#1
 joelczk/cve-2025-48461
关于Advantech WISE-4060 IoT门户中可预测会话cookie漏洞(CVE-2025-48461)的技术披露,该漏洞可通过暴力破解认证绕过实现管理员访问。
 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 semaja22/cve-2025-57174
CVE-2025-57174 未认证远程命令执行
 szym0n13k/cve-2025-55971-blind-unauthenticated-ssrf-in-tcl-smart-tv-upnp-dlna-avtransport
TCL 65C655 智能电视,运行固件版本 V8-R75PT01-LF1V269.001116(Android TV,内核 5.4.242+),存在一个通过 UPnP MediaRenderer 服务(AVTransport)触发的盲式、未认证的服务器端请求伪造(SSRF)漏洞。
 h4ckusaur/cve-2024-57366
针对CVE-2024-57366的远程代码执行漏洞利用工具,通过MAC地址验证绕过和命令注入攻击WAVLINK路由器,具备自动WiFi注册和反向Shell有效载荷投递功能。
 renukaselvar/system_bt_aosp10_cve-2022-20140
Android 蓝牙协议栈(Fluoride),包含 CVE-2022-20140 的概念验证,演示蓝牙漏洞并提供 AOSP 和 Linux 的构建说明。
 abizchi/cve-2018-9995_dvr_credentials
针对CVE-2018-9995的Python漏洞利用,通过绕过易受攻击的Web界面上的认证来检索暴露的DVR凭据。
 weedl/cve-2025-45619
关于CVE-2025-45619漏洞的CVE概念验证。
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 概念验证
 goldenticketlabs/cve-2025-52413
CVE-2025-52413 的仓库
 nanopathi/system_bt_aosp10_r33_cve-2021-0431
适用于 AOSP 10 r33 的 Android 蓝牙协议栈(Fluoride)源代码,专门与 CVE-2021-0431 蓝牙漏洞研究与利用相关。
 dersecure/cve-2024-33676
CVE-2024-33676的技术披露:Enel X JuiceBox EV充电器上的弱认证,可通过端口2000上的Gecko OS接口提取PII、操作设置并访问操作系统文件系统。
 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 lastvocher/hikvision-cve-2017-7921-decryptor
解密通过CVE-2017-7921认证绕过提取的海康威视IP摄像头配置文件,使用静态密钥从弱加密的配置中恢复用户凭证。
 tateydq/cve-2018-9995-modifiedbygwolfs
CVE-2018-9995 的漏洞利用程序,通过目录遍历获取 DVR 凭据,提供两种方法供教育用途。
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
概念验证漏洞利用 CVE-2018-20162:通过 SIGINT 处理缺陷实现 Digi TransPort LR54 LTE 路由器的沙盒逃逸,获取 root shell 权限。
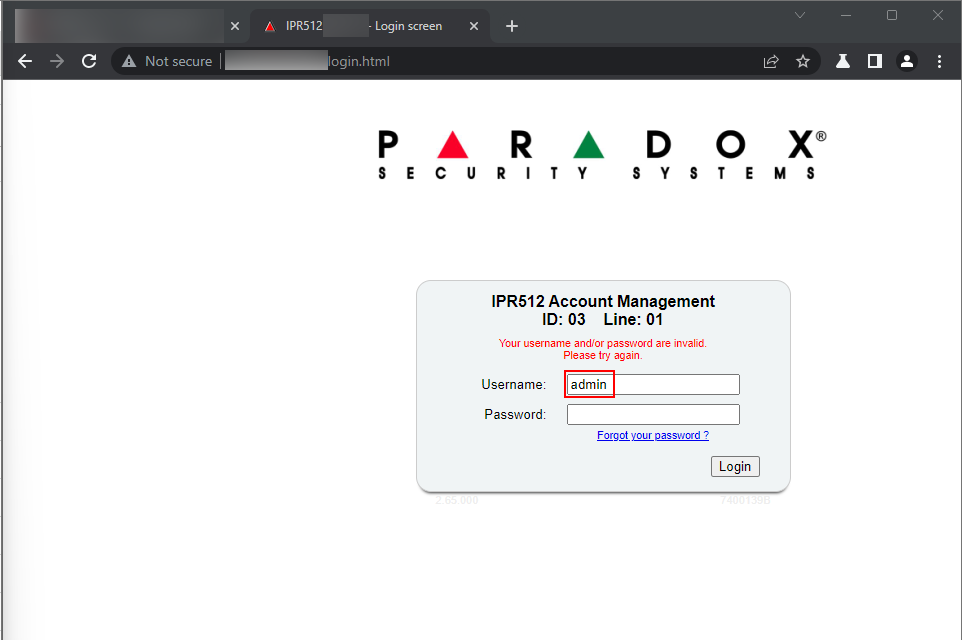 darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
在 Paradox Security System IPR512 Web 控制台登录表单页面中,攻击者可以输入 JavaScript 字符串,例如 `</script>`,这会覆盖文件 `login.xml` 中的配置,并导致登录页面崩溃。