#1
 aminetitrofine/cve-2022-4096
这项实验旨在演示DNS重绑定攻击如何在模拟物联网设备上发挥作用。在设置中,我们有一个模拟的物联网设备,它可以通过Web界面进行控制(这是许多物联网设备的典型特征)。
 louisabricot/writeup-cve-2019-19194
CVE-2019-19194 的分析文章和理论性概念验证
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
面向受限边缘设备、控制器和网关,通过基于 IP 的基础设施推出软件更新的领域无关后端,支持 REST API 和 Docker。
 dudux/routerfirmwares
一批路由器固件镜像。主要是那些无法直接获取、需要通过 JTAG、UART、拆焊闪存或获取设备 root 权限才能提取的固件。 其中许多固件被全球各地的 ISP 所部署。欢迎随时通过 pull request 在此提交一些固件转储。
 cappricio-securities/cve-2024-5947
Deep Sea Electronics DSE855 - 身份验证绕过
 dkstar11q/cve-2024-29269
针对CVE-2024-29269的漏洞利用,可在TLR-2005KSH路由器上实现未经身份验证的操作系统命令执行,并附带用于目标发现的ZoomEye和Leakix dork查询。
 gabrielavls/cve-2017-7921
CVE-2017-7921 漏洞利用。允许管理员密码检索和自动快照下载。
 weedl/cve-2025-45620
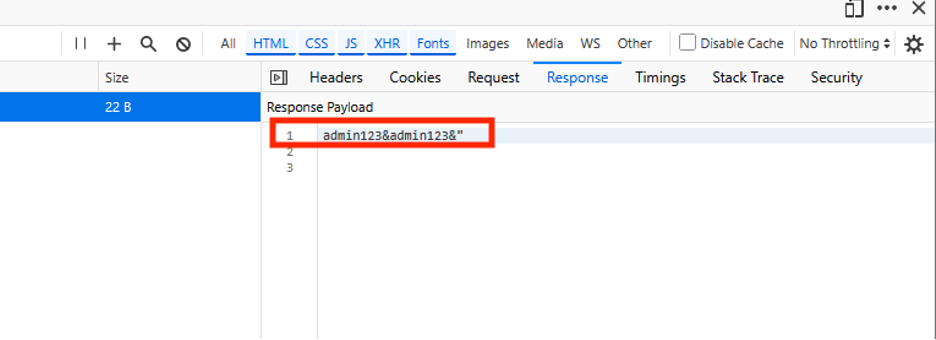
披露AVer摄像头Web界面中的客户端认证绕过,通过网络流量监控暴露未加密的凭据。
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777:AZIOT Smart CCTV中的Root权限访问和明文凭证泄露
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 corelight/boa-detector
一个易受攻击的 Boa Web 服务器检测器。
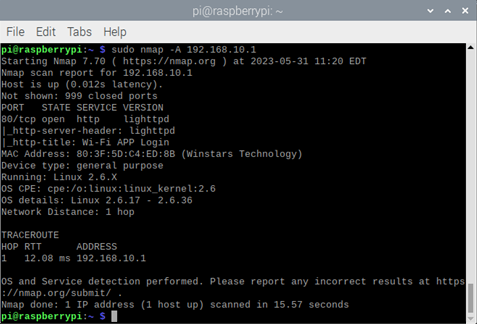 scorpion-security-labs/cve-2020-12124
针对 CVE-2020-12124 的概念验证漏洞利用,目标为 Wavlink AC1200 路由器,演示了 CGI 接口中未经身份验证的命令注入和栈缓冲区溢出漏洞。
 nap3xd/cve-2023-33869-rce-poc
针对Enphase太阳能逆变器的远程代码执行(RCE)概念验证
 kaisersource/cve-2021-3166
针对CVE-2021-3166的概念验证漏洞利用,通过恶意固件上传攻击ASUS DSL-N14U路由器,触发拒绝服务条件。
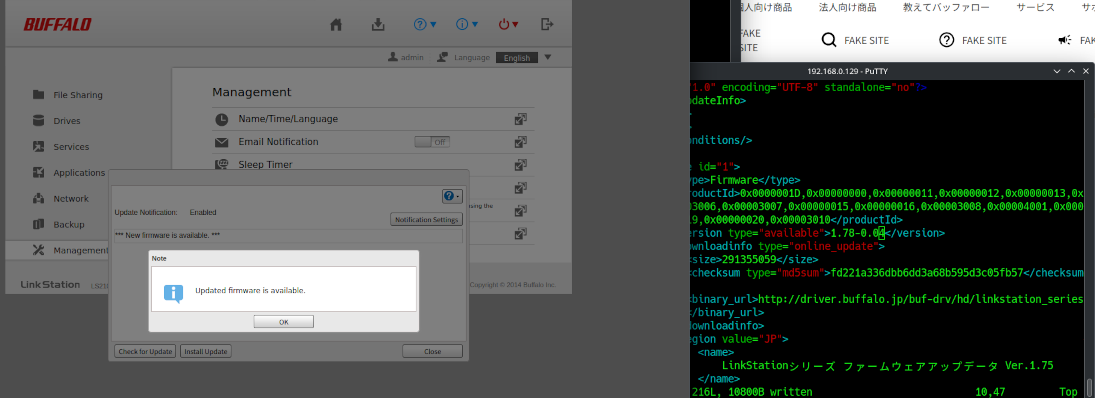 christopher-pace/cve-2023-51073
固件更新服务器验证漏洞,影响 Buffalo LS210D 版本 1.78-0.03
 skylightcyber/cve-2023-28810
CVE-2023-28810 的漏洞利用代码
 dopheide-esnet/zeek-jetdirect
用于通过网络流量分析检测针对HP JetDirect打印机的CVE-2017-2741漏洞利用尝试的Zeek包。