#1
 hackinglz/panrapidcheck
从 PANOS 支持文件中提取与 CVE-2024-3400 相关的有用信息
 grayxploit/cve-2026-0257
针对CVE-2026-0257(PAN-OS GlobalProtect认证绕过)的自动化漏洞扫描器,具有TLS证书枚举、认证cookie验证、多线程批量扫描和基于IOC的检测报告功能,供安全团队使用。
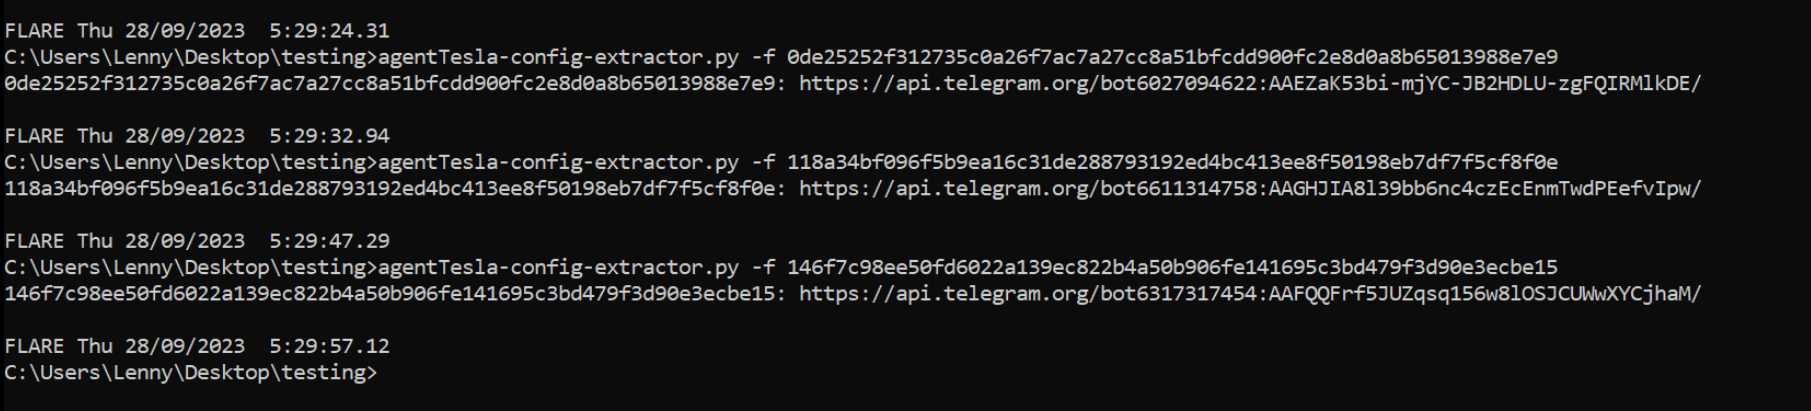 embee-research/agenttesla-config-extractor
AgentTesla - Discord/Telegram 变种的配置提取器
 threatmonit/log4j-iocs
关于log4j CVE-2021-44228的公开IOC
 dmitry-matvienko/malware-analysis-fake-hwmonitor
针对伪装成 HWMonitor 的 DLL 侧加载活动的技术分析、详细报告和 YARA 规则
 lukeslp/redtail-ioc
来自真实 Linux root 入侵事件的 IOC 和只读排查清单:RedTail 挖矿木马、XorDDoS 持久化、MoneroOcean 挖矿木马、DirtyFrag 本地提权漏洞(CVE-2026-43284/43500)。CC0。
 lukehebe/kql-hunting_and_detection-queries
我的一些KQL狩猎查询
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs 路径遍历 → Git Hooks 远程代码执行) 防御性文章:根因与补丁分析、Sigma/SIEM 检测规则、IOCs、非侵入式版本扫描器。无武器化 PoC。
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
适用于 Windows 终端和服务器的只读 PowerShell 安全审计工具:检查 Defender 配置、补丁状态、凭据、持久化、网络遥测,并搜寻已知攻击活动的 IOC(入侵指标)。
 corelight/zeek-cve-enrichment
Zeek 脚本和 Python 工具,用于为网络安全监控日志补充 CVE 标识符,以增强威胁情报和漏洞关联能力。
 respondiq/jsp-webshell-scanner
🔍 一个简单的 Bash 脚本,用于检测恶意的 JSP webshell,包括那些在利用 SAP NetWeaver CVE-2025-31324 时使用的 webshell。
 byinarie/zirconium
用于搜索与 HAFNIUM 相关的 IOC 的工具:CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
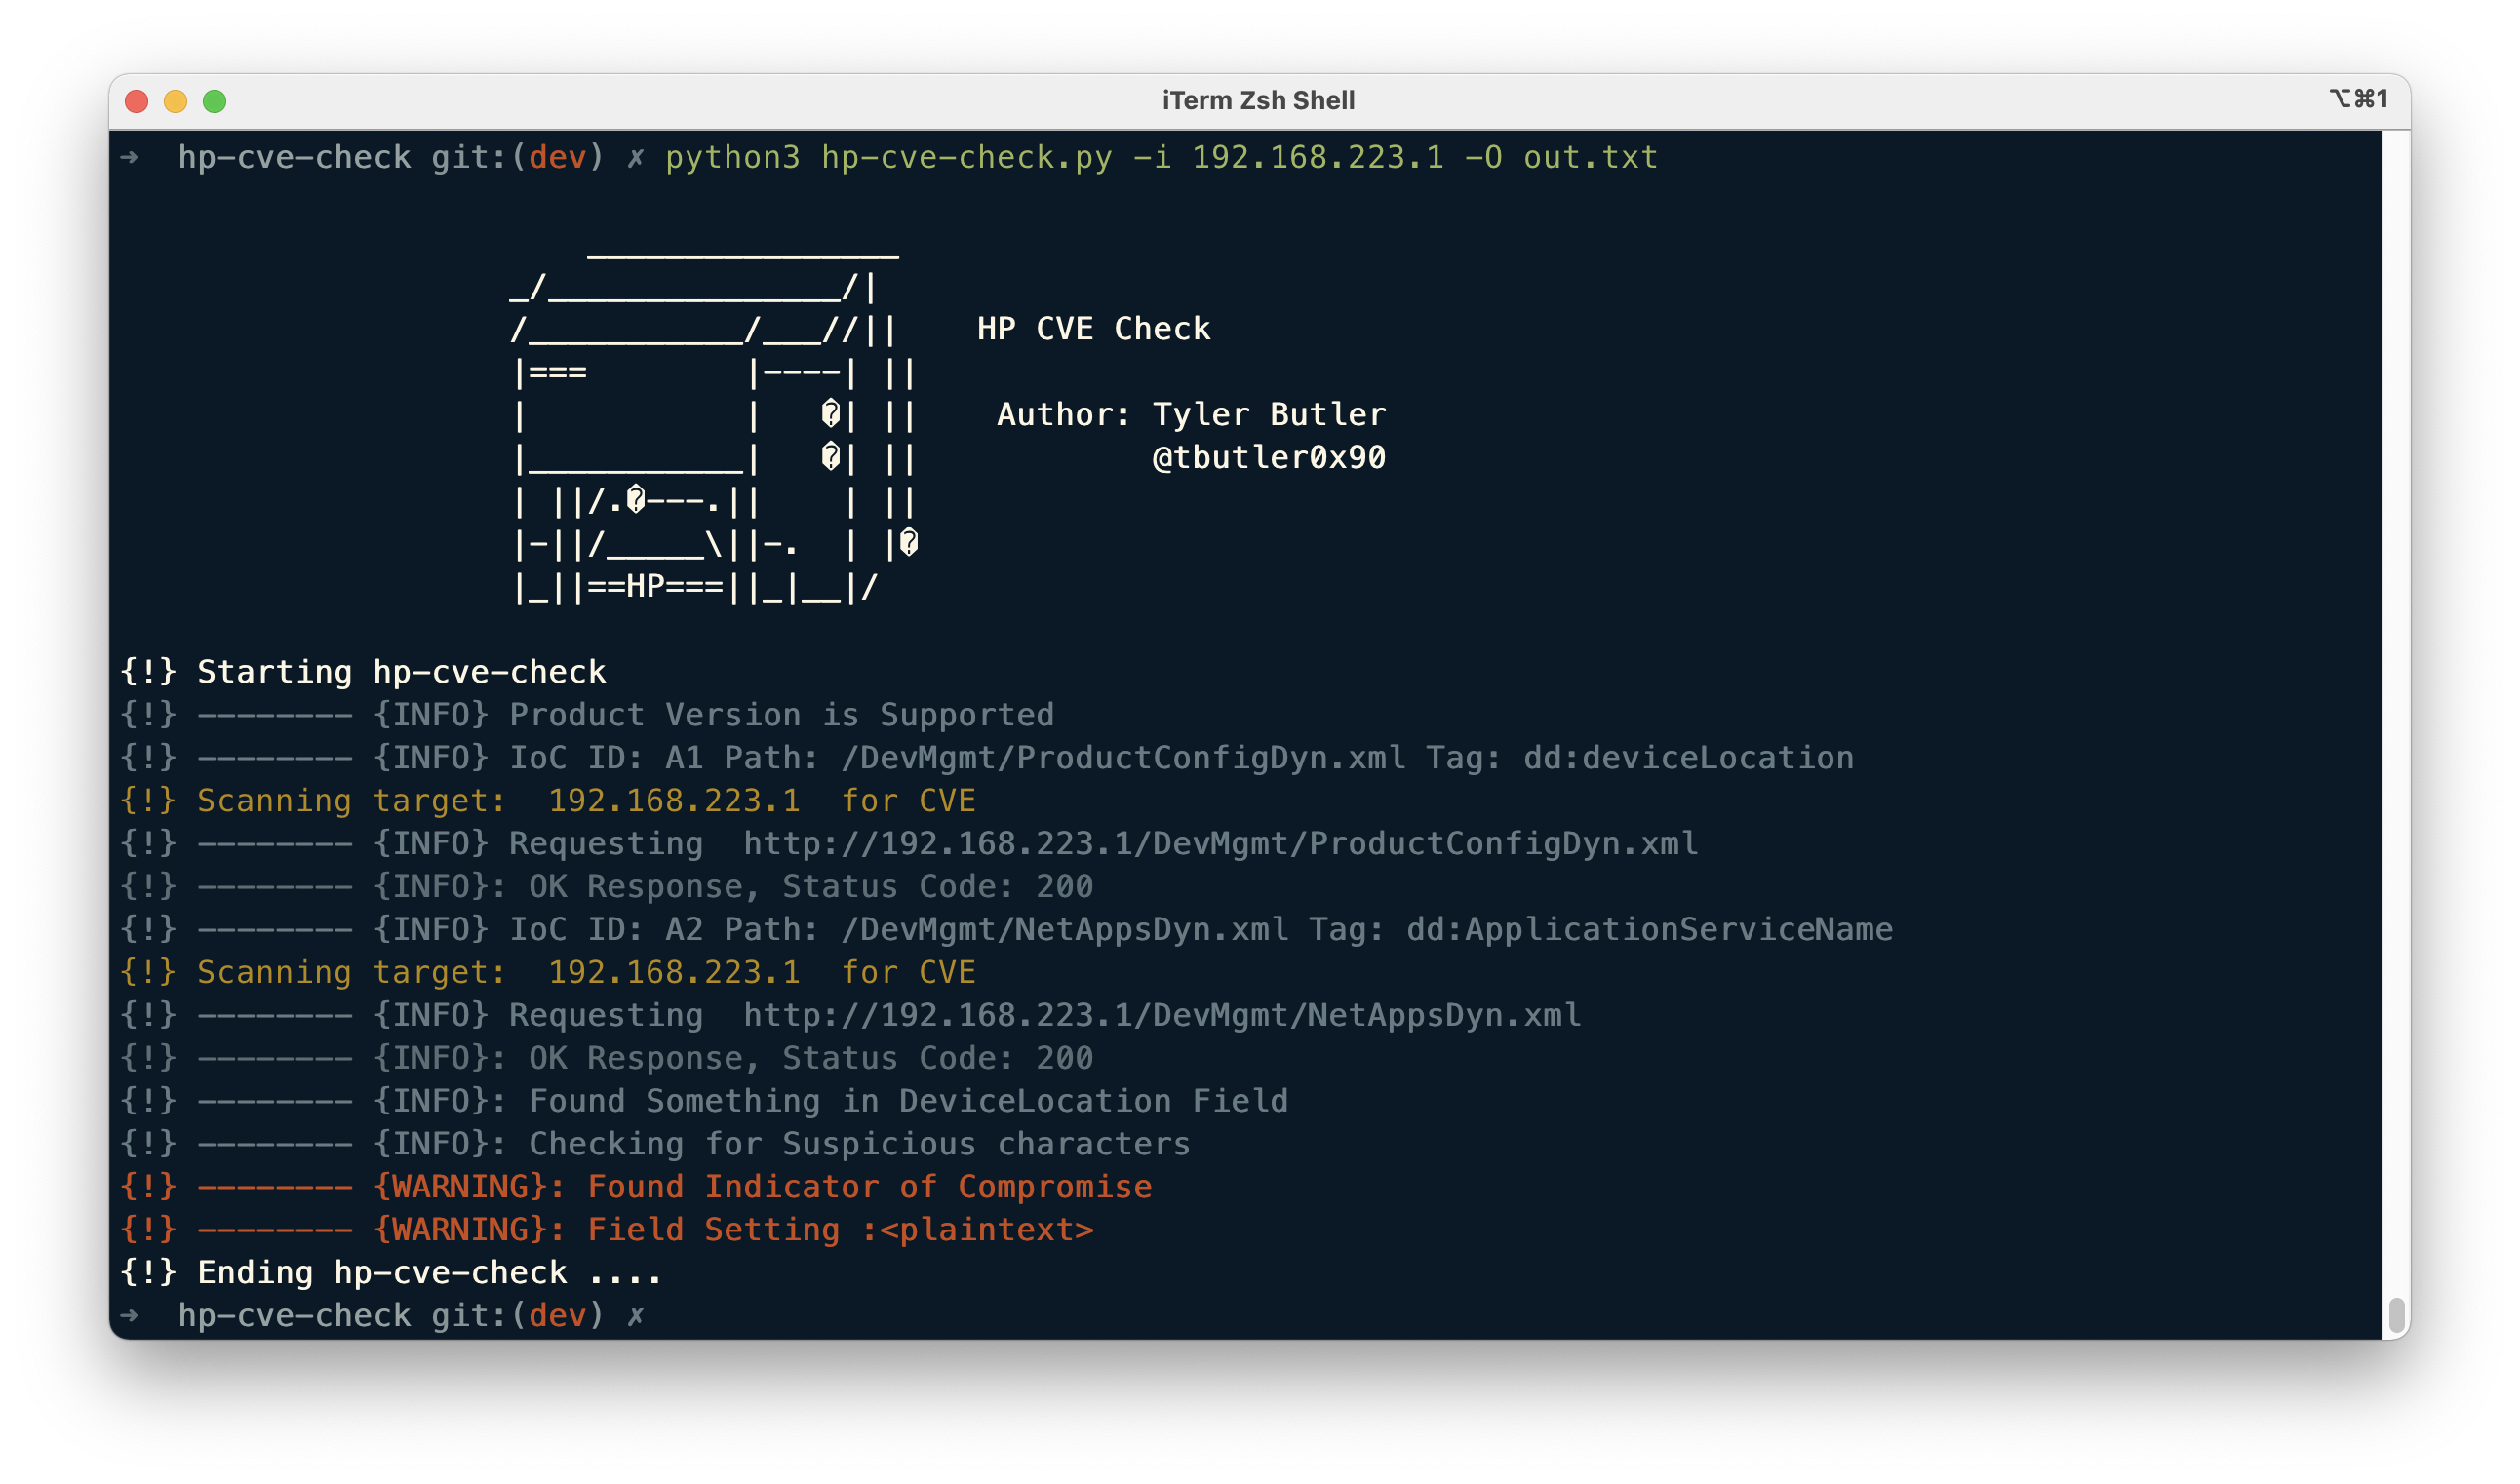 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check 是一个 Python 脚本,用于搜索目标中与 CVE-2021-3441 相关的入侵指标。
 svtagan/wp-cve-2026-87902
只读 PHP 诊断脚本,用于检查 WordPress 版本、核心校验和、额外 PHP 文件以及已知插件路径,以发现 CVE-2026-87902 暴露和入侵迹象。
 qi-scape/scan-shai-hulud
检测 CVE-2026-45321 Mini Shai-Hulud 供应链攻击 — 扫描发现涵盖 TanStack、Mistral AI、UiPath、OpenSearch、Guardrails AI 的 170 个 npm 和 2 个 PyPI 恶意包。
 security-phoenix-demo/react2shell-scanner-cve-2025-55182
React2shell-web-scanner

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…