
 #1
用于管理、共享和集成危害指标(IOC)到安全防御中的工具。
Kitploit 推荐

 0x0allenace/windows-malware-behavioral-analysis
使用 FLARE-VM 和 REMnux 对模拟的多阶段 Windows 恶意软件样本进行行为恶意软件分析。以证据驱动的 DFIR 调查,包含 IOC 提取、MITRE ATT&CK 映射和检测工程。
 corelight/extendintel
此软件包扩展了 Intel 软件包,以记录更多字段
 cloudflare/exim-cve-2019-10149-data
针对Exim CVE-2019-10149的精选IP、ASN和SMTP横幅数据集,附带相关公告和威胁行为者情报,用于漏洞研究和网络侦察。
 intrudify/mini-shai-hulud-scanner
针对 Mini Shai-Hulud npm/PyPI 供应链蠕虫的扫描器 (NHS CC-4781 · CVE-2026-45321)。检测 gh-token-monitor 持久化、有效载荷痕迹和攻击者提交。Python, Bash, PowerShell.
 salaheldinfikri/kalim_backdoor
卡利姆后门恶意软件报告
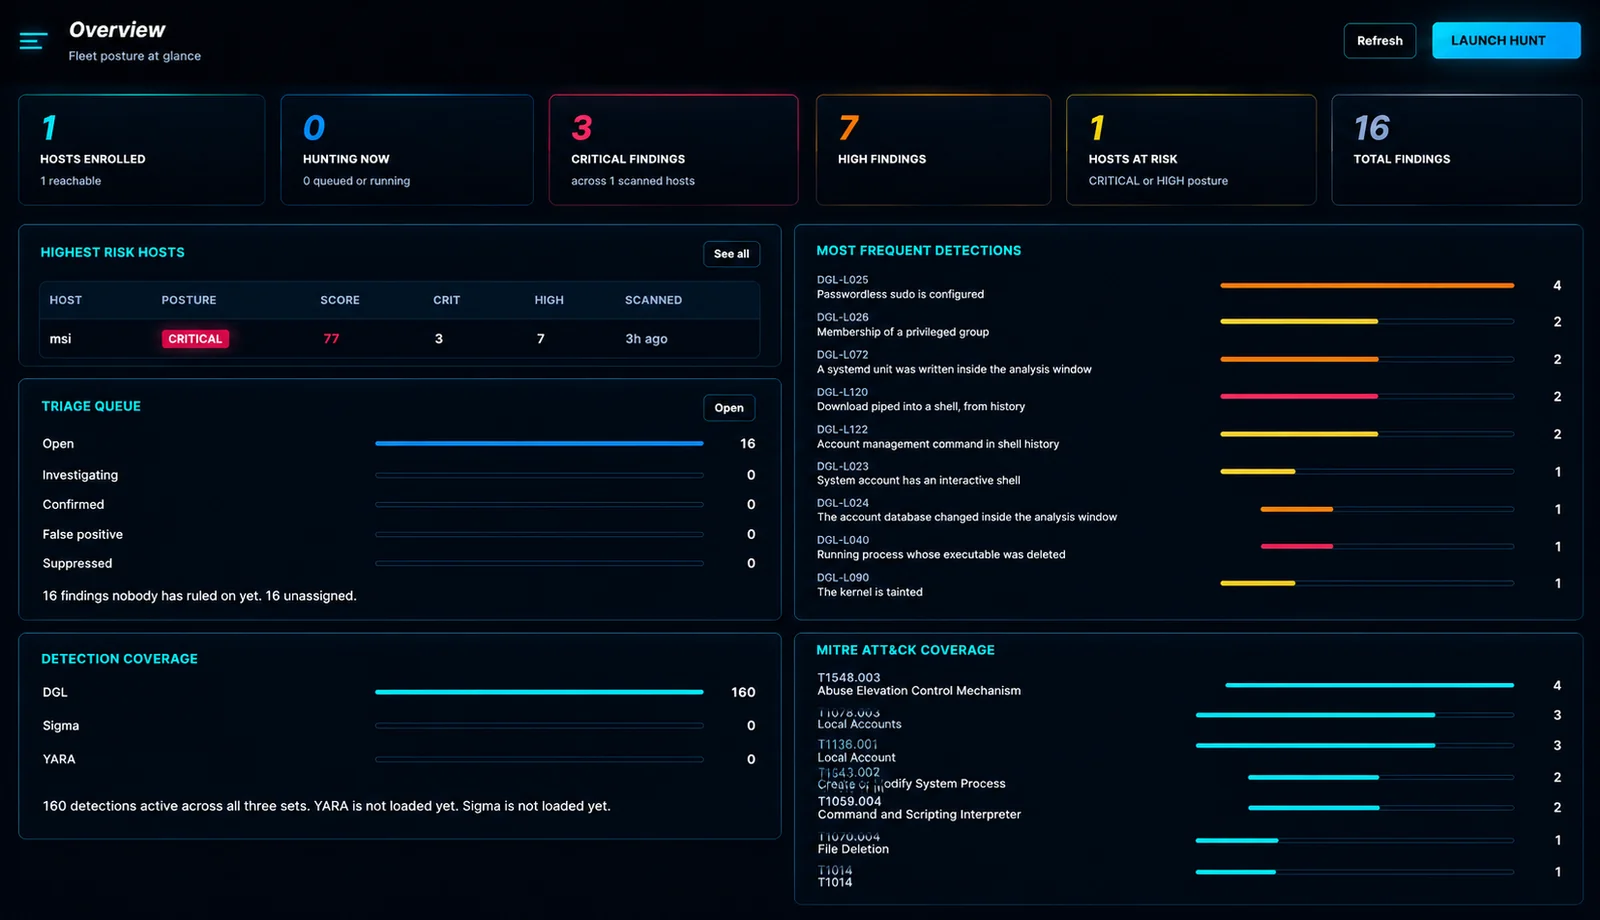 douglas-042/douglas-042-hq
Douglas-042 HEADQUARTERS 采集器的中央控制台。扫描整个主机集群,跨主机关联结果,并在一处管理 IOC 源和 SIEM 交付。
 gyaansastra/cve-2022-30190
对CVE-2022-30190(Follina MSDT漏洞)的全面分析,包含IOCs、针对SIEM/EDR的检测规则、YARA签名、缓解脚本以及从防御者视角的教育性质漏洞利用剖析。
 eris-ths/supply-chain-guard
检测、评估并响应 npm/yarn 与 Python(pip/poetry/uv)生态中的供应链攻击。Claude Code 技能 + 独立脚本。在 axios RAT(2026-03-31)和 Starlette BadHost CVE-2026-48710(2026-05-22)事件期间构建。
 mahfuzreham/litespeed-cpanel-cve-2026-54420-fix
防御性修复与审计工具包,针对 LiteSpeed cPanel 插件中的 CVE-2026-54420。可自动化修补、检测可疑符号链接、搜寻 IOC,并在共享主机环境中验证修复效果。
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler(CVE-2026-75650)IOC 工具包,适用于 Magento Open Source 和 Adobe Commerce。检测被入侵的商店、Rust 植入程序、PHP Web Shell、持久化痕迹以及已知的入侵指标。
 creamyg31337/ncentral-compromise-ioc-triage
只读的 N-able N-central CVE-2026-18556/CVE-2026-18577 后渗透 IoC 猎手,适用于 Windows 端点。
 wadesweaponshed/cve-2026-93616_checks
用于检查 Check Point 管理服务器中与 CVE-2026-93616 相关的入侵指标的 Shell 和 SmartDashboard 脚本,包括恶意 Python 脚本、登录尝试和可疑 IP。
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs。更多信息请参见 Deep Instinct 的博客网站。
 basitsajidsoc/soc-investigation-cve-2024-49138
LetsDefend Alert SOC335(CVE-2024-49138 漏洞利用)的调查与事件响应报告
 fabianch20/soc335---cve-2024-49138-exploitation-detected
SOC335 事件响应演练,针对 CVE-2024-49138 CLFS 权限提升,涵盖告警分类、威胁情报富化、进程树分析和遏制。
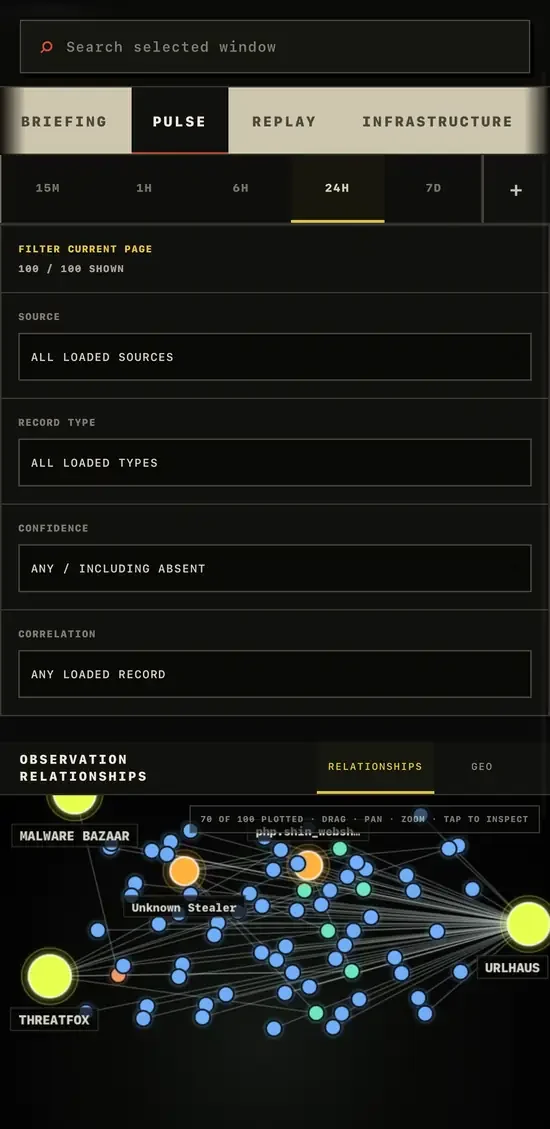
 gnomeman/badbanana-threat-observatory
威胁情报观察站,聚合 CISA KEV、ThreatFox、URLhaus 和 MalwareBazaar 数据源,支持搜索、变更跟踪以及 STIX/CSV/JSONL 导出。
 ace-responder/cve-2022-47966_checker
在您的 ManageEngine 服务器上运行。








