
 #1
用于管理、共享和集成危害指标(IOC)到安全防御中的工具。
Kitploit 推荐

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 rollwagen/abusech
abuse.ch 的 CLI 客户端
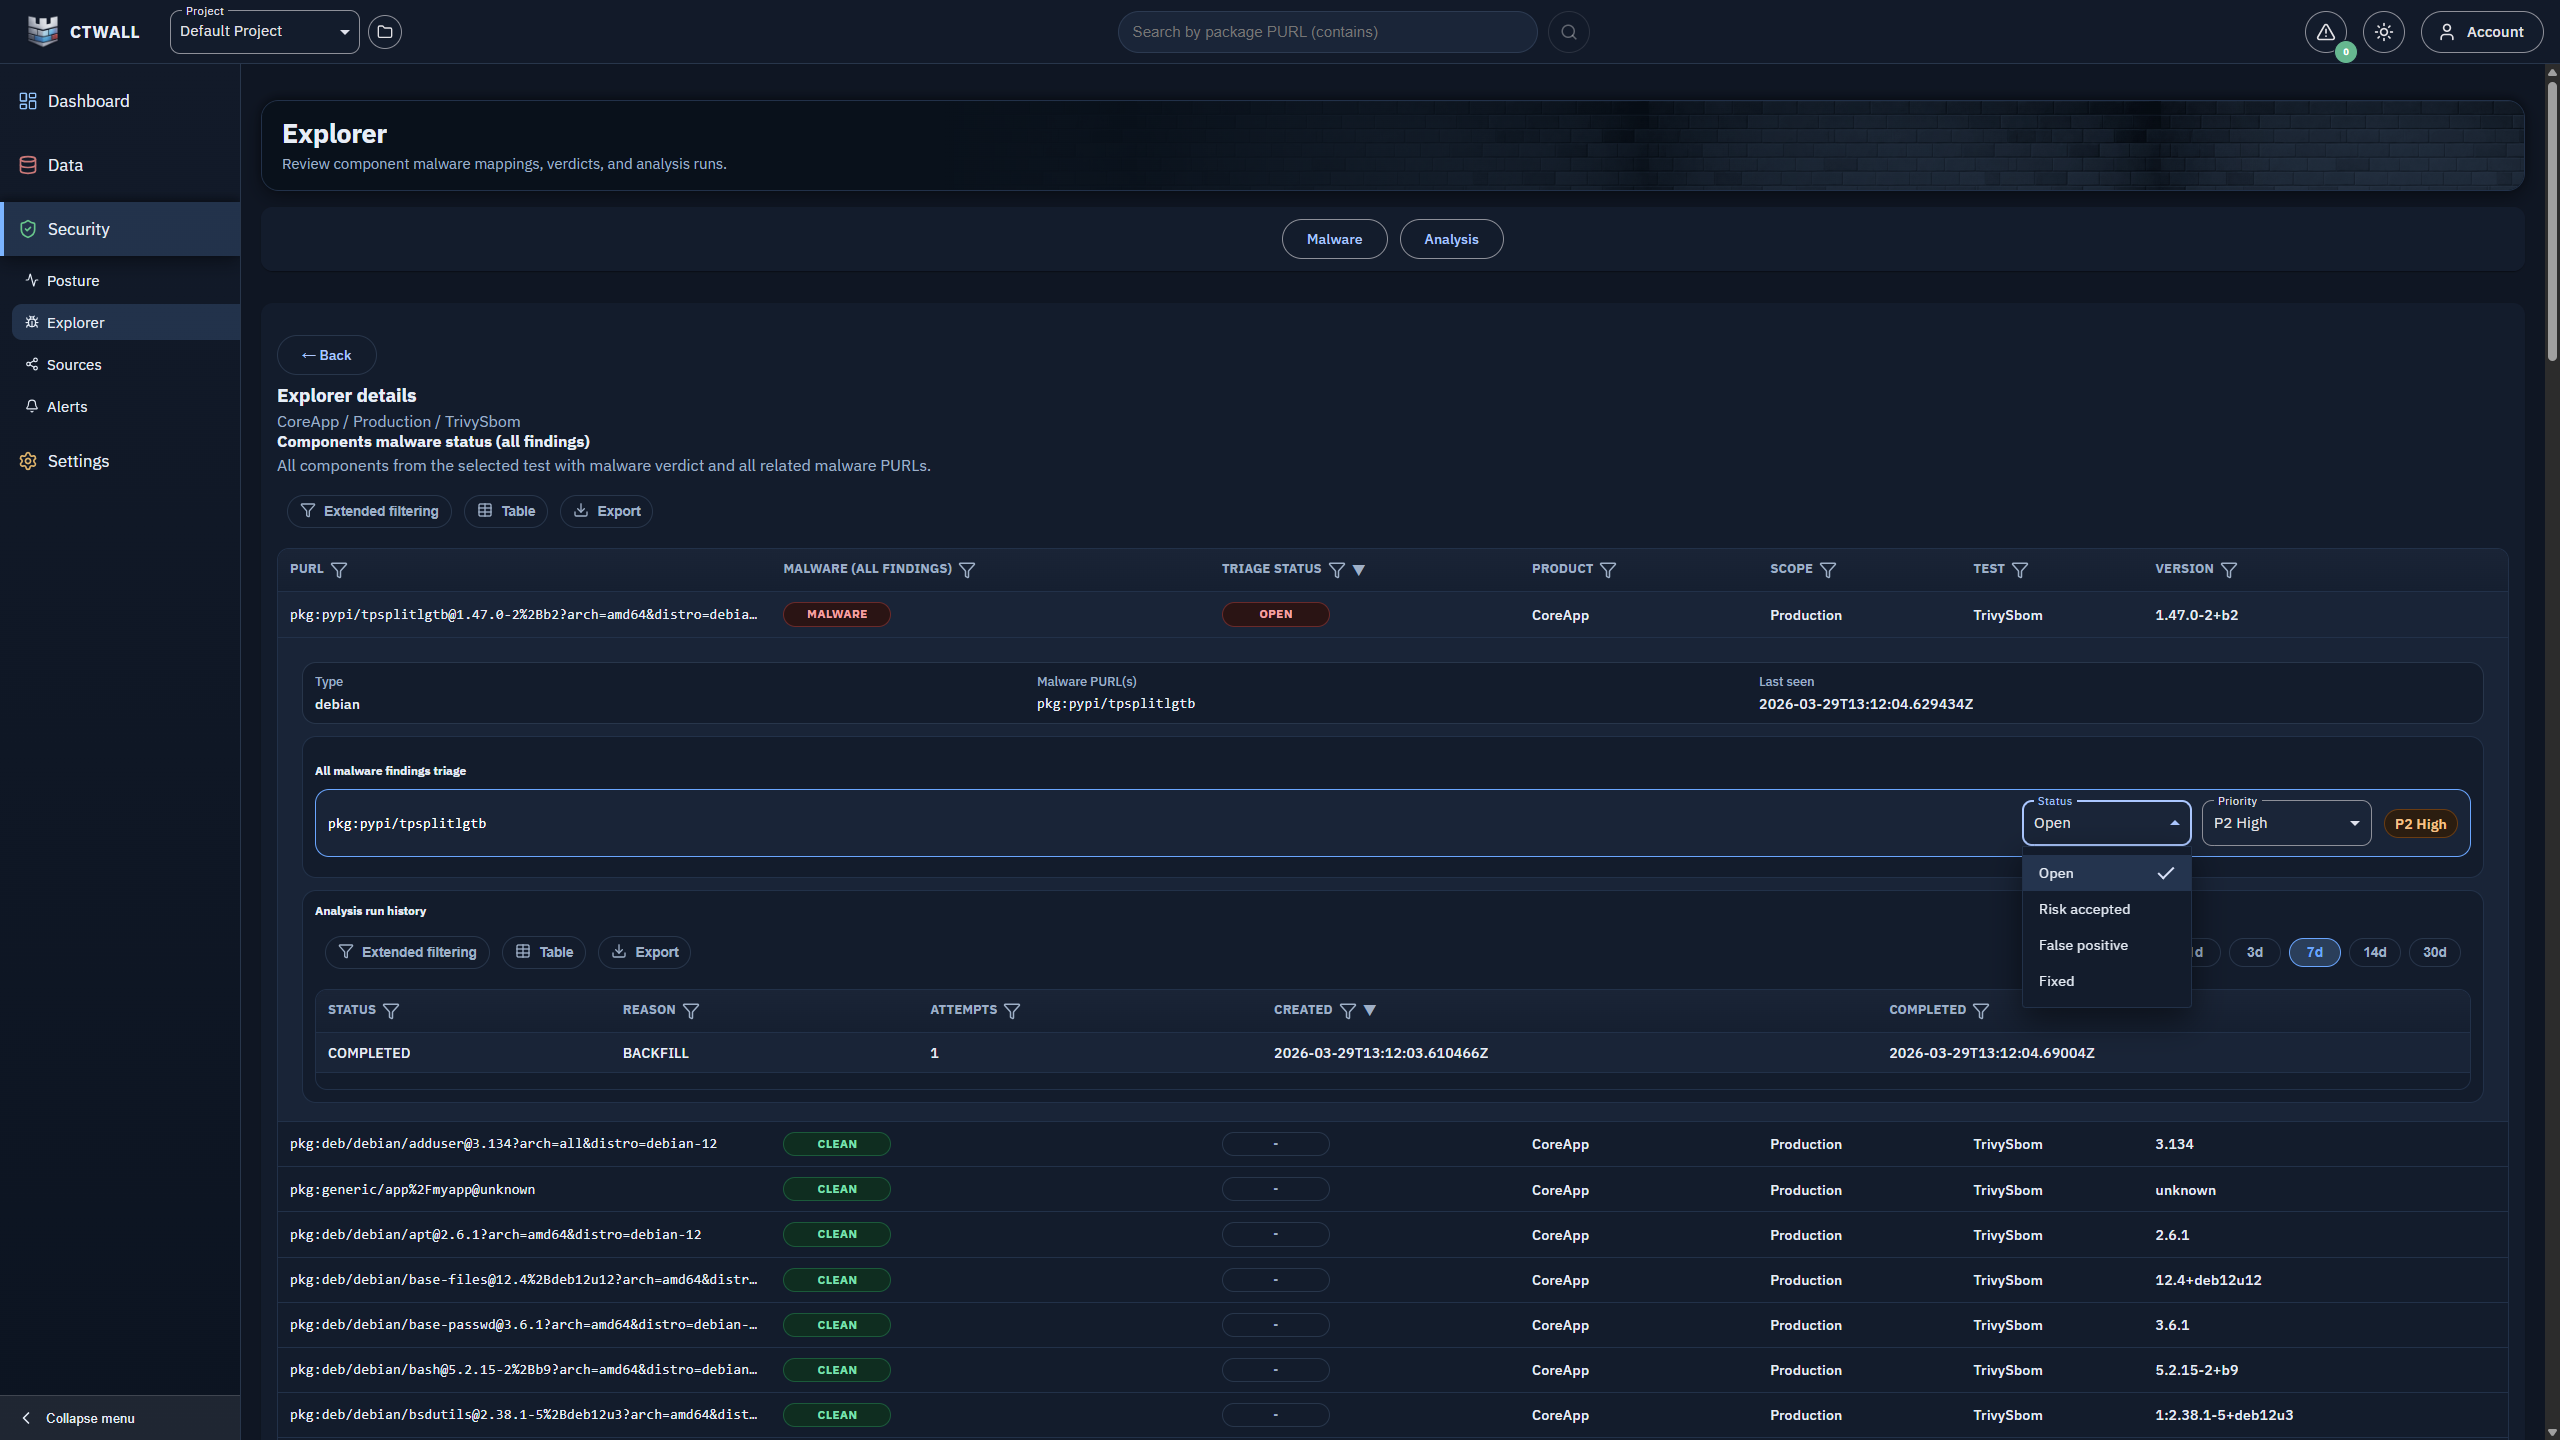 cybergabisoft/ctwall
CTWall (ChainThreatWall) 平台通过使用SBOM/BOM数据来识别软件供应链中的恶意软件,帮助安全、DevOps和产品团队更快地做出风险决策。
 swaybs/cve-2024-3400
用于检查 Palo Alto 防火墙是否存在 CVE-2024-3400 漏洞利用尝试的 Python 脚本
 mceeomoba/apex-kev-change-desk
用于字段级变更审查的离线 CISA KEV 快照对比。免费原型,并非安全评估。AI 辅助开发。
 synacktiv/hexalocker-analysis
HexaLocker 勒索软件分析
 24520597-blip/cve-2025-99999
针对关键HSM认证绕过漏洞(CVE-2025-99999)的PoC与IOCs。面向金融领域的威胁情报。
 joaoreis13/flight-risk
针对 CVE-2025-55182 (React2Shell) 的安全工具包 — 扫描、检测、关联和测试 React Server Components RCE 漏洞
 fevar54/cve-2026-76461-detection-kit-
针对 CVE-2026-76461 的防御检测工具包,该漏洞是 Cisco Secure Email Gateway 中的一个严重 SQL 注入漏洞,包含 Sigma 和 YARA 规则、IOC 以及修复指导。
 nkopylov/tanscript-exploit-check
用于 TanStack/Mini Shai-Hulud npm 供应链攻击(CVE-2026-45321)的 IOC 检查器
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
非官方的 Bash IoC 检查器,用于受主动利用的 CVE-2026-15409 和 CVE-2026-15410 影响的 SonicWall SMA1000 设备。
 aelshimony-cloud/openwire-cve-2023-46604-investigation
事件响应演练,分析通过 OpenWire 对 Apache ActiveMQ 的 CVE-2023-46604 漏洞利用,包括 PCAP 分析、IOC 识别以及反向 Shell 载荷提取。
 bryanster/ioc-cve-2022-42475
针对 FG-IR-22-398 中描述的 IOC 进行测试
 jchable/miasma-toolkit
针对 Miasma / Shai-Hulud 蠕虫和 CVE-2026-35603(AI-agent/IDE 配置注入)的检测与修复工具包
 vishvacyber/detection-tool-kit-for-cve-2026-31431
适用于 CVE-2026-31431 (Copy Fail) Linux 内核本地权限提升(LPE)的分层检测工具包。为防御者提供 eBPF、auditd、Sigma 规则、页缓存差异(page-cache diff)及 IOC 指南。
 ry-allan/tanstack-compromise-checker
检测 CVE-2026-45321(TanStack 供应链攻击)和 Mini Shai-Hulud 蠕虫工件。扫描 node_modules、锁文件、持久化钩子(Claude Code、VS Code、systemd、LaunchAgent)、GitHub 工作流、Git 历史、C2 域名和…
 anuththara2007-w/cve-2026-20127-exploit-extension
离线浏览器扩展,针对 CVE-2026-20127 提供防御分析与检测指导,包含数据包可视化、IOC 提取以及针对 Cisco SD-WAN 的缓解策略。
 techwithorgito/cve-2025-55182-researching-process
针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)的防御性研究仓库。包含技术分析、检测规则(Suricata、Sigma、YARA)、缓解指南,以及用于跟踪新披露和补丁的自动化 CVE 监控系统。








