#1
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)的防御研究仓库。包含技术分析、检测规则(Suricata/Sigma/YARA)、缓解指南,以及为安全研究人员和 SOC 分析人员提供的自动化 CVE 监控系统。
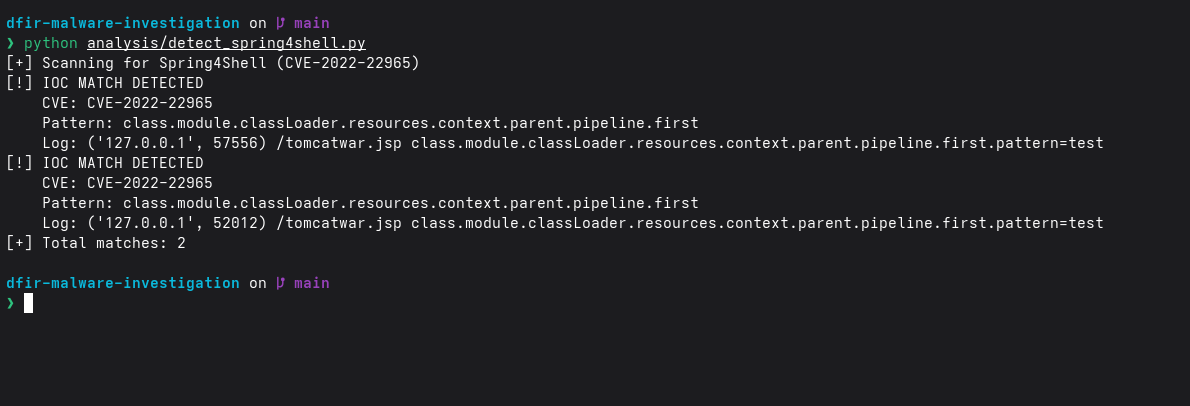 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR实验室,包含漏洞利用模拟、Python WAF、基于IOC的检测和PCAP分析。
 limo57640-crypto/wp-user-registration-vuln-checker
只读的 WordPress User Registration CVE-2026-1492 检查器,用于检测隐藏管理员、插件版本、上传的 PHP、cron 任务及失陷 IOCs。
 guardicode/cve-2021-44228_iocs
精选的公开失陷指标(IoCs)集合,针对 Log4j 漏洞(CVE-2021-44228),聚合自多个来源,用于威胁检测和事件响应。
 sucuri-labs/cve-2025-57819-ioc-check
这个仓库包含一个脚本,用于检查列在CVE-2025-57819相关freepbx论坛主题中的当前IOCs。
 ncsc-nl/php2shell
Operational advisory repository tracking CVE-2026-109618 and CVE-2026-109619 PHP RCE flaws, with detection and mitigation guidance, affected software…
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer 逆向工程分析,这是一款信息窃取程序,利用 RuntimeBroker.exe 镂空、C2 基础设施和载荷提取。包含 cookies.sqlite、ShellExecuteEx 以及多个 C2 IP 地址。
 volexity/threat-intel
来自公开 Volexity 博客文章的特征码和入侵指标(IoCs)。
 tsale/awesome-dfir-skills
面向信息安全从业者的DFIR技能与工作流精选集。
 binarly-io/supplychainattacks
精选的固件供应链攻击文档库,汇集了 IoCs、检测工具和参考资料,帮助防御者理解和应对固件供应链入侵。
 hackinghippo/log4shell_ioc_ips
log4j / log4shell 入侵指标(IoC)来自多个来源,整合到一个大文件中(IP地址),更多即将推出(CVE-2021-44228)
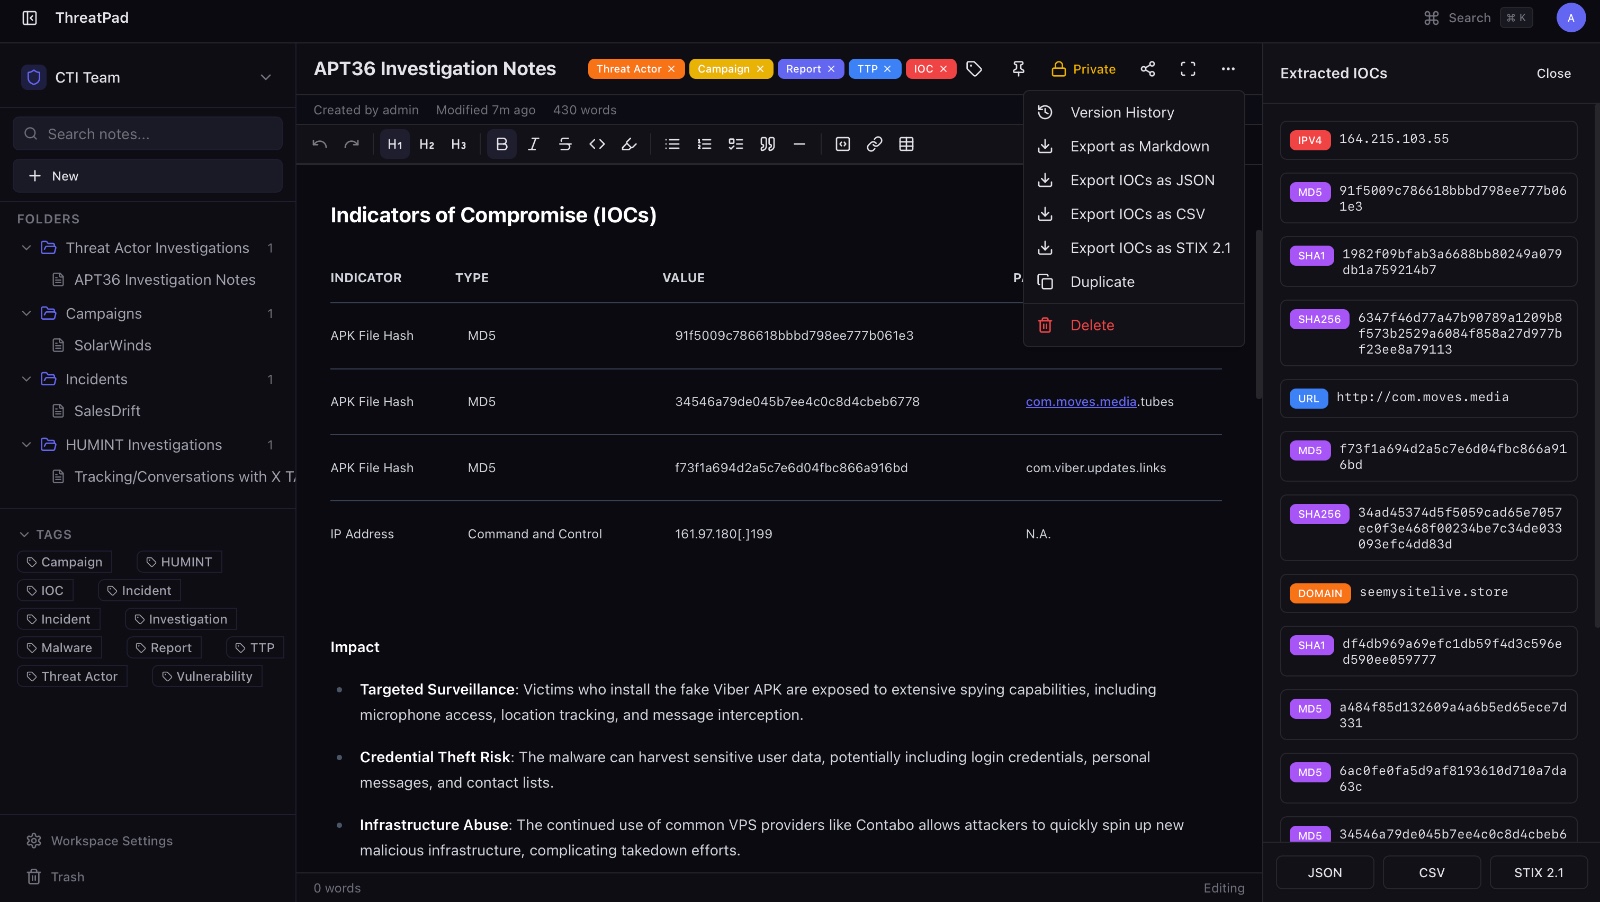 bhavikmalhotra/threatpad
开源协作笔记平台,专为网络安全和CTI团队设计。支持IOC自动提取、STIX 2.1导出、实时编辑、RBAC、版本历史和审计日志。通过Docker自托管。
 fastfire/ioc_attack_esxi_feb_2023
截至2023年2月3日(星期五)发生的与ESXi基础设施攻击相关的可用IoC集合。
 destiny-creates/goxlr-malware-family
来自域名 goxlr.net 的恶意软件分析
 insomnisec/detections-cve-2026-31431
针对 CVE-2026-31431 Linux 内核 LPE 漏洞(Copy Fail)的检测规则、YARA 签名、auditd/Wazuh 规则和 MISP 事件模板。包括 IoC、缓解步骤和漏洞利用分析。
 michael-kanda/wp2shell-ioc-scanner
通过可配置的指标和启发式规则检测 WordPress 中的影子管理员账户,然后通过受保护且记录日志的清理操作移除所选账户。不删除恶意软件。