#1
 abdeljalilait/kerneleye
面向Linux服务器的内核级安全与攻击响应。
 corelight/callstranger-detector
检测通过UPnP SUBSCRIBE/NOTIFY分析利用CallStranger(CVE-2020-12695)的Zeek插件,识别DDoS放大、数据外泄和外部回调。
 codextf2/cobaltstrike-sleepmask-yara
只是一个用于 sleepmask 检测规则的 git 仓库,我在 https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/sleep-mask-kit-iocs 中找到了它
 corelight/phantom-playbooks
用于Splunk Phantom的自动化安全事件响应剧本,集成Zeek日志、DNS分析和VirusTotal威胁情报,以调查警报并减少误报。
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
面向 Android 的零信任蜂窝防御子服务(IMSI-Catcher、2G SMS Blaster 和 4G aLTEr 检测与安全路由)
 corelight/zeek-elf
一个 Zeek ELF 文件分析器
 initconf/cve-2017-5638_struts
Bro/Zeek 脚本,用于检测 Apache Struts CVE-2017-5638 的侦察、入侵及恶意软件下载跟踪,并支持自动提取 IP 地址。
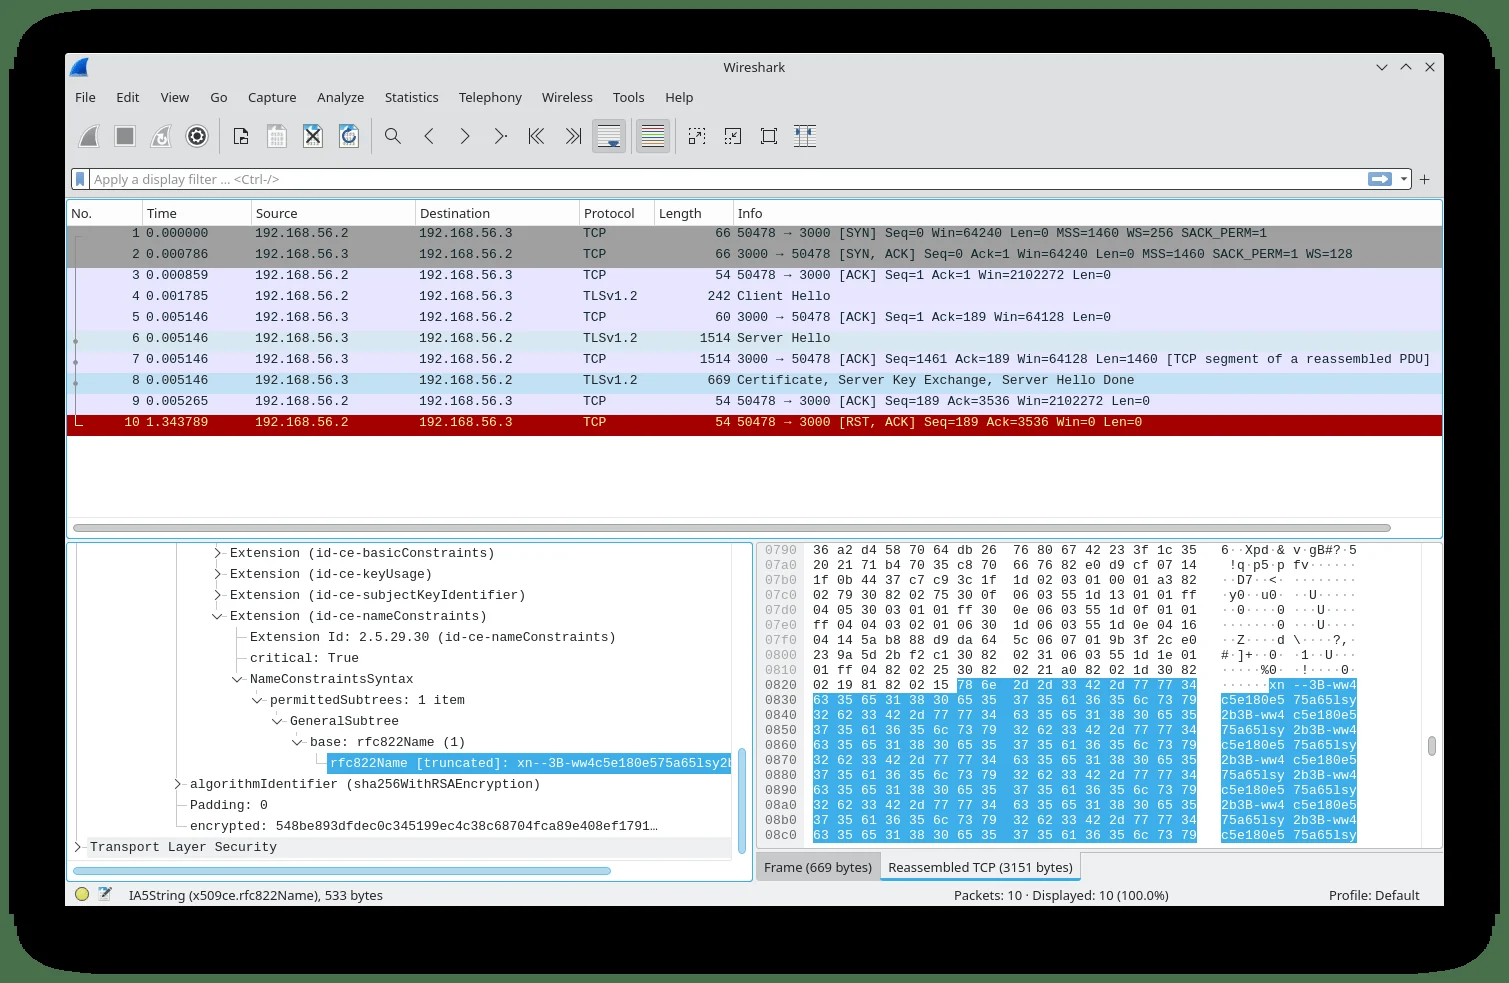 fox-it/spookyssl-pcaps
PCAP 文件和 Suricata 签名,用于检测 OpenSSL CVE-2022-3602 漏洞利用尝试,包括恶意客户端/服务器流量以及合法的 punycode 证书示例。
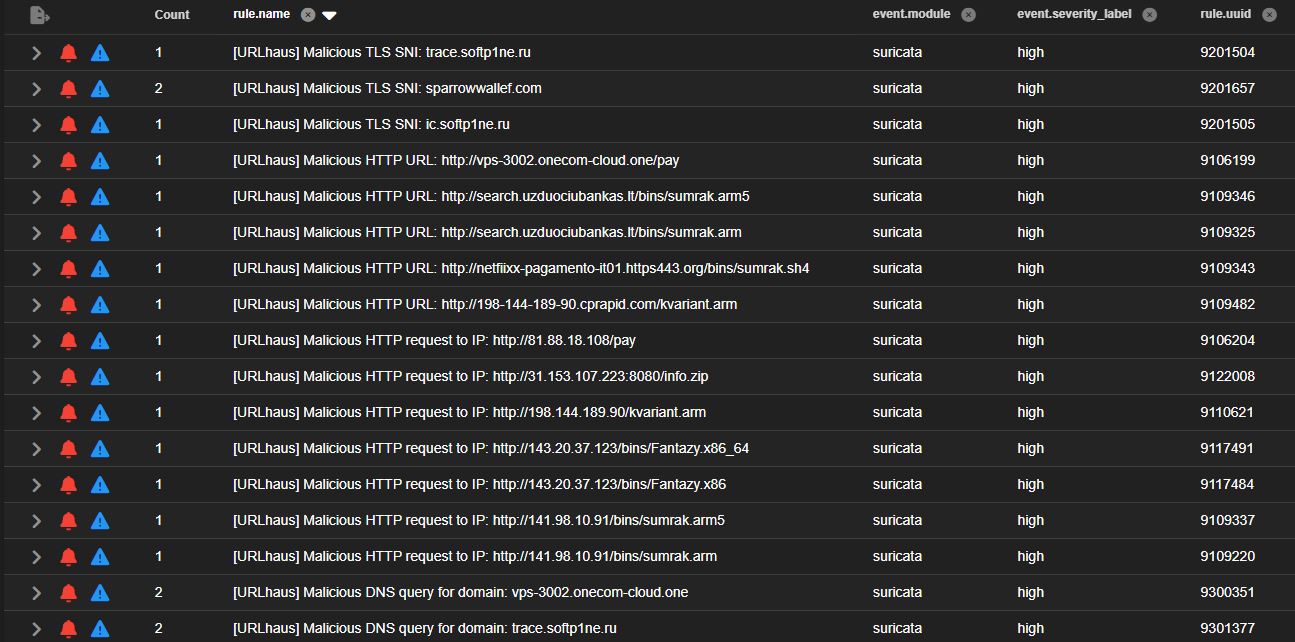 malvuln/sigint-hombre
从实时威胁情报源动态生成的Suricata规则
 corelight/cve-2020-16898
CVE-2020-16898(Windows TCP/IP 远程代码执行漏洞)的网络检测包。
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
一个 Go 库,用于使用 zeek broker 的 websocket API
 joseluispino/hardstop
“Hard Stop:面向失控智能体执行的核级抢占与遏制”的参考实现。带外认知安灯拉绳、亚毫秒级(<0.154 ms)POSIX 进程组抢占,以及抗撕裂读的 WAL 状态提取。
 corelight/icanntld
使用官方 ICANN 顶级域(TLD)列表并借助 Input Framework 的 Zeek 脚本,用于从 DNS 查询中提取相关信息,并标记其是否可信。ICANN TLD 的源数据可在此处找到:https://publicsuffix.org/list/effective_tld_names.d…