#1
 spiarh/webhook-cve-2022-0811
简单的 webhook,用于阻止 CVE-2022-0811 的漏洞利用。
 mellow-hype/c2finder
在您的 Bro 日志中查找未被 sinkhole 的 C&C IP 地址(来自 Bambanek Consulting 的 C&C 主列表)
 michaelsanford/log4shell-honeypot
用于 CVE-2021-44228 的 Docker 化蜜罐。
 fusion1110/ebpf-hid_guard
使用eBPF的Linux内核空间HID注入攻击检测器。监控USB和蓝牙HID设备的异常按键时序,并在攻击完成前自动解除恶意设备的绑定。
 darses/cve-2025-32433
针对 Erlang/OTP SSH CVE-2025-32433 的安全研究。
 lopqto/cve-2021-41773_honeypot
针对 Apache HTTP Server 路径遍历漏洞 CVE-2021-41773 的轻量级蜜罐,旨在捕获并记录利用尝试。
 insomnisec/detections-cve-2026-31431
针对 CVE-2026-31431 Linux 内核 LPE 漏洞(Copy Fail)的检测规则、YARA 签名、auditd/Wazuh 规则和 MISP 事件模板。包括 IoC、缓解步骤和漏洞利用分析。
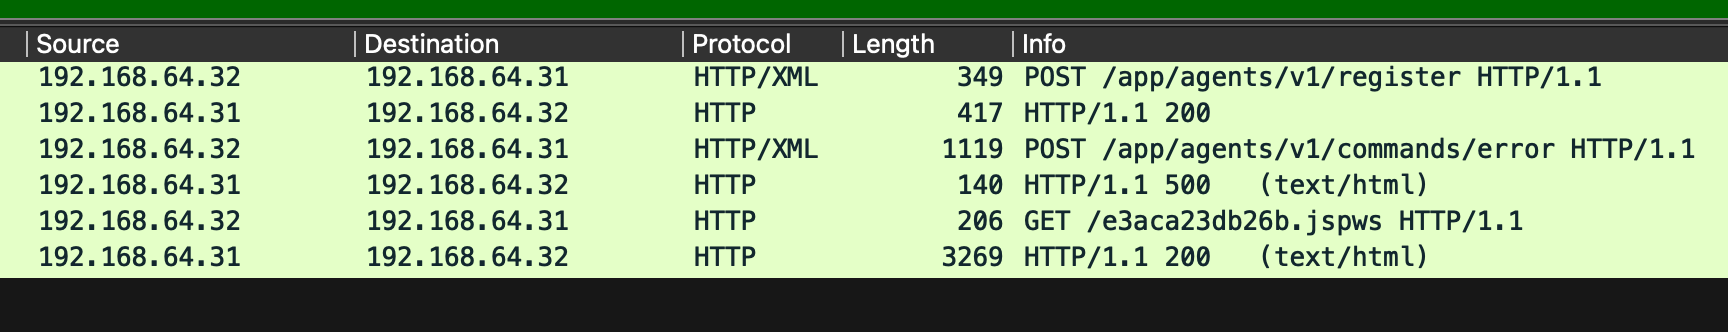 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 漏洞利用 pcap
 rastating/modsecurity-cve-2018-6389
用于检测利用 CVE-2018-6389 进行潜在攻击的 ModSecurity 规则集
 insomnisec/detections-cve-2026-23918
针对CVE-2026-23918 Apache http2 RCE的检测规则 - 致谢:stringa.ai, isec.pl
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 NetScaler蜜罐日志