#1
 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
 d4vinci/bugz-tools
一系列我为漏洞赏金或黑客攻击编写的工具,并且不介意发布出来 :smile:
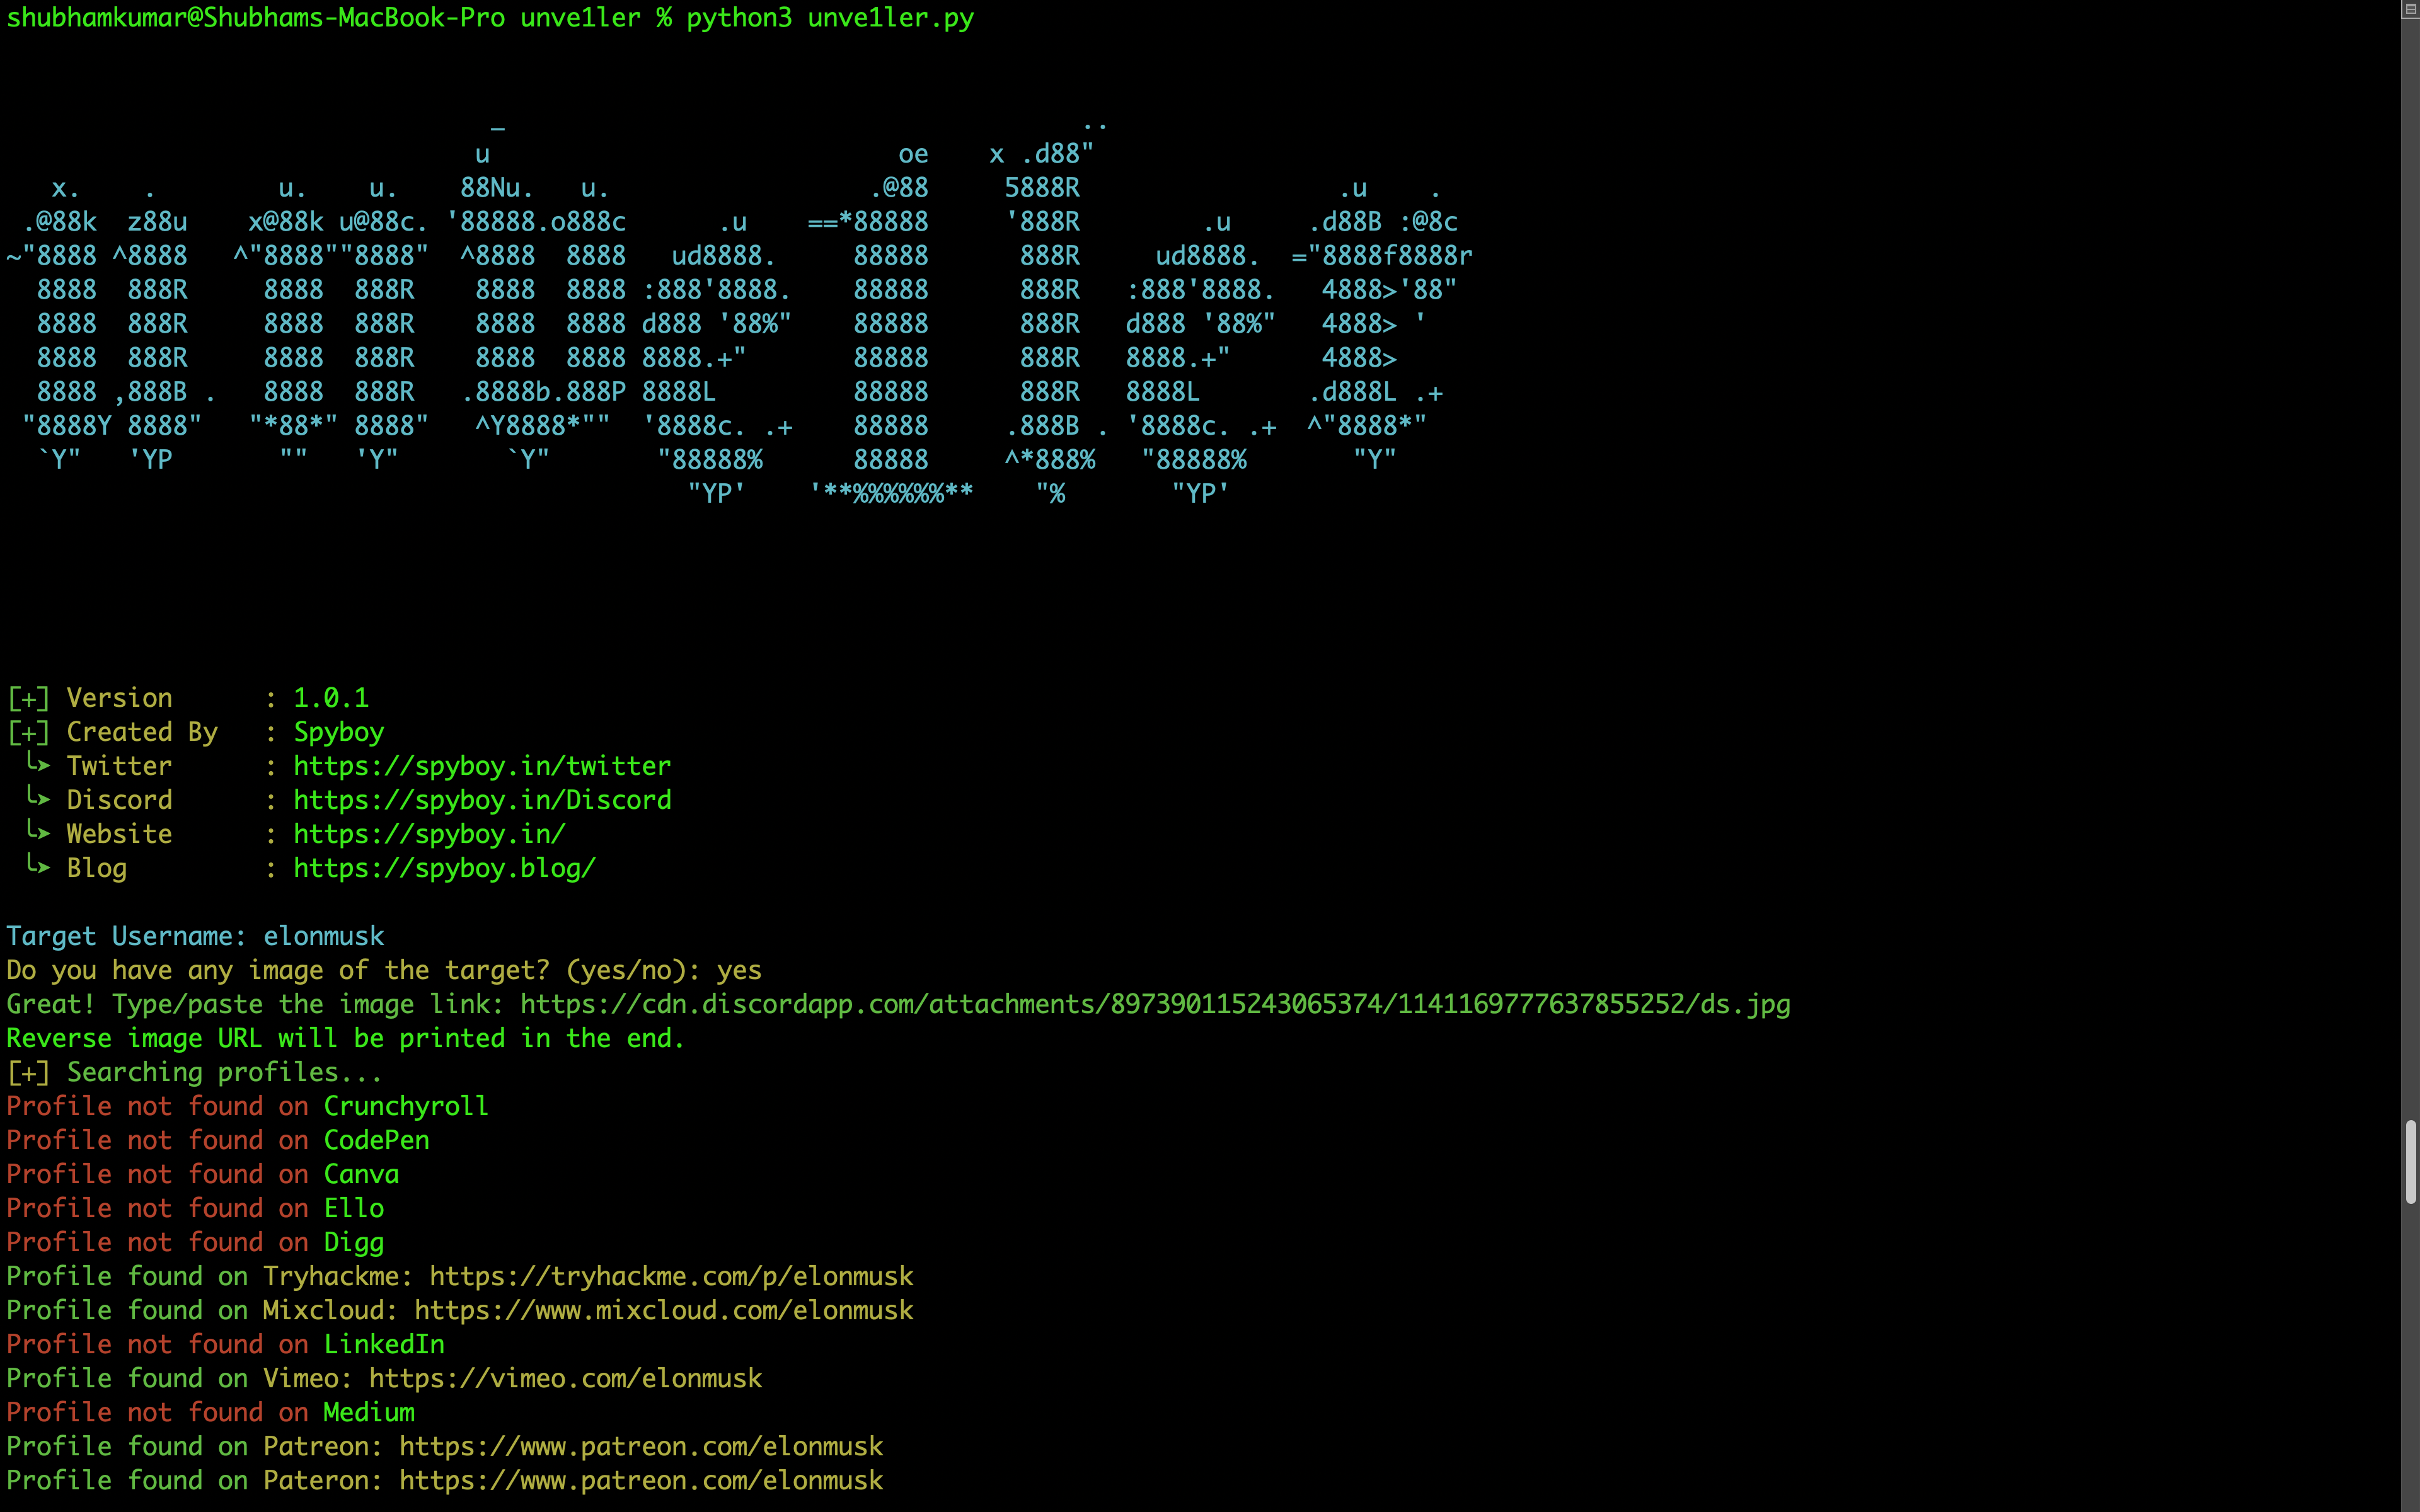 spyboy-productions/unve1ler
一个社会工程学工具,旨在通过用户名无缝定位个人资料,同时提供便捷的逆向图片搜索功能。
 nccgroup/carnivore
用于评估本地 Microsoft 服务器身份验证的工具,例如 ADFS、Skype、Exchange 和 RDWeb
 ad0nis/ntlm_relay_gat
自动化NTLM中继利用,通过ntlmrelayx.py实现SMB共享枚举、Shell执行、机密转储以及多线程会话下的MSSQL命令执行。
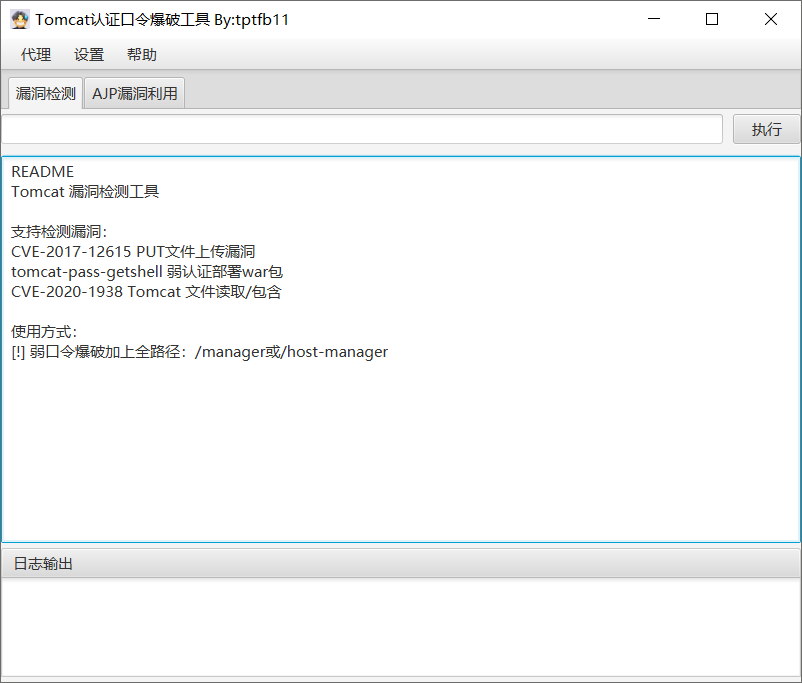 tpt11fb/attacktomcat
Tomcat常见漏洞GUI利用工具。CVE-2017-12615 PUT文件上传漏洞、tomcat-pass-getshell 弱认证部署war包、弱口令爆破、CVE-2020-1938 Tomcat AJP文件读取/包含
 nu11secur1ty/cve-nu11secur1ty
精选的CVE记录库,包含CVSS评分,为漏洞分析、利用研究和安全评估提供结构化参考。

 quantika14/email-osint-ripper
EO-RIPPER.PY 是一个工具,允许我们使用一个电子邮件或电子邮件列表进行OSINT。
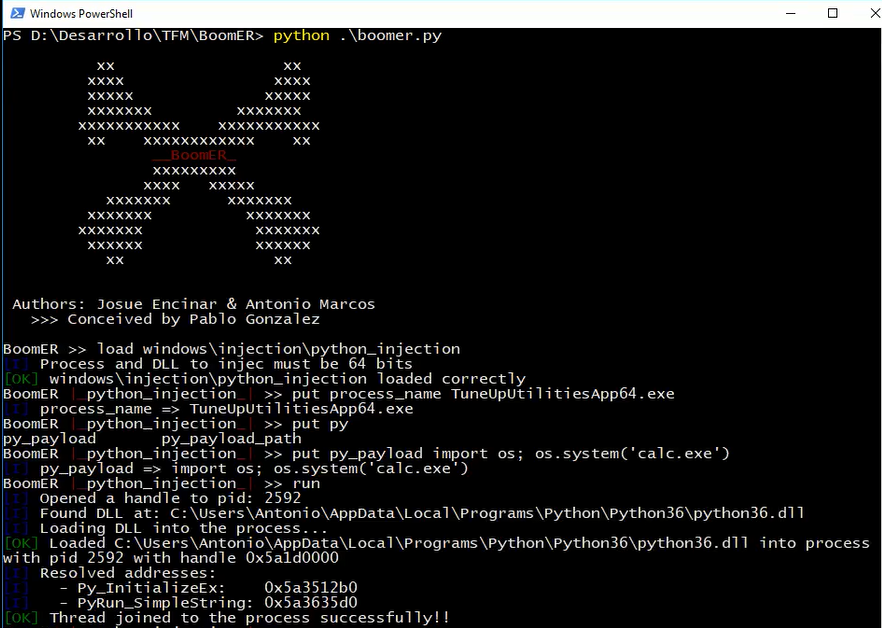 josue87/boomer
用于利用本地漏洞的框架
 4n4nk3/hikpwn
HikPwn,一个用于海康威视设备的简易扫描器,具备基本漏洞扫描能力,使用 Python 3.8 编写。

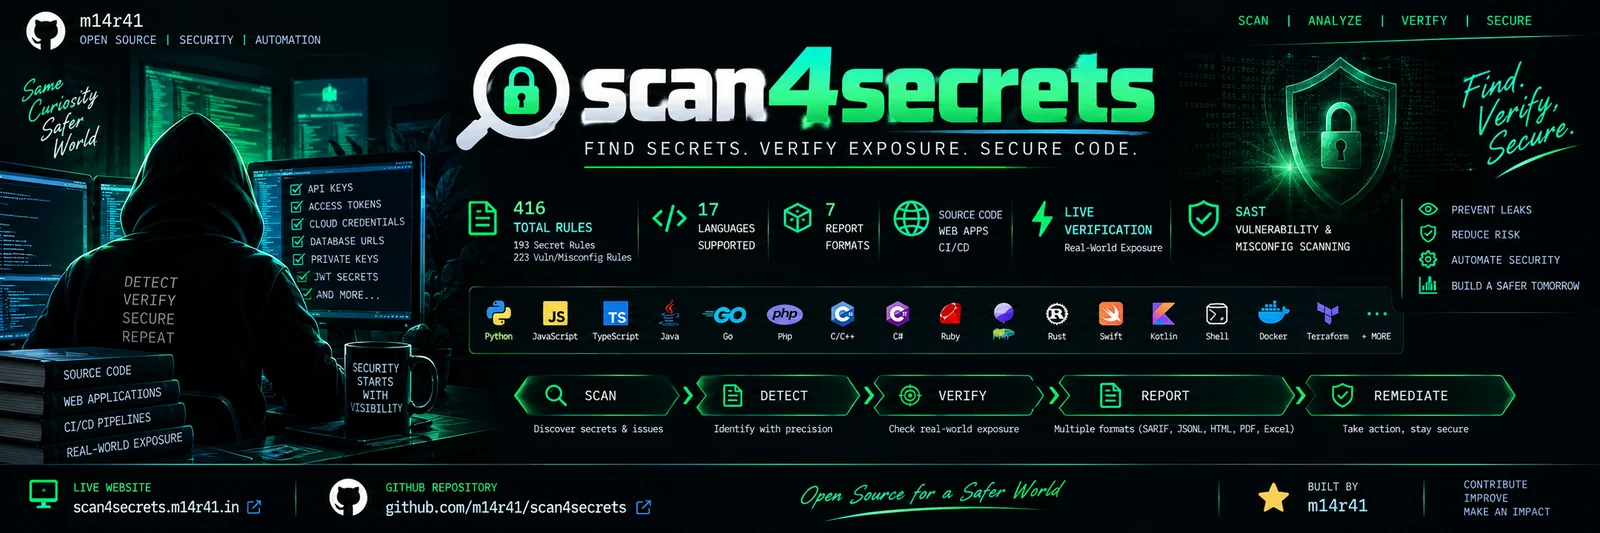 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。
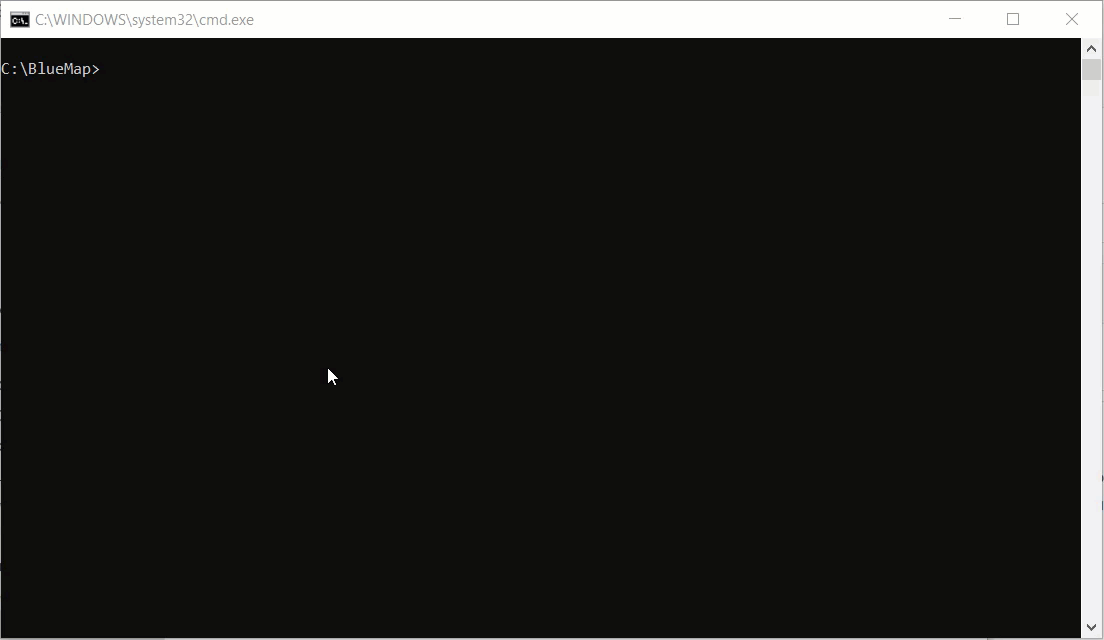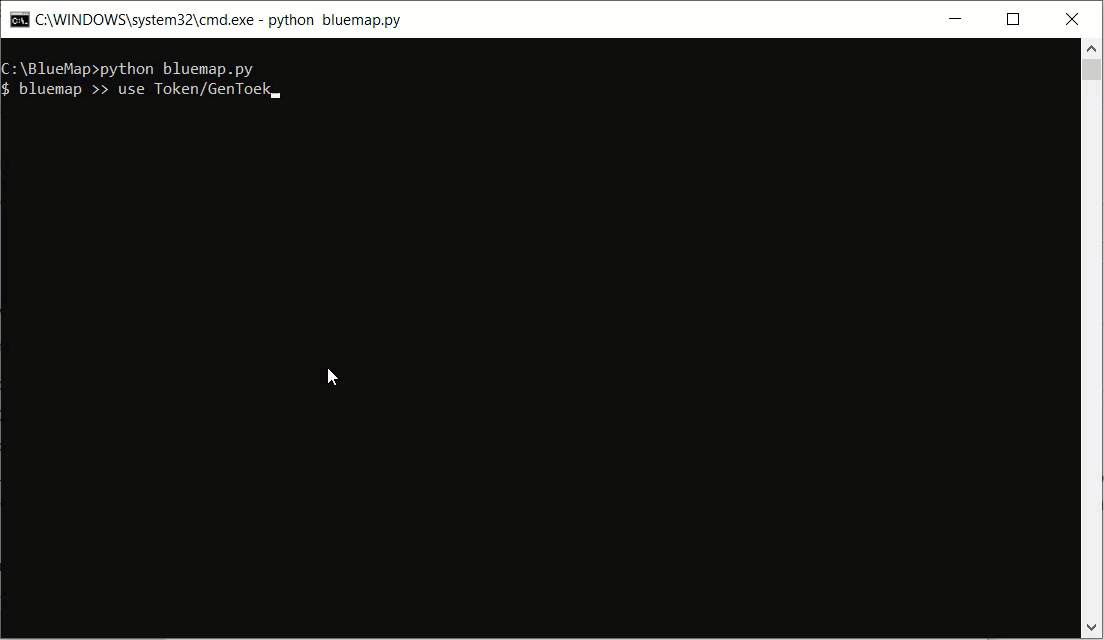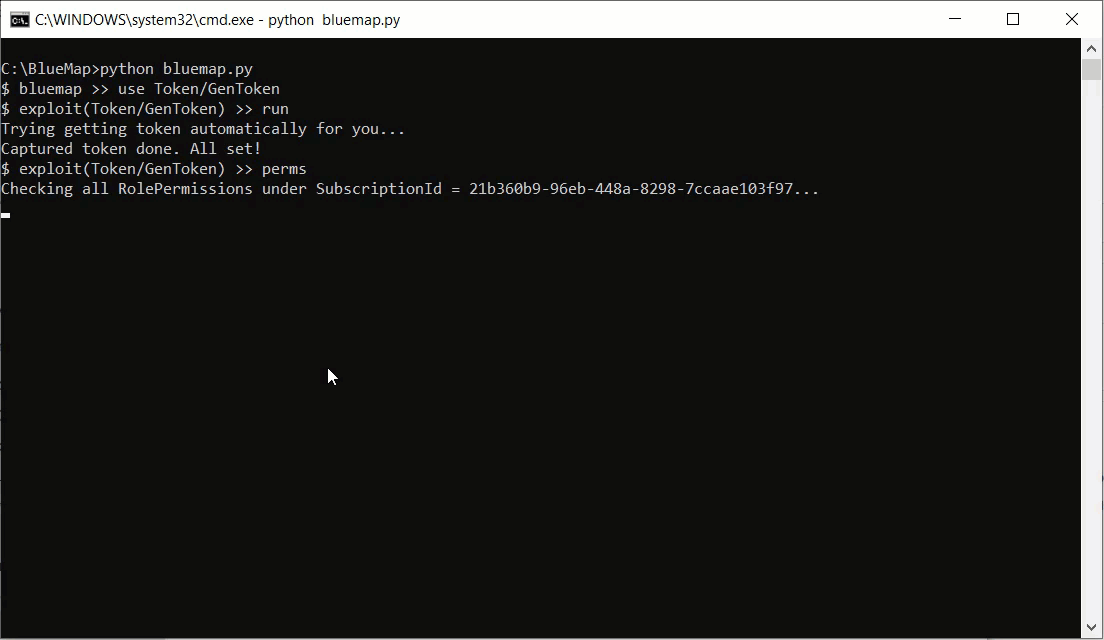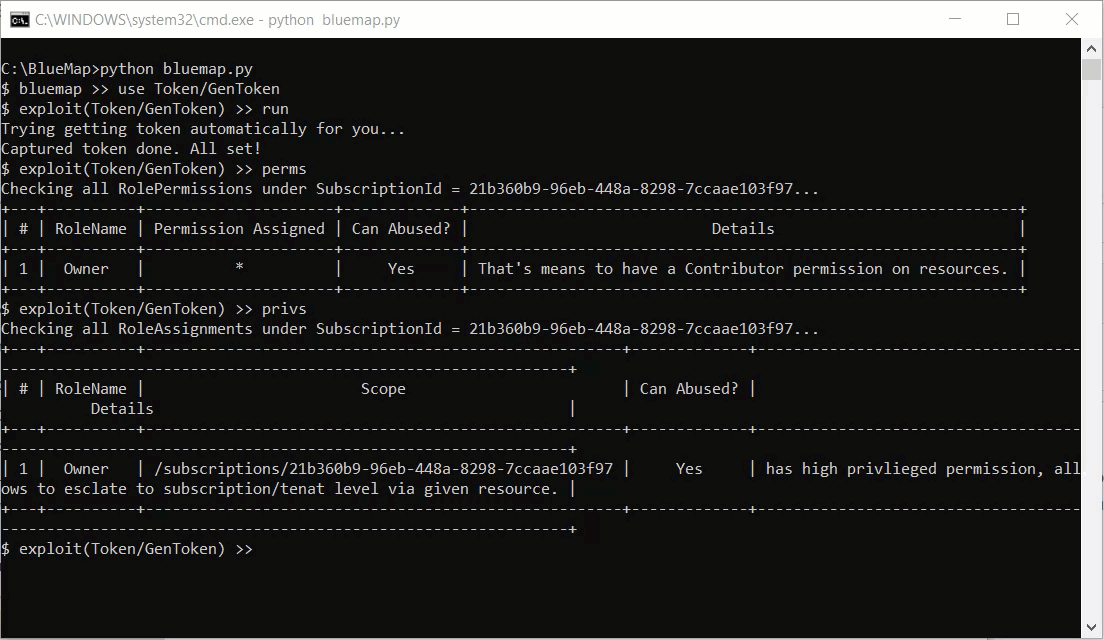 sikretalabs/bluemap
面向红队与渗透测试人员的 Azure 利用工具包
 halildeniz/netprobe
基于ARP的网络扫描器,用于发现子网中的设备,显示IP地址、MAC地址、制造商和设备型号,并支持可选的实时跟踪和过滤功能。