#1
 logisek/evilmist
EvilMist 是一套旨在支持云渗透测试与红队行动的脚本和实用工具合集。该工具包有助于识别错误配置、评估权限提升路径,并模拟攻击技术。EvilMist 旨在简化以云为重点的红队工作流程,并提升云基础设施的整体安全态势。
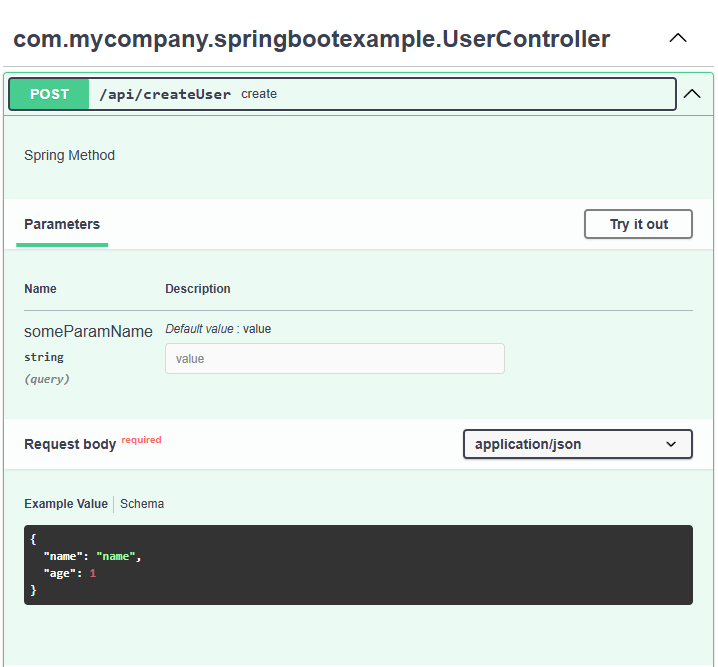 blackfan/bfscan
用于从 JAR / WAR / APK 应用程序中使用的配置文件与注解中发现 URL、路径、密钥,并生成原始 HTTP 请求和 OpenApi 规范的工具。
 raikia/smbcrunch
3种协同工作的工具,用于简化Windows文件共享的侦察
 syscallx-18113/apkx-hunter
基于C语言的Android静态分析框架,用于反编译、密钥检测、端点发现、权限分析以及原生库扫描,并具备机器学习辅助的密钥分类功能。
 dviros/rat-via-telegram
通过Telegram的Windows远程后渗透工具
 sahilmgandhi/iotshark
IotShark - 监控和分析物联网流量
 bitthebyte/eagle
基于多线程插件的漏洞扫描器,用于大规模检测基于Web的应用程序漏洞
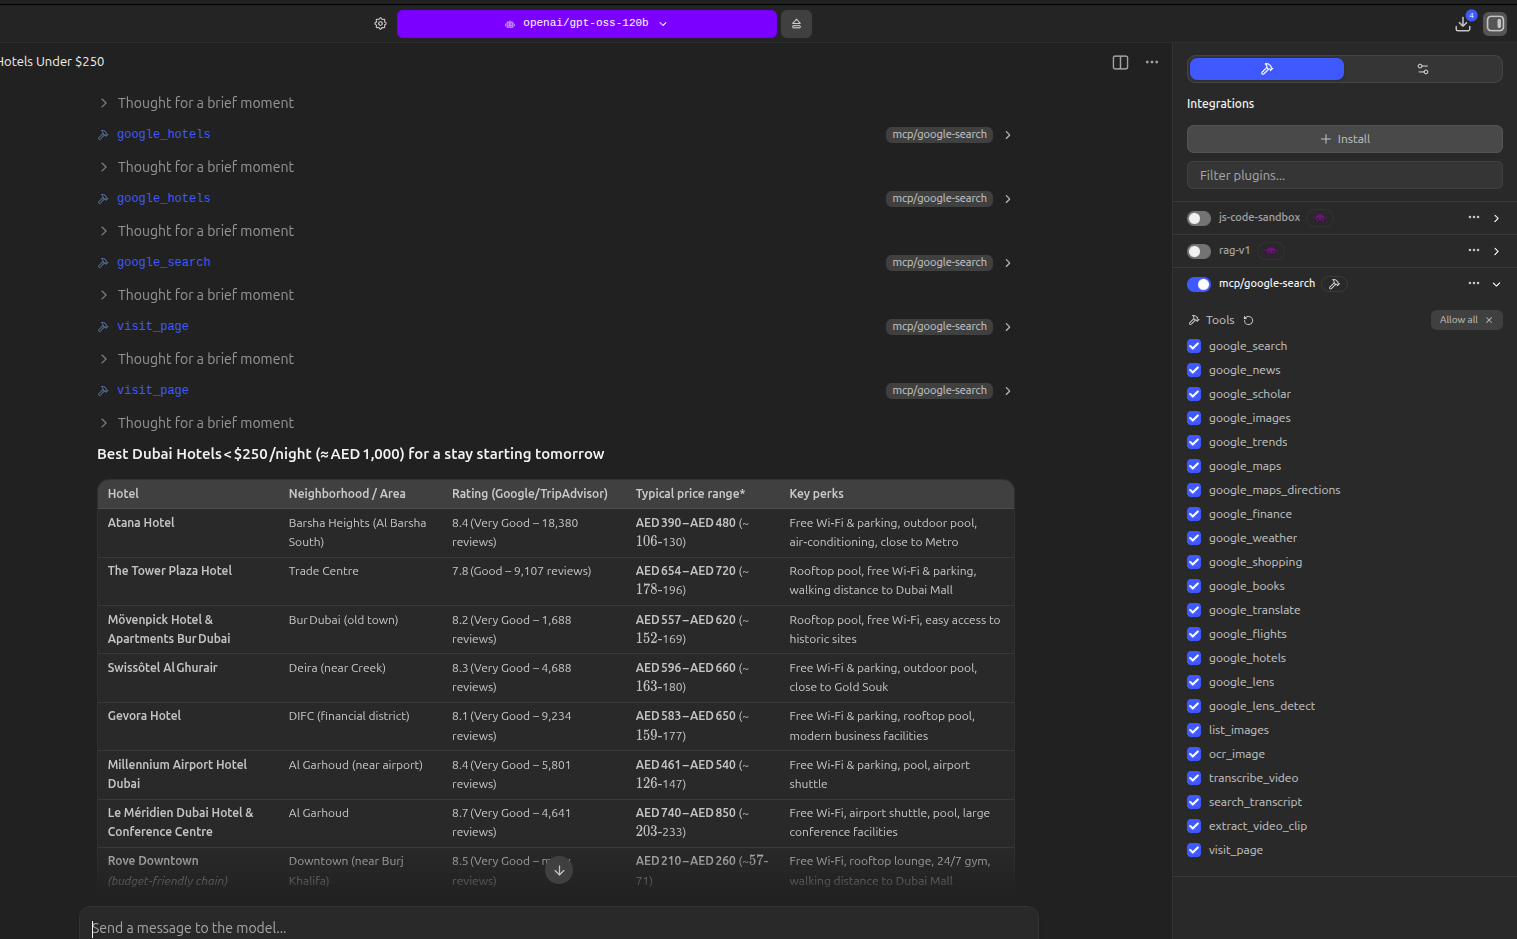 vincentkaufmann/noapi-google-search-mcp
用于Google搜索和页面抓取的MCP服务器,使用headless Chromium
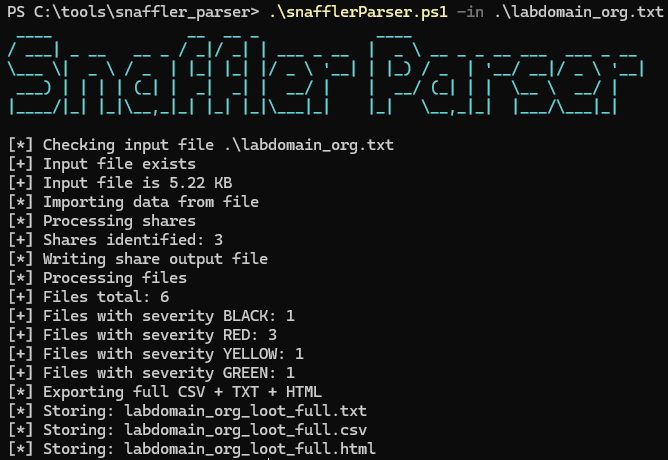 zh54321/snafflerparser
解析Snaffler输出文件并生成美化后的输出。
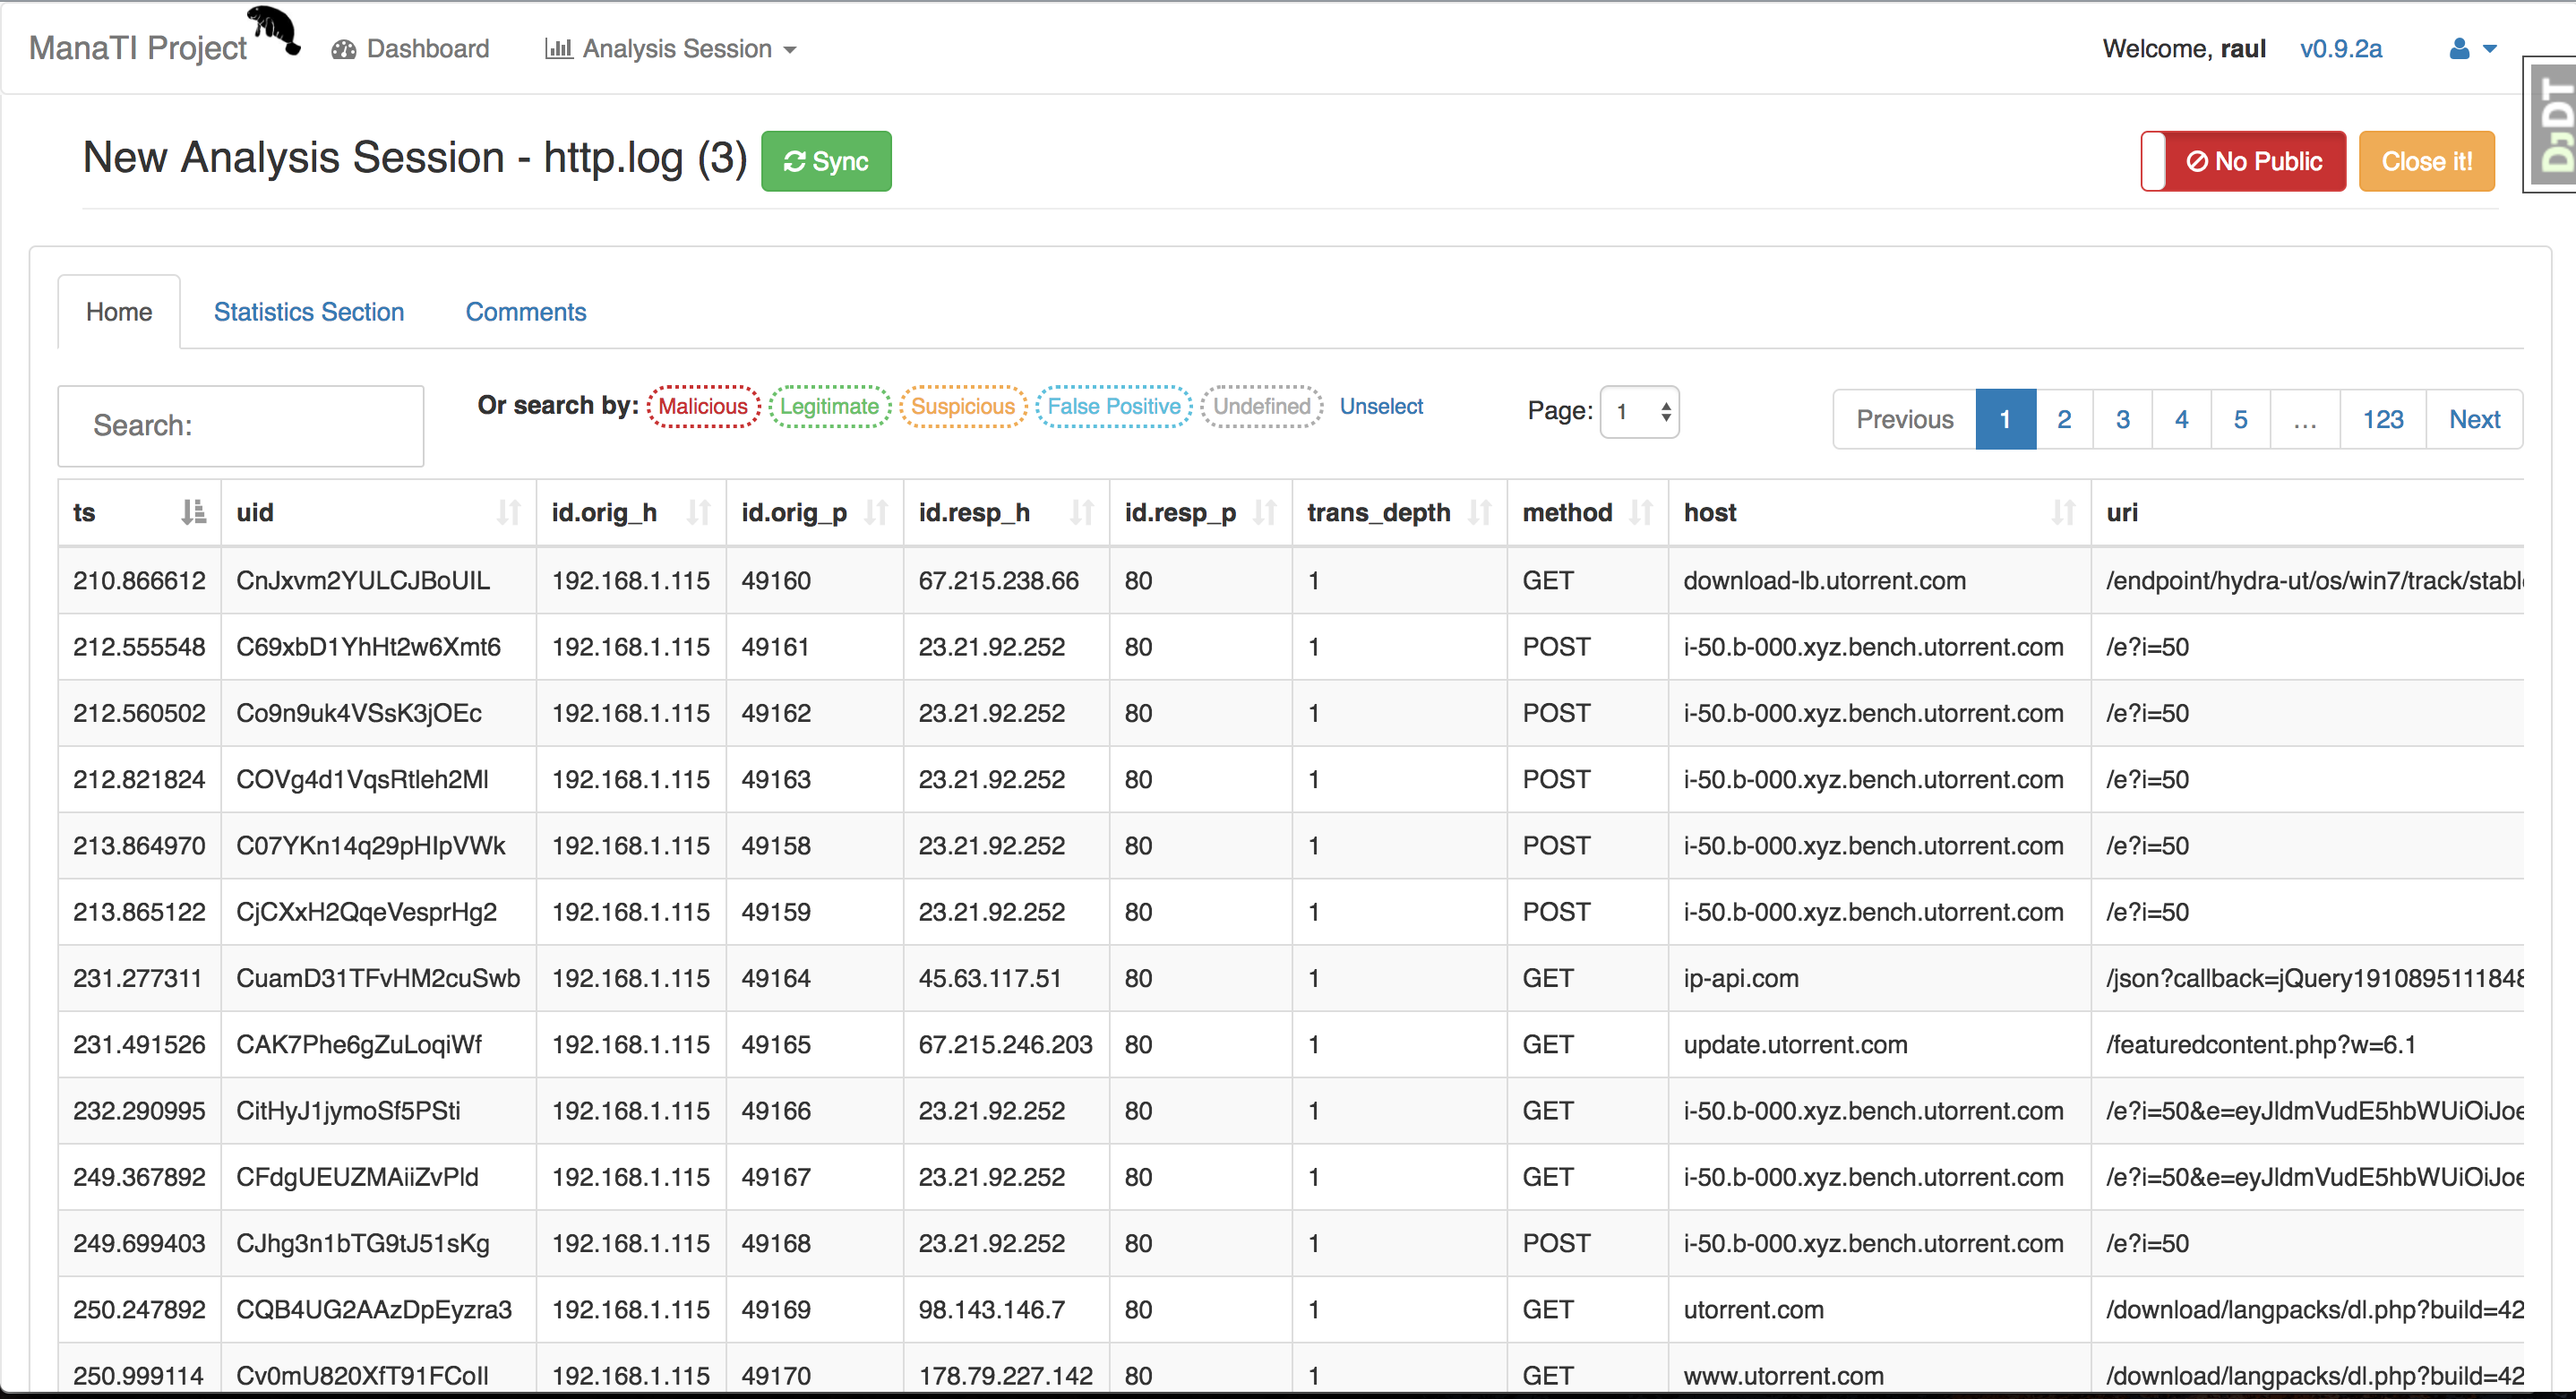 stratosphereips/manati
一个基于Web的工具,旨在协助直觉型威胁分析师的工作。

 invuls/pentest-projects/pcf
开源、跨平台且便携的工具包,用于在测试工作中自动化常规流程!
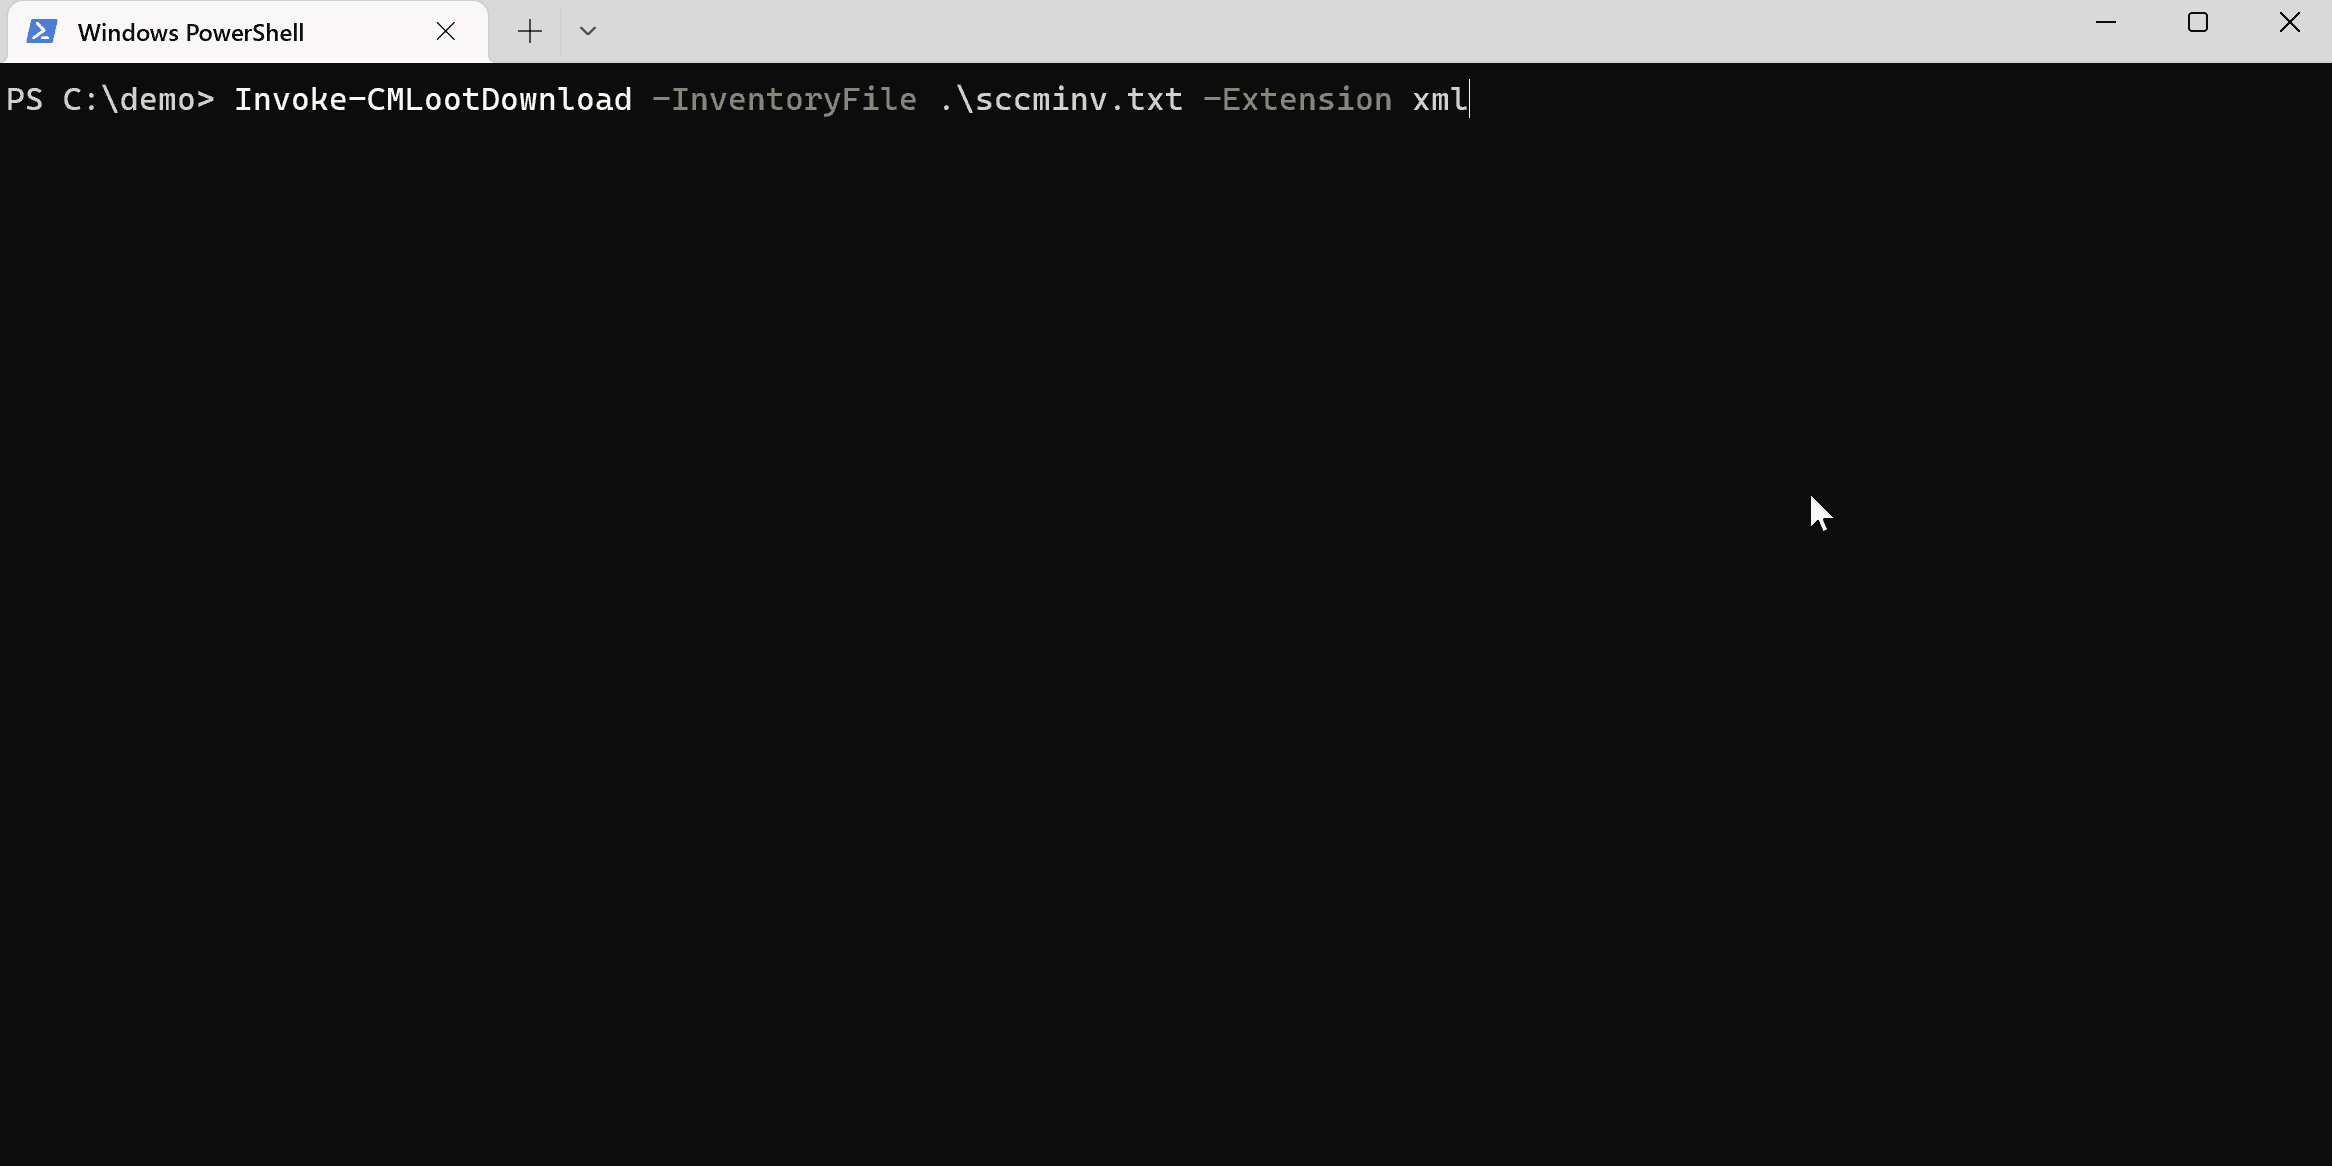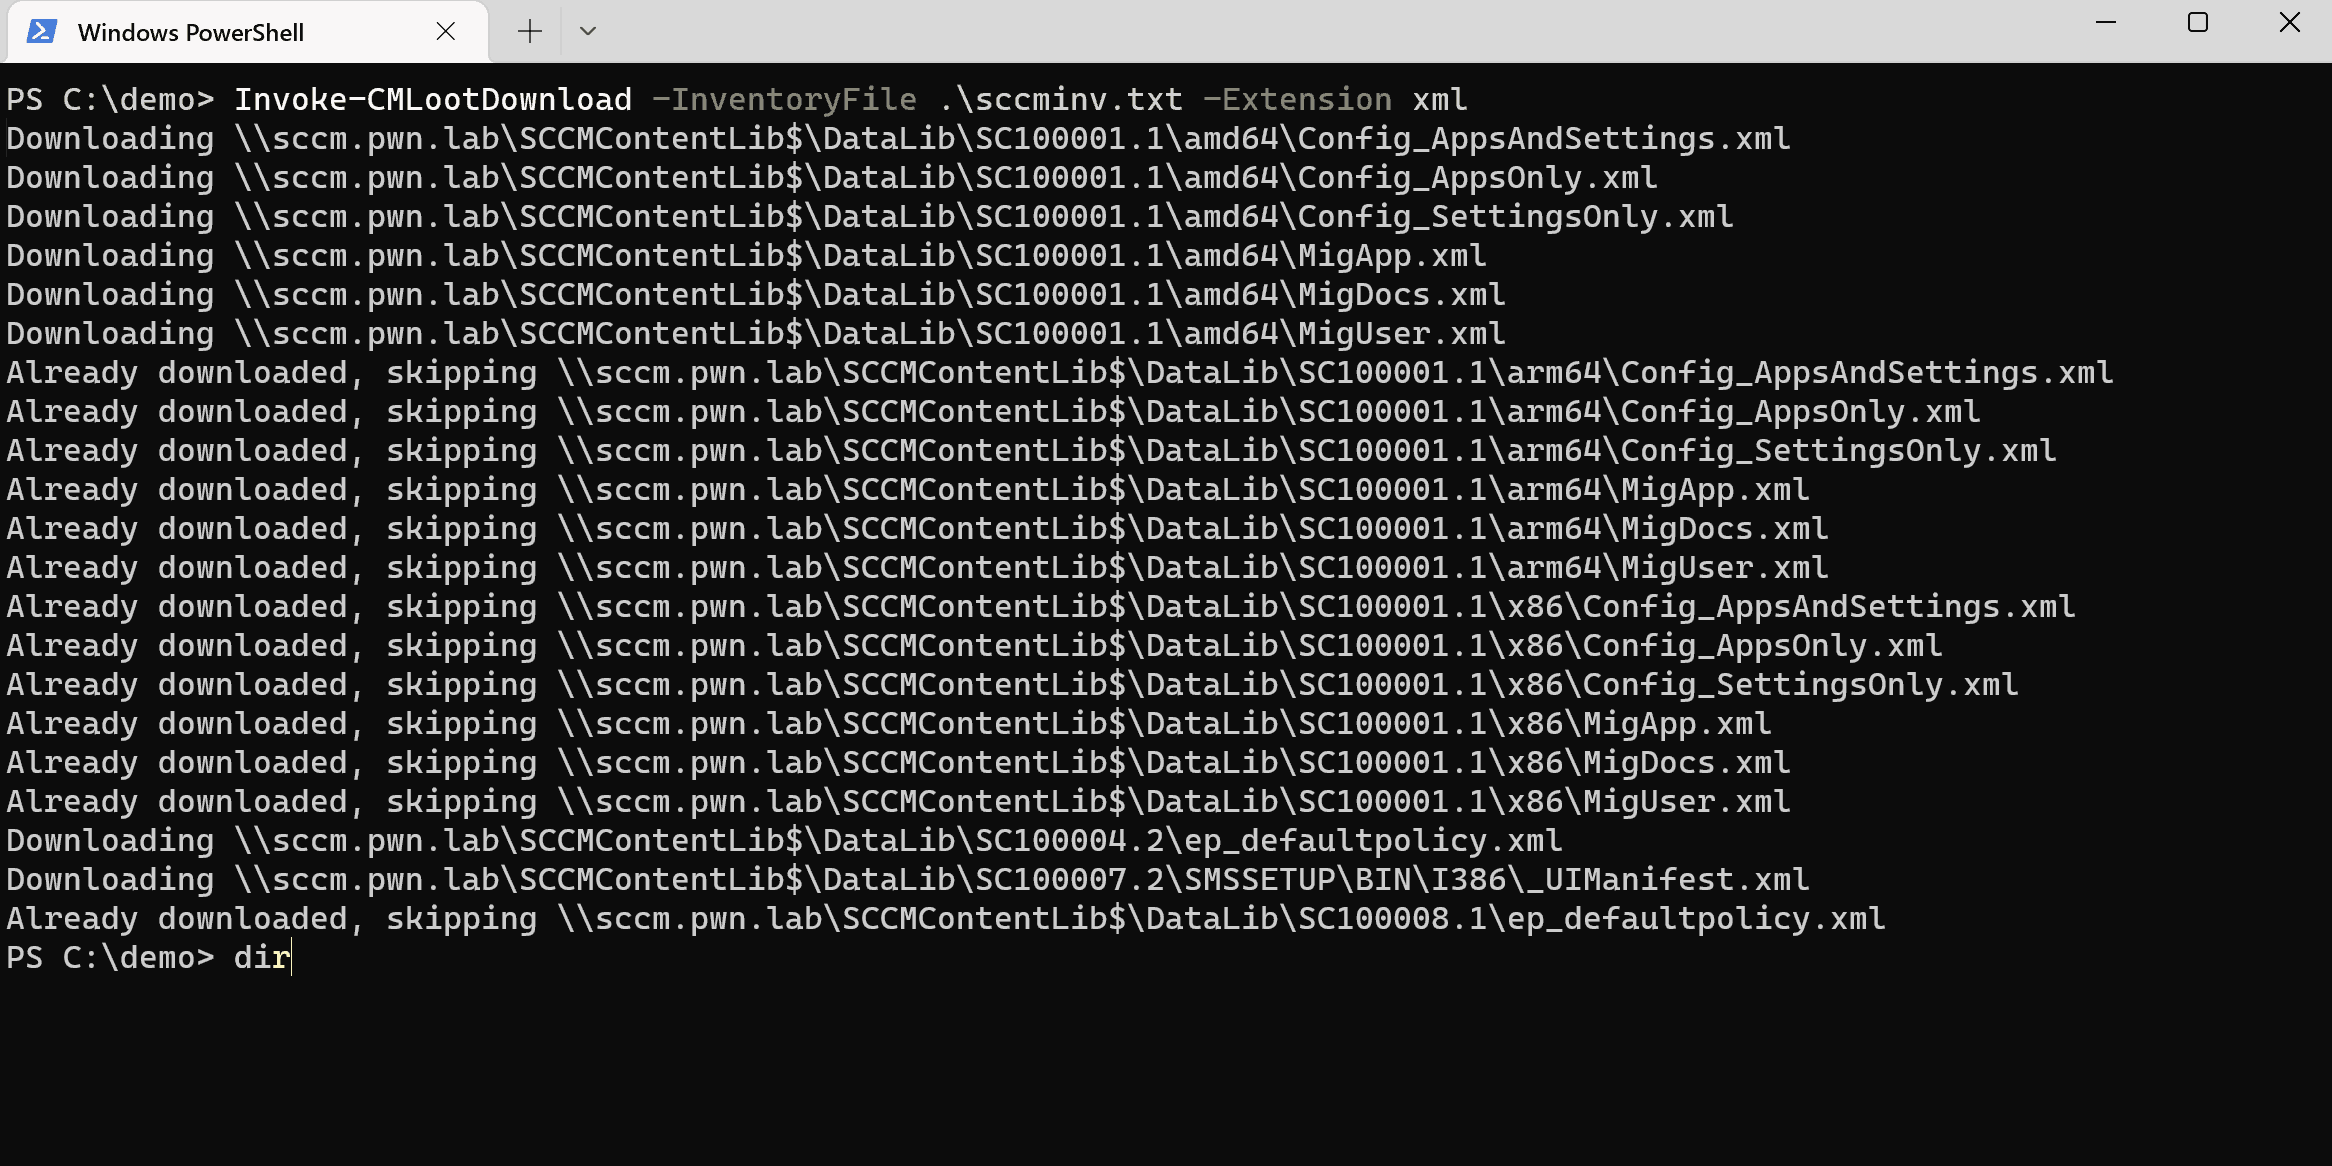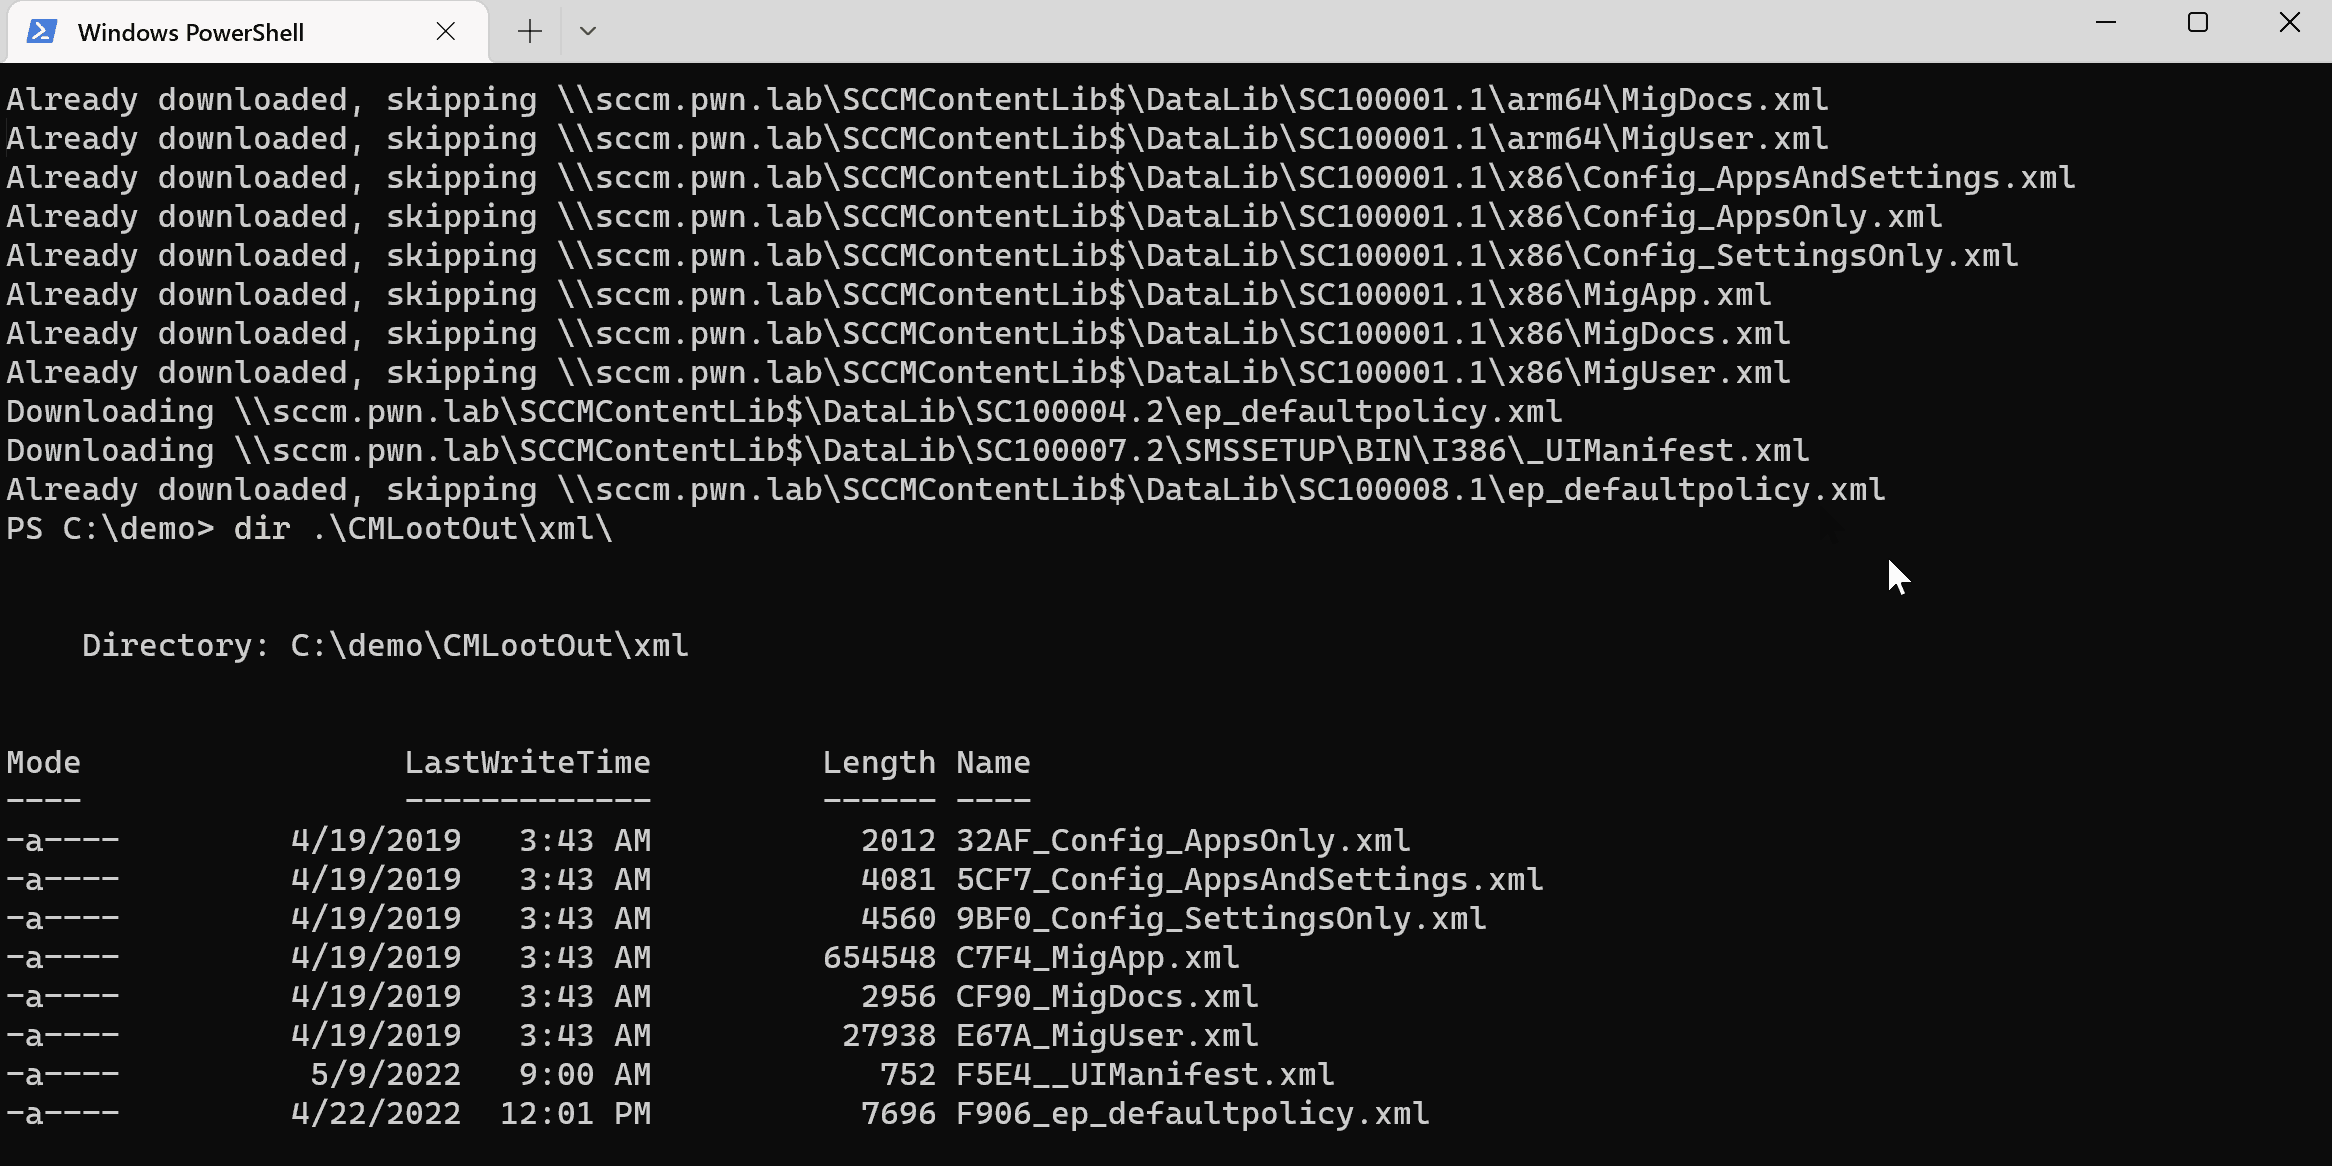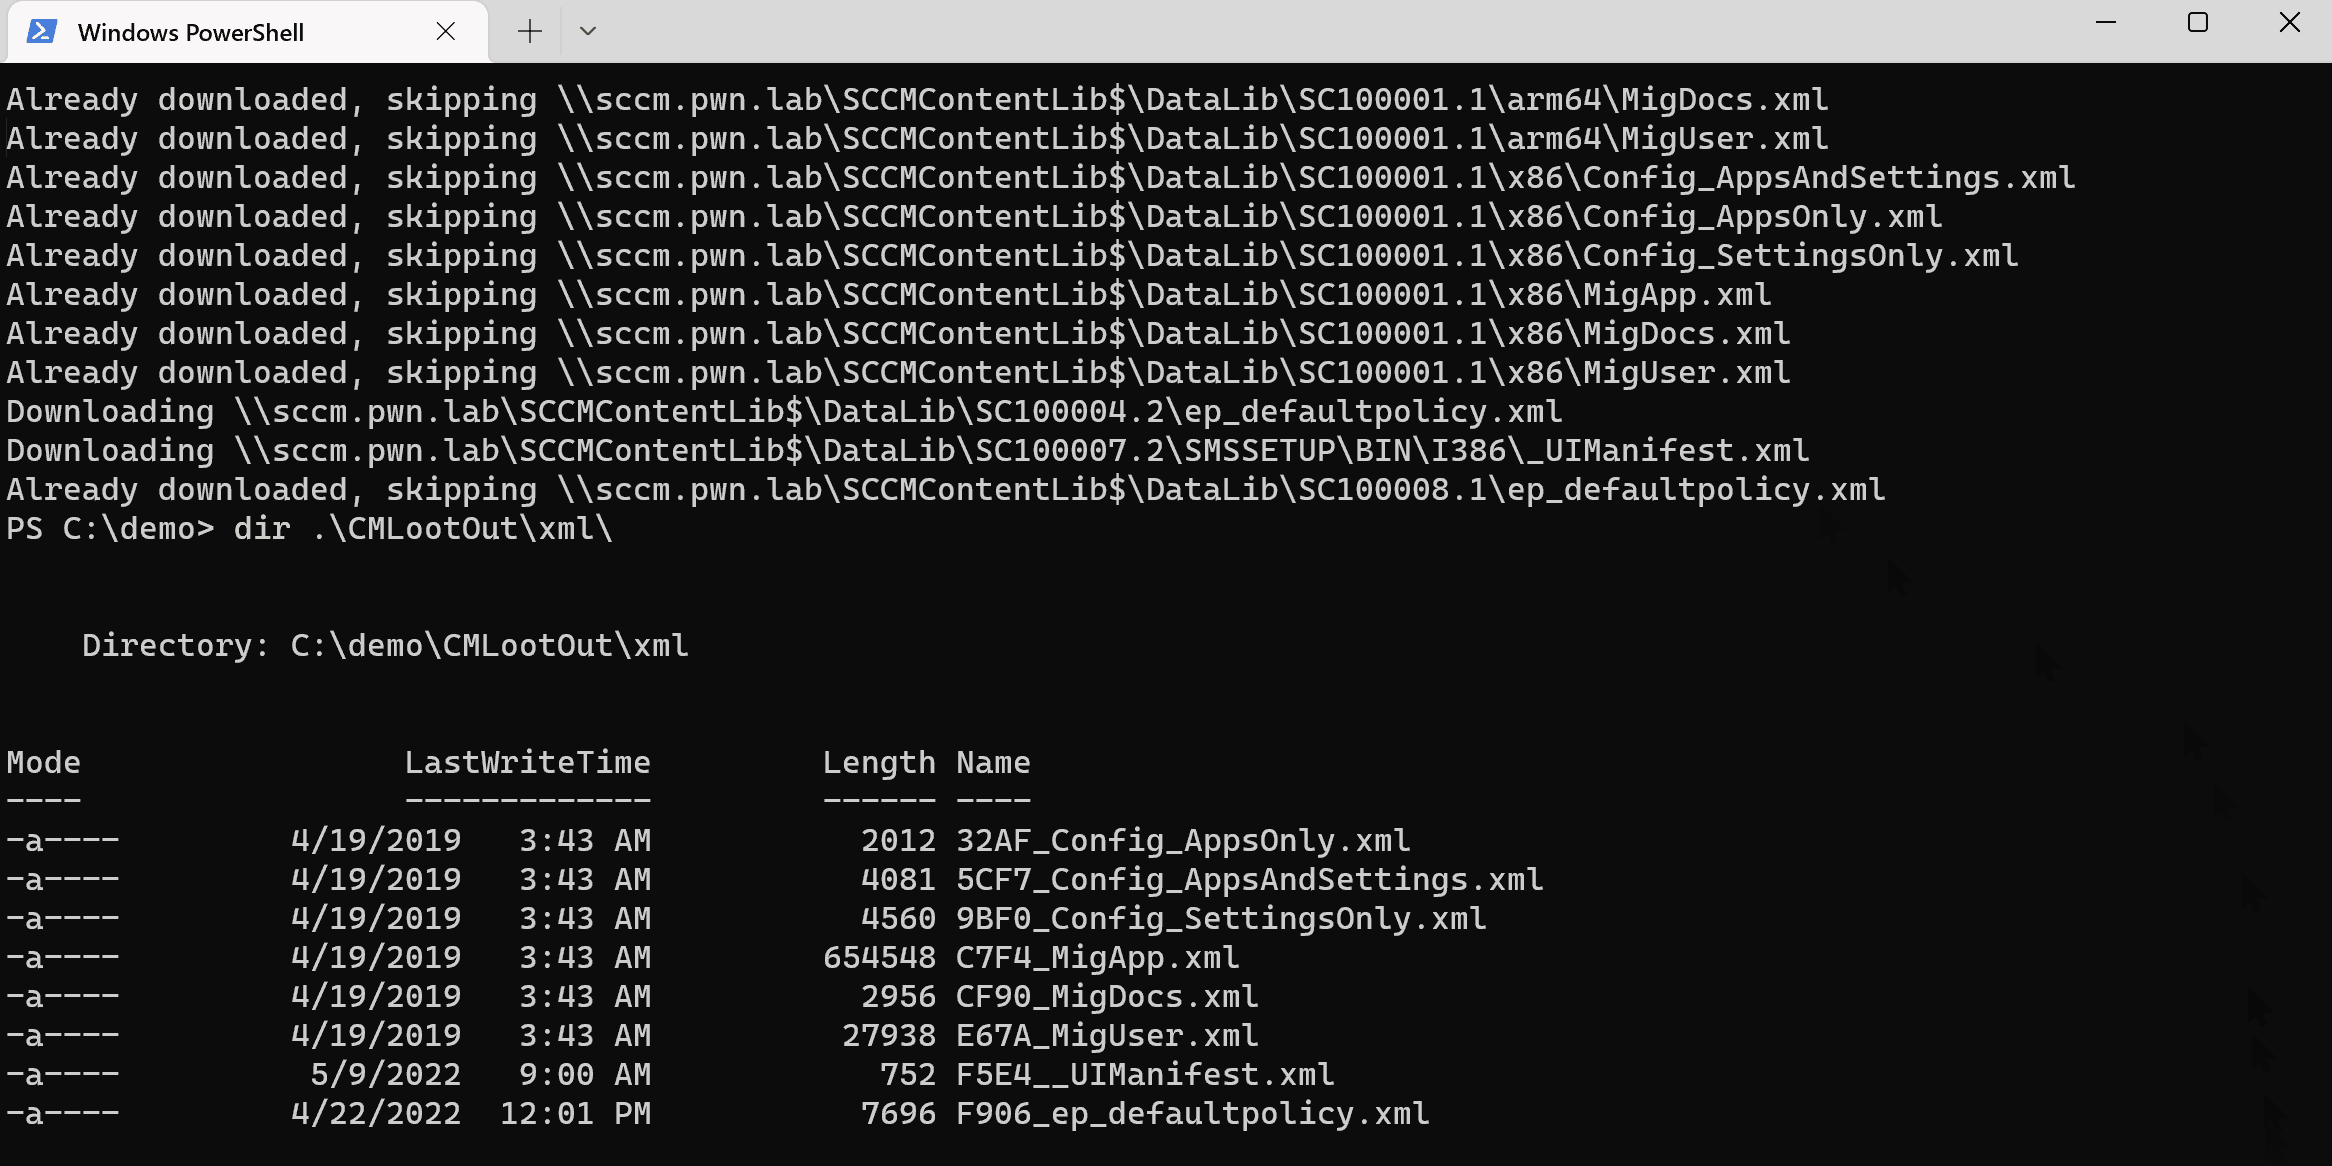 1njected/cmloot
查找存储在 (System Center) Configuration Manager (SCCM/CM) SMB 共享上的有趣文件。
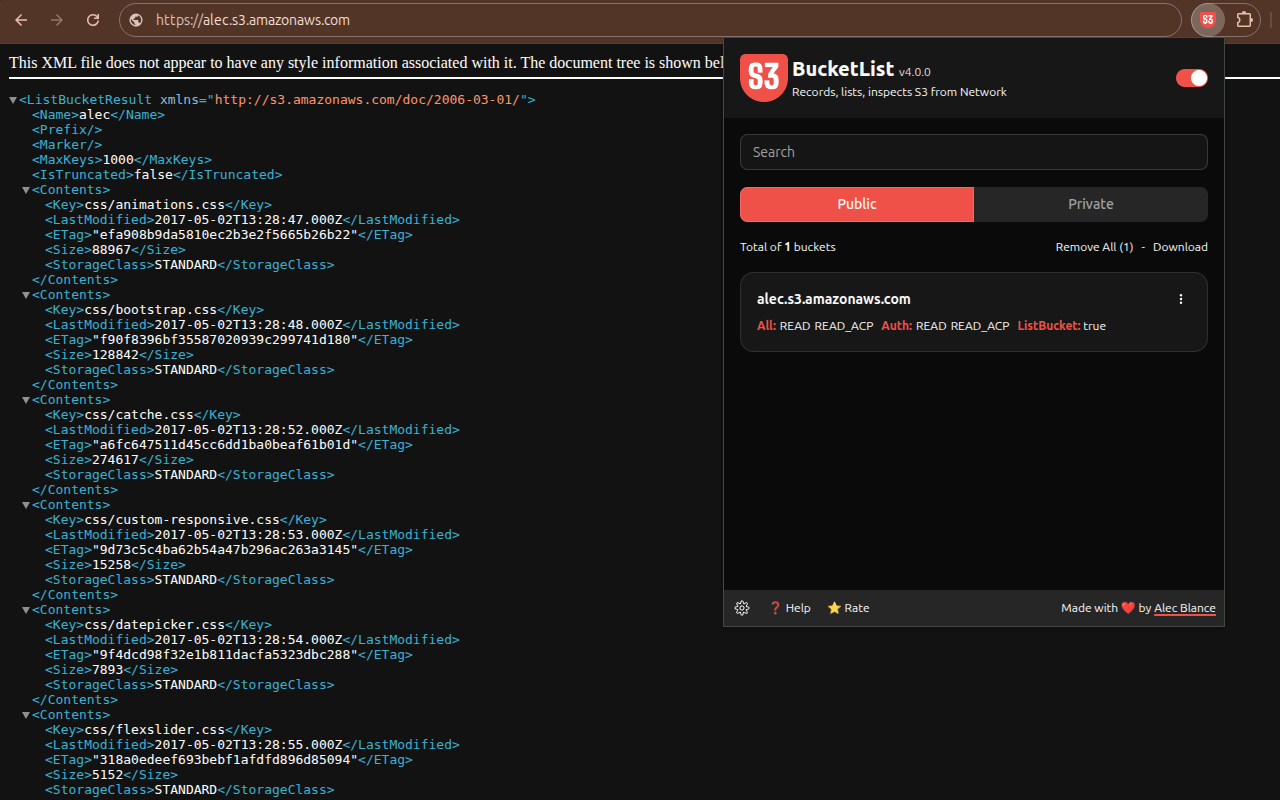 alecblance/s3bucketlist
Chrome和Firefox扩展,用于在浏览时列出Amazon S3存储桶
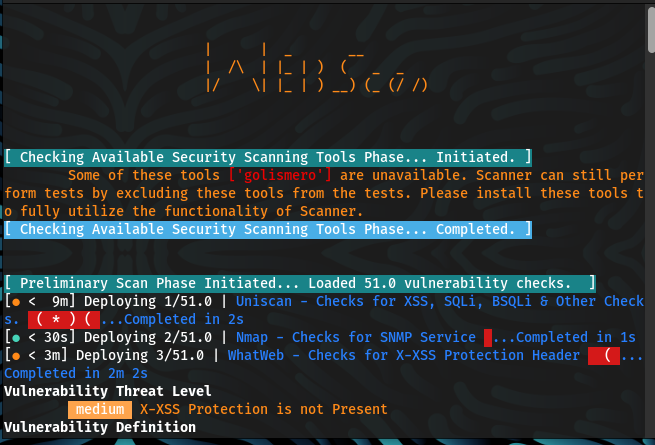 malwareman007/scanner-and-patcher
一个网络漏洞扫描器与修补器
 ad0nis/ntlm_relay_gat
自动化NTLM中继利用,通过ntlmrelayx.py实现SMB共享枚举、Shell执行、机密转储以及多线程会话下的MSSQL命令执行。
 d4vinci/bugz-tools
一系列我为漏洞赏金或黑客攻击编写的工具,并且不介意发布出来 :smile: