
 #1

 0xdea/exploits
涵盖本地权限提升、缓冲区溢出和数据库漏洞利用的公共漏洞利用库,适用于 Linux、Solaris、AIX、OpenBSD、Zyxel、Oracle 和 MySQL。
 aboutcode-org/vulnerablecode
开源漏洞数据库,聚合来自多个来源的CVE数据,提供Web界面和API。使用包URL(PURL)将漏洞映射到特定软件包,实现准确的依赖扫描。
 s3cur3th1ssh1t/powersharppack
一个PowerShell封装器,集成了50多个C#攻击性安全工具,用于红队演练中的后渗透、权限提升、凭据转储、横向移动和Active Directory侦察。
 nsonaniya2010/subdomainizer
一个用于发现子域名以及隐藏在页面、文件夹和GitHub的外部JavaScript文件中的有趣内容的工具。
 dirtyfilthy/freshonions-torscraper
Fresh Onions 是一个开源的 TOR 爬虫 / 隐藏服务洋葱爬虫,托管在 zlal32teyptf4tvi.onion
 torlando-tech/columba
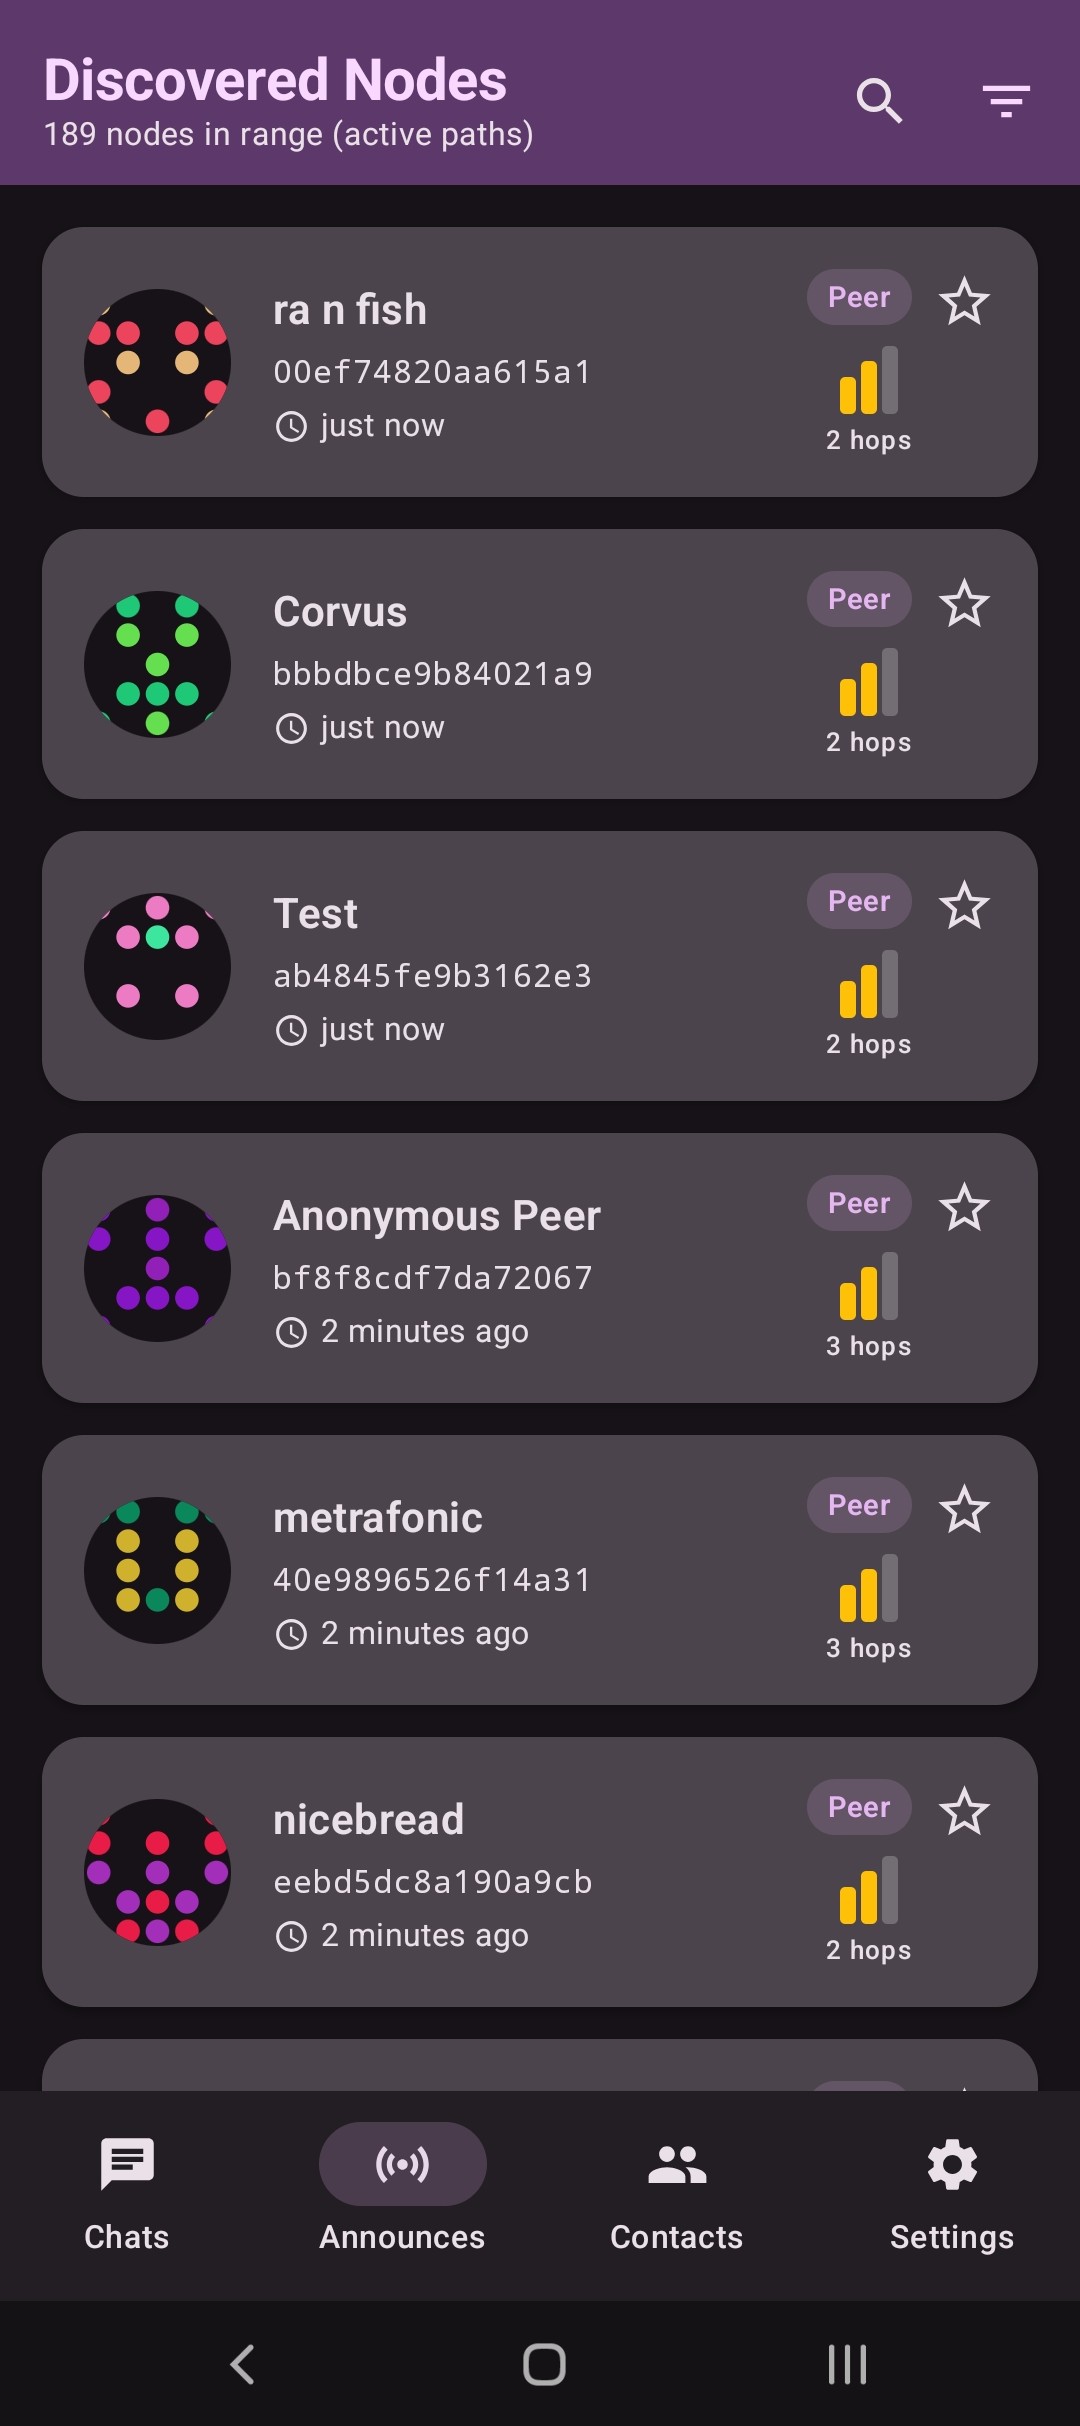
使用蓝牙低功耗 (BLE)、TCP 或 RNode (LoRa) 基于 LXMF 和 Reticulum 的原生 Android 消息应用
 salesforce/jarm
主动式TLS服务器指纹识别工具,通过发送精心构造的Client Hello数据包来生成唯一的JARM哈希,用于识别服务器配置、对基础设施进行分组以及检测恶意服务器。
 opencti-platform/connectors
用于将来自 MISP 和 MITRE ATT&CK 等外部源的威胁情报、IOC 和 CTI 数据摄取并同步到平台中的 OpenCTI 连接器集合。

 danielmiessler/robotsdisallowed
一份精选列表,收录了最常见、最有趣的 robots.txt 禁止访问目录。

 taksec/google-dorks-bug-bounty
适用于漏洞赏金、Web应用安全与渗透测试的Google Dorks列表
 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 matterpreter/offensivecsharp
攻击性 C# 工具合集
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.









