


概述
Sooty 是一款旨在帮助 SOC 分析师自动化部分工作流程的工具。Sooty 的目标之一是尽可能多地执行常规检查,使分析师在相同时间内有更多时间进行深入分析。以下详细介绍了 Sooty 的许多功能。
Sooty 现已获得 Tines.com 的赞助!Tines 是企业安全团队的 SOAR 平台。
目录
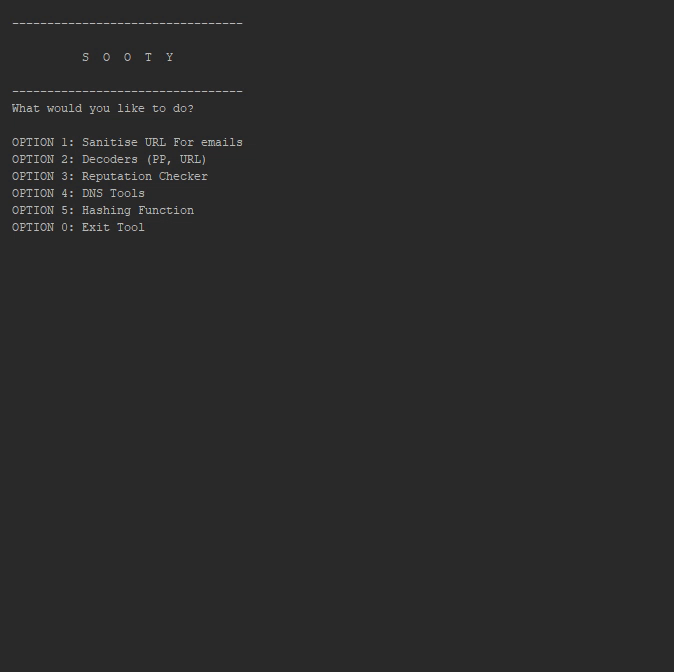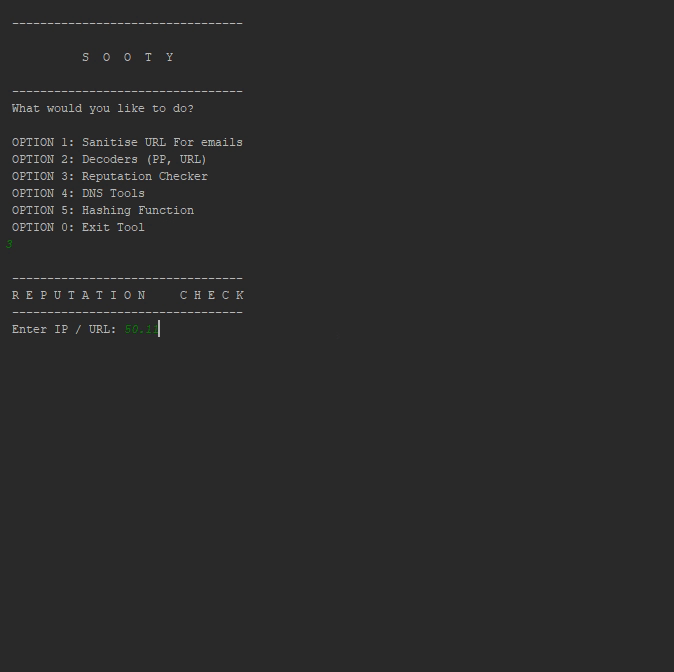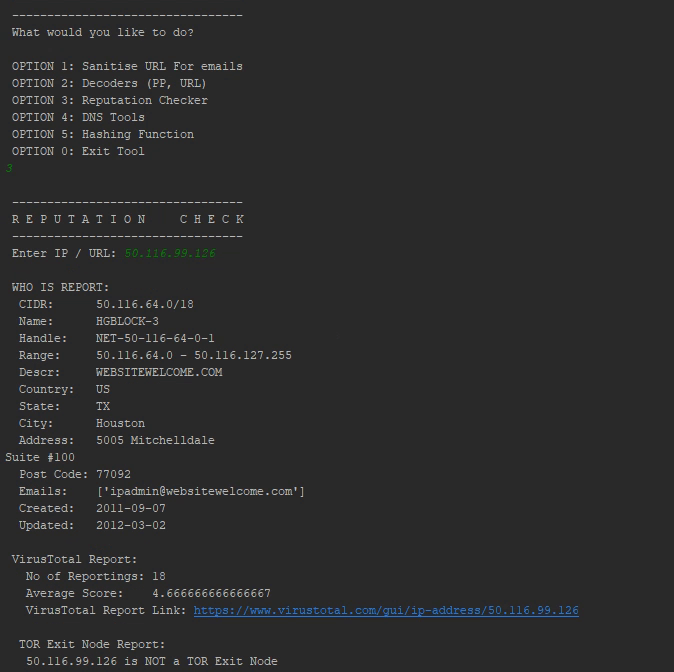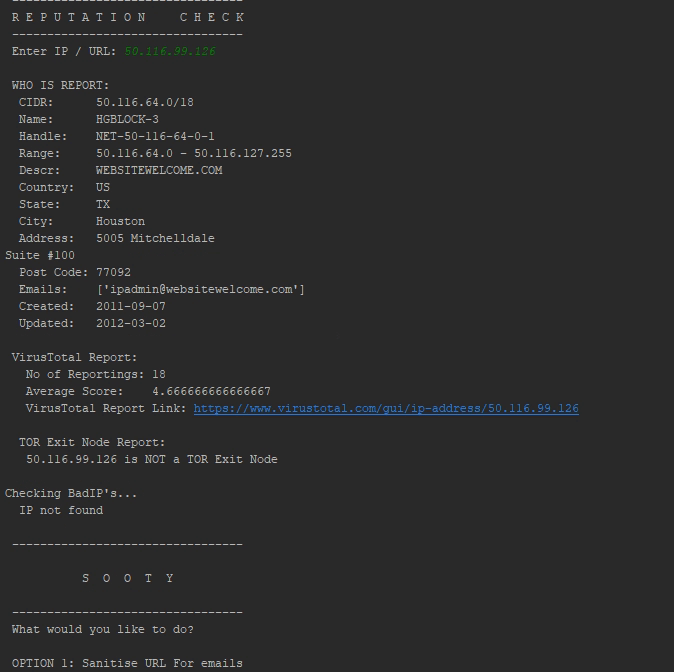
Sooty 目前能够:
- 净化 URL,使其可安全用于电子邮件
- 执行反向 DNS 和 DNS 查询
- 从以下来源执行信誉检查:
- 识别地址是否具有潜在恶意、用于垃圾邮件或网络爬虫:
- 检查 IP 地址是否为 TOR 出口节点
- 解码 Proofpoint URL、UTF-8 编码的 URL、Office SafeLink URL、Base64 字符串和 Cisco7 密码
- 获取文件哈希并与 VirusTotal 进行比较(参见要求)
- 执行 Whois 查询
- 检查用户名和电子邮件是否在 HaveIBeenPwned 中有泄露(参见要求)
- 对电子邮件进行简单分析,提取 URL、电子邮件和头部信息
- 从电子邮件中提取 IP 地址
- 还原由外部服务缩短的 URL(每小时限制 10 次请求)
- 查询 URLScan.io 获取信誉报告
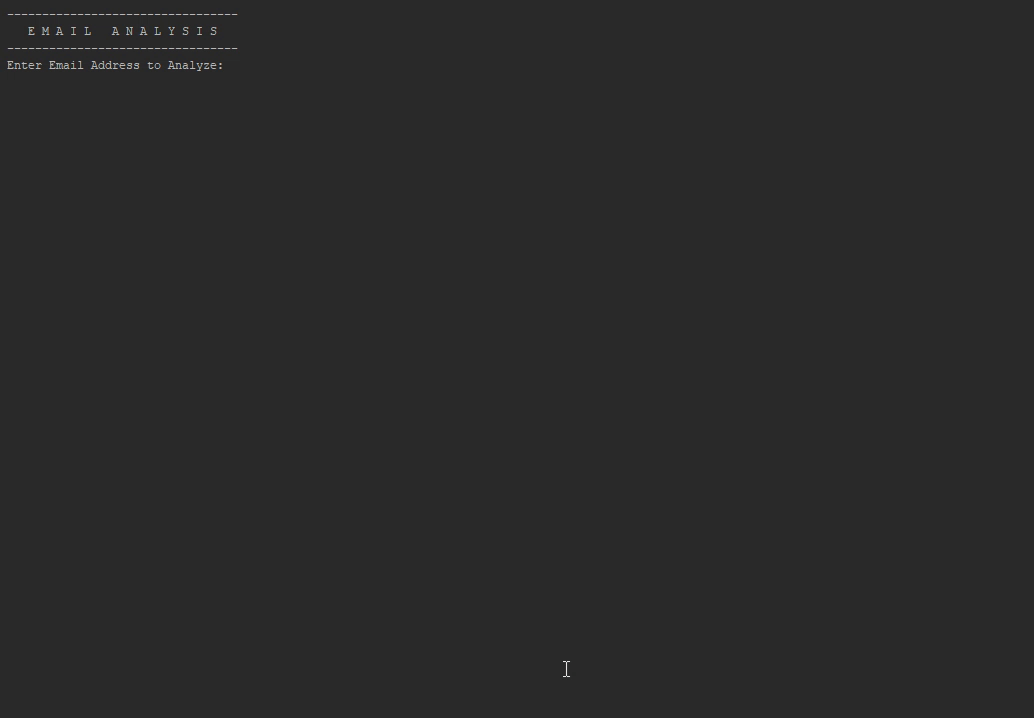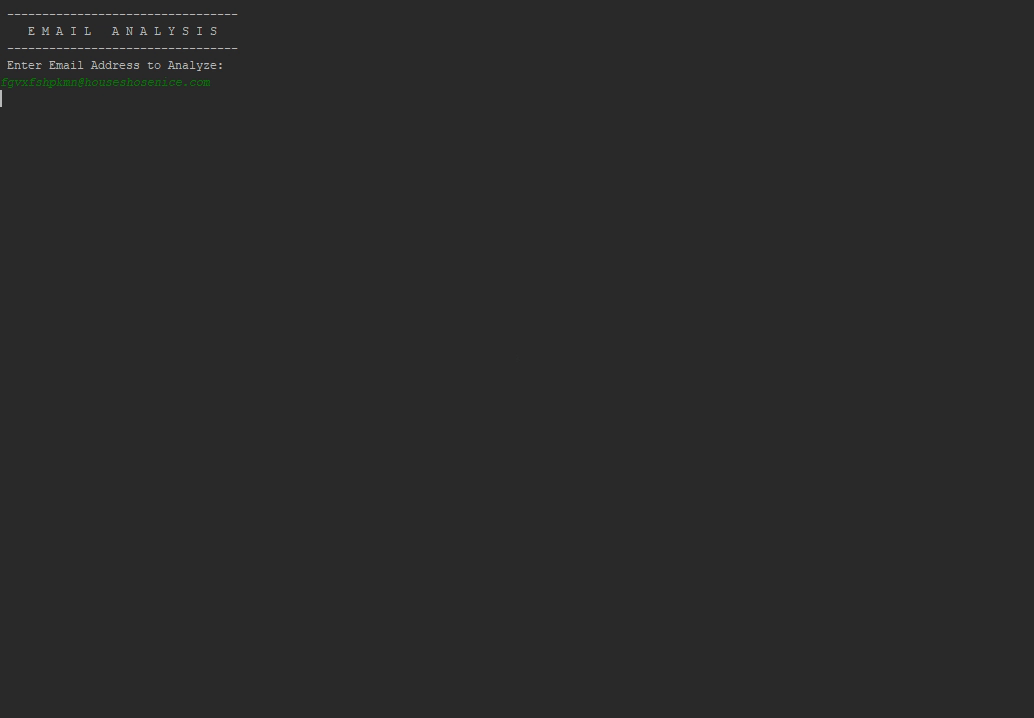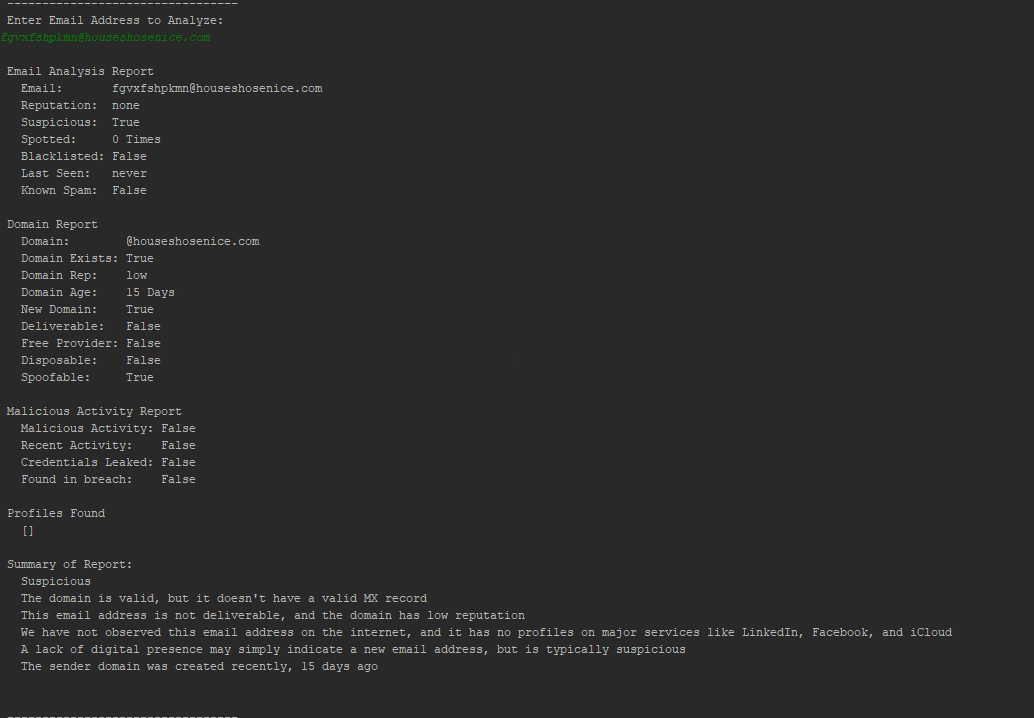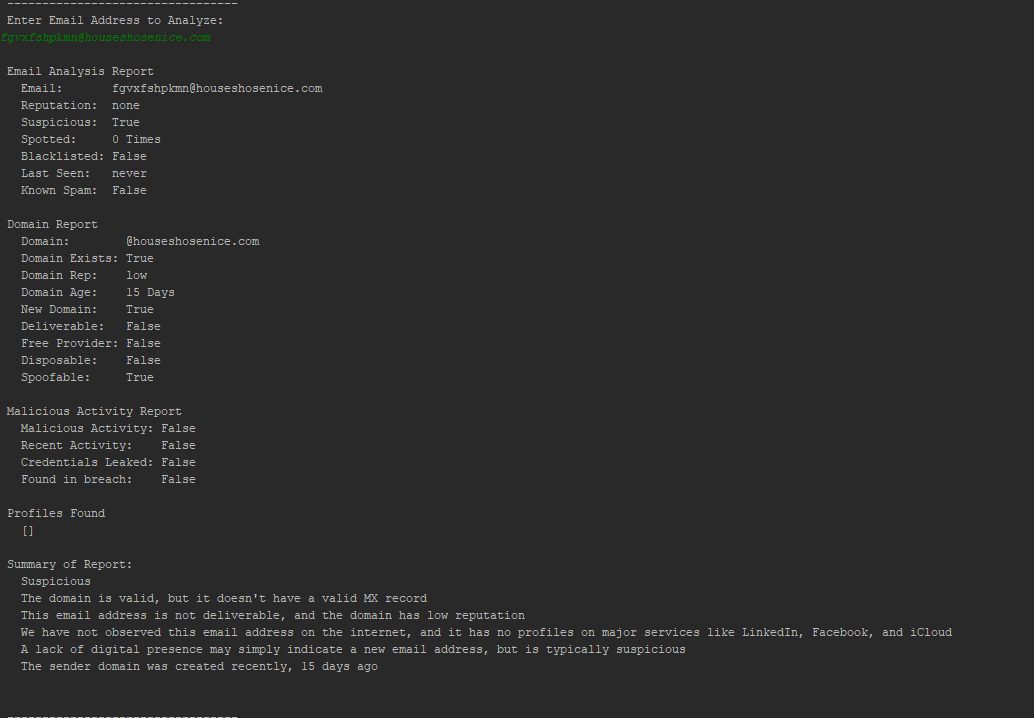
- 利用 EmailRep.io 分析电子邮件地址的已知恶意活动并报告域名信誉
- 创建动态电子邮件模板,作为网络钓鱼分类响应的基础(目前仅支持 .msg 格式,.eml 将在未来更新中添加)
- 使用 HaveIBeenPwned 数据库对钓鱼邮件进行分析丰富,识别电子邮件地址过去是否被泄露、泄露时间及泄露来源(需要 API 密钥)
- 提交 URL 至 PhishTank(参见要求)
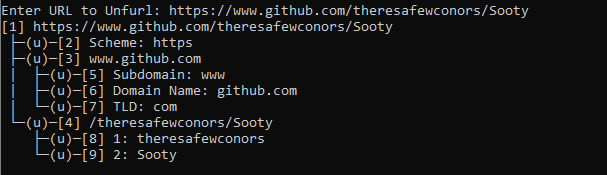
- 通过命令行版本的 Unfurl 展开 URL
- 以下为当前可用工具的完整列表和布局:
└── 主菜单
   ├── 净化 URL 以用于电子邮件
   |  └── URL 净化工具
   ├── 解码器
   |   ├── ProofPoint 解码器
   |   ├── URL 解码器
   |   ├── Office SafeLinks 解码器
   |   ├── URL 还原器
   |   ├── Base 64 解码器
   |   ├── Cisco 密码 7 解码器
   |   └── Unfurl URL
   ├── 信誉检查器
   |   └── IP、URL 或电子邮件地址的信誉检查
   ├── DNS 工具
   |   ├── 反向 DNS 查询
   |   ├── DNS 查询
   |   └── Whois 查询
   ├── 哈希功能
   |   ├── 计算文件哈希
   |   ├── 计算文本输入哈希
   |   ├── 检查哈希是否涉及已知恶意活动
   |   └── 计算文件哈希并检查已知恶意活动
   ├── 钓鱼分析
   |   ├── 分析电子邮件
   |   ├── 分析电子邮件地址的已知恶意活动
   |   ├── 基于分析生成电子邮件模板
   |   ├── 使用 PhishTank 分析 URL
   |   └── HaveIBeenPwned 查询
   ├── URL 扫描
   |   └── URLScan.io 查询
   ├── 附加工具
   |   ├── 关于
   |   ├── 贡献者
   |   ├── 版本
   |   ├── 维基
   |   └── GitHub 仓库
   └── 退出
要求和安装
- Python 3.x
- 从 requirements.txt 文件安装所有依赖项:
pip install -r requirements.txt
- 通过导航到主目录并执行
python Sooty.py 或直接 Sooty.py 启动工具
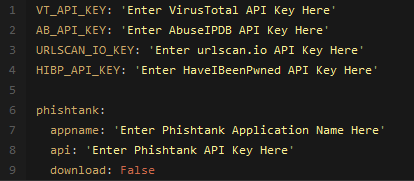
- 某些功能需要使用 API 密钥才能完整运行。但即使没有这些密钥,工具仍可运行,只是缺少相应功能。相关链接如下:
- 将
example_config.yaml 文件中的相应密钥替换,并将文件重命名为 config.yaml,示例布局如下:
- 对于 PhishTank 支持,还需要一个唯一的应用程序名称作为额外字段。只需在
config.yaml 文件中更新您的唯一名称即可。
使用 Docker 启动
- docker build -t sooty . && docker run --rm -it sooty
开发
想要贡献?太好了!
代码贡献
- 如果您希望处理某个功能,请在 issue 页面留言,我会将其分配给您。
- 在“项目”选项卡中,有一份等待启动/完成的功能列表。
- 所有代码修改、增强或添加都必须通过拉取请求进行。
- 一旦审核并合并,贡献者将被添加到 ReadMe 中。
发现 Bug?请告诉我!
Bug 和问题
- 如果发现问题/Bug,请在 issue 跟踪器中打开问题,并使用 Bug 报告模板。填写此模板并包含任何其他相关信息。
- 如果您希望处理已知 Bug,请在 issue 页面留言并打开拉取请求以跟踪进度。我会将其分配给您。
- 如果安装或使用中遇到问题,请使用提供的模板,我会尽快回复。
请求功能
- 新功能/请求应从打开 issue 开始。创建新 issue 时请使用配套模板。这有助于跟踪新功能并防止冲突。如有必要,请附上任何相关的额外信息。在创建新 issue 之前,请检查项目选项卡以确认该 issue 是否已被请求,或直接查看其他已打开的 issue。
更新日志
版本 1.3 - 模板更新
- 添加了基于 Sooty 分析生成动态电子邮件模板的第一个迭代,示例如下:

- 添加 Docker 镜像
- 添加 Unfurl
版本 1.2 - 钓鱼更新
- 添加了钓鱼工具的第一个迭代。
- 能够分析电子邮件(目前仅测试了 Outlook / .msg 格式),提取电子邮件、URL(必要时解码 Proofpoint)以及从头部提取信息。
- 从邮件正文中提取 IP 地址。
- 对发件人进行信誉检查,并提供丰富的信息。
版本 1.1 - 信誉更新
- 改进了信誉检查器
- 添加 HaveIBeenPwned 功能
- 添加 DNS 工具和 Whois 功能
- 添加哈希和 VirusTotal 检查器
- 将 Abuse IPDB、TOR 出口节点、BadIP's 添加到信誉检查器
版本 1.0
- 初始发布
- URL 和 Proofpoint 解码器
- 信誉检查器的初始实现
- 净化链接以安全用于电子邮件
路线图
以下是未来版本将包含的功能概览。
版本 1.2 - 钓鱼更新
版本 1.3 - 模板更新
添加基于 Sooty 分析生成动态电子邮件模板的功能。 编辑:已添加- 验证 MX 记录
- 执行 DKIM 验证
版本 1.4 - PCAP 分析更新
- 添加分析 .pcap 文件并提供简明、丰富信息的功能。
版本 1.x - 案例更新
- 添加“新建案例”功能,将工具输出保存到 txt 文件中。
贡献者:









