Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
nebula — 一款由 AI 驱动的渗透测试助手,通过集成 LLM 与 CLI 工具编排,自动化完成侦察、漏洞分析和笔记记录。 | Kitploit
工具/GitHubGitHub/berylliumsec/nebula
渗透测试框架侦察漏洞扫描器漏洞利用框架脚本与自动化信息收集红队AI 安全
GitHubberylliumsec/nebula

nebula

一款由 AI 驱动的渗透测试助手,通过集成 LLM 与 CLI 工具编排,自动化完成侦察、漏洞分析和笔记记录。

查看仓库
1.1k164743小时45分前Kitploit 审核通过
网站
分享
Nebula Quiet Lens 标志

Nebula

围绕操作员构建的网络安全工作台

Quiet Lens 在空白的 Nebula 聊天中,悬停时显示独立的导航栏、Session 侧栏、输入区和顶部菜单

致谢

首先,我要感谢全能的上帝,他是一切知识的源泉。没有他,这一切都不可能实现。

仅在您拥有或获得明确授权测试的系统和网络上使用 Nebula。

主要功能

  • 一个项目贯穿整个任务。 将资产、浏览器会话、Kali 终端、代码、文件、笔记、发现和报告集中在一起。
  • 安全浏览器与拦截。 在桌面浏览器中捕获范围内的流量,拦截并编辑请求,并在 Repeater 中重放单个请求。
  • 自带技能。 将 SKILL.md 技能添加到项目中,并在聊天中选择它们以用于助手工作。
  • Kali 工具与可选 VPN 出口。 使用 Docker 或 Podman 运行容器命令,并通过项目选定的 OpenVPN 配置文件路由已授权的容器流量。
  • 操作员控制的自动化。 为助手和任务操作设置范围、审批和预算。
  • 从证据到报告。 保留带哈希的工件和执行溯源信息,将证据关联到发现,并导出报告或任务包。

Butler

用于打开 Butler 的 Nebula 标志

不确定如何开始?问问 Butler。 选择页眉或移动端导航中的 Nebula 标志,然后聊天或启动语音。

配置好模型或 harness 后,Butler 可以回答问题、查看所选项目的聊天和目标、启动或引导工作,并管理设置和审批。它会将委派的工作与主代理分开显示;要重定向子代理,请让 Butler 引导其父代理。

语音设置: GPT-Live 需要直接的 OpenAI API 密钥。在 Nebula 设置中添加一个已启用且带密钥的 OpenAI 提供商,或在 Nebula 主机上设置 OPENAI_API_KEY。Nebula 将密钥保留在主机上以启动语音会话;随后您的设备通过 WebRTC 与 OpenAI 交换音频。语音会话会产生 OpenAI API 费用。Butler 可以将工作委派给 Codex harness,但 Codex 访问权限不提供 GPT-Live 密钥。请参阅 OpenAI 的 GPT-Live WebRTC 设置。

默认情况下,语音在静默 20 秒后暂停;可在 Butler 设置中更改此 Core 范围的超时时间。暂停会结束付费的 GPT-Live 会话,而恢复语音会启动一个新会话。已提交的 Butler 工作会在其保存的聊天中继续。
Butler 语音在一个示例性的 Northstar API Review 项目中:当操作员要求它开始身份验证审查时,聆听球体随之移动,随后 Butler 回复,新的助手出现在项目工作中。

示例项目。此 GIF 为静音;Butler 在活跃的语音会话中说话。

当目标启动时,即使面板已关闭,Butler 也会监视其支持的进度事件。项目可以授予 Watch、Steer 或特定的 Delegate 操作。GPT-Live 在语音模式下聆听和说话;Core Butler 运行工具、拥有保存的对话和上下文压缩,并在语音关闭时继续监督。语音目前还不会播报主动警报。此外,Butler 在行动前会检查相关先例,并在各项目中保留对有用偏好、决策和经验的持久、选择性记忆。随时在 Butler 面板中打开 Memory 以查看、编辑或删除条目。

全新的 Core 数据目录以空的 Butler 记忆开始。其 SQLite 记录在应用更新期间保留在该数据目录中,Chroma 搜索索引可以从这些记录重建。
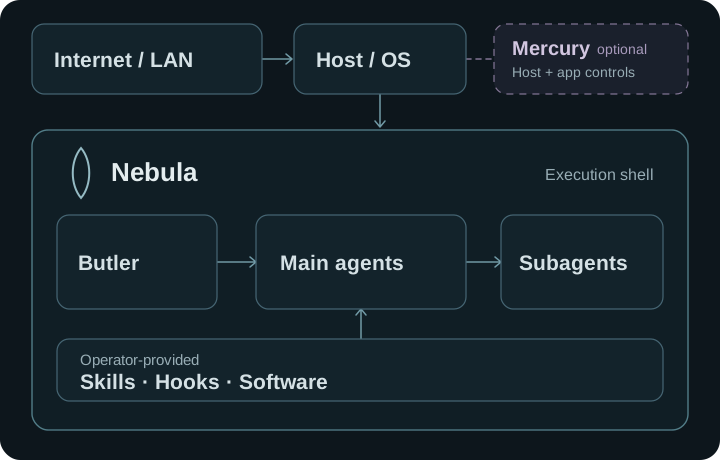
Nebula 架构:主机运行 Nebula,并可选配独立的 Mercury 控制组件。Butler 指挥主代理,主代理协调子代理。操作员提供的技能、钩子和软件扩展代理工作。

工作方式

使用 Codex 或 Grok 作为执行框架,或连接 Claude、OpenRouter、Ollama 或 vLLM。Docker 或 Podman 驱动 Kali 和容器模式自动化;主机模式在明确确认后使用主机的文件系统和网络。可选的 OpenVPN 路由容器流量,而 Mercury 可在注册后添加独立控制。

安装

Linux x86_64 预览版可通过签名 APT 仓库获取,或作为 DEB 或 AppImage 获取。升级前请备份工作数据。

从源码构建

安装 Python 3.11–3.13、Poetry 2.1.3、带 npm 的 Node.js 20、Rust 以及 Tauri 前置依赖,然后运行:

git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
NEBULA_PROVIDER_CONCURRENCY=60 NEBULA_BACKGROUND_CONCURRENCY=58 npm --prefix ui run dev:desktop

Core 默认使用 60 个 provider 槽位和 58 个后台槽位。显式的环境变量覆盖优先。启动配置请参见 .env.example。 启动后,经过身份验证的 GET /api/v1/host-pressure 会报告生效的限制 以及设置 → 设置 → 主机压力中显示的已保存/生效的压力阈值。

文档

如需一个轻量级全屏终端客户端,具备实时 agent 进度、直接 聊天、技能、目标和 Assistant 控制,请参见 Headless Core 与配对的终端 Assistant。

请从 Nebula 3 指南、系统架构 或 使用场景 开始。文档索引 按设置、集成、故障排除、技术参考和发布信息进行分组。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    377
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    324
  • 5

    estorides

    grisuno/estorides

    并行聚合 99+ 个免费 OSINT 来源,将实体解析为知识图谱,并借助 LLM 辅助分析导出 STIX 2.1、MISP 或 GraphML。

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    252

探索所有工具

浏览我们的工具集合

查看所有工具 →