#1
 alperenugurlu/nac_bypass_agent
此函数结合了上述所有功能,并从用户处获取必要信息,以更改IP和MAC地址、启动responder和tcpdump工具,并运行nbtscan工具。
 antoniococo/runascs
RunasCs - Windows 内置 runas.exe 的 C# 开源版本
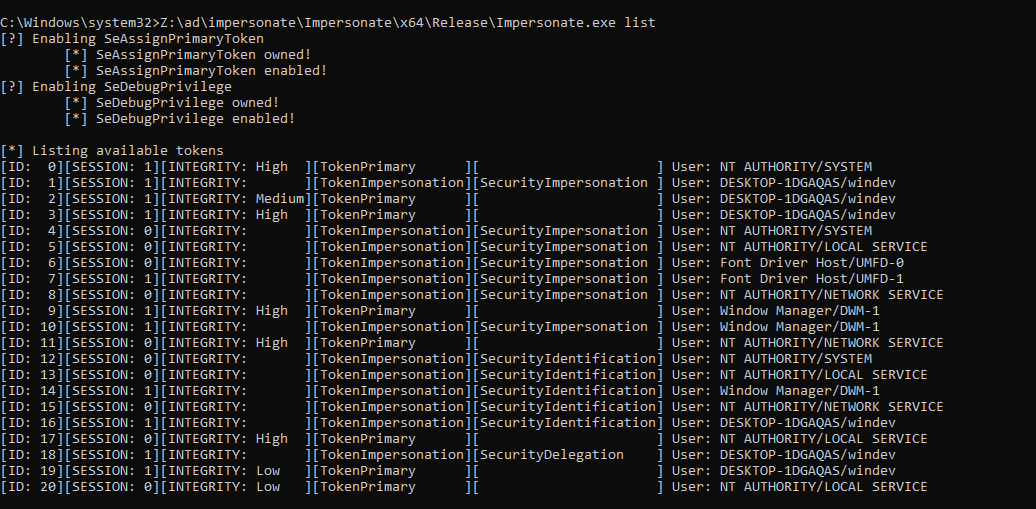 sensepost/impersonate
一个Windows令牌模拟工具
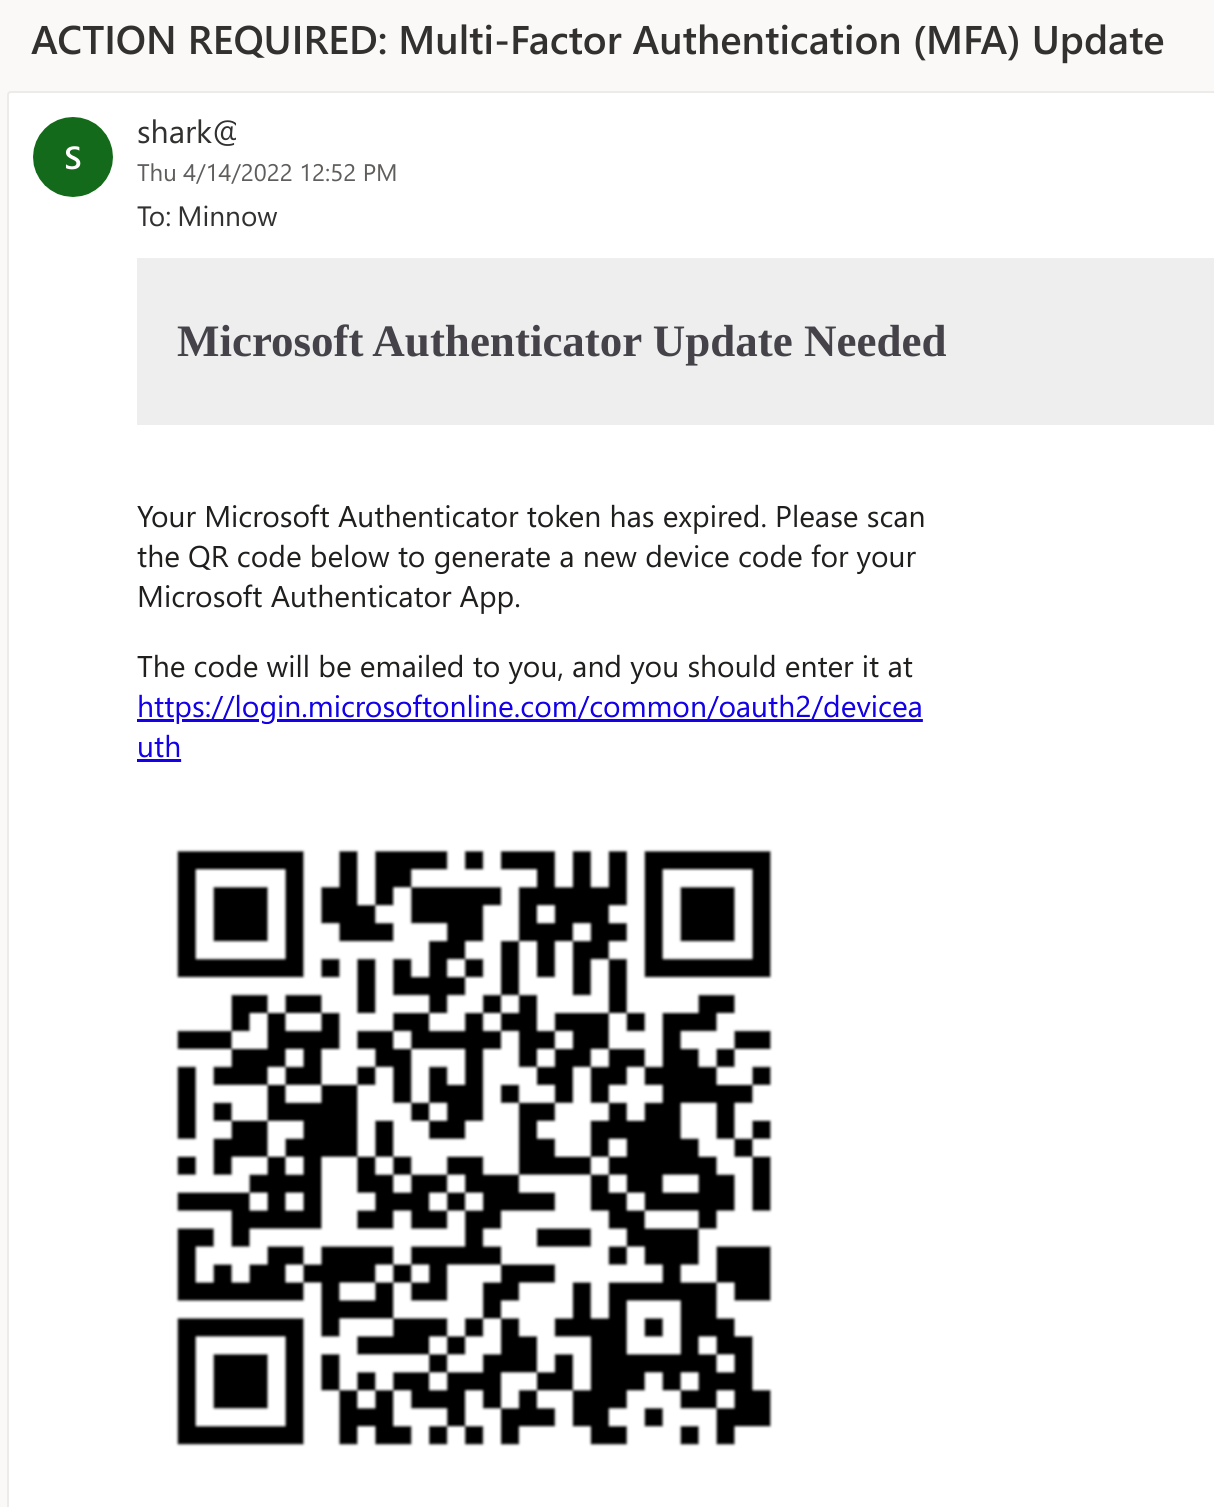 secureworks/squarephish
高级钓鱼工具,结合OAuth设备代码认证流程与QR码,通过MFA更新借口来窃取微软身份验证令牌。
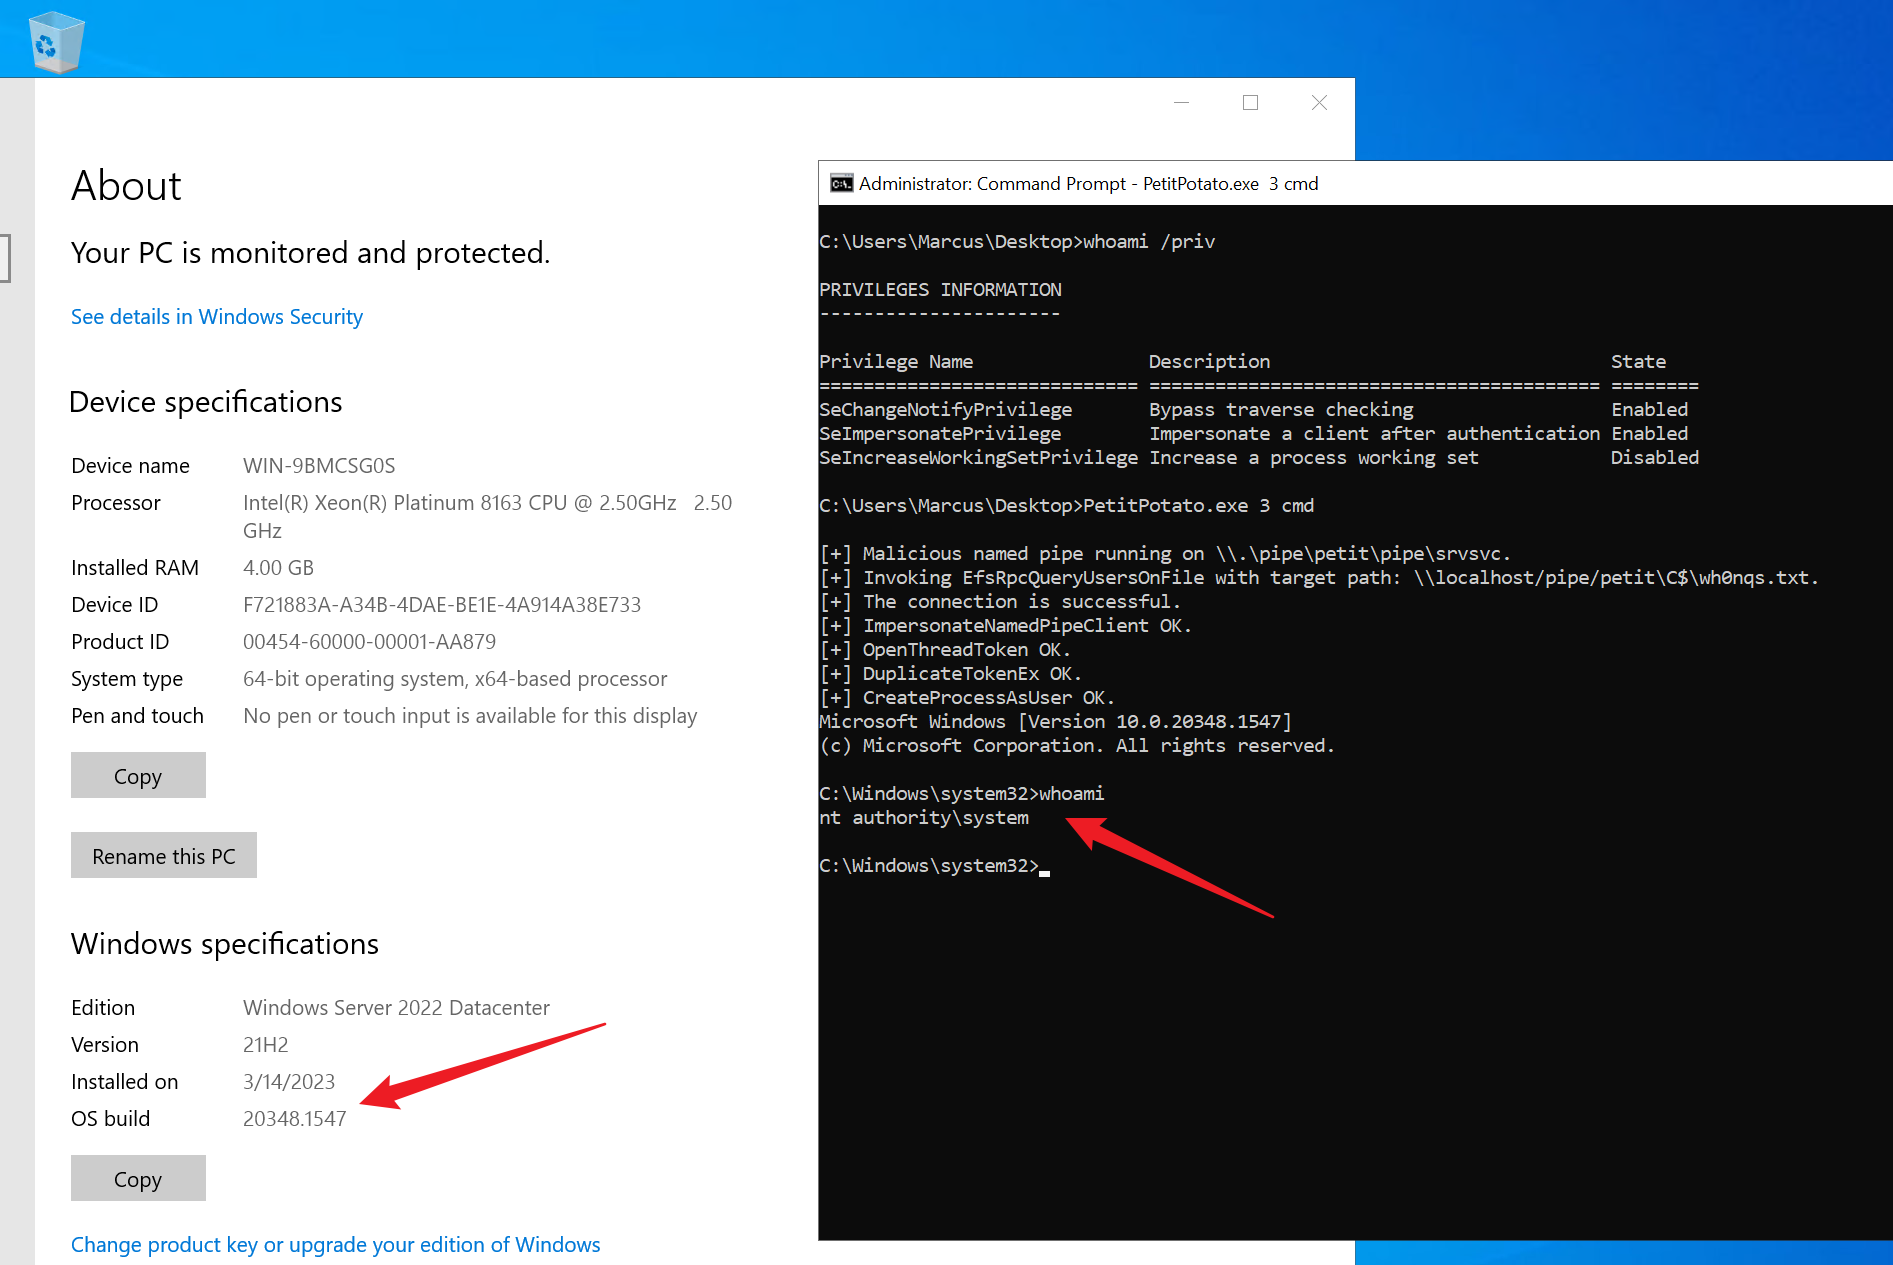 wh0amitz/petitpotato
通过 PetitPotam 实现本地权限提升(滥用 impersonate 权限)。
 nccgroup/droppedconnection
模拟 Cisco ASA Anyconnect VPN 服务,用于红队网络钓鱼行动中的凭据收集和 VBS 载荷投递。

 gar-re/cve-2022-27438
Proof-of-concept exploit for CVE-2022-27438, demonstrating remote code execution via spoofed update server in Advanced Installer 19.3. Includes DNS…
 rxwx/chlonium
克隆并导入Chromium的cookies和密码,跨浏览器,通过离线DPAPI状态密钥解密,支持AES-256 GCM加密的数据库,用于红队操作。
 quentinhardy/pytmipe
用于Windows上令牌操作和模拟以实现权限提升的Python库和客户端
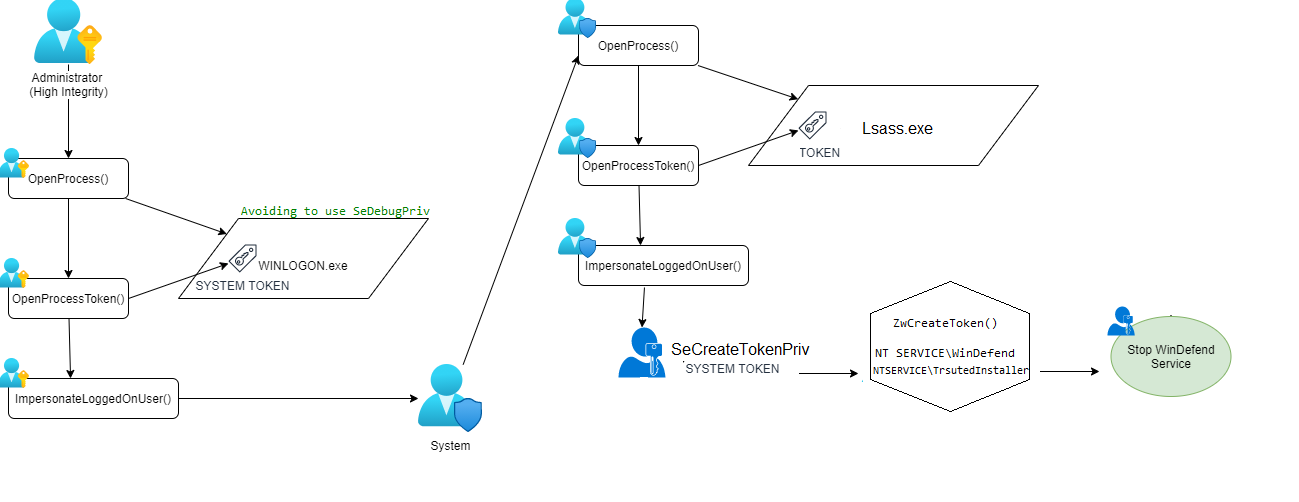 lab52io/stopdefender
停止 Windows Defender 程序化操作
 thekingofduck/burpfakeip
Burp Suite 扩展,用于在 HTTP 请求中伪造 IP 地址,从而能够测试服务器端 IP 限制并绕过基于 IP 的访问控制。
 kevin-robertson/inveighzero
.NET IPv4/IPv6 中间人工具,用于渗透测试人员
 dec0ne/krbrelayup
KrbRelayUp - 一个通用的无修复本地权限提升工具,适用于未强制启用 LDAP 签名(默认设置)的 Windows 域环境。
 morrubin/negoexrelay
将 NegoEx/PKU2U Kerberos 认证中继到任意目标,实现无凭据认证、命令执行、SMB 哈希转储以及用于横向移动的交互式会话。
 hackerxphantom/spoof_anymail
最强伪造邮件发送工具,可使用任意邮箱地址且无法被检测