Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Nac_Bypass_Agent — 此函数结合了上述所有功能,并从用户处获取必要信息,以更改IP和MAC地址、启动responder和tcpdump工具,并运行nbtscan工具。 | Kitploit
工具/GitHubGitHub/alperenugurlu/nac_bypass_agent
数据包嗅探与分析IDS/IPS规避冒充工具信息收集网络安全渗透测试学习与教育红队
GitHubalperenugurlu/nac_bypass_agent

Nac_Bypass_Agent

此函数结合了上述所有功能,并从用户处获取必要信息,以更改IP和MAC地址、启动responder和tcpdump工具,并运行nbtscan工具。

查看仓库
737413年前Kitploit 审核通过
分享

Nac 绕过代理

这段代码是一个用 Python 编写的脚本,专为在 Kali Linux 上运行而设计。以下是对每个函数作用的总结:

run_command(command):

该函数运行它接收的命令并返回其输出。

kill_network_services():

该函数停止 dhclient 和 NetworkManager 服务。

get_network_info():

该函数使用 tcpdump 监听网络流量,并返回捕获的第一个 IP 和 MAC 地址。如果未捕获到这些地址,则返回 None。

spoof_ip_address(interface, ip_address, netmask):

该函数将指定网络接口的 IP 地址替换为指定的 IP 地址和子网掩码。

spoof_mac_address(interface, mac_address):

该函数将指定网络接口的 MAC 地址替换为指定的 MAC 地址。

start_responder(interface):

该函数在指定的网络接口上启动 responder 工具。

start_tcpdump(interface):

该函数在指定的网络接口上启动 tcpdump 工具。

nbtscan(ip_range):

该函数在指定的 IP 范围内运行 nbtscan 工具。

main():

该函数将以上所有功能组合在一起,并从用户处获取必要信息以更改 IP 和 MAC 地址,启动 responder 和 tcpdump 工具,并运行 nbtscan 工具。

上述所有代码必须包含在一个 Python 脚本中,并且该脚本必须以 root 权限运行。因为这段代码包含更改网络配置的命令以及监听网络流量的工具。这些操作通常需要 root 权限。此外,使用此脚本可能受法律约束,未经授权的使用可能导致法律问题。因此,在使用脚本之前请务必检查当地法律和政策。
image

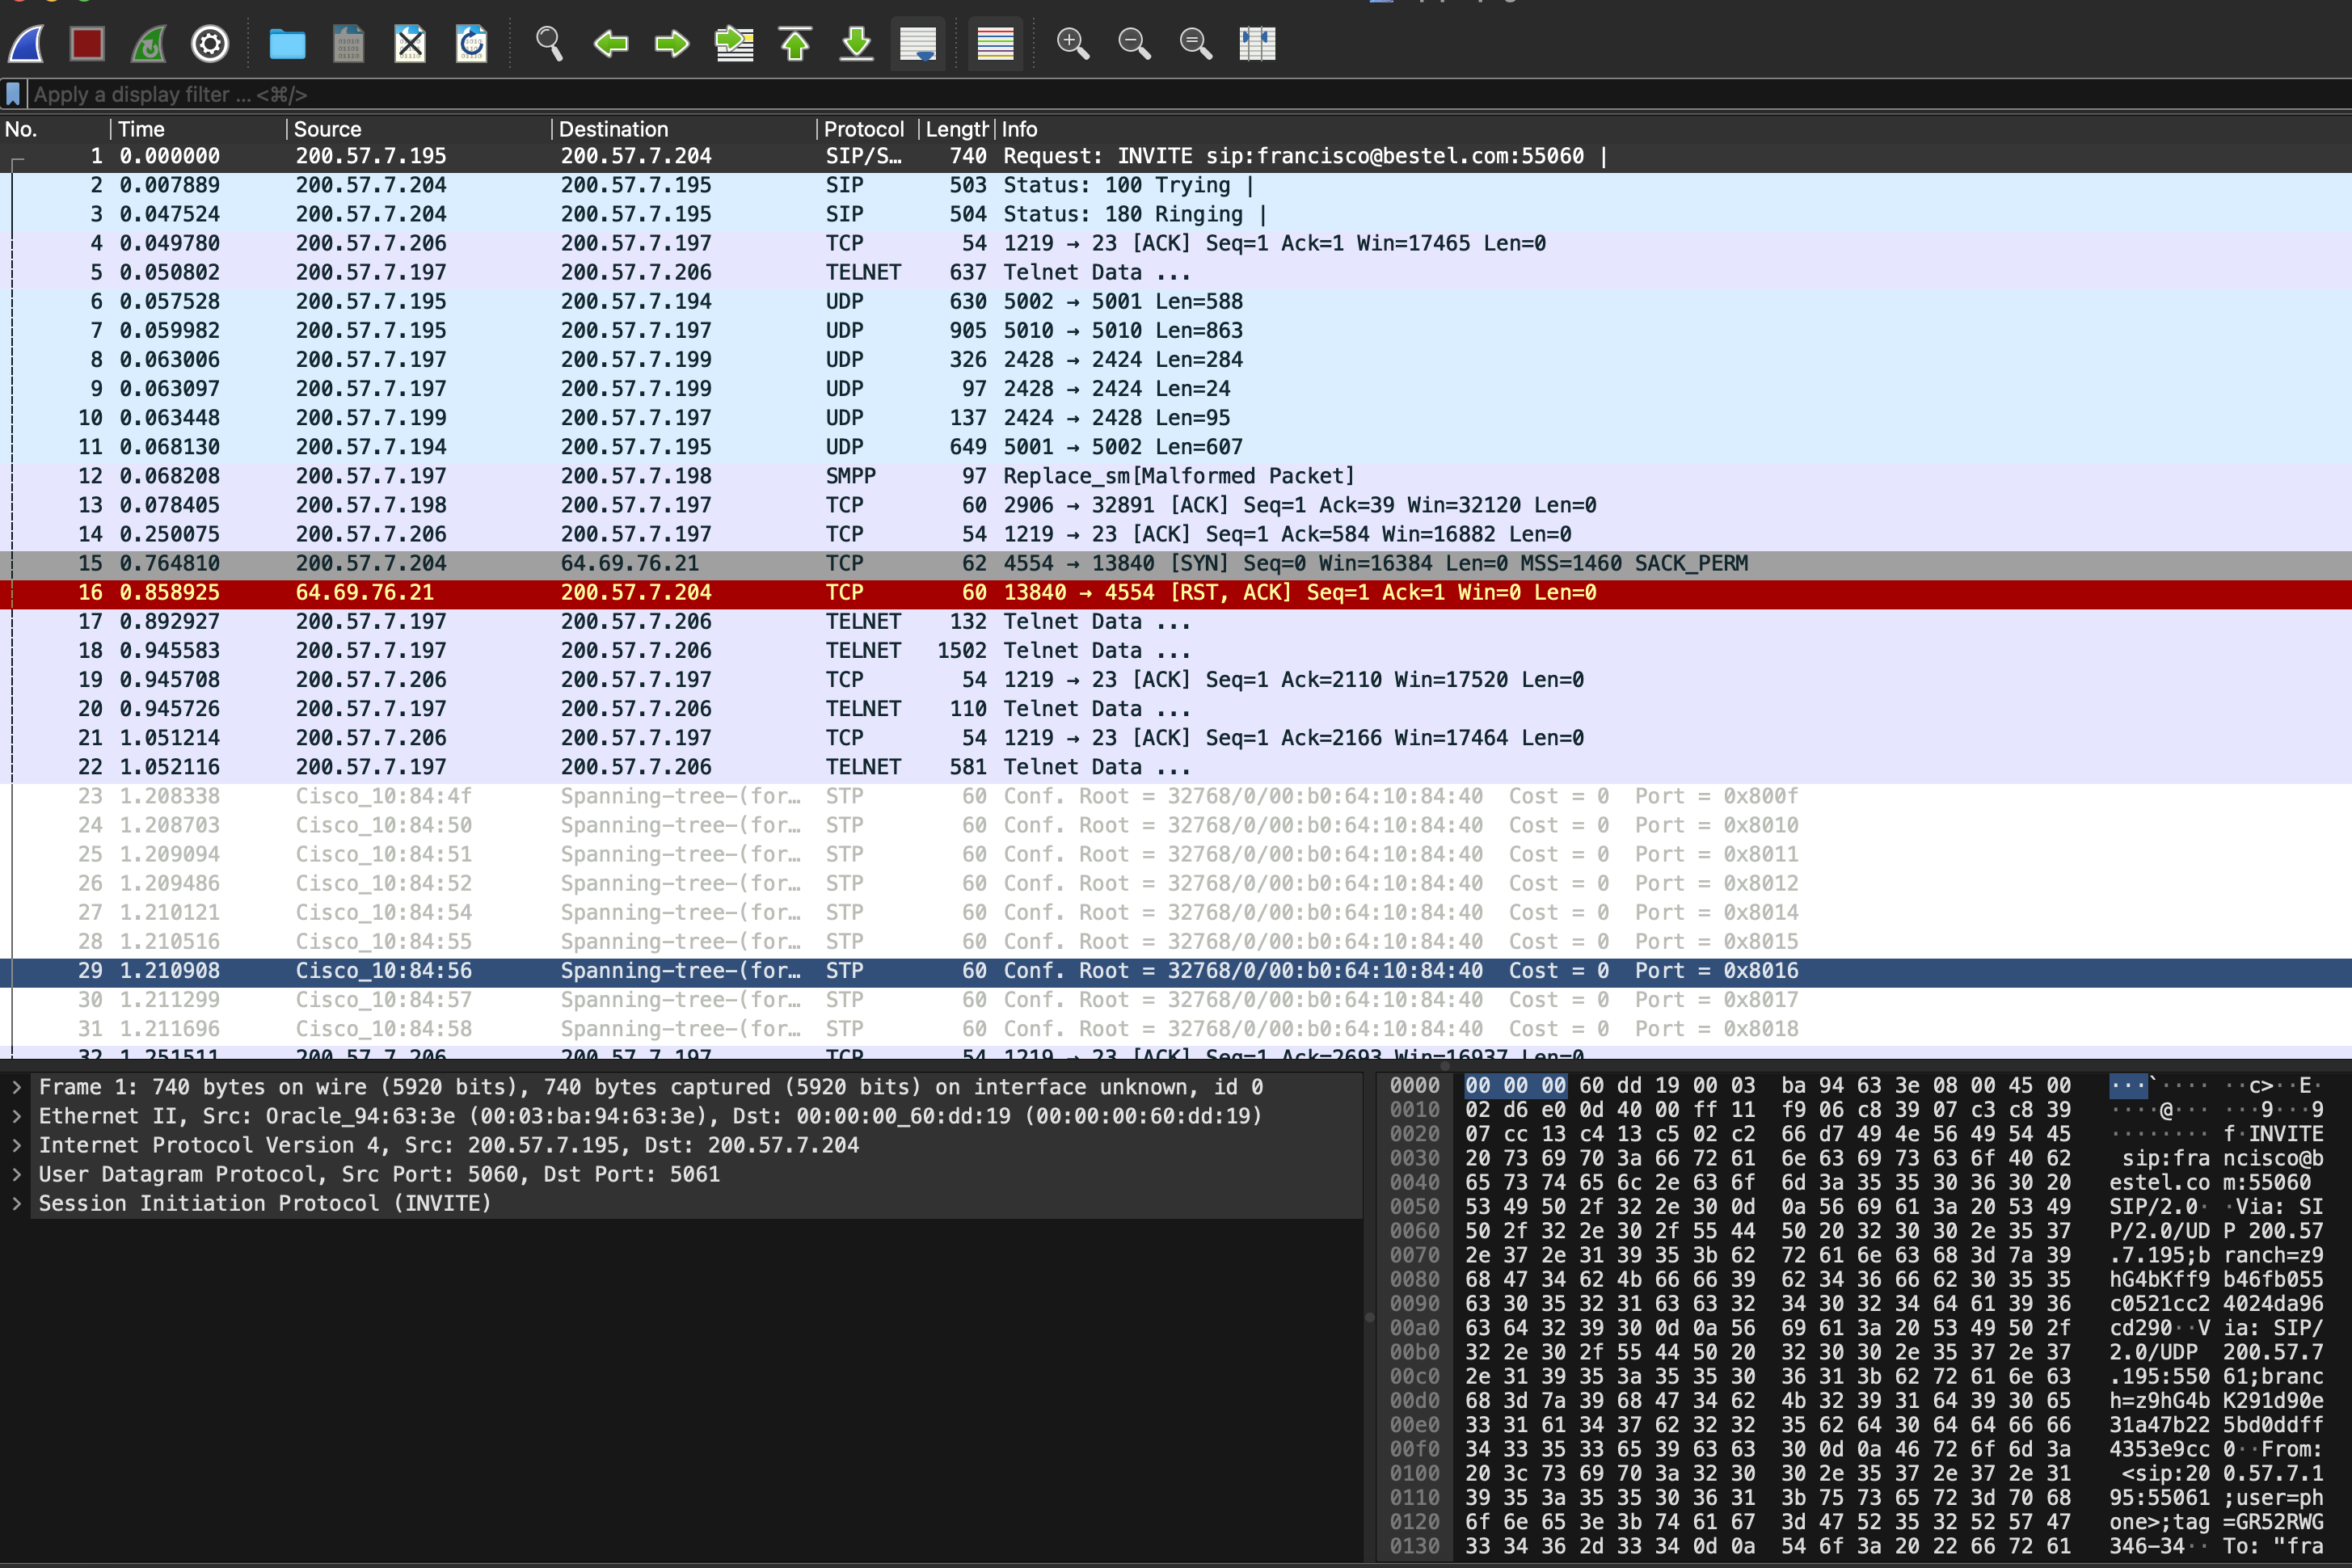
在 APT 和勒索软件组织场景中,当他们从外部渗透进入企业时,会尝试绕过企业架构中的 NAC 安全解决方案。如果成功,他们便开始发现整个网络中的用户。同时,他们还会使用 wireshark 或 tcpdump 监听网络。如果您的结构中使用了 VoIP,他们可以解码所有通过 SIP 的呼叫。在我下面描述的场景中,成功后会解码您通过 SIP 的 VoIP 呼叫。

这是一个旨在在我制作的工具中自动绕过基本级别 NAC 绕过方法的工具。使用此工具,可以帮助您在基础级别对组织的 NAC 安全产品配置(无论是否具有攻击防护)进行评估。示例用法和说明如下。

步骤 1

第一步是当您连接到内部网络时运行此工具。

Ekran-Kaydı-2023-05-21-12 39 51

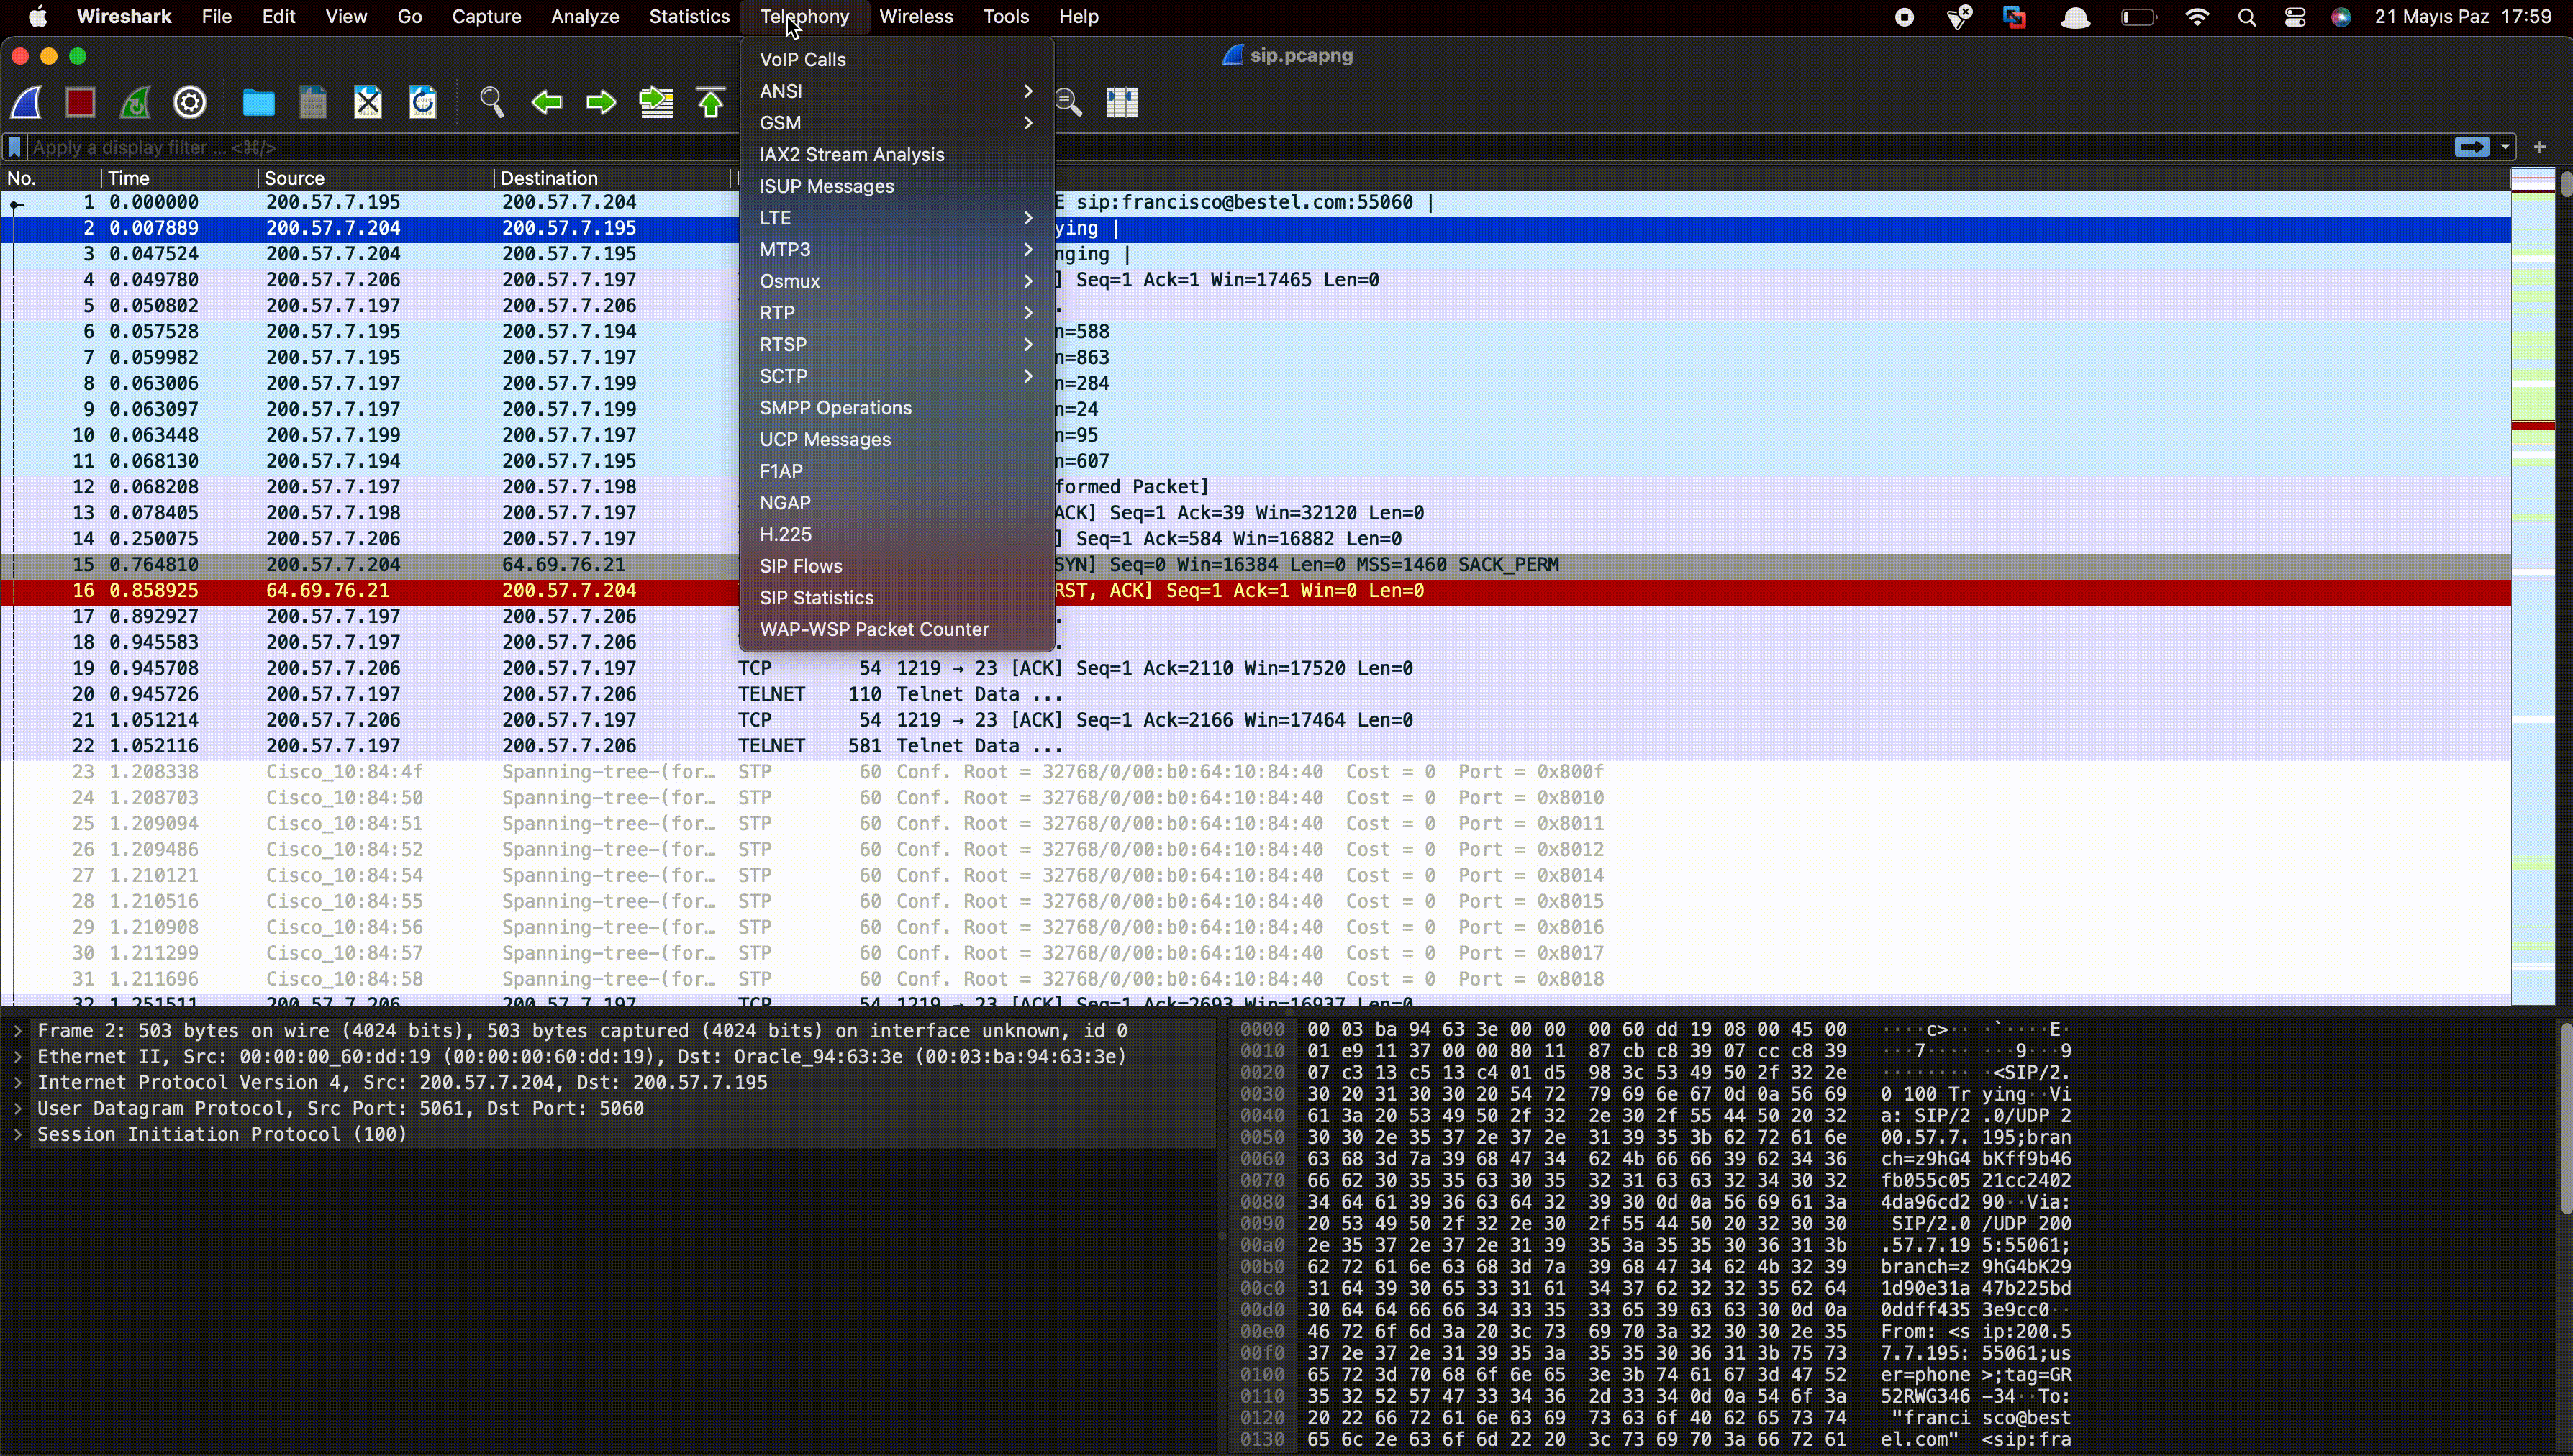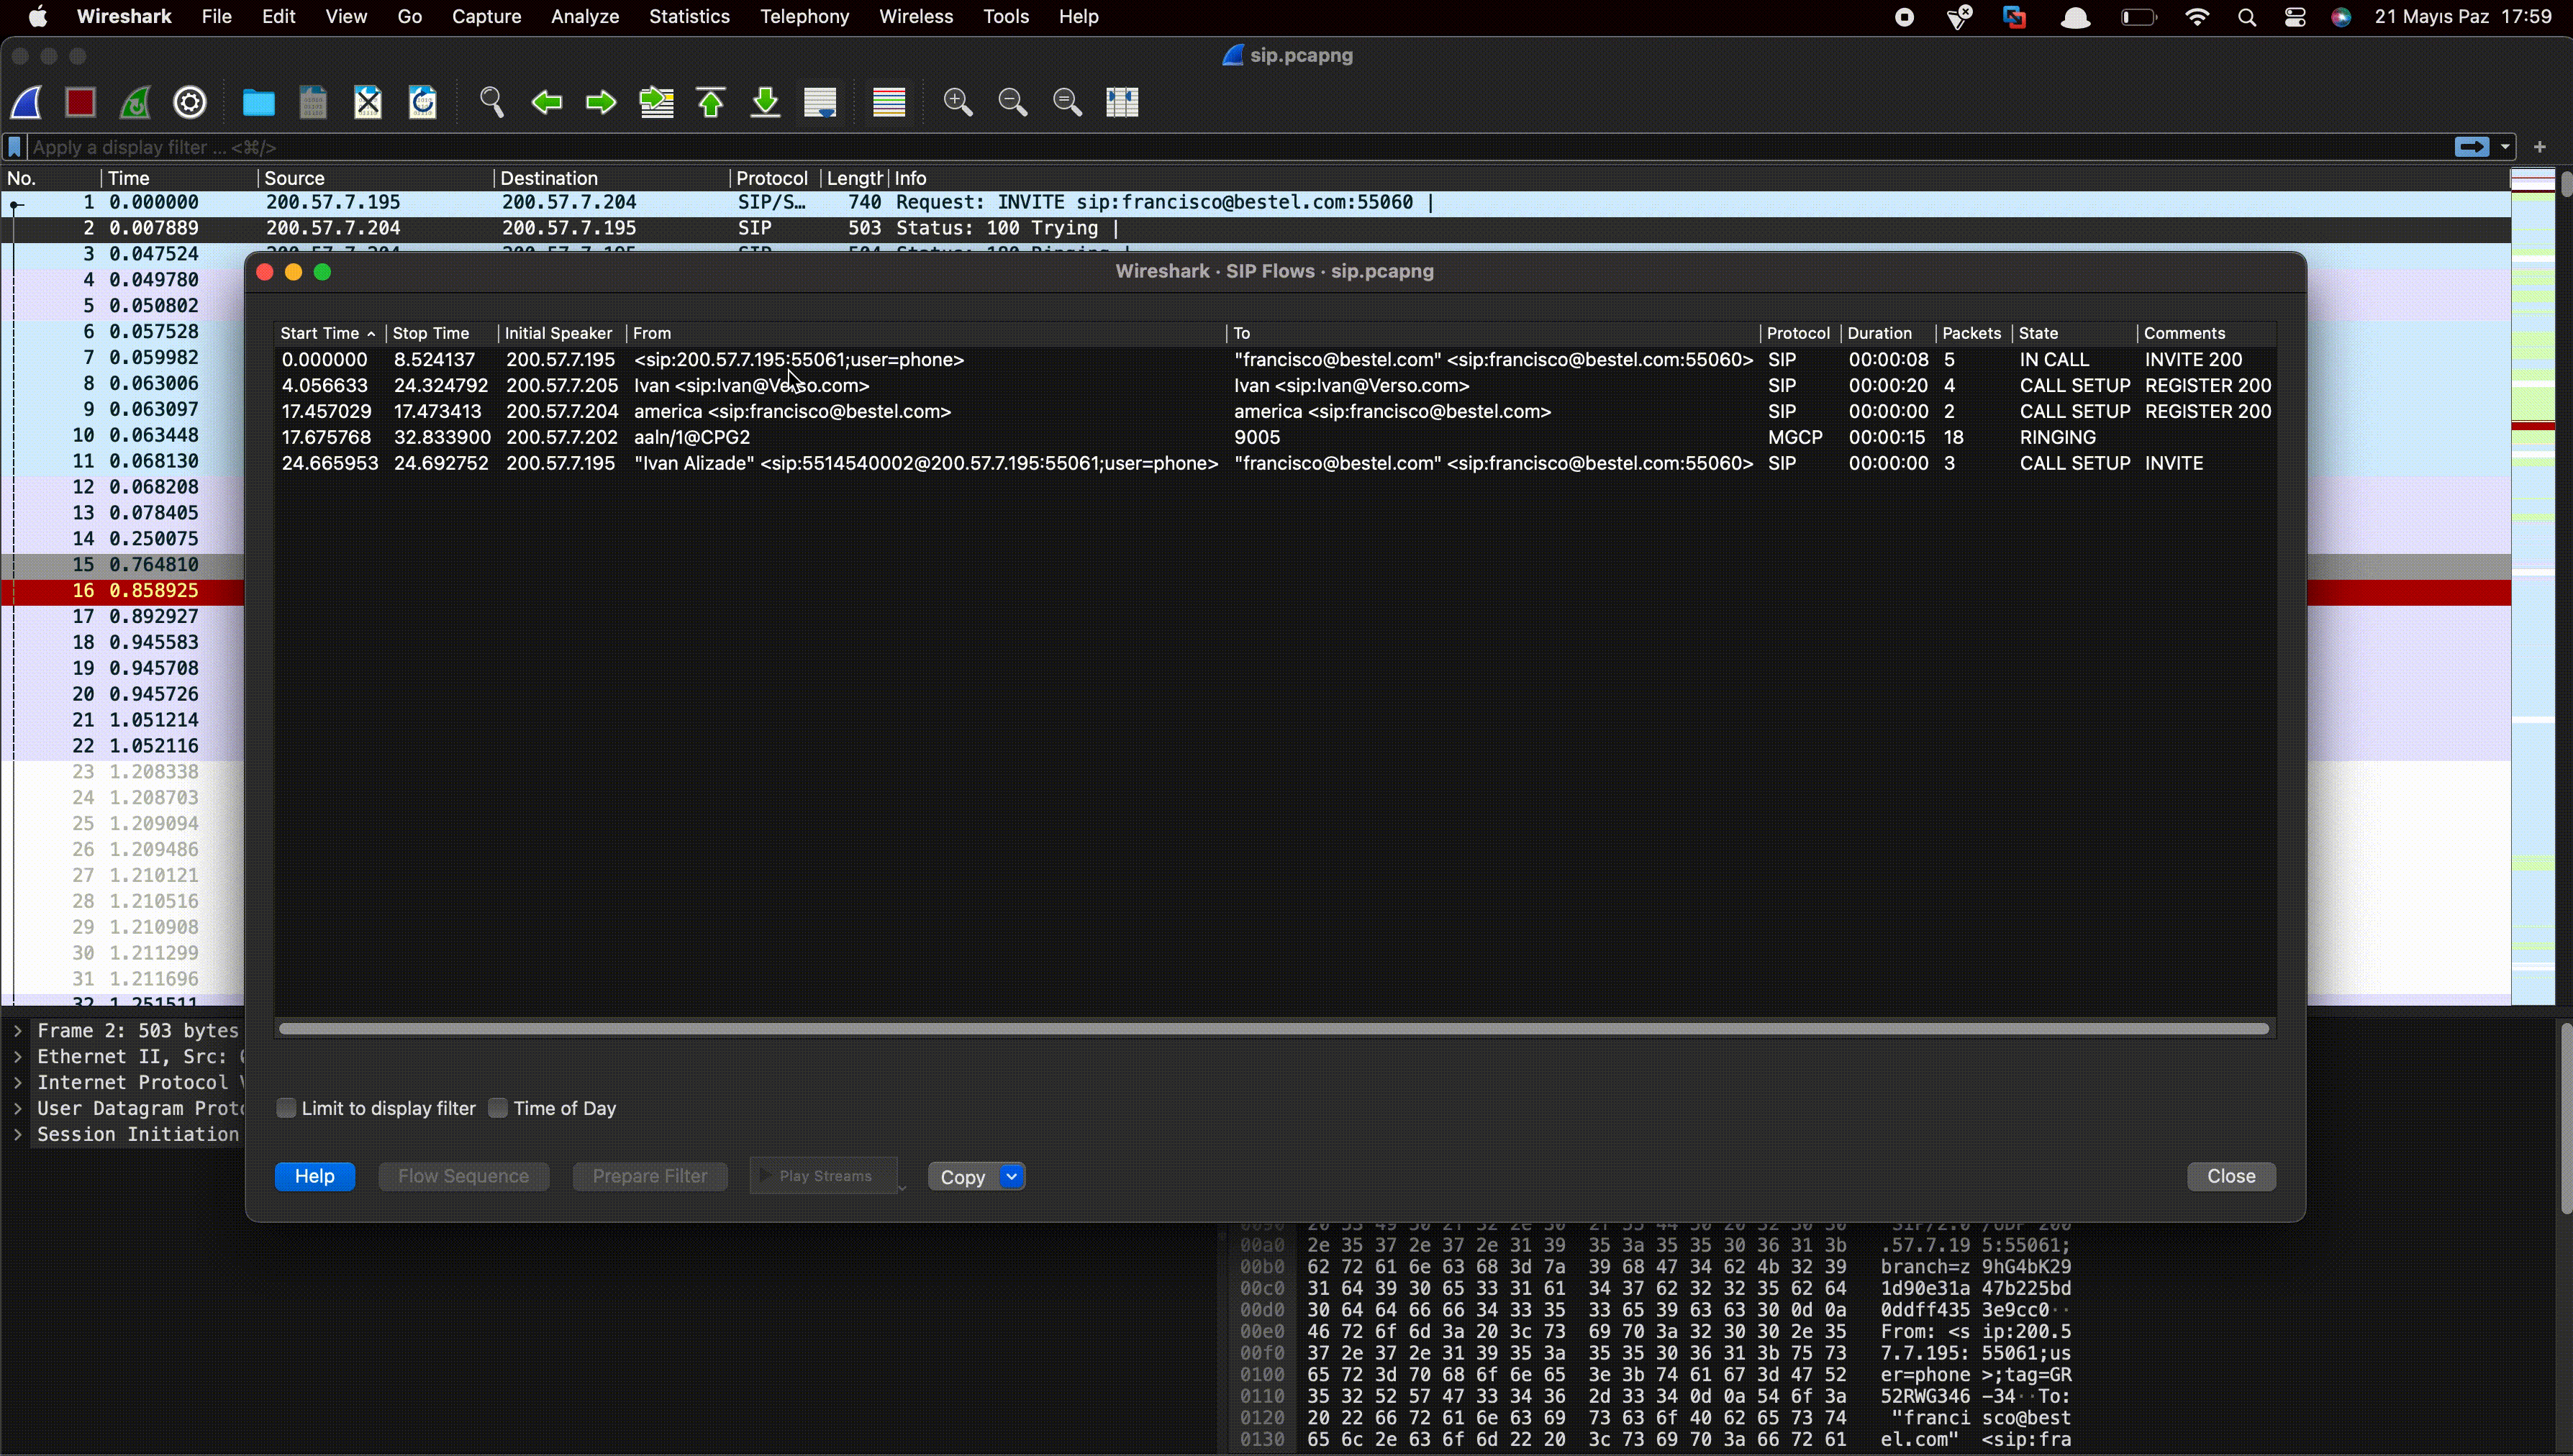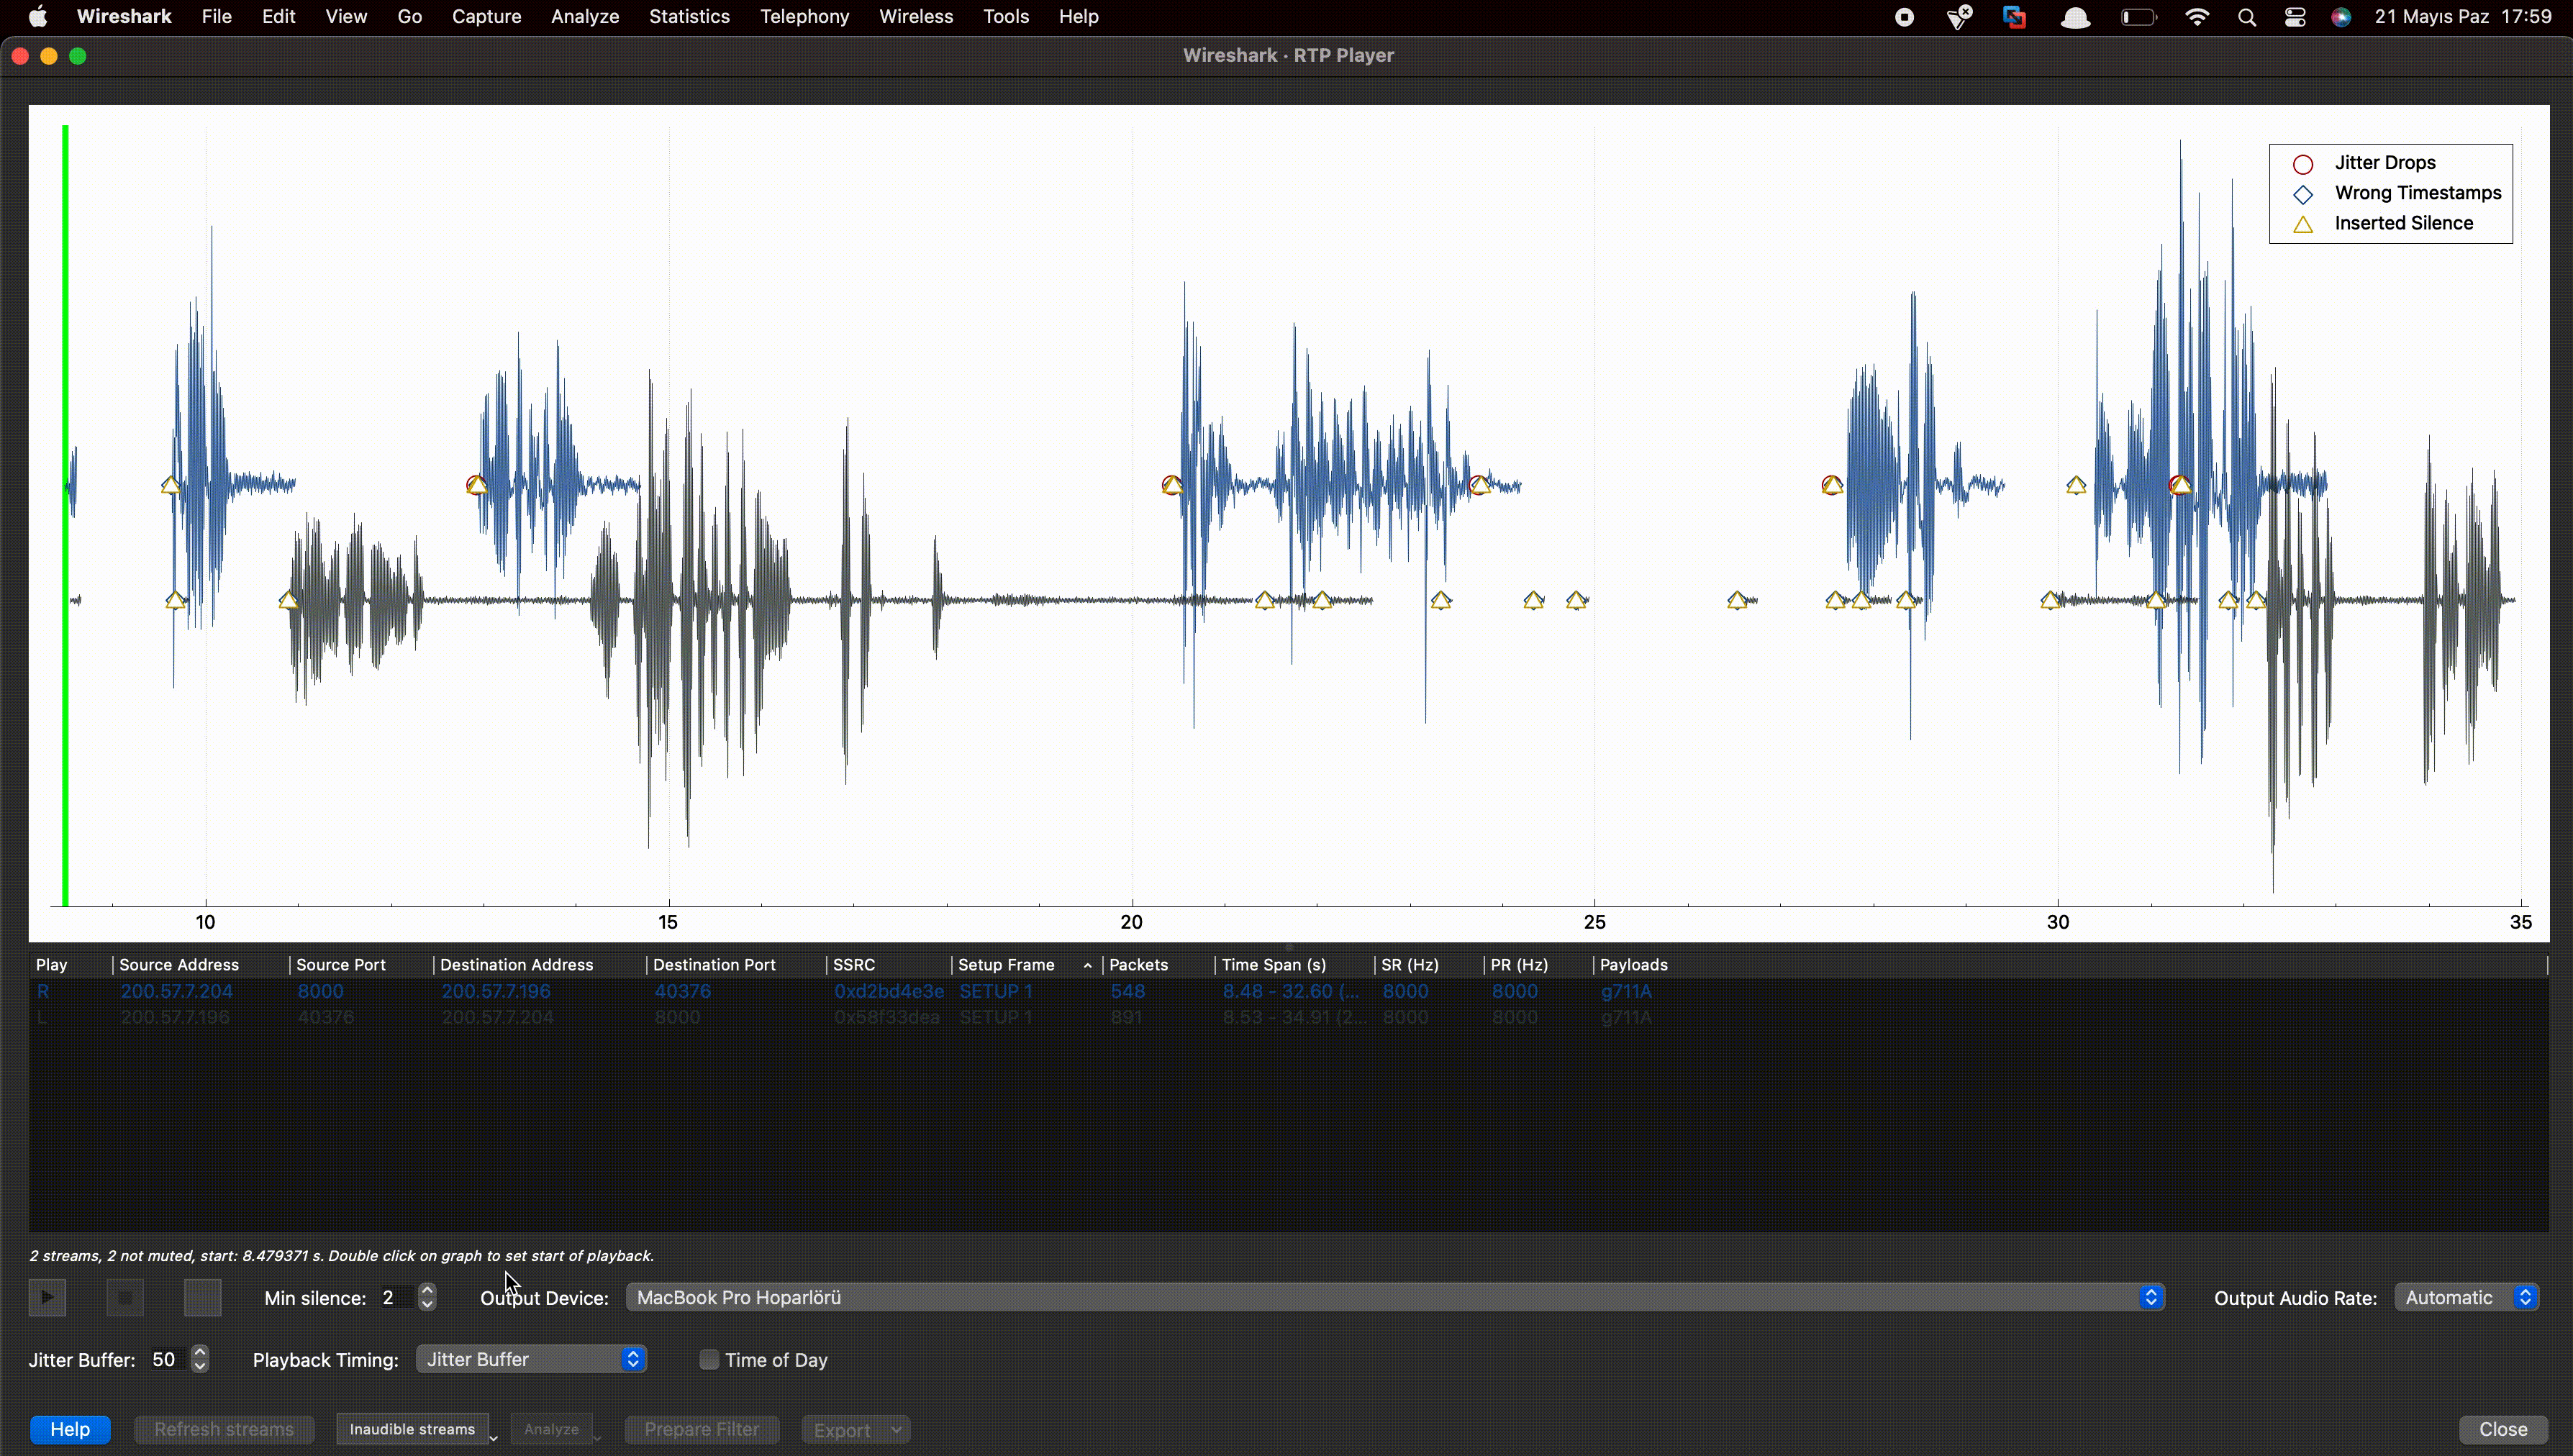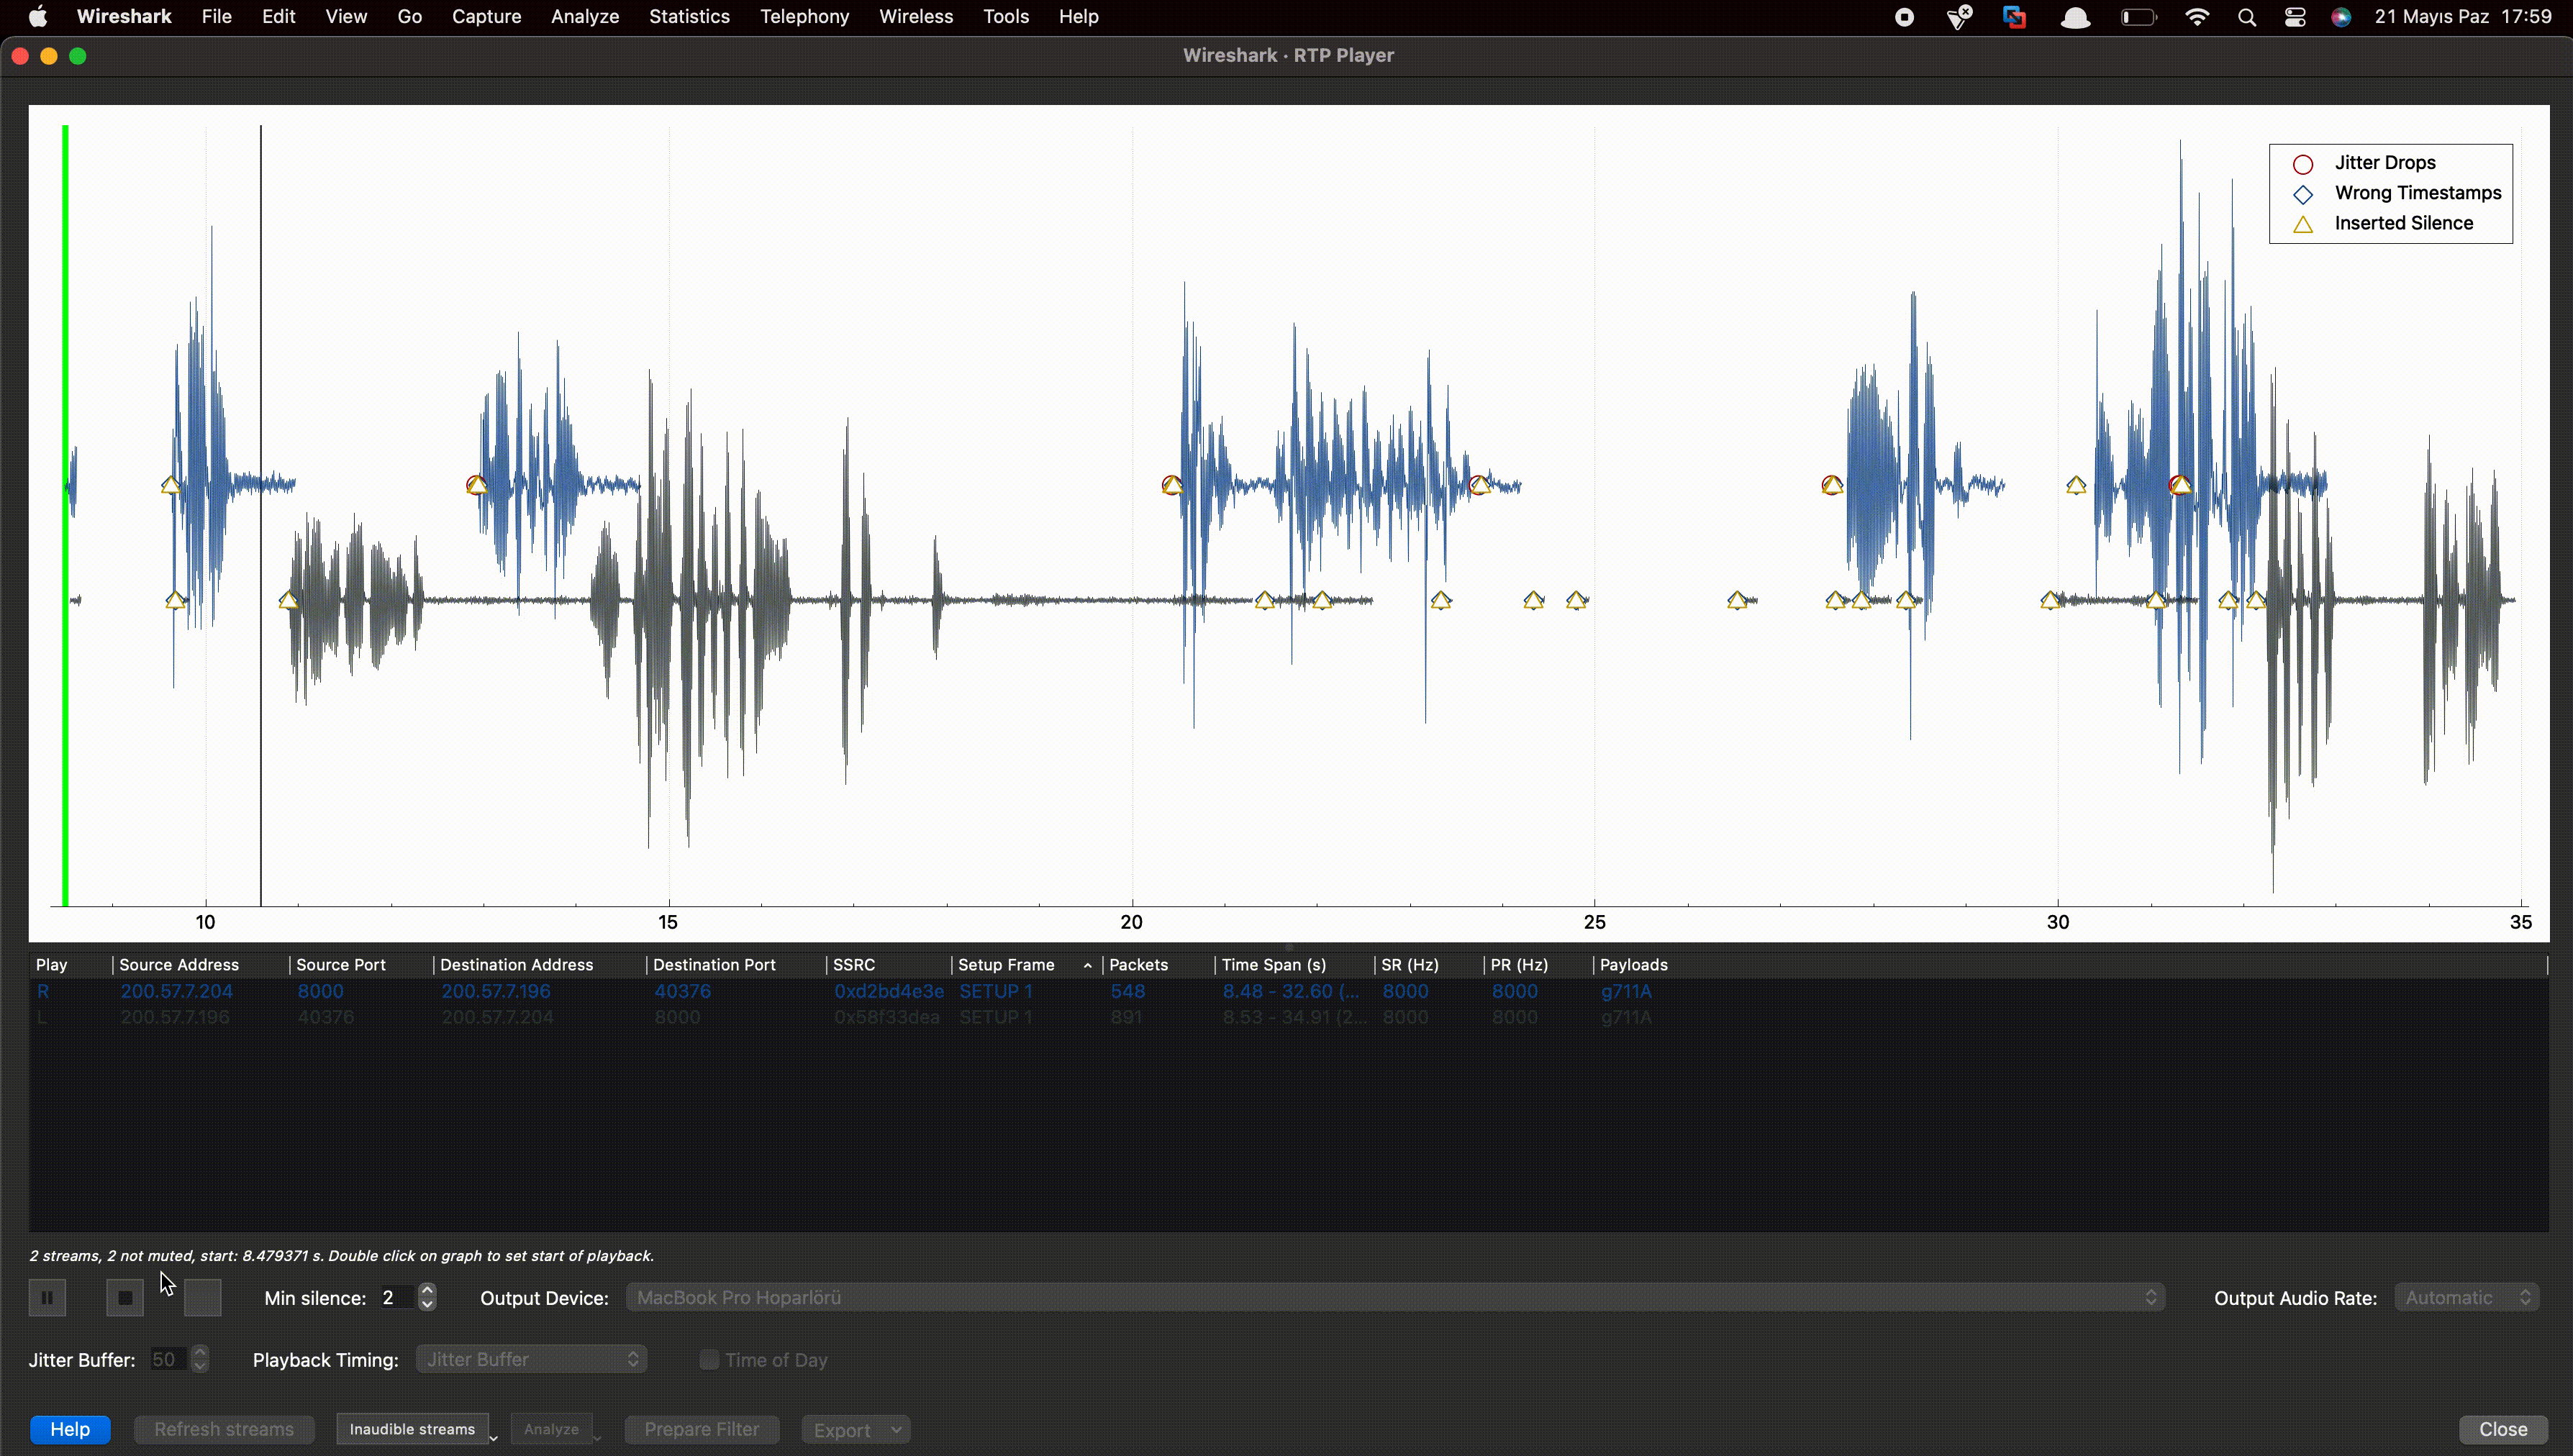
如果 NAC 绕过成功,使用 wireshark 监听网络。并在从 #Telephony 选项卡的 #SIPFlows 选项卡中,通过您在 wireshark 上收集的数据过滤 VoIP 呼叫,如果呼叫即时可用,您可以按照特定顺序收听 VOIP 呼叫。
步骤 2

image

步骤 3

test2

此工具及此场景的目的是为了提高您机构的安全意识。此外,也尝试反映了一个 APT 组织的视角。

每个人都看着你看着的东西;但是每个人都能看到他所能看到的吗?你就是他们之间唯一的区别……

——梅夫拉那·杰拉莱丁·鲁米

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    388
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    255
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    247

探索所有工具

浏览我们的工具集合

查看所有工具 →