#1
 chrisneagu/ftc-skystone-dark-angels-romania-2020
注意:此仓库包含 SKYSTONE(2019-2020)赛季的公共 FTC SDK。如果您正在寻找当前赛季的 FTC SDK 软件,请访问公共 FTC SDK 新的永久主页: FtcRobotController 仓库 欢迎!此 GitHub 仓库包含用于构建控制 FIRST Tech…
 adriancable/eternal
使用LLVM编译器后端、Linux移植和虚拟机的最小化机器架构,用于创建自包含的软件胶囊,这些胶囊无需复杂依赖即可无限期保持可运行状态。
 microsoft/igvm
Rust库与格式规范,用于创建和加载独立客户虚拟机(IGVM)文件,支持采用AMD SEV-SNP和Intel TDX技术的硬件隔离虚拟机。
 zhuowei/cheese
CVE-2025-21479 概念验证,我认为
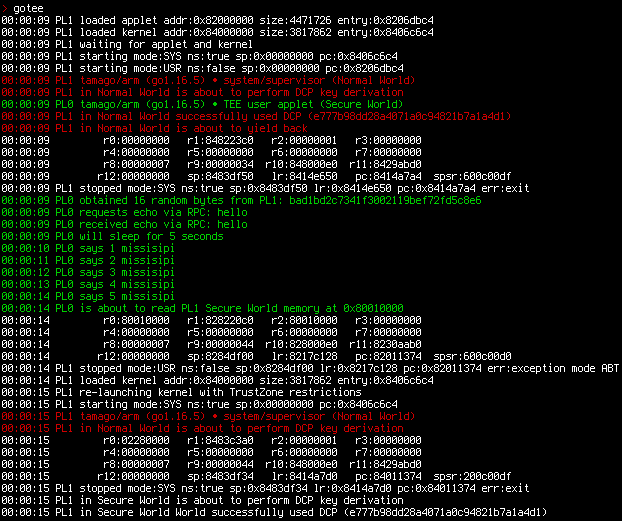 usbarmory/gotee
Go 可信执行环境 (TEE)
 intel/device-modeling-language
用于编写虚拟平台快速功能设备模型的领域特定语言。将DML编译为C,并包含专为Intel Simics模拟器定制的API调用,支持硬件模拟和安全测试。
 owasp/quantum-security-project
供应商中立的OWASP项目,映射量子时代安全风险,提供Top 10风险列表、缓解指南以及后量子密码迁移和量子平台安全的威胁模型。
 theldus/bread
可注入的实模式 x86 调试器,用于 BIOS 逆向工程和通过串行线调试任意实模式代码,支持 GDB 集成和硬件断点/观察点。
 garatc/bitunlocker
降级攻击 for CVE-2025-48804
 binarly-io/fwhunt
Binarly Firmware Hunt(FwHunt)规则格式旨在扫描 UEFI 固件中的已知漏洞。
 aaronsvk/cve-2022-30075
Tp-Link Archer AX50 认证后 RCE(CVE-2022-30075)
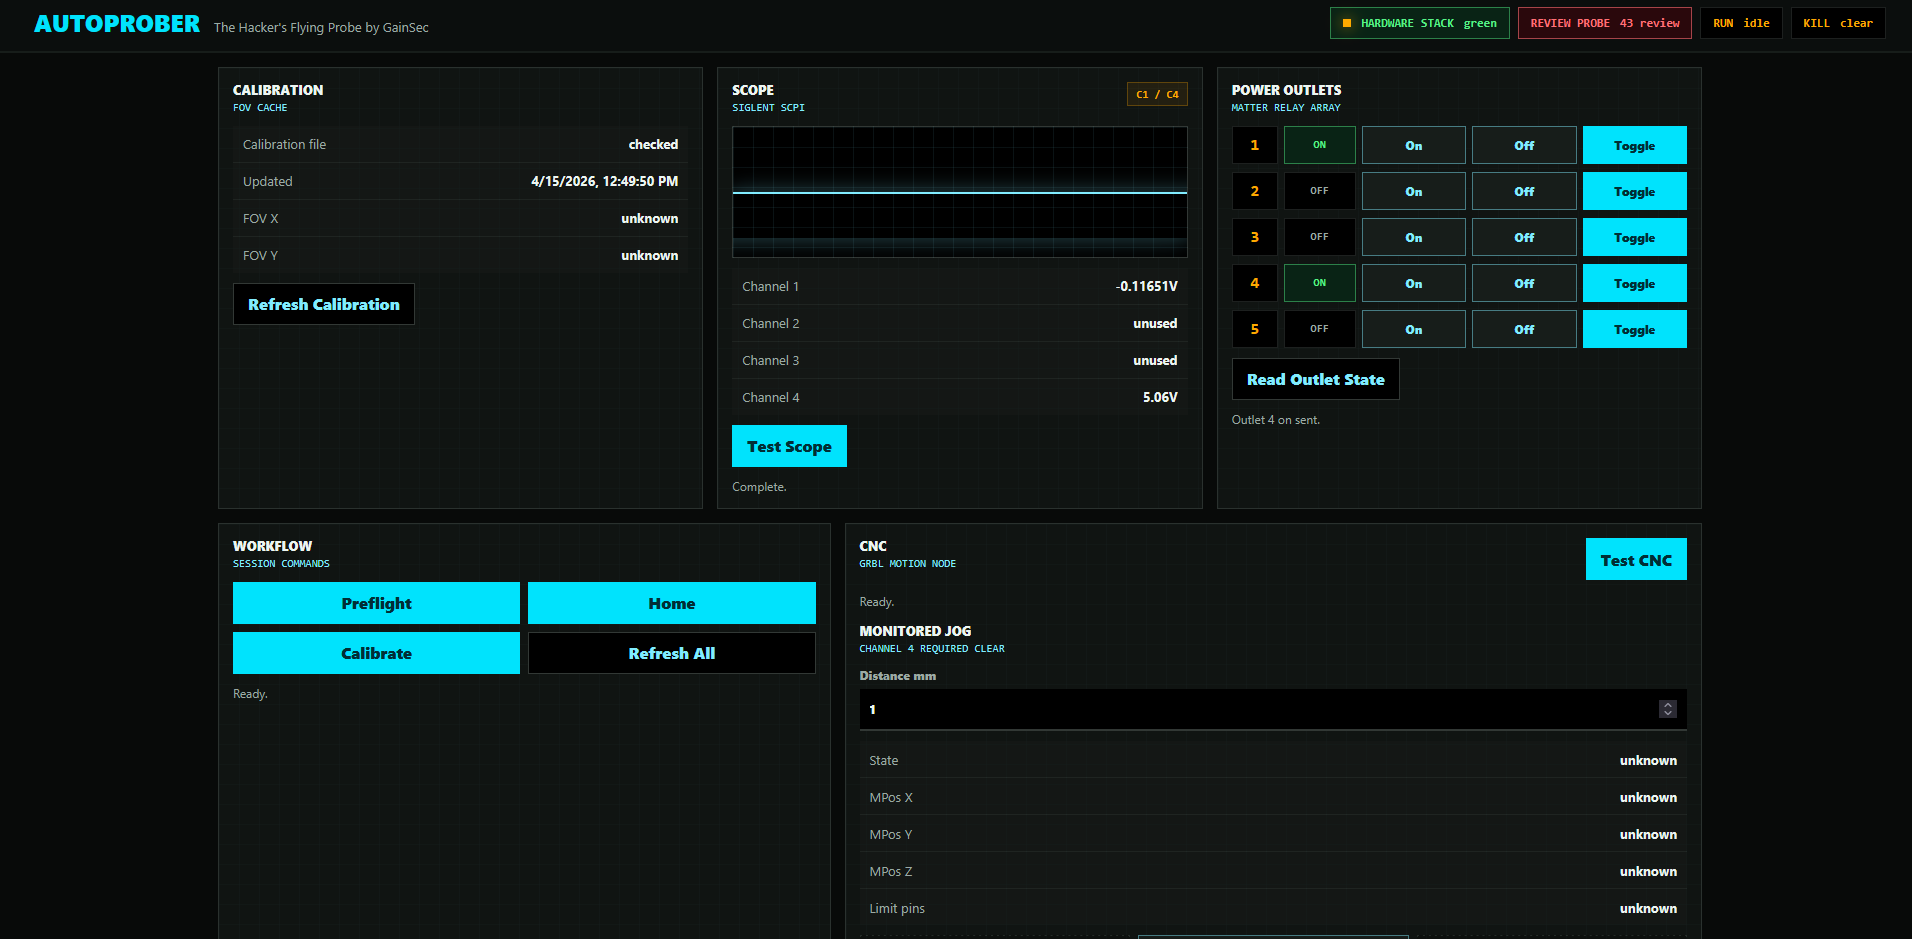 gainsec/autoprober
硬件黑客的飞针自动化栈,用于代理驱动的目标发现、显微镜映射、安全监控的数控运动、探针审查和受控引脚探测。
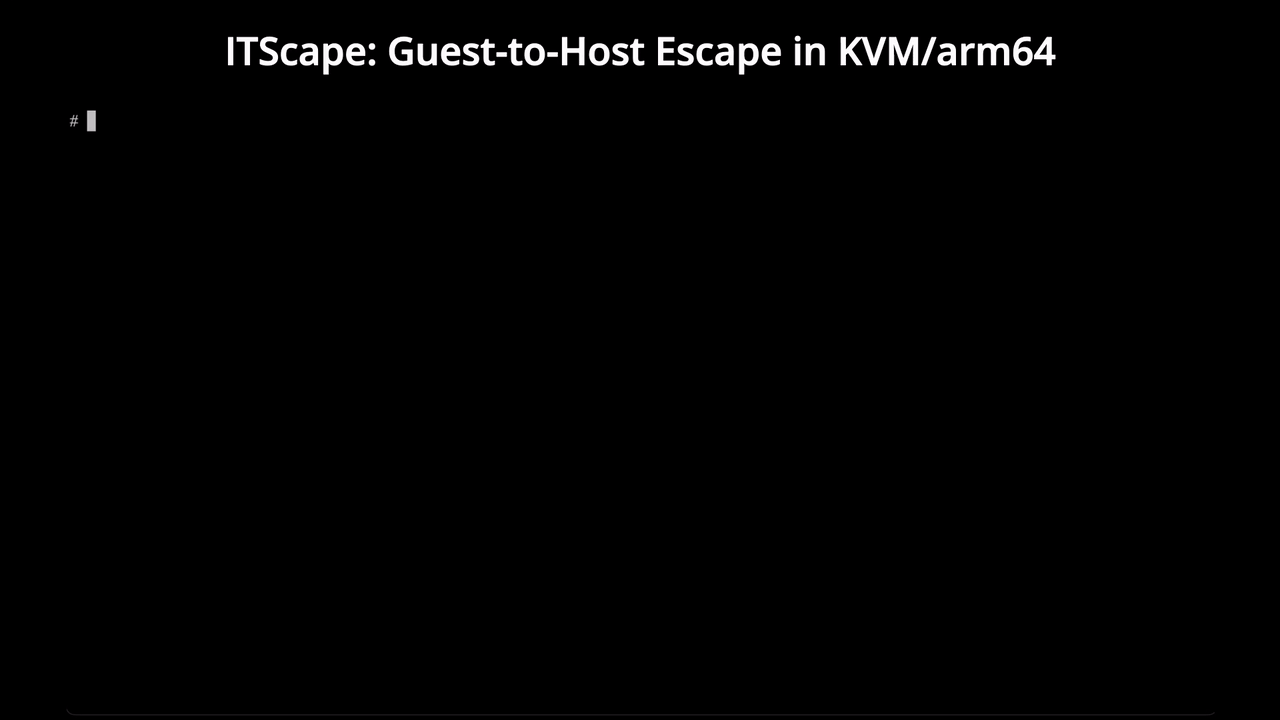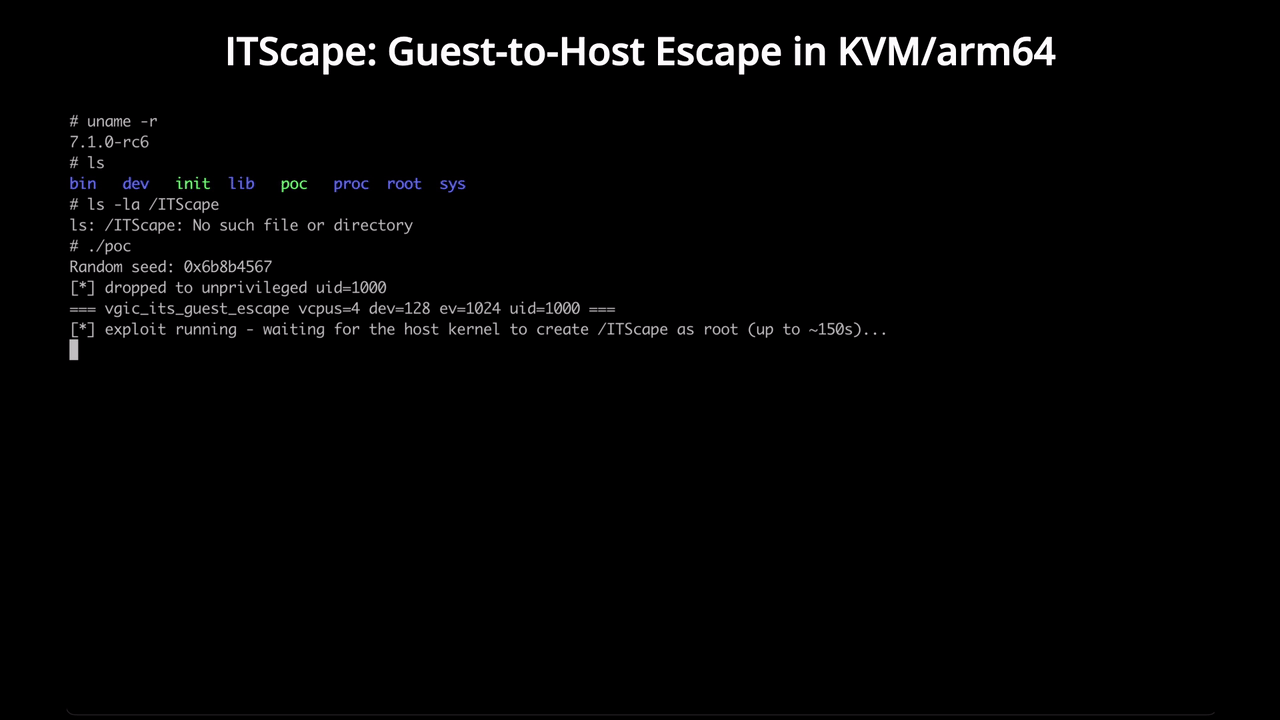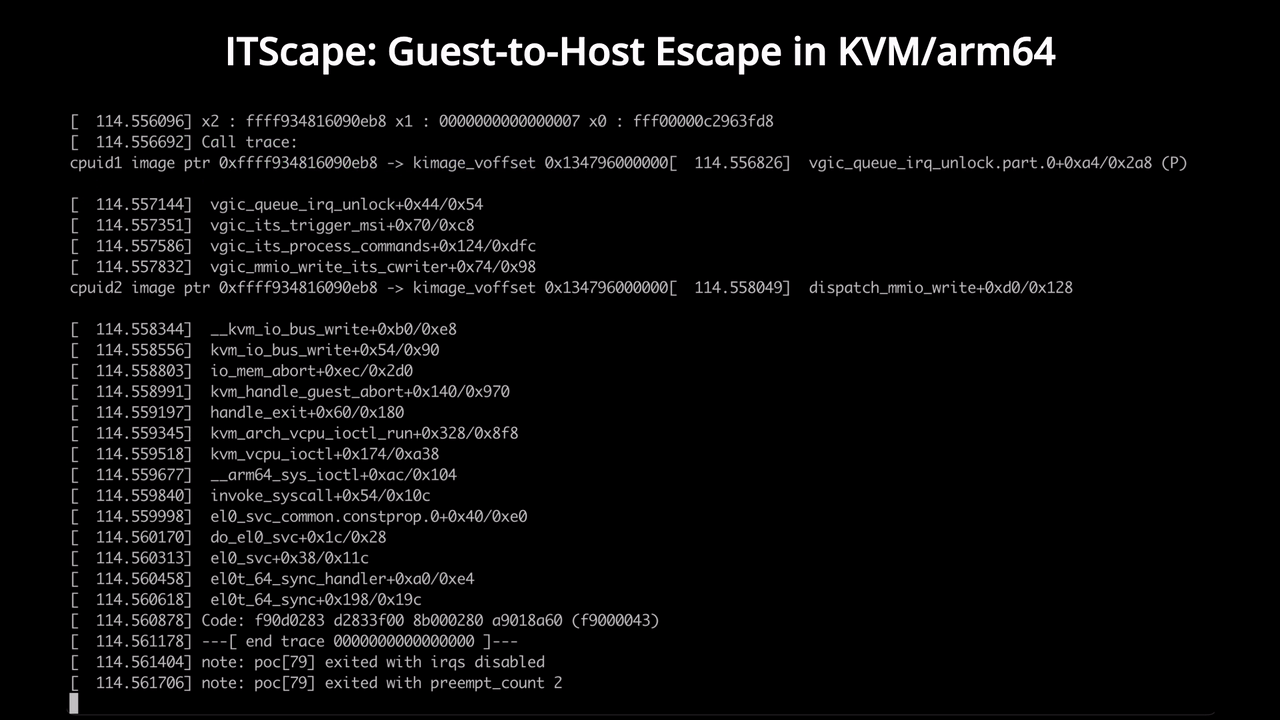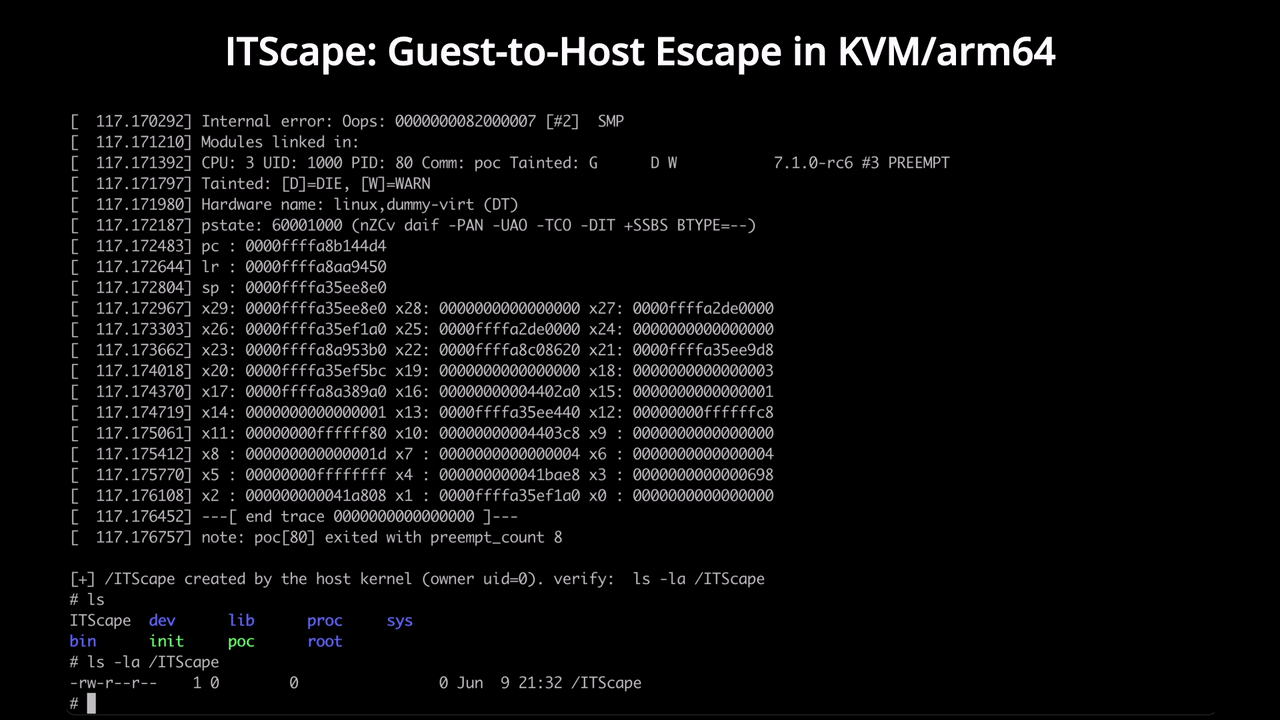 v4bel/itscape
CVE-2026-46316 从客户机到主机的 KVM/arm64 逃逸利用,利用 vGIC-ITS 模拟中的竞争条件,从非特权客户机实现主机内核代码执行。
 florianmattana/sass-king
逆向工程NVIDIA SASS指令字典,跨GPU架构的内核审计与模式识别。
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 是 iOS CoreAudio 的 AudioConverterService 中的一个零日、零点击远程代码执行(RCE)漏洞,可通过 iMessage/SMS 由恶意音频文件触发。该漏洞的利用绕过了…