#1
 eiln/ane
逆向工程 Linux 内核驱动和用户空间库,用于 Apple Neural Engine (ANE),可在 Linux 系统上实现硬件访问和分析。
 leochen-coremind/vmpacker
ARM64 ELF 虚拟机保护系统
 sigrokproject/libsigrok
提供可移植 API 的 C 库,用于从逻辑分析仪、示波器、万用表和其他测试仪器采集信号,并支持输入/输出格式。
 eik00d/cantoolz
CANToolz - 用于黑盒 CAN 网络分析的框架
 nonamecoder/cve-2022-27254
概念验证,演示针对本田遥控无钥匙进入系统的RF重放攻击(CVE-2022-27254),使用HackRF One和GNU Radio进行信号捕获和再传输。
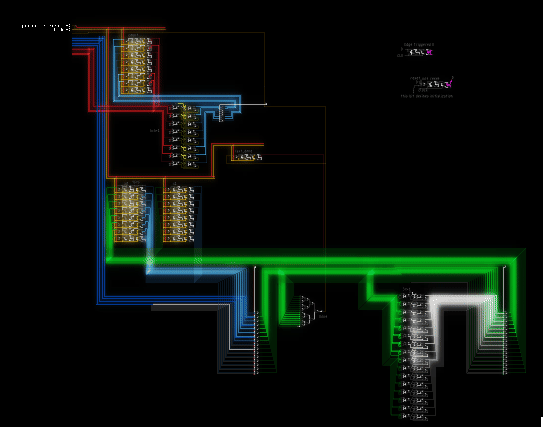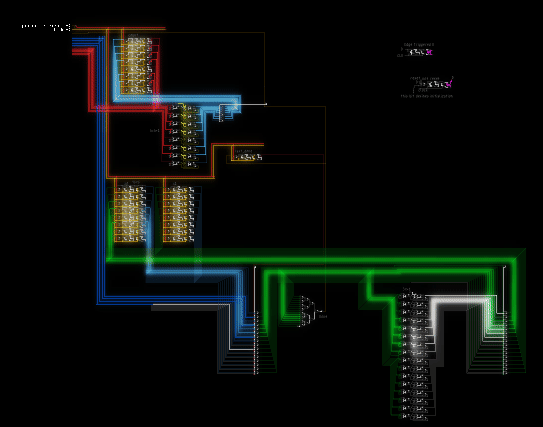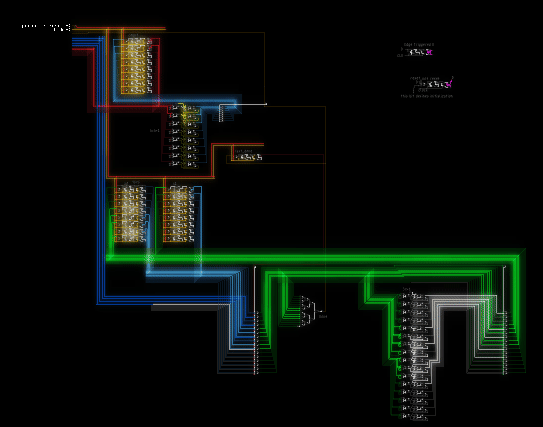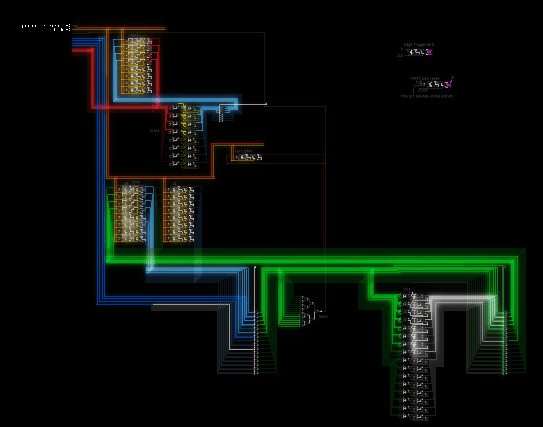 lets-all-be-stupid-forever/circuit-artist
Circuit Artist 是一款数字电路绘制与模拟游戏。
 ionescu007/specucheck
一款 Windows 实用工具,可查询内核 API,报告针对推测执行漏洞(Meltdown、Spectre、Foreshadow)的软件和硬件缓解状态。
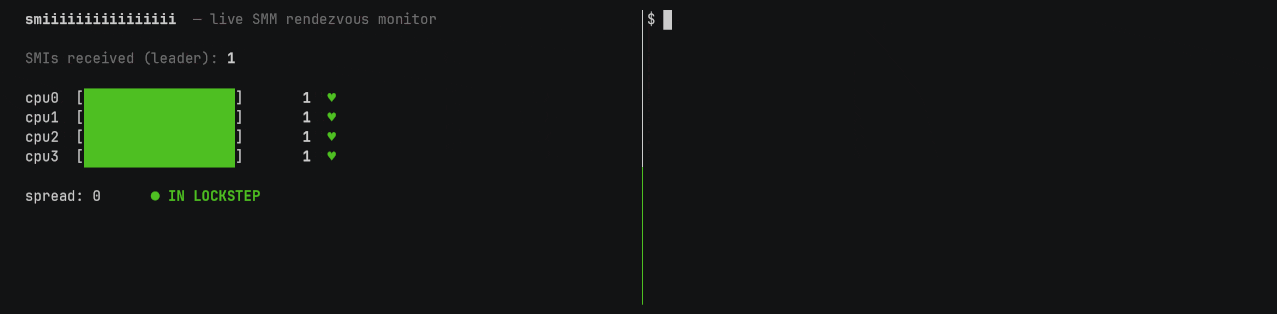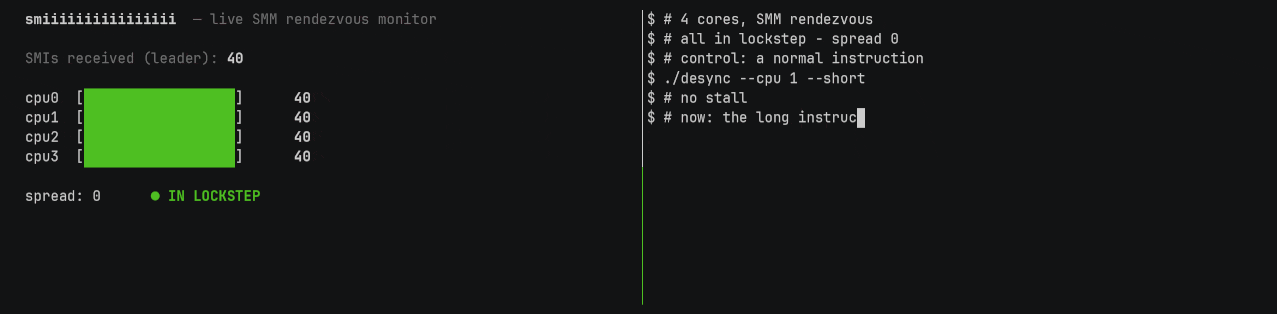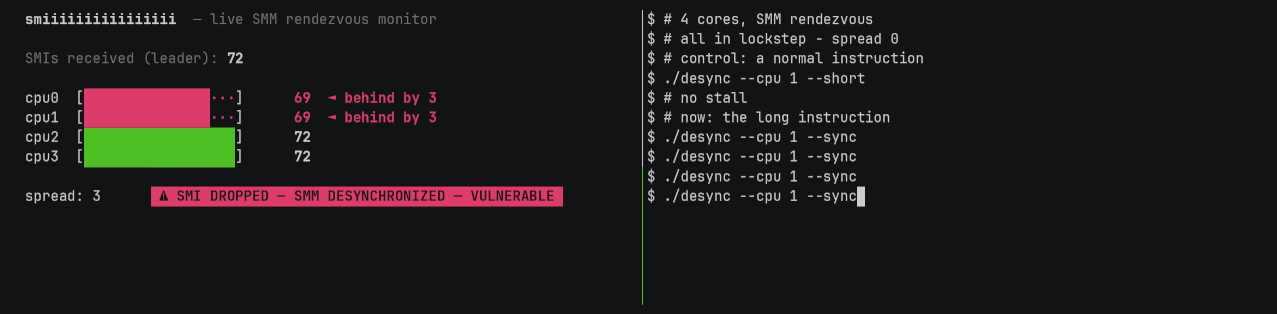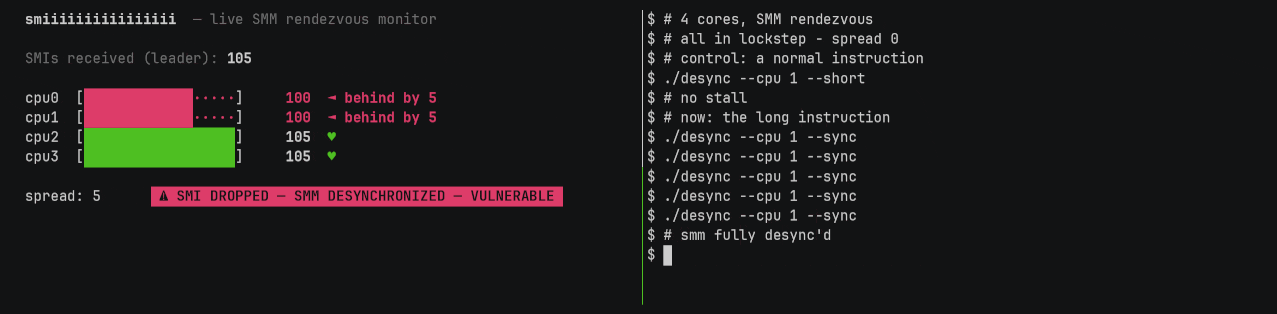 xoreaxeaxeax/smiiiiiiiiiiiiiiii
一个非常非常非常非常非常非常非常长的中断
 sq5bpf/etherify
Etherify - 将以太带回以太网
 instlatx64/instlatx64
包含x86/x64指令表、延迟以及微架构细节的全面数据库,用于CPU性能分析和底层逆向工程。
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 dsecurity/efiseek
Ghidra 插件,通过识别已知 GUID、协议、SMI 处理程序和中断函数来自动化 UEFI 固件分析,并支持无头模块排序。
 nfc-tools/libfreefare
一个基于 libnfc 的 NFC 卡片操作便捷 API。
 nccgroup/umap2
Umap2 是 NCC Group 基于 Python 的 USB 主机安全评估工具的第二版修订。
 wack0/cve-2022-21894
baton drop (CVE-2022-21894):安全启动安全功能绕过漏洞
 0xm3r/cgpwn
一个轻量级虚拟机,适用于硬件破解、逆向工程(模糊测试、符号执行、漏洞利用等)以及战争游戏任务。