 #1
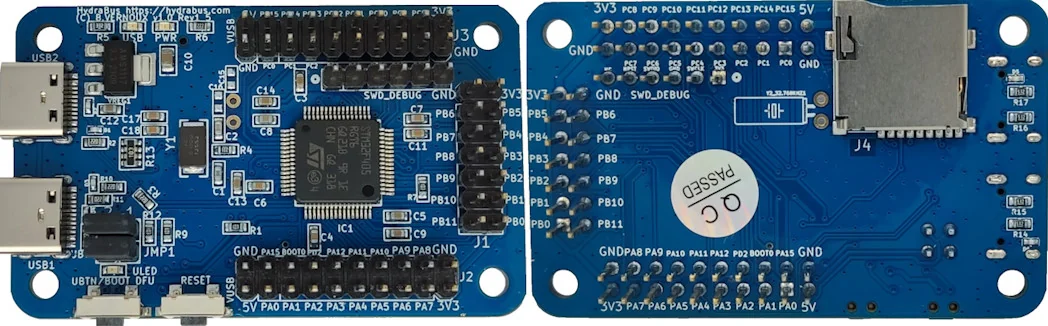
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。
 ioallocate/immapper
演示滥用易受攻击的驱动程序 AmdTools64.sys 进行物理读写。
 killvxk/cve-2021-3972
CVE-2021-3972 的概念验证漏洞利用,演示了通过 UEFI 固件变量操作来禁用安全启动并更改传统启动设置。
 gibmat/cve-2026-32606-poc
概念验证,演示如何绕过 Linux 系统上受 TPM 绑定的 LUKS 磁盘加密,通过自定义根文件系统攻击提取卷密钥。
 demining/phoenix-rowhammer-attack-cve-2025-6202
凤凰行锤击攻击:由于SK海力士DDR5关键漏洞(CVE-2025-6202),全球区块链基础设施中比特币钱包私钥泄露的系统性风险
 sunnypatell/basalt
全球首款用于 NVIDIA Blackwell (sm_120) 的冒险检查器,其汇编器和调度器与官方编译器逐字节匹配。这是他们从未发布的那项检查。
 platanor/hardware-compliance-handbook
面向硬件和联网设备制造商的 AI 就绪安全与合规法规知识库——结构化、索引化且机器可读,适用于 LLM 和智能体。
 adamlaurie/rfidiot
用于探索 RFID/NFC 标签和读卡器的 Python 库与工具:可对受支持的 ACG 串行硬件进行读取、写入、克隆和分析,以供研究和安全测试使用。
 nfc-tools/libfreefare
一个基于 libnfc 的 NFC 卡片操作便捷 API。
 elderlypirate/bus_pirate
用于硬件黑客工具的多协议固件,支持 SPI、I2C、JTAG、UART、1-Wire、总线嗅探、逻辑分析以及微控制器编程。
 nfc-tools/mfoc
离线嵌套攻击工具,使用已知默认密钥或用户提供的密钥恢复 MIFARE Classic 认证密钥,用于评估 NFC/RFID 卡的安全性。
 nfc-tools/mfcuk
利用 DarkSide 和 nested-auth 攻击从 MiFare Classic RFID 卡中恢复加密密钥,用于 NFC/RFID 系统的安全测试。
 greatscottgadgets/ubertooth
BLE 嗅探器与蓝牙实验平台,配备开源硬件与固件,并支持有限的经典蓝牙 BR 数据包捕获,适用于无线安全研究。
 ikarus23/mifareclassictool
一个用于读取、写入、分析等操作 MIFARE Classic RFID 标签的 Android NFC 应用。
 rfidresearchgroup/chameleonultra
基于NRF52840的新一代变色龙使卡片模拟的性能更加稳定,并赋予了变色龙读取、写入和解密卡片的能力。