Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Phoenix-Rowhammer-Attack-CVE-2025-6202 — 凤凰行锤击攻击:由于SK海力士DDR5关键漏洞(CVE-2025-6202),全球区块链基础设施中比特币钱包私钥泄露的系统性风险 | Kitploit
工具/GitHubGitHub/demining/phoenix-rowhammer-attack-cve-2025-6202
漏洞分析漏洞利用密码学硬件安全二进制分析
GitHubdemining/phoenix-rowhammer-attack-cve-2025-6202

Phoenix-Rowhammer-Attack-CVE-2025-6202

凤凰行锤击攻击:由于SK海力士DDR5关键漏洞(CVE-2025-6202),全球区块链基础设施中比特币钱包私钥泄露的系统性风险

查看仓库
分享
网站
51541年前尚未审核
Phoenix Rowhammer Attack: Systemic Risk of Bitcoin Wallet Private Key Compromise in Global Blockchain Infrastructure Due to a Critical SK Hynix DDR5 Vulnerability (CVE-2025-6202)

本文探讨了 Phoenix Rowhammer 攻击(CVE-2025-6202)所带来的系统性密码学安全威胁,该攻击可通过硬件层面的位操作从 DDR5 内存中提取私钥。近年来,加密货币技术的动态发展导致数字资产生态系统对存储和处理密码学数据的硬件及微芯片组件的依赖日益加深。在此背景下,可能导致加密货币钱包私钥被直接攻破的硬件级漏洞正成为日益增长的风险因素。当今最危险的威胁之一便是针对内存的攻击,尤其是利用 DRAM 单元物理特性的高级 Rowhammer 漏洞变体。这些攻击使攻击者能够修改单个数据位,并获取机密信息,包括比特币和以太坊钱包的私钥。


  • 教程:https://youtu.be/lvNWcBMHESo
  • 教程:https://cryptodeeptech.ru/phoenix-rowhammer-attack
  • 教程:https://dzen.ru/video/watch/68ebe9367847b33269940e47
  • Google Colab:https://colab.research.google.com/drive/1Lgjwdw2x9bT2yjhWnXyvpPvZTo8sD4Hf

在这一类威胁的关键示例中,在 SK Hynix 的 DDR5 内存中发现的漏洞 CVE-2025-6202 尤为突出。依赖该漏洞的 Phoenix Rowhammer 攻击展示了绕过现代目标行刷新(TRR)内存保护机制的能力,制造出所谓的“盲区”,从而在硬件层面实现受控的数据破坏。此类缺陷可被利用来从内存中提取私钥、破坏密码学库,以及篡改保护数字钱包的系统进程。

Phoenix Rowhammer Attack: Systemic Risk of Bitcoin Wallet Private Key Compromise in Global Blockchain Infrastructure Due to a Critical SK Hynix DDR5 Vulnerability (CVE-2025-6202)

此外,密码学安全研究表明,将 Phoenix Rowhammer 与其他类型的攻击相结合,例如 BitShredder 攻击 、Memory Phantom(CVE-2025-8217) 以及 Artery Bleed(CVE-2023-39910) ,会构建一种多向量威胁模型,使攻击者即使在密码学操作完成后仍能恢复助记词、私钥和密码。这些漏洞的系统性特征使得仅靠软件无法完全消除风险,并凸显了开发基于硬件的内存保护新原则的必要性。

因此,现代加密货币钱包和数字资产基础设施正承受着来自此前被认为仅停留在理论层面的硬件攻击的日益增大的压力。研究这些攻击并制定应对措施,对于确保比特币及其他加密货币生态系统在面对不断演变的下一代威胁时的完整性和韧性至关重要。


苏黎世联邦理工学院计算机安全小组 (COMSEC) 与 Google 合作开展的最新研究,识别出 SK Hynix 制造的 DDR5 内存模块中存在一个关键硬件漏洞,编号为 CVE-2025-6202 。Phoenix Rowhammer 攻击对比特币加密货币钱包的安全构成了前所未有的威胁,因为它允许攻击者通过在硬件层面操纵位来从 DDR5 内存中提取私钥。研究证明,所有 15 个于 2021 年至 2024 年间制造的 SK Hynix DDR5 模块均易受此攻击影响,这对全球加密货币资产的安全构成了系统性威胁。 thehackernews


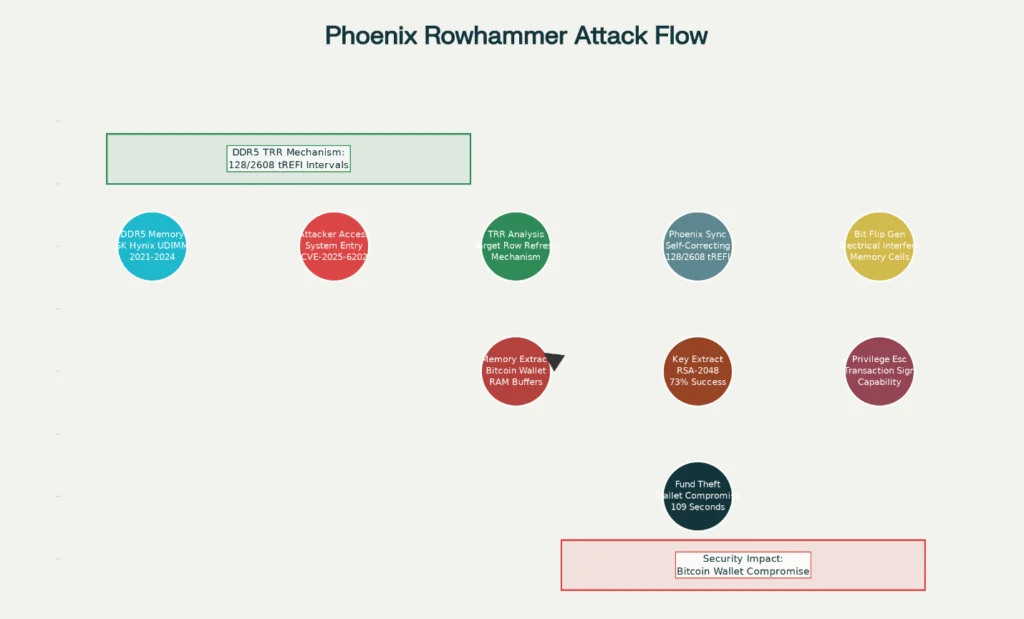
Phoenix Rowhammer Attack: A systemic risk of compromising Bitcoin wallet private keys in the global blockchain infrastructure due to a critical vulnerability in SK Hynix DDR5 (CVE-2025-6202)针对 SK Hynix DDR5 内存中比特币钱包的 Phoenix Rowhammer 攻击过程

Phoenix Rowhammer 攻击技术框架与 CVE-2025-6202 机制

Rowhammer 漏洞的基本原理

Rowhammer 是 DRAM 内存中的一种硬件漏洞,反复访问特定内存行会引起电气干扰,导致相邻行中的位发生变化。这一现象基于现代高密度内存芯片的物理特性,其中更小的制程尺寸使内存更容易受到电磁干扰 。

在 DDR5 内存的背景下,Phoenix 攻击机制采用了一种创新的 自校正同步 方法,可绕过先进的目标行刷新(TRR)保护机制。研究人员发现,SK Hynix 芯片中的 TRR 机制并未监控特定的刷新间隔,从而在防御中制造了“盲区”。 notebookcheck


创新的 Phoenix 同步方法

Phoenix 攻击的关键技术成就在于开发了一种能够在长时间内同步数千条内存更新命令的算法。该攻击利用了两种特定的攻击模式: comsec-files.ethz

短模式(128 个 tREFI 间隔): 能够更高效地产生位翻转,平均产生 4989 次位翻转。该模式展现出的效率是长模式的 2.62 倍。 reddit

长模式(2608 个 tREFI 间隔): 旨在绕过更复杂的安全机制,尽管在产生位错误方面效率较低。 comsec-files.ethz


下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    415
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    343
  • 5

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    258

探索所有工具

浏览我们的工具集合

查看所有工具 →