 #1
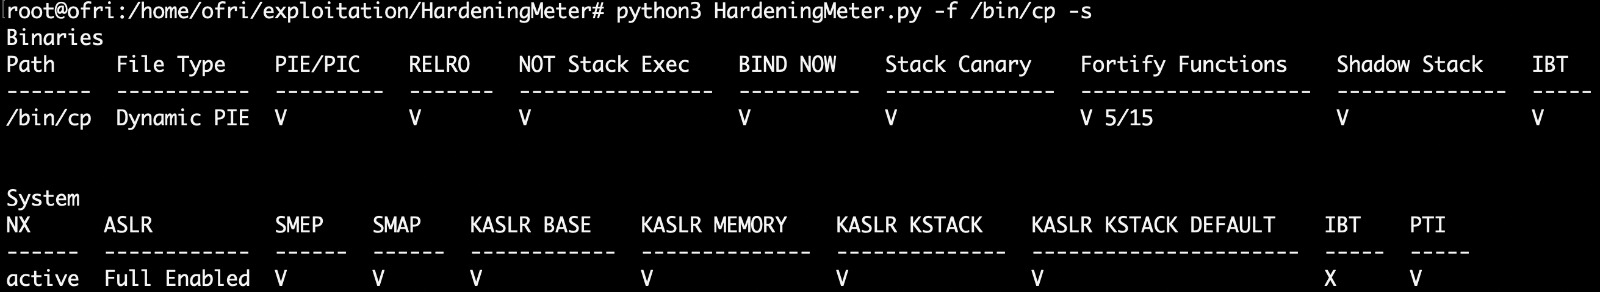
 ofriouzan/hardeningmeter
HardeningMeter 是一个开源 Python 工具,专门设计用于全面评估二进制文件和系统的安全加固程度。
 hacefresko/cve-2025-40634
针对TP-Link Archer AX50路由器中conn-indicator二进制文件的基于栈的缓冲区溢出漏洞的利用工具
 boginw/zyxel-vmg8825-keygen
Zyxel VMG8825-T50 的密钥生成器
 maherazzouzi/cve-2024-26817-amdkfd
AMD KFD 中可能导致堆溢出的潜在整数溢出。
 szymonh/zephyr_cve-2021-3625
CVE-2021-3625 - Zephyr 的示例漏洞利用
 retr0reg/tenda-ac8v4-rop
针对 Tenda Ac8v4 基于栈的溢出漏洞,通过 Mipsel Ropping 实现远程代码执行的漏洞利用 (CVE-2023-33669 - CVE-2023-33675)
 bytereaper77/jump-over-aslr-btb
Jump Over ASLR:攻击分支预测器以绕过ASLR的技术
 code-byter/cve-2022-28113
Fantec MWiD25-DS 未经认证的 RCE 漏洞利用
 bijaye/intel_amt_bypass
针对 CVE-2017-5689 的简单Python PoC
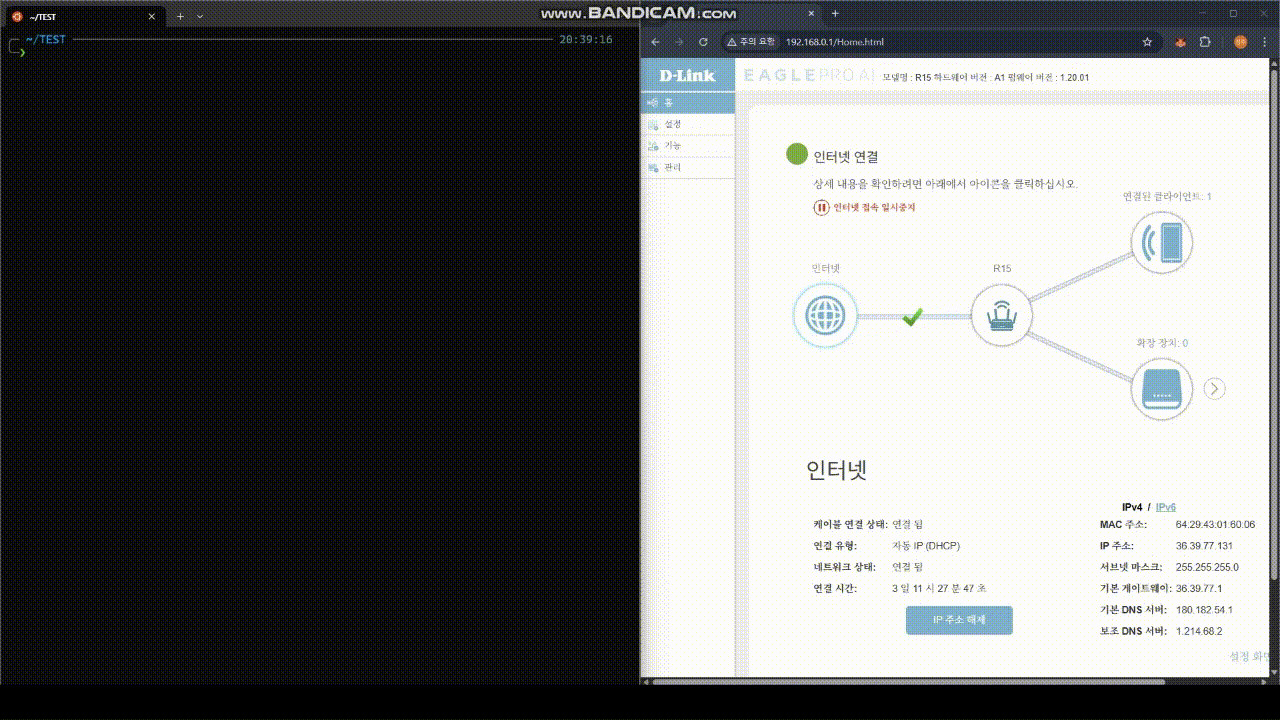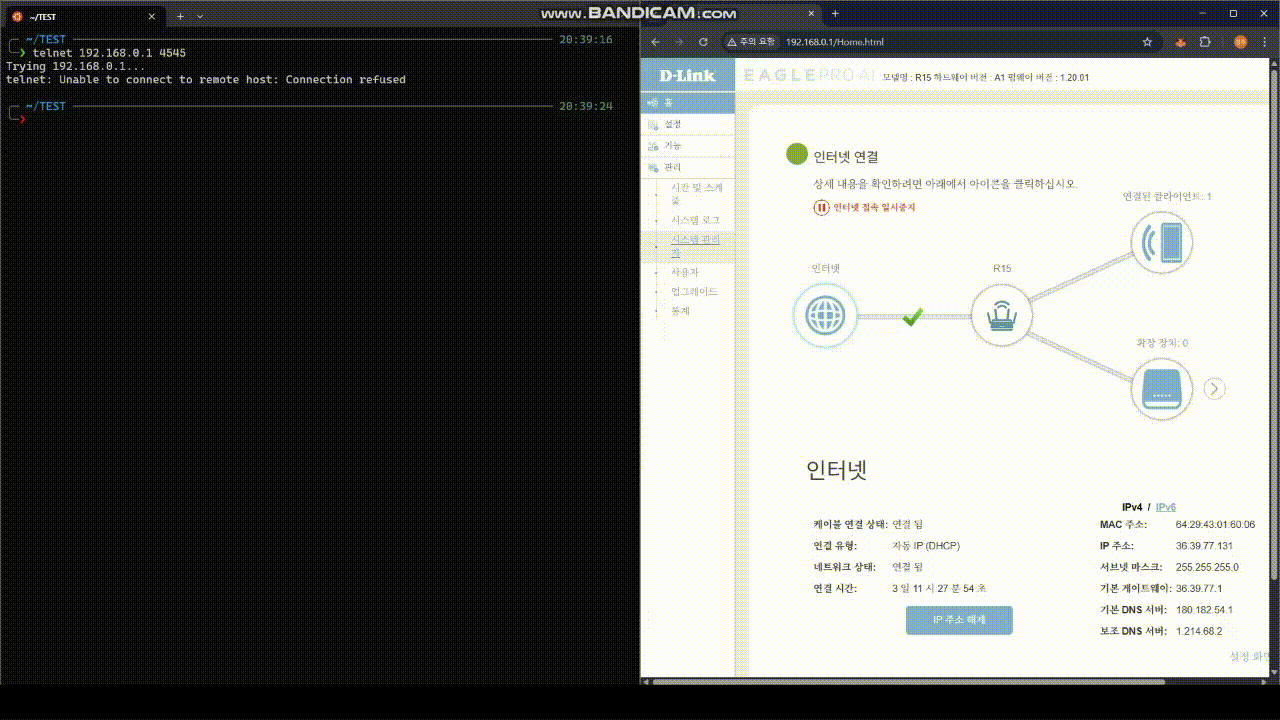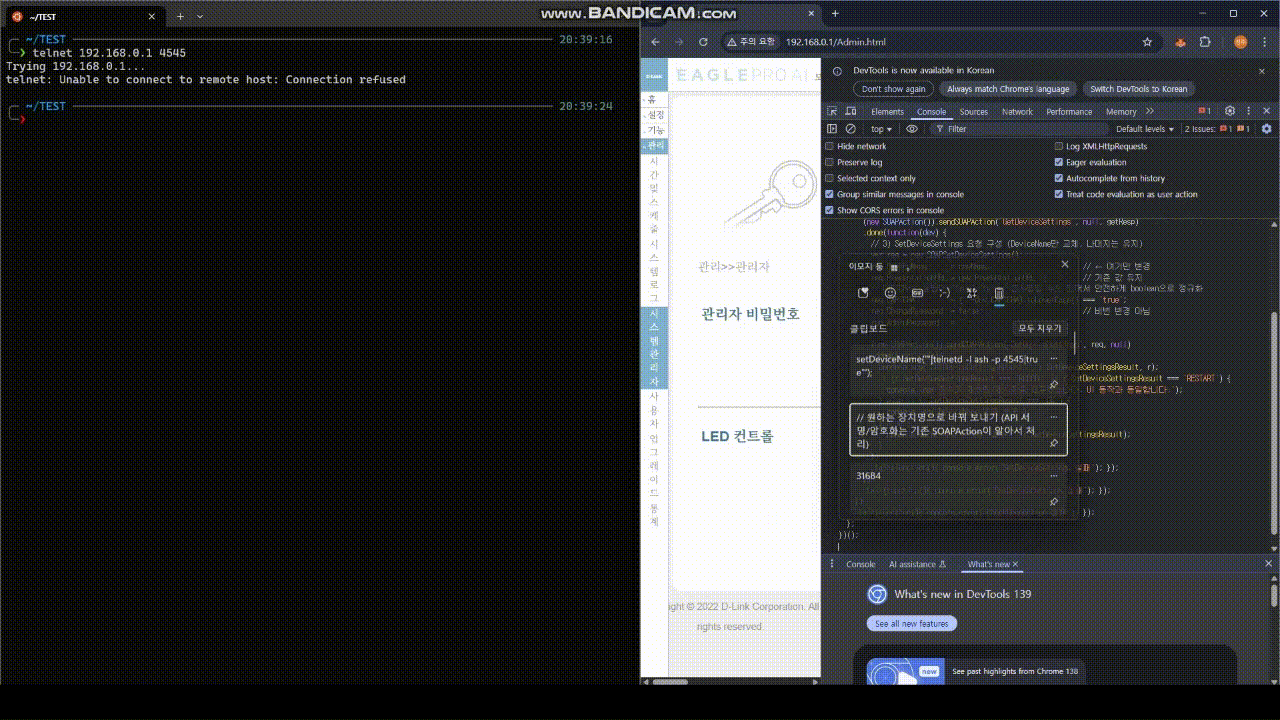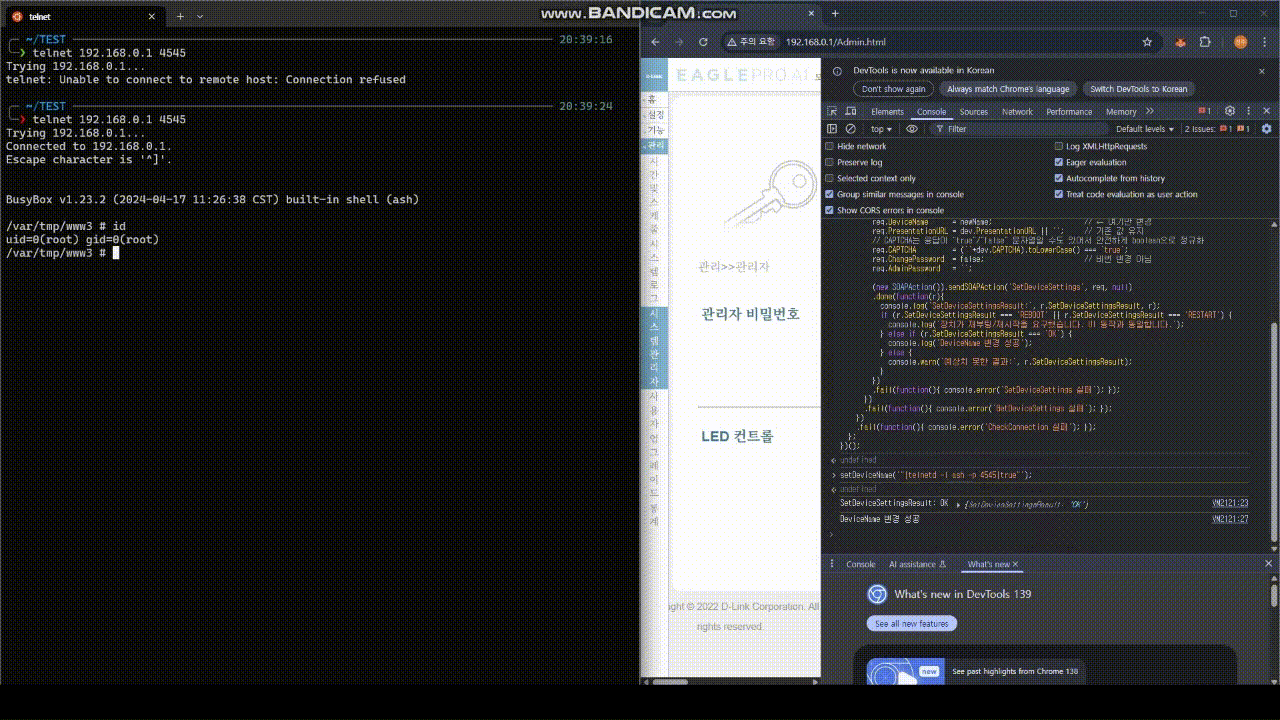 k0n9-log/cve-2025-60854
D-link AX1500 漏洞
 sachinthabs/spectre-vulnerability-cve-2017-5753-
教育性概念验证,展示了Spectre(CVE-2017-5753)CPU漏洞,包含基于C语言的利用代码以及关于推测执行侧信道攻击的详细报告。
 fevar54/poc_cve-2025-29943_write-what-where-condition
CVE-2025-29943的概念验证,利用AMD Zen CPU中未记录的堆栈引擎位,破坏SEV-SNP保护虚拟机中的堆栈指针,实现任意代码执行和权限提升。
 blasty/wake-and-break
针对 AMD navi31(RX 7900)GPU 的 PSP 漏洞利用,可禁用固件签名检查,使显卡加载未签名的 SMU、SDMA、MEC、IMU 和 RLC 固件;冷启动后不持久。
 valium007/cve-2026-56129
利用 Toshiba qiomem.sys 驱动从 ring 3 实现任意物理内存读/写的概念验证,并附有配套的详细说明。
 isec-tugraz/meltdown
Meltdown 微架构攻击的概念验证演示和 libkdump 库,可在存在漏洞的 Intel CPU 上泄露内核和物理内存。
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 spawn451/cve-2025-8061-exploit
利用有漏洞的 LnvMSRIO.sys 驱动程序