 #1
 whitej3rry/cve-2025-65731
CVE-2025-65731 的安全公告
 nastycrow/cve-2025-51643
CVE-2025-51643 的文档:对 Meitrack T366G-L GPS 追踪器进行物理 SPI 闪存提取,实现固件转储、明文凭据泄露和离线固件修改。
 rupeshsurve04/cve-2025-67399
CVE-2025-67399 文档:针对 AIRTH 智能家居 AQI 监测器(BK7231N SoC)的物理UART调试接口利用,通过暴露的编程引脚实现未经授权的固件提取。

 gmh5225/dma-processdumper
使用PCIe FPGA设备通过DMA进行简单进程转储
 dersecure/cve-2024-33676
CVE-2024-33676的技术披露:Enel X JuiceBox EV充电器上的弱认证,可通过端口2000上的Gecko OS接口提取PII、操作设置并访问操作系统文件系统。
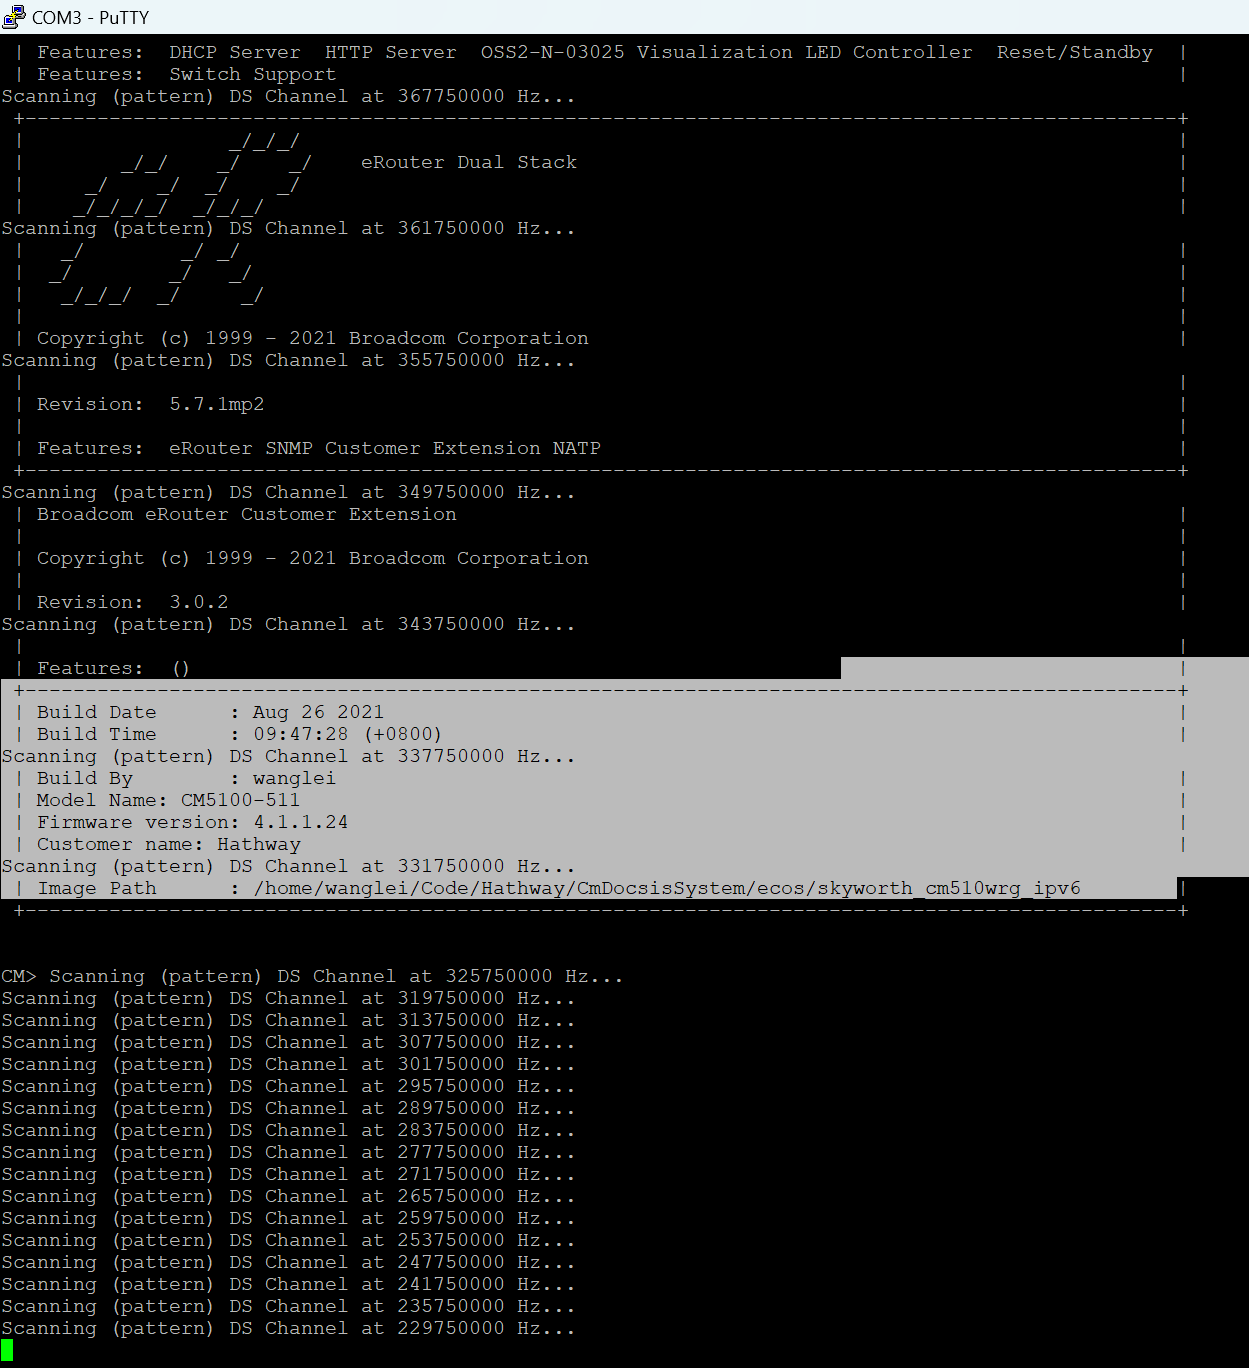 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 mercul1ninna/mips-cve-2014-9222
让我们通过深入挖掘 Zyxel 路由器固件和 MIPS 架构来享受乐趣。
 donfanning/mips-cve-2014-9222
让我们一起深挖 Zyxel 路由器固件和 MIPS Arch
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777:AZIOT Smart CCTV中的Root权限访问和明文凭证泄露
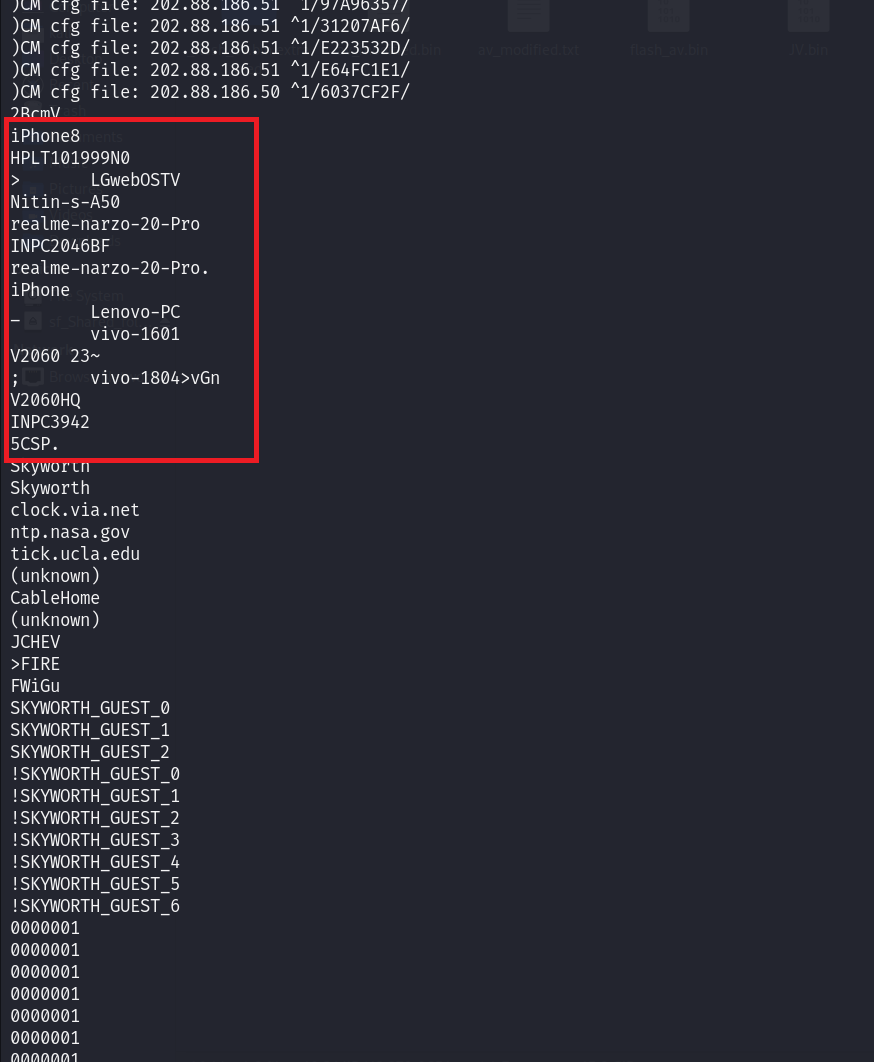 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 wrongbaud/spidump
用于通过逻辑分析仪捕获重建 SPI flash 镜像的工具
 ptresearch/inteltxe-poc
Intel 管理引擎 JTAG 概念验证
 iceman1001/proxmark3
[已弃用] Iceman Fork,如果你热衷于 proxmark3,这是最酷炫的 fork 分支
 xchwarze/ar150-wifipineapple
将你的 AR150 改装成 Wifi Pineapple NANO