
 #1

 emenstanougat/esp32-bluejammer
基于ESP32和nRF24的2.4GHz干扰器,通过噪声和数据包洪泛干扰蓝牙、BLE、WiFi和RC信道,用于受控安全测试。
 justcallmekoko/esp32marauder
用于ESP32的WiFi/蓝牙攻击与防御工具套件
 ghostesp-revival/ghostesp
面向 ESP32 的开源无线研究平台。
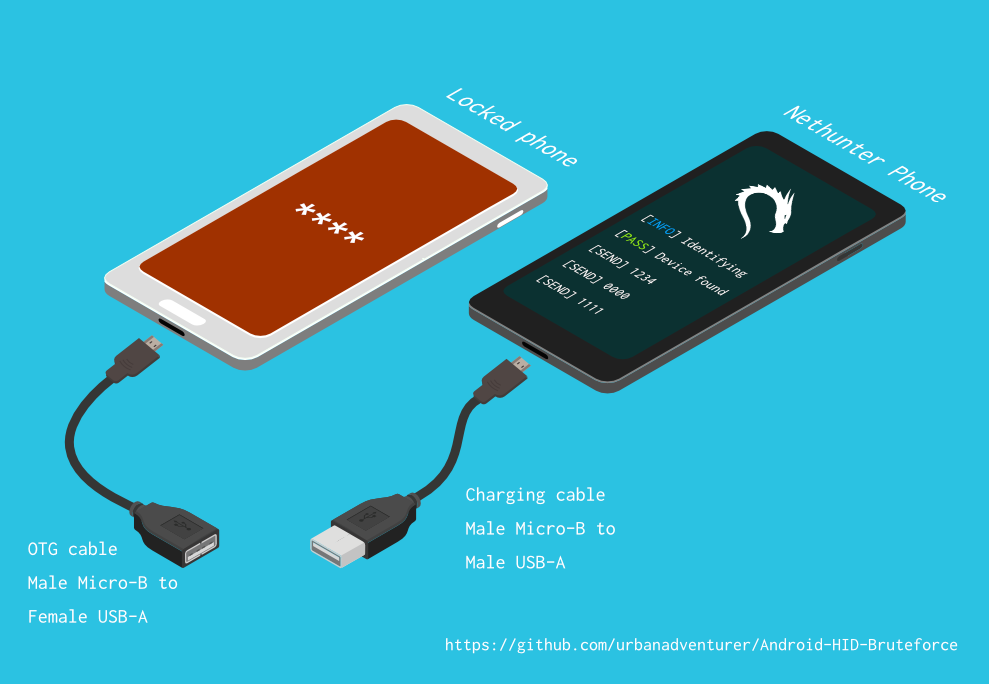 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 wheregoes/byd-dolphin-hacking
逆向工程 BYD Dolphin 车机——CAN 总线、AVAS、NFC 钥匙、OTA 等。DiLink 3 / Android 10。
 nccgroup/sniffle
用于TI CC1352/CC26x2硬件的蓝牙5和4.x低功耗蓝牙(LE)嗅探器,支持扩展广播、所有PHY模式、MAC/RSSI过滤,以及兼容Wireshark的PCAP导出。
 flipperdevices/flipperzero-firmware
Flipper Zero 固件源代码
 xsanflip/dangdut
面向 ESP32-S3 和 Flipper Zero 的被动无线入侵检测系统,可实时检测 Wi-Fi 去认证和解除关联攻击,并显示目标 MAC、发送方 MAC 和 RSSI。
 h3xdum/xiaomi-c200-firmware-analysis
从UART到Root:通过U-Boot攻入小米C200
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。

 spacehuhntech/esp8266_deauther
经济实惠的WiFi破解平台,用于测试和学习
 hydrabus/hydrafw
HydraBus 的开源固件,HydraBus 是一款用于嵌入式硬件调试、黑客攻击和渗透测试的多功能工具,支持 SPI、I2C、CAN 等协议。

 sacriphanius/zhilly
🛡️ 基于AI的便携式网络安全与渗透测试助手,基于ESP32-S3构建(LilyGO T-Embed CC1101与T-Watch S3)。具备语音控制的RF干扰、BadUSB/HID模拟、IR重放、Sub-GHz信号捕获、NFC工具、ARP/端口扫描和动画眼睛显示功能。由XiaoZhi…
 fkie-cad/fact_core
固件分析与比较工具
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 greatscottgadgets/facedancer
在Python中实现你自己的USB设备,由Cynthion或GreatFET等硬件外设提供支持








