 #1

 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 flipperdevices/flipperzero-firmware
Flipper Zero 固件源代码
 bettercap/bettercap
用于 802.11、BLE、HID、CAN-bus、IPv4 和 IPv6 网络侦察与 MITM 攻击的瑞士军刀。
 justcallmekoko/esp32marauder
用于ESP32的WiFi/蓝牙攻击与防御工具套件
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程
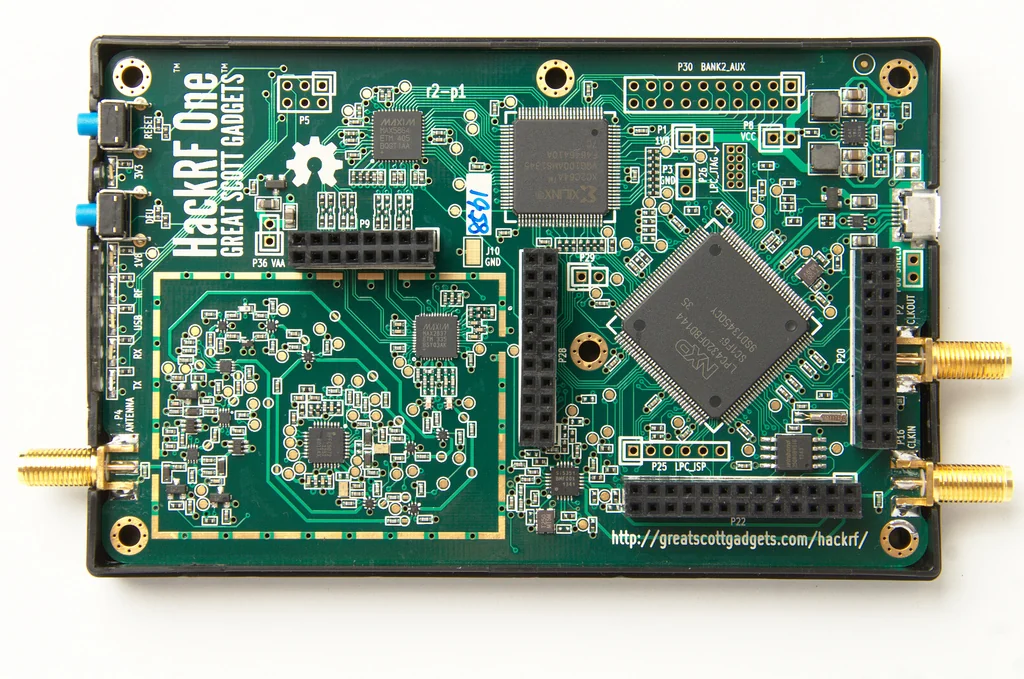
 greatscottgadgets/hackrf
低成本开源软件定义无线电平台,提供硬件设计与固件,支持 1 MHz 至 6 GHz 的射频发射、接收与信号分析。
 spacehuhntech/esp8266_deauther
经济实惠的WiFi破解平台,用于测试和学习
 rfidresearchgroup/proxmark3
硬件工具,用于RFID分析、模拟和渗透测试。支持125kHz、13.56MHz协议(MIFARE、iClass、ISO14443/15693),具备密钥恢复、嗅探和脚本功能,适用于安全研究。
 mister-devel/main_mister
基于FPGA的硬件仿真平台主二进制文件及文档,用于复古系统开发、固件编译和硬件安全研究。
 geo-tp/esp32-bit-pirate
一款通晓所有协议、带 Web 版 CLI 的硬件黑客工具
 v33ru/awesome-connected-things-sec
一份面向所有联网设备的安全资源精选列表
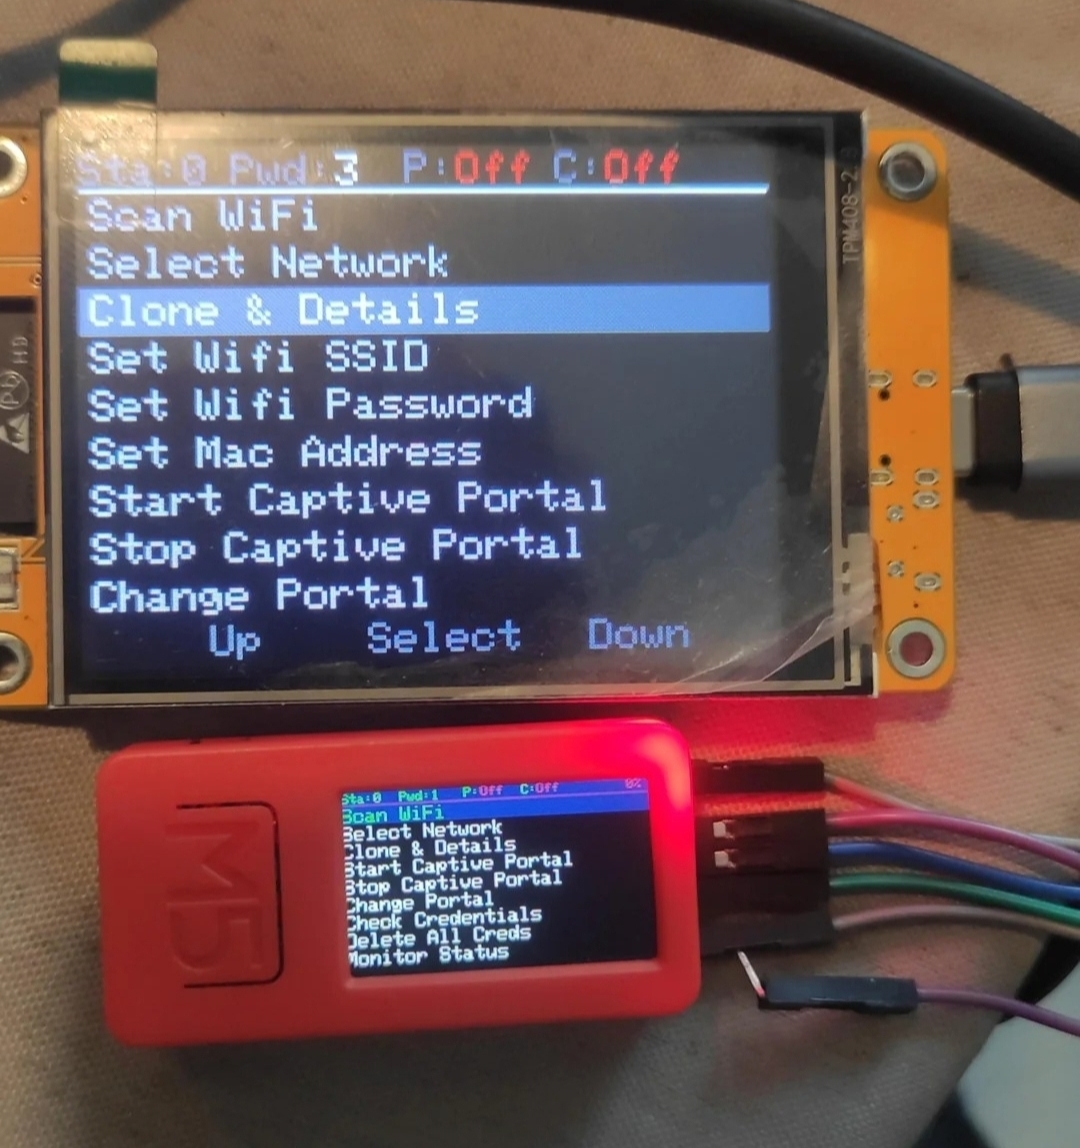 7h30th3r0n3/evil-m5project
多用途WiFi渗透测试工具包,适用于M5Stack设备。可执行网络扫描、邪恶双胞胎攻击、去认证攻击、 captive portal钓鱼、握手包捕获以及BLE攻击,用于安全教育和红队评估。
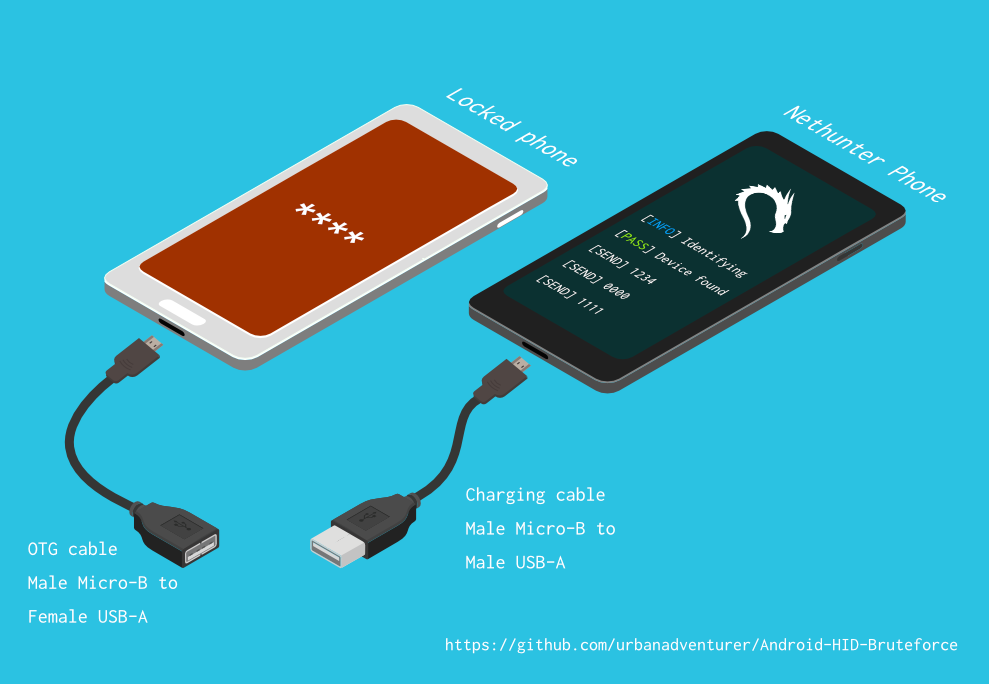 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 idoka/awesome-canbus
:articulated_lorry: 精选的 CAN 总线工具、硬件和资源,面向网络安全研究人员、逆向工程师和汽车电子爱好者。
 seemoo-lab/nexmon
基于 C 语言的 Broadcom/Cypress WiFi 芯片固件补丁框架,支持监控模式、帧注入等等。
 rfidresearchgroup/chameleonultra
基于NRF52840的新一代变色龙使卡片模拟的性能更加稳定,并赋予了变色龙读取、写入和解密卡片的能力。