
 #1

 nickdaria/wyze-bulb-color-pwned
Wyze WLPA19CV2 彩色灯泡的无开源固件漏洞利用
 teutekeune/ibssloader
研究工具集,用于通过 checkm8、修补后的 iBSS/iBEC 以及自定义裸机载荷在 iPad mini 1 上启动 Linux,涵盖设备树移植、内核构建和启动脚本。
 fkie-cad/fact_core
固件分析与比较工具
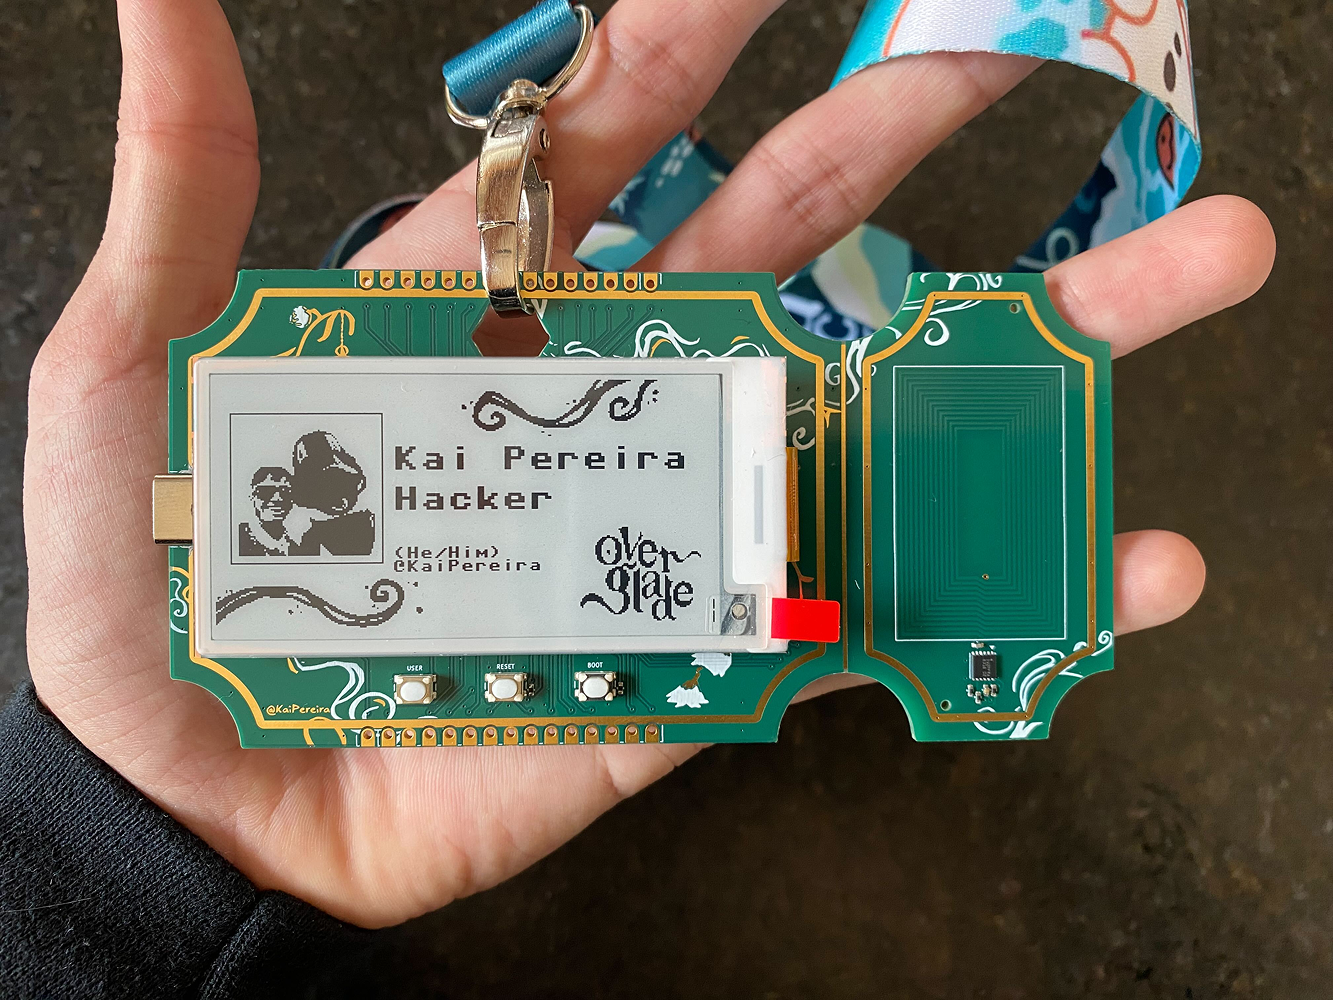 kaipereira/overglade-badges
NFC黑客马拉松徽章,用于新加坡的Overglade游戏创作马拉松!
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 symbrkrs/ps5-uart
用于与 PlayStation 5 EMC 和 EFC 交互的接口
 xoreaxeaxeax/smiiiiiiiiiiiiiiii
一个非常非常非常非常非常非常非常长的中断
 xun404/spd_dump-macos
适用于macOS的UNISOC BootROM/FDL刷机工具:带有CVE-2022-38694 exec_addr2的修补版spd_dump、协议参考、分区规则、备份验证(UMS9621)
 jiegec/loongbleed
一个概念验证,演示龙芯 LA464/LA664 处理器中通过 LASX 向量寄存器未定义的高位比特造成的微架构数据泄露,类似于 ZenBleed。
 xcracker000/cve-2024-56426
CVE-2024-56426 Exynos9830 Bootrom 漏洞利用 - SM-G985F
 danyw24/zyxel-p870hn-hardware-hacking
从裸 PCB 到 root:通过 UART 硬件破解 ZyXEL P-870HN (BCM6368) — CVE-2025-0890 + CVE-2024-40891,在我自己的硬件上。
 xoreaxeaxeax/skitter-creek-bath-salts
在 CPU 上通过 DRAM 加扰解锁 _一切_


 leochen-coremind/spd_flasher
CVE-2022-38694 加固型漏洞利用 - 适用于 Unisoc 设备的 RP2350 USB 主机自动刷写器
 jasonw88/esp32-cve-2025-27840-power-trace-experiment
用于在向 ESP32 发送未记录的 hci 蓝牙命令(CVE-2025-27840)时获取 ESP32 上蓝牙模块行为的功耗迹线的固件。使用 ESP-IDF v5.0.8 和 v5.0.9。

 sacriphanius/zhilly
🛡️ 基于AI的便携式网络安全与渗透测试助手,基于ESP32-S3构建(LilyGO T-Embed CC1101与T-Watch S3)。具备语音控制的RF干扰、BadUSB/HID模拟、IR重放、Sub-GHz信号捕获、NFC工具、ARP/端口扫描和动画眼睛显示功能。由XiaoZhi…









