
 #1
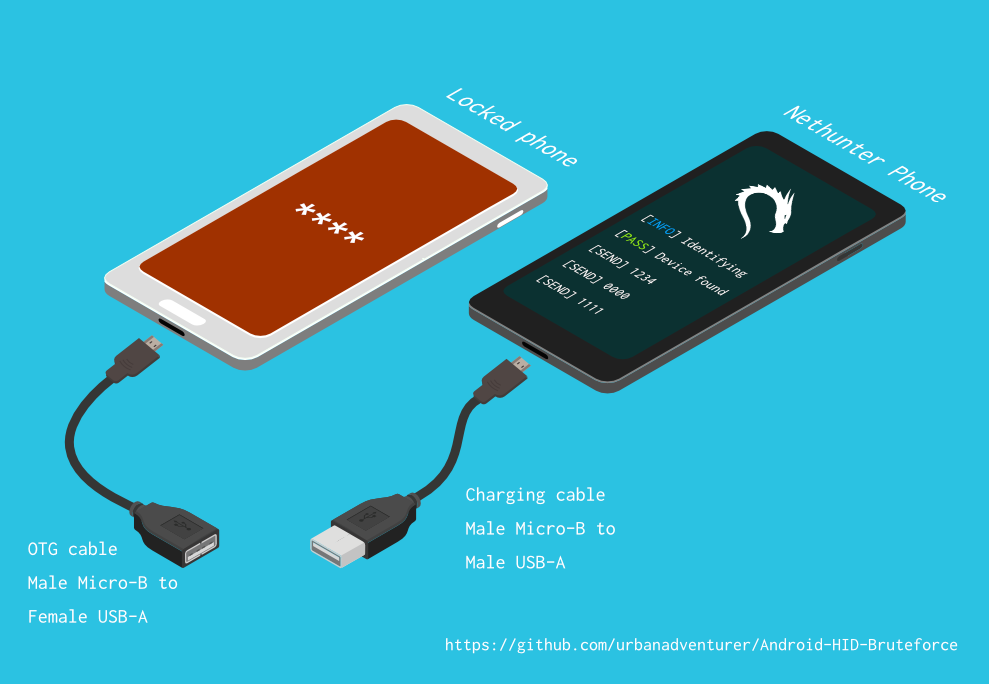
 urbanadventurer/android-pin-bruteforce
通过暴力破解锁屏PIN来解锁安卓手机(或设备)。将你的Kali Nethunter手机变成安卓设备的暴力PIN破解器!(无需root,无需adb)
 frederic/chipicopwn
针对 Google Nest Hub(第 2 代)(elaine) 的引导加载程序漏洞利用
 takahiroharuyama/spimitm
SPI flash 读取 MitM 攻击 PoC
 drapl0n/pwnkit
USB Rubber Ducky 载荷,利用 CVE-2021-4034 在类 Unix 系统上于 10 秒内提升权限并生成 root shell。
 rfidtool/esp-rfid-tool
一种用于数据记录/测试带 Wiegand 接口的设备的工具。可用于打造便携式 RFID 读取器,或直接安装到现有装置中。通过 AP 或客户端模式下的 WiFi 提供基于 Web 的界面访问。可与几乎所有配备标准 5V Wiegand 接口的设备配合使用。主要目标群体是 26-37 位 HID…
 x41sec/cve-2021-34600
CVE-2021-34600 的概念验证漏洞利用,演示了使用 Proxmark3 RFID 硬件时 Telenot 门禁控制系统中存在的密钥生成漏洞。
 drmnsamoliu/cve-2019-17147_practice_material
这个仓库包含易受 CVE-2019-17147 影响的固件版本的闪存分区转储,以及一些可用于降级和调试你的 WR841N 路由器的实用二进制文件。
 martinmarinov/tempestsdr
基于软件定义无线电平台的远程视频窃听
 badmonkey7/cve-2021-34730
Cisco RV110w UPnP 栈溢出
 asfabw/erica
GreatFet One 的一个尚未官方的邻居设备,面向 433/868/915MHz 频段
 androidmalware/android_hid
将 Android 设备用作 Rubber Ducky 攻击另一台 Android 设备
 nfc-tools/milazycracker
Mifare Classic Plus - 针对 SCL3711 LibNFC USB 读卡器的 Hardnested 攻击实现
 syss-research/protectimus-slim-proxmark3
用于攻击存在漏洞的 Protectimus SLIM NFC TOTP 硬件令牌的 Proxmark3 Lua 脚本
 nikitapbst/cve-2019-6260
针对ASPEED BMC AHB接口的低级硬件调试与安全评估工具。探测PCIe、LPC和UART接口,读取/写入固件、RAM和BMC内存,用于平台安全测试。
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具









