面向 315/433/868/915MHz 频段的 GreatFET One 邻居板卡。这个邻居板卡并非来自 GreatScottGadgets 的设计。所以如果它不能正常工作,不要责怪 GSG,要怪我。
欧石楠(erica)这种植物的枝条让我有些联想到天线。而这正是 Erica 的意义所在——一个带有 4 根天线的邻居板卡。
这个邻居板卡的主要目的是在 315MHz/433MHz/868MHz/915MHz 频段内提供开展安全研究的可能性。思路是总共提供 4 个 CC1101 收发器。一个调谐到 315MHz 频段,一个调谐到 433MHz 频段,两个用于 868MHz/915MHz 频段。应该仍然可以使用调谐到 315MHz 的收发器在 433MHz 频段内进行接收。相应地,也可以使用调谐到 315MHz 的收发器在 433MHz 频段内进行接收。 每个频段的两个收发器旨在实现接收和发送之间的短反应时间……或在干扰被测系统传输的同时仍能捕获空中的任何数据。
这对于分析那些需要但不关心 RF 消息完整性的系统问题非常有用(示例:https://www.syss.de/fileadmin/dokumente/Publikationen/Advisories/SYSS-2019-004.txt)
这个邻居板卡的目的不是成为犯罪分子的工具!
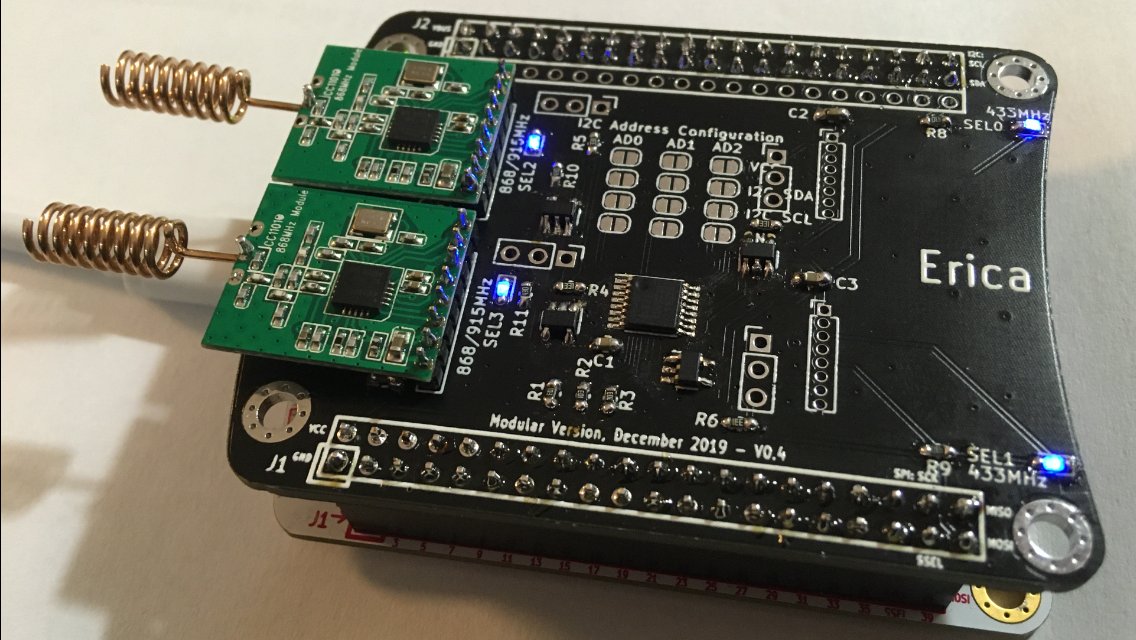
正在开发第一个版本,使用预构建的低成本 CC1101 收发器搭建。
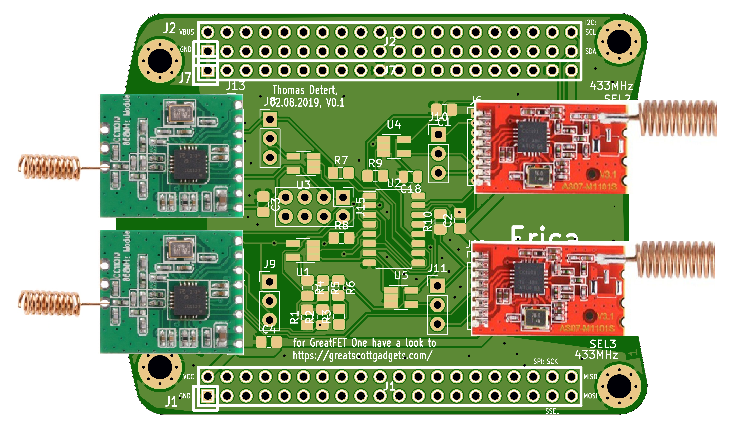
改进版本将不使用预构建的 CC1101 模块,而是遵循 TI 参考设计(http://www.ti.com/tool/CC1101EM868-915_REFDES / http://www.ti.com/tool/CC1101EM433_REFDES)构建。
改进版本将采用外部天线以匹配频率。


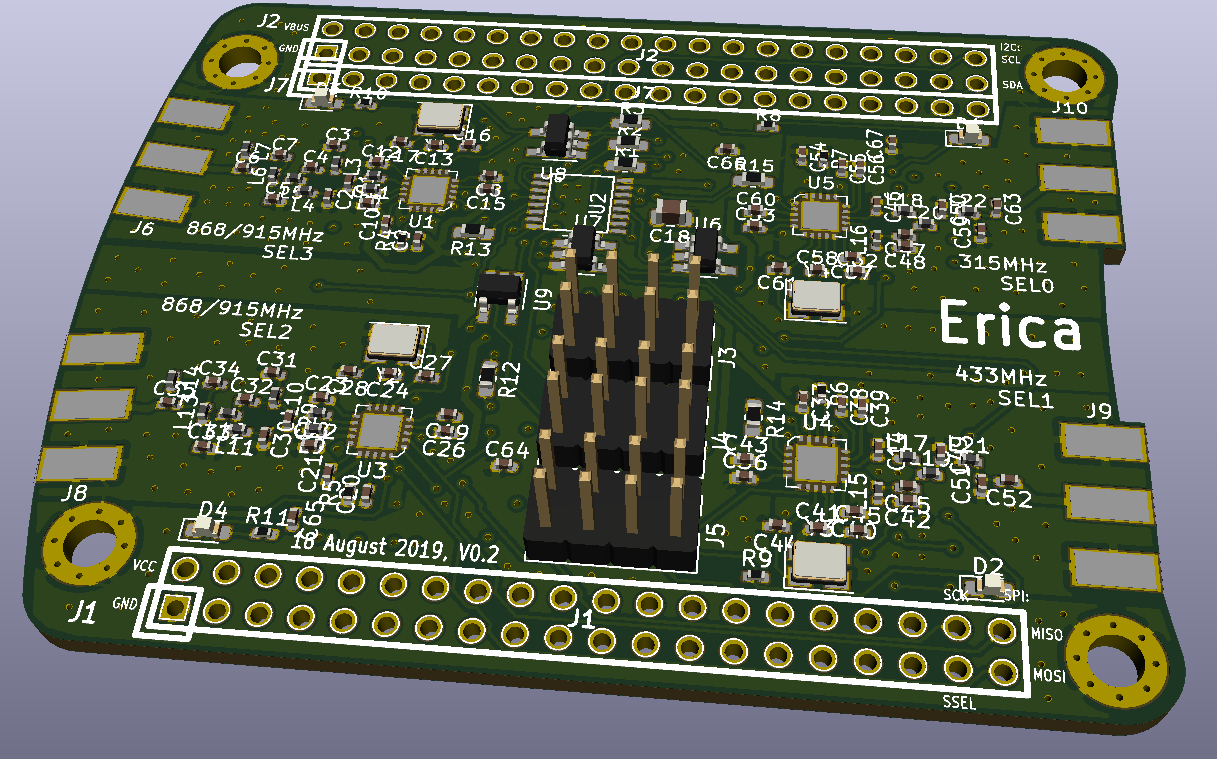
4 个 CC1101 应可通过 SPI 接口访问。 为了成为友好的邻居,SPI 应通过 I2C 选择(类似于 GF-Crocus)。

PoC:PCB 已到货……
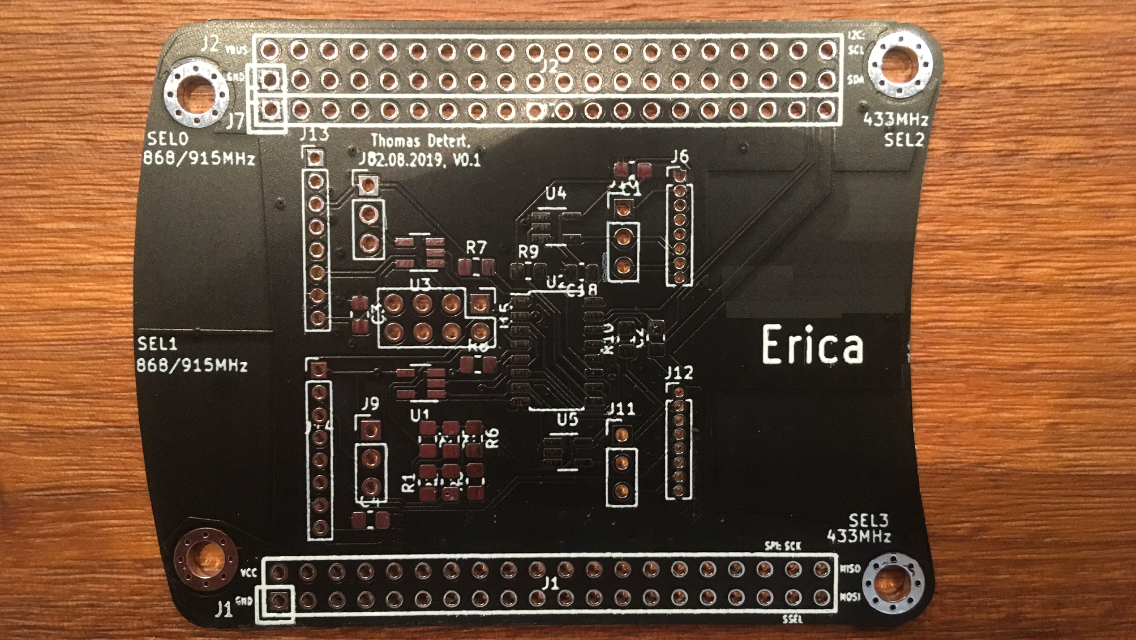 ……元器件已到货并部分完成组装。不幸的是,PCF8574A 使用了错误的封装。此外,我订购了一个中国仿制芯片,它响应地址 0x20 而不是 0x38(尽管 A 版本被描述为响应地址 0x38)。
 ……已实现对 CC1101 SPI 接口(由 I2C 选择控制)的基本访问。尤其是使用 1G32 或门对 SPI 片选进行门控:
 虽然 868MHz 模块可以按预期访问,但 433MHz 模块的 SPI 接口没有响应。经过调查发现,其引脚排列与我用于原理图设计的不同 :-) 市场上有外观相似的 433MHz 模块,但引脚分配略有不同。我设计 PCB 时用了其中一种,却订到了另一种。
无论如何,868MHz 模块的正常运行给了我足够的信心去订购“改进”版本。修复 PoC PCB(设计 V0.2)可能会很有趣,因为组装这样一块板卡大约只需 20 欧元。

改进版本的两块组装板卡已到货,并完成了初步测试。不幸的是,其中一块板卡的 MOSI 和 SCLK 之间存在短路。另一块板卡似乎有一个 CC1101 的连接缺失,导致 SPI MOSI 线只能读到“1”。推测是所使用的 CC1101 封装不够理想(至少与 CC1101 数据手册推荐的不同)。
 无论如何,4 个 CC1101 模块中有 3 个正常工作。我们做了第一次测试,将 CC1101 配置用于 ABUS Secvest 入侵报警系统。从 FUBE50014 遥控器接收数据包可以稳定工作。
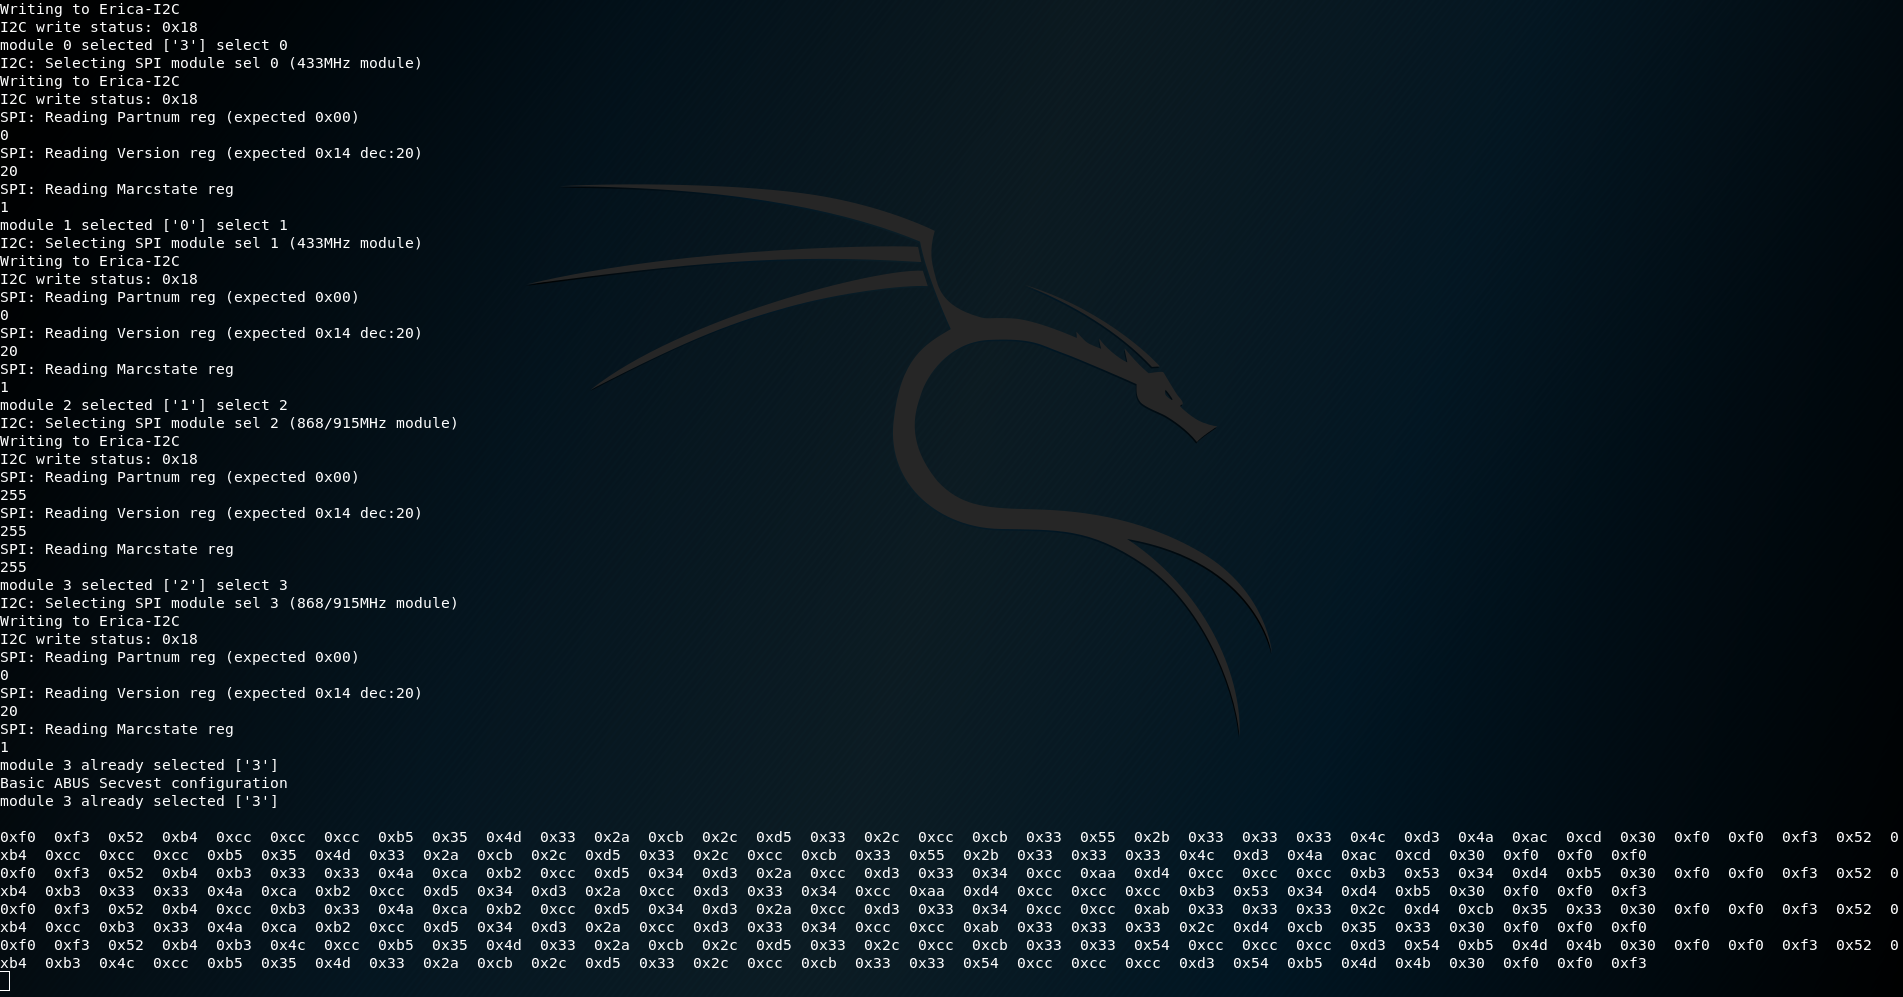
在有一阵子没时间折腾之后,另一个 PoC 到货了。它已完成组装和测试。全部 4 个 RF 模块都按预期工作。
 准备了另一个 PoC,它使用焊接跳线代替普通跳线,并添加了元件位号。已订购 PCB。
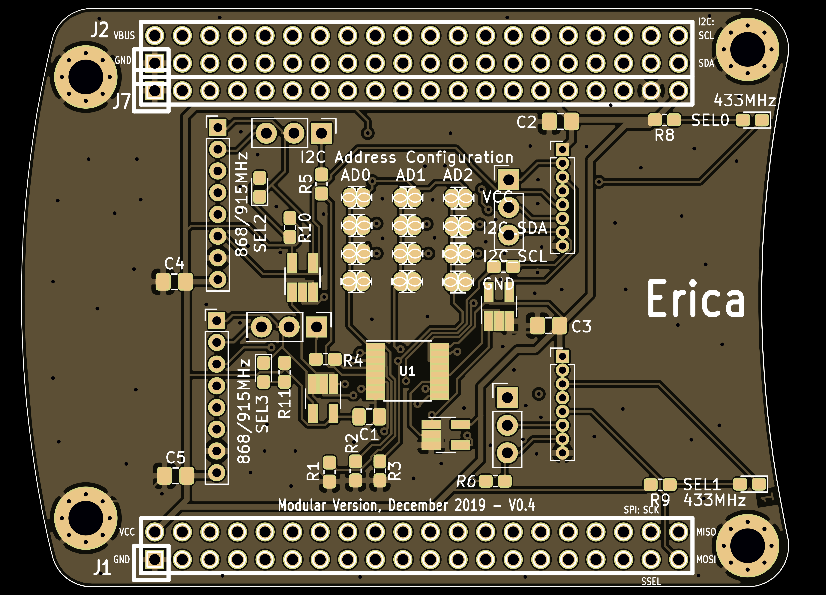 PoC V0.4 已到货,初步测试结果表明它有望成为发布候选版本。
 为了观察从一个 CC1101 模块切换到另一个模块的延迟,我们对 ABUS Secvest 入侵报警系统的遥控器实施了一次反应式干扰攻击。一个模块被配置为在报警系统工作的频率上报告 RSSI 电平。一旦检测到活动,第二个 CC1101 模块就会发射一个短无线电数据包。可以看到,反应式干扰攻击数据包叠加在遥控器数据包之上。
 还制作了一个全定制设计,具有 4 层板、修正后的 CC1101 封装、更紧凑的 RF 布局。
 组装好的 PCB 已到货,全部 4 个 CC1101 都可以通过 SPI 接口访问。已在其中一个接口上测试了接收和发送。

你还不知道 GreatFET One 吗?请看:https://greatscottgadgets.com/greatfet/
由于有一些请求,我上传了大约 2 年前的 Kicad 文件。那时的配置管理比较薄弱,但我认为这些是最终下单时的最新文件。 因此,请自行承担使用风险!不保证这些是最新修订版本。 你需要从 gsg 和 digikey 下载 kicad 库(路径在 zip 文件内的 Readme.txt 文件中给出)。









