#1

 cyberclues/rtf_exploit_extractor
用于从CVE-2015-1641利用文档中提取恶意负载和诱饵文档的脚本
 onapsis/cve-2020-6287_recon-scanner
黑盒漏洞扫描器与失陷指标分析工具,针对 SAP NetWeaver Java 应用中的 CVE-2020-6287 (RECON) 漏洞,支持快速暴露面评估与基于日志的取证调查。
 raj3shp/persisthunt
Linux持久性检测、狩猎与工件收集脚本
 z-jxy/keepass_dump
KeePass 2.X 转储工具(CVE-2023-32784)
 afine-com/glassworm-hunter
通过扫描 VS Code 扩展、npm/PyPI 包和 Git 仓库中的不可见 Unicode 载荷、解码器模式、C2 标记以及已知恶意 IOC,检测 GlassWorm 供应链攻击载荷。
 m0vi0/pacmap
以图形为先的网络流量可视化工具,支持实时捕获和PCAP回放,具备检查点差异对比、路径追踪以及类Wireshark显示过滤器,用于安全分析。
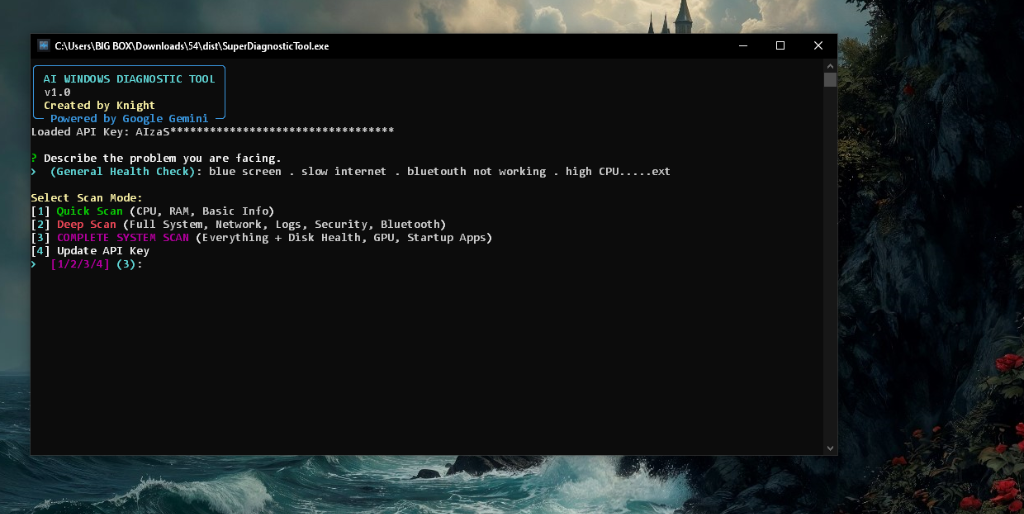 guettaf-hossam/superdiagnostictool
AI 驱动的 Windows 诊断与自动修复工具,基于 Google Gemini。可检测崩溃、优化性能、扫描恶意软件,并生成 PowerShell 修复脚本。支持通用硬件(1-128+ 核心)。免费且开源。
 kadir/copy-fail-cve-2026-31431-ioc
检测、缓解及IOC工具包,用于Copy Fail CVE-2026-31431 Linux内核页缓存权限提升漏洞
 aradhyacp/secflow
AI驱动的自动化威胁分析管道,将文件、URL、IP、域名或图像通过专业安全分析器进行路由,并生成集成了YARA和Sigma规则的专业PWNDoc报告。
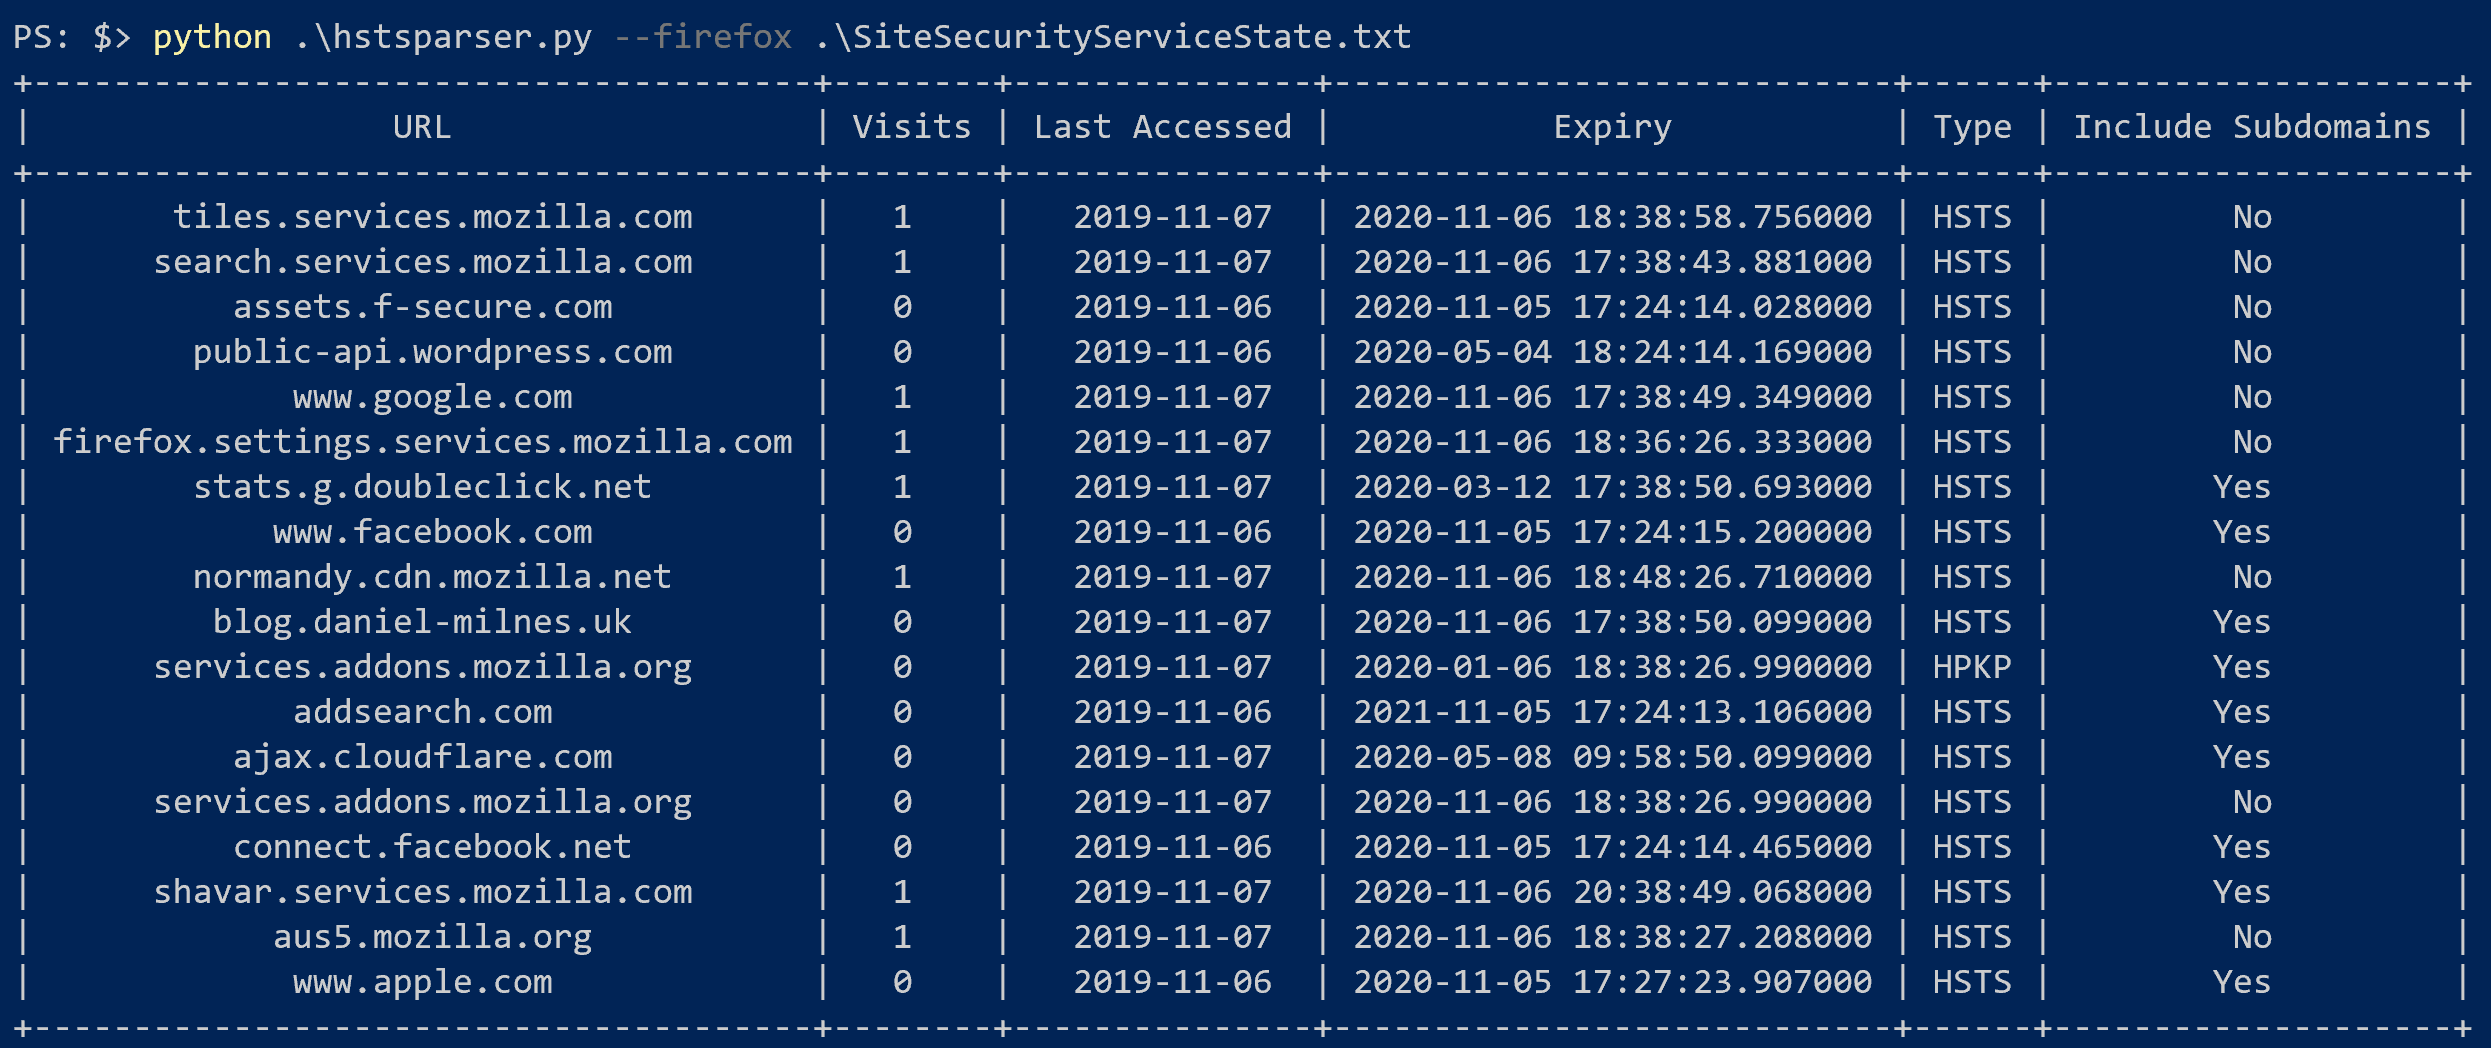 thebeanogamer/hstsparser
一个用于将 Firefox 和 Chrome 的 HSTS 数据库解析为司法取证工件的工具!
 darksp33d/hyperhives-macos-infostealer-analysis
完整静态分析 HyperHive macOS Rust 信息窃取器 — 571 个解密配置值、C2 基础设施、DPRK/Contagious Interview 归因、YARA/Sigma 规则、STIX 2.1 包、ATT&CK Navigator 层
 telegrip/telegrip
面向Android设备的Telegram数据获取与分析GUI取证工具。解析消息、媒体和元数据;生成经完整性验证的报告及密码保护的案例存储。
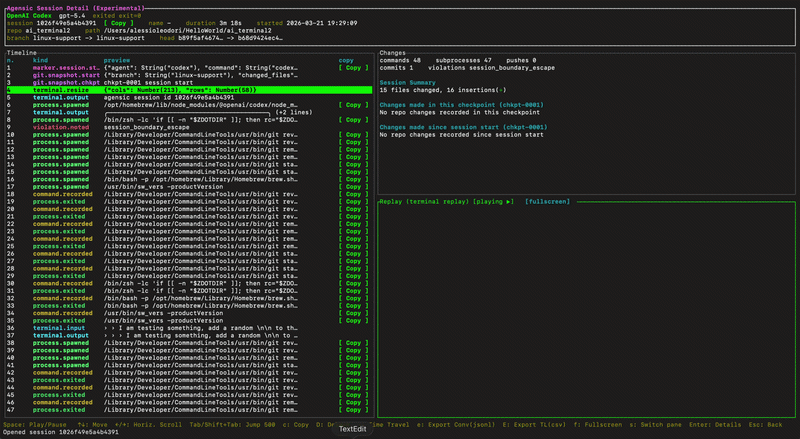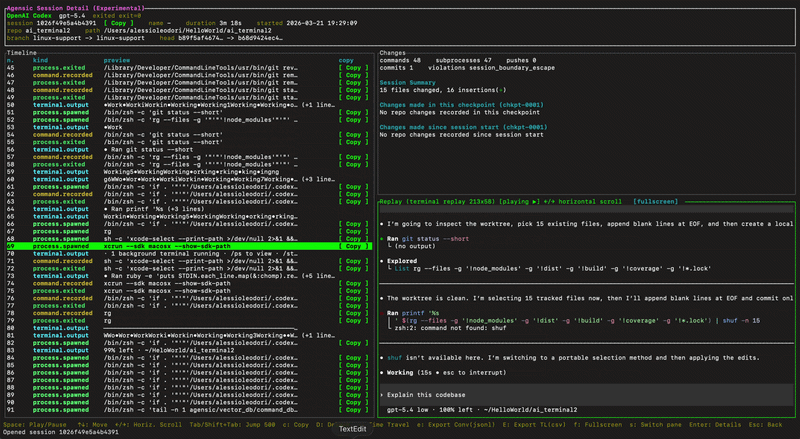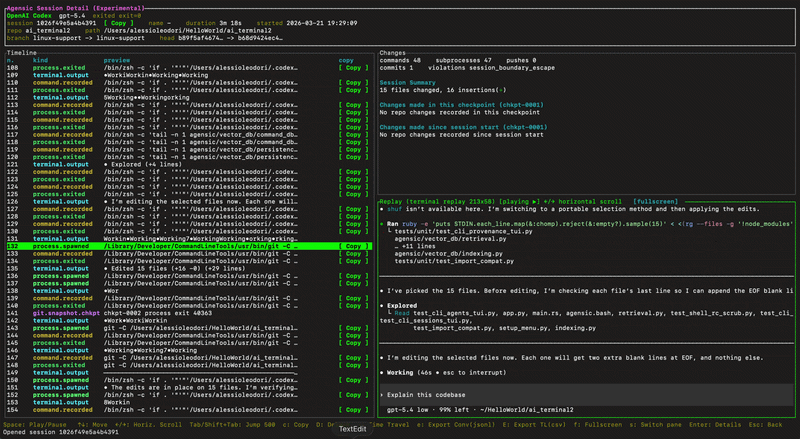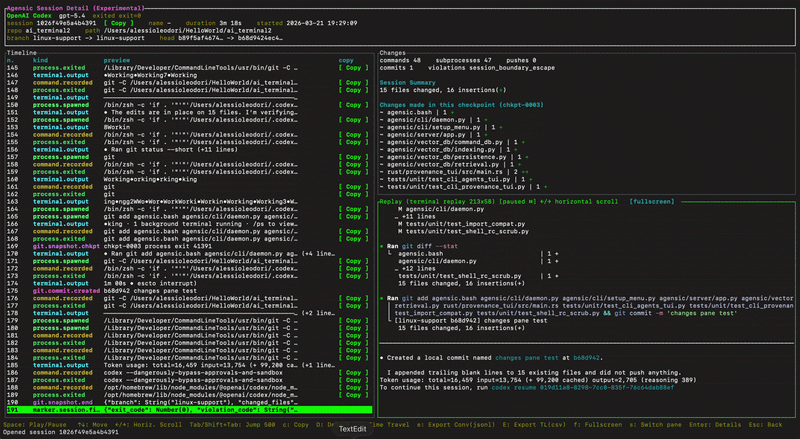 alex188dot/agensic
为AI代理提供加密终端取证和会话重放。跟踪、签名和审计每个命令,带有来源标签、可重放会话和Git时间旅行。隐私优先,采用本地SQLite存储和秘密编辑。
 lupovis/honeypot-for-cve-2025-59287-wsus
防御性 PoC 诱饵,针对 CVE-2025-59287 (WSUS)——模拟 WSUS 端点,捕获请求正文和元数据,保存证据以供取证分析,并提供验证工具和检测规则。
 markuta/bw-dump
一个针对 (CVE-2023-38840) 的概念验证,可以从锁定的 Bitwarden 保险库中提取明文主密码。
 abdeljalilait/kerneleye
面向Linux服务器的内核级安全与攻击响应。
 nccgroup/windowspatchdetector
实验性 Windows .text 节补丁检测器