#1

 nccgroup/windowspatchdetector
实验性 Windows .text 节补丁检测器
 mhelwig/adwind-decryptor
针对 Java AdWind、jRAT、jBifrost 木马的简单解密器
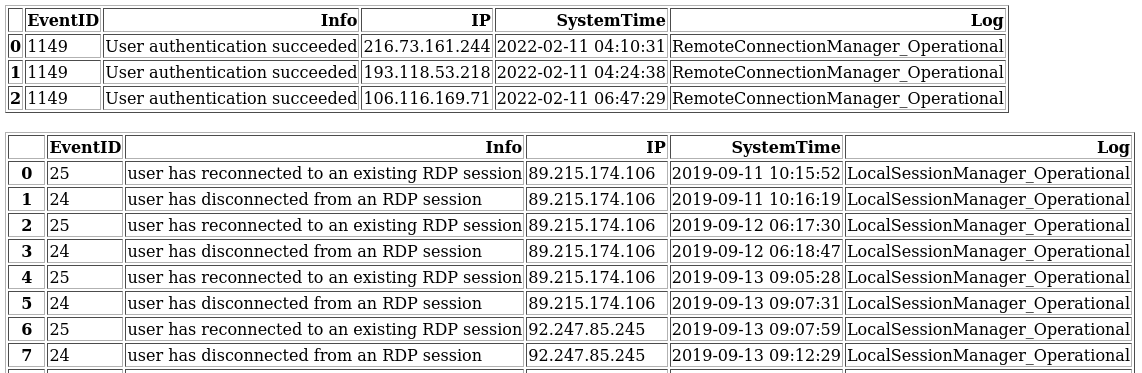 georgi-i/winevt_logs_analysis
解析 Windows .evtx 日志,通过分析与远程登录和会话相关的事件 ID,识别远程连接和公共 IP。
 msuhanov/easy_triage
用于对受感染系统(Linux、ESXi、FreeBSD/NetScaler)进行分类排查的脚本
 agent-hellboy/ltm
ltm 是一款面向 Linux 的机器历史调试器。它通过 eBPF 记录进程、文件、网络、内存和块 I/O 元数据,然后允许你查询时间线。
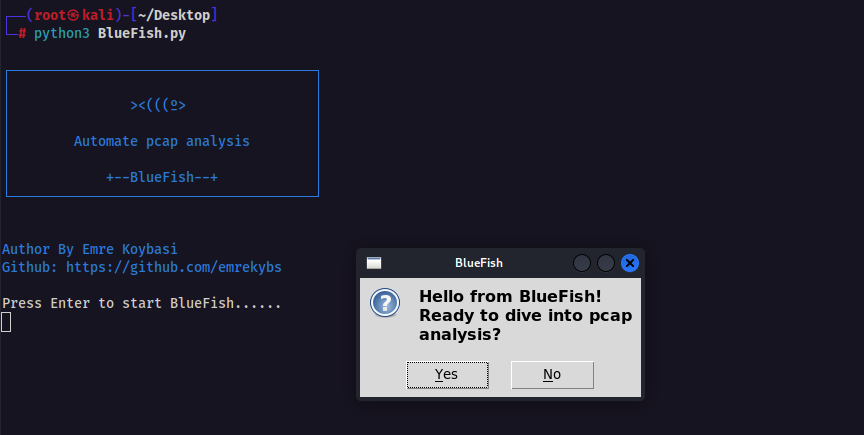 emrekybs/bluefish
自动化工具,旨在简化PCAP(数据包捕获)文件的分析
 buter-chkalova/rvbbit-arsenal
Linux 内核攻防安全研究,专注于 rootkit 行为、可观察痕迹与检测。
 fishermavis/bsod_bitlocker_recover
用于提取Bitlocker VMK密钥的Python脚本

 rorywag/hayabusa-bulk-runner
Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard
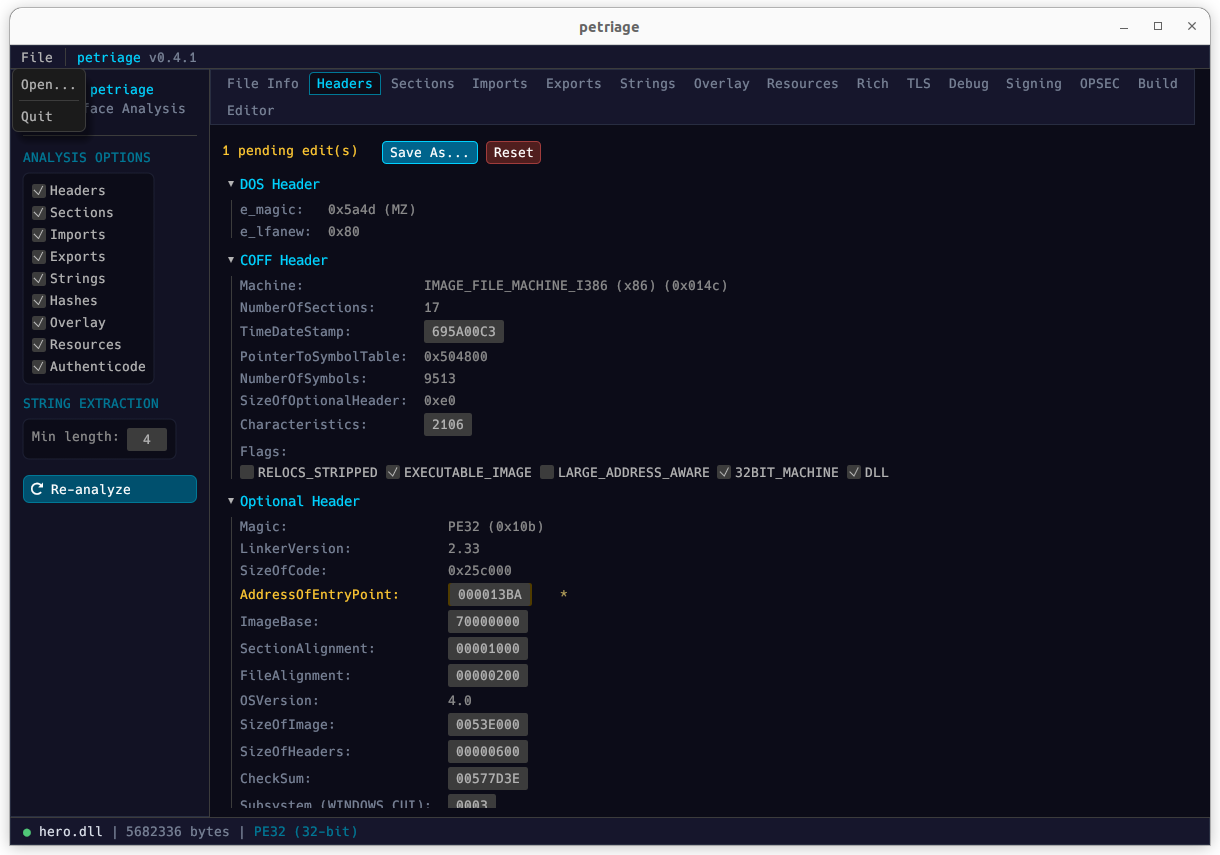 uky007/petriage
PETriage:一个符号统一的PE文件读取器,用于应急分类,专为多平台和多接口使用而构建。
 oritwoen/vuke
研究易受攻击的加密密钥生成(脑钱包、PRNG、milksad、LCG、xorshift)的辅助工具
 star-sg/challenges
圣诞主题CTF降临节日历,包含12个结构化挑战,涵盖二进制利用、密码学、逆向工程、取证、OSINT和Web利用,旨在帮助网络安全领域的女性建立专业技能。
 tjnel/certgraveyard_yara
从 Cert Central 受损证书数据库中自动生成 YARA 规则。
 synacktiv/synacktiv-rules
Synacktiv 创建的 Sigma 和 YARA 规则公共仓库
 gary23w/hodometer
一个单文件原生 Windows 托盘应用程序(C、Win32、无运行时),可精确显示哪个程序正在向哪个主机发送和接收字节。
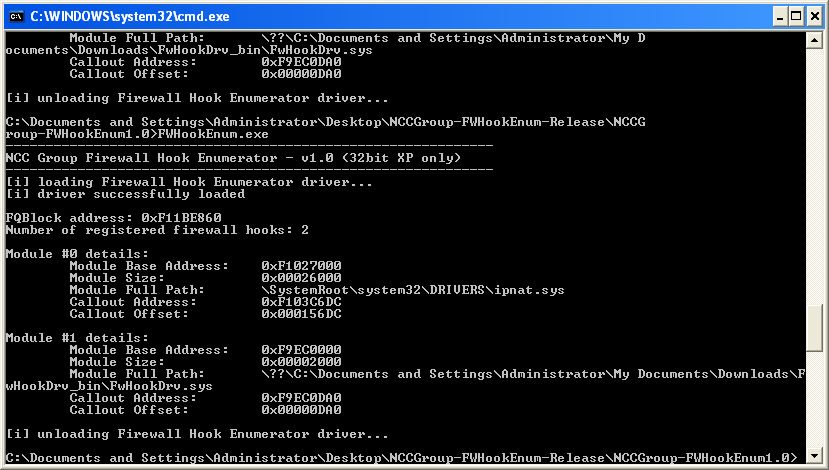 nccgroup/windowsfirewallhookdriverenumeration
用于枚举 Windows 2000、XP 和 2003 上 Windows 防火墙钩子驱动程序的工具