#1
 s3cur3th1ssh1t/nimsyscallpacker
Packs C# assemblies, PE files, or shellcode into encrypted Nim binaries with advanced evasion features including AMSI/ETW bypass, sandbox detection,…
 ergrelet/themida-unmutate
静态反混淆器,用于处理Themida、WinLicense和Code Virtualizer 3.x基于变体的混淆。
 connormcgarr/littlecorporal
LittleCorporal: 一个C#自动化恶意文档生成器
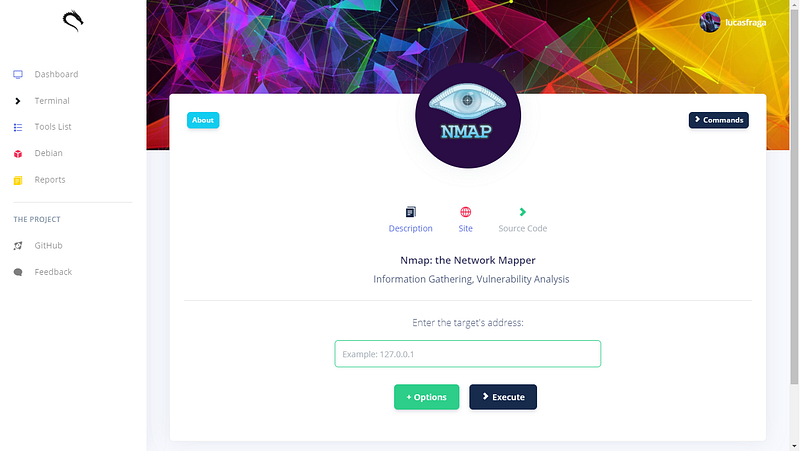 lucasfrag/kali-linux-tools-interface
为方便使用安全信息工具而开发的图形化Web界面。
 alt3kx/cve-2021-21985_poc
CVE-2021-21985 的 PoC 利用和 NSE 扫描器,这是 vSAN Health Check 插件中的 vCenter Server RCE 漏洞,包含手动利用步骤和检测脚本。
 darknavysecurity/poc
精选的概念验证(PoC)漏洞利用,针对影响 iOS、macOS、Chrome Renderer 和 Steam 客户端的真实世界 CVE,提供特定版本目标与技术分析(write-up)参考。
 nccgroup/tpmgenie
TPM Genie 是一个用于独立可信平台模块的 I2C 总线中间件。
 bishopfox/cve-2023-3519
针对CVE-2023-3519的RCE利用工具
 enelg52/kittystager
KittyStager 是一个简单的阶段0 C2。它由一台用于托管 shellcode 的 Web 服务器和一个名为 kitten 的植入程序组成。该项目的目的是能够拥有一台 Web 服务器和一些 kitten,并能够将它们与任何 shellcode 结合使用。
 v4bel/zapscape
针对 CVE-2026-64561 的 PoC 漏洞利用,该漏洞是 KVM/x86 影子 MMU 中的释放后使用(use-after-free)漏洞,可实现 guest-to-host 逃逸,并能在宿主机上以内核 root 权限执行代码。
 netspooky/scare
适用于命令行的多架构汇编 REPL 与模拟器。
 ioactive/laf
本项目旨在提供一系列工具,用于构造、解析、发送、分析和破解一组LoRaWAN数据包,以审计或渗透测试LoRaWAN基础设施的安全性。
 gpoulios/ropinjector
将ROP编码的shellcode修补到PE中
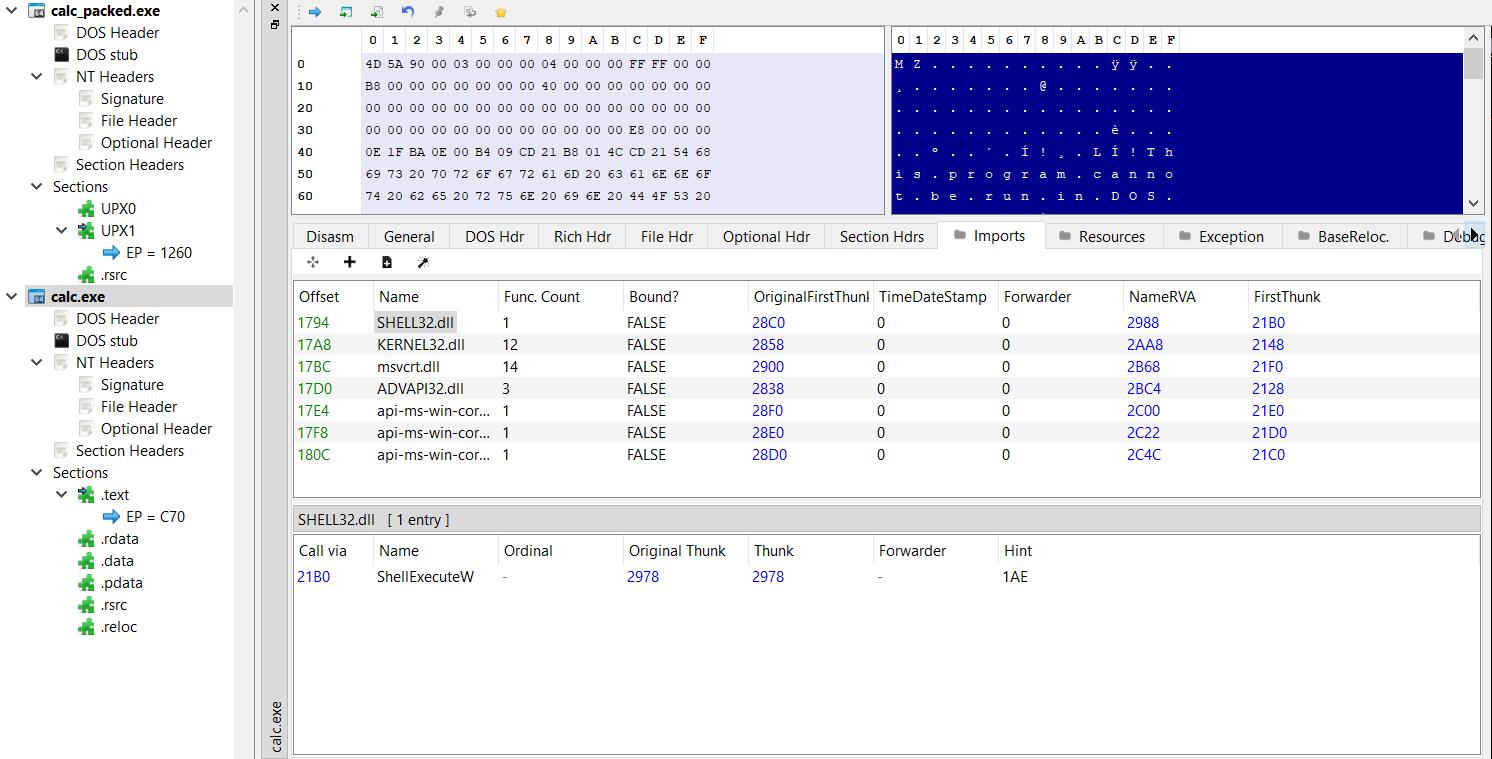 senzee1984/inflativeloading
通过预置 shellcode 存根,动态地将非托管 EXE 或 DLL 文件转换为 PIC shellcode。
 ropfuscator/ropfuscator
ROPfuscator 是一个针对 C/C++ 程序的细粒度代码混淆框架,基于 ROP(面向返回编程)实现。