#1
 chvancooten/follina.py
复现完整 'Follina' Office RCE 漏洞的 POC,用于测试目的。
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。
 portswigger/xss-cheatsheet-data
社区贡献的 XSS 载荷向量 JSON 数据集,为 PortSwigger XSS 速查表提供支持,包含浏览器兼容性和交互元数据。
 calebstewart/cve-2021-1675
纯PowerShell实现CVE-2021-1675打印后台处理程序本地权限提升(PrintNightmare)
 ioactive/jdwp-shellifier
用于利用暴露的 Java 调试线协议 (JDWP) 服务的利用脚本,使渗透测试人员能够向目标 JVM 注入 Java 代码并执行任意操作系统命令。
 openrce/sulley
一个纯Python的完全自动化且无人值守的模糊测试框架。
 qi4l/jyso
双用途JNDI注入与Java反序列化利用框架,具备针对WAF、RASP及高版本JDK的高级绕过能力。支持内存马注入、序列化载荷生成以及MSF/CS集成。
 1n3/privesc
一个包含Windows、Linux和MySQL权限提升脚本和漏洞利用的集合。
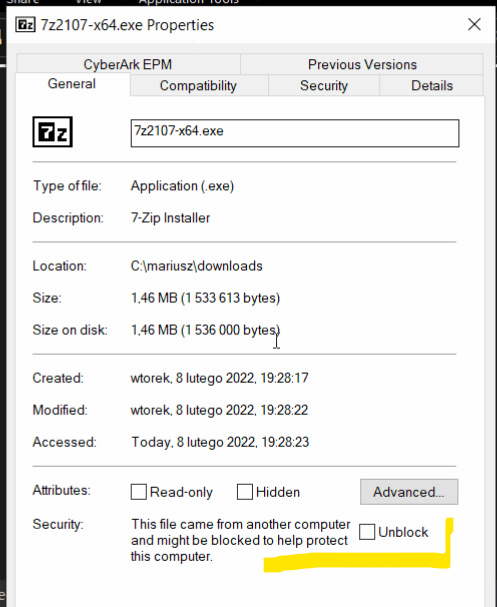 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 depthfirstdisclosures/nginx-rift
NGINX RCE 漏洞利用
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…
 tylous/sourcepoint
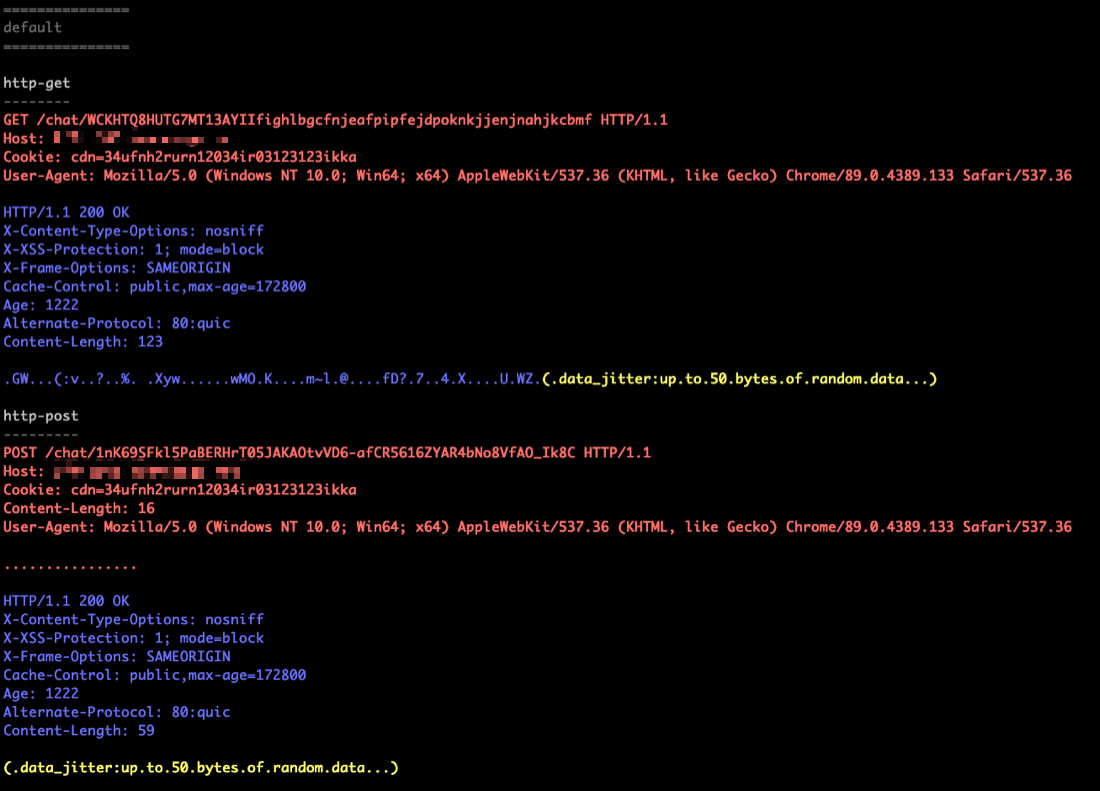
Polymorphic C2 配置文件生成器,用于 Cobalt Strike,可自动创建具有规避能力的信标配置,随机化 HTTP、DNS 和进程注入选项以降低检测率。
 alisamtechnology/atscan
高级Dork搜索与批量漏洞利用扫描器
 lukechilds/reverse-shell
一个按需的反向Shell服务,能够自动检测目标环境并执行适当的有效载荷,以在渗透测试期间实现远程访问。