
 #1

 1n7erface/poclist
针对企业Web应用和中间件中RCE、SQLi、XXE、SSRF及未授权访问漏洞的发现与利用的漏洞专项PoC脚本。
 s3cur3th1ssh1t/offensivevba
该仓库涵盖了Office文档中宏的代码执行和AV绕过方法。
 med0x2e/sigflip
SigFlip 是一个用于修补经过 Authenticode 签名的 PE 文件(exe、dll、sys 等)的工具,而不会使现有签名失效或破坏签名。
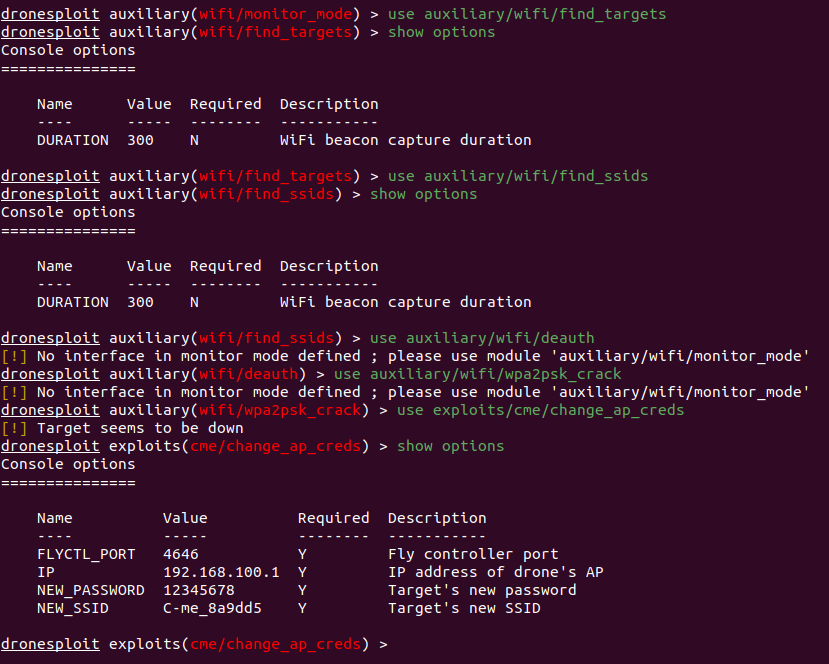 dronesploit/dronesploit
一个类似于Metasploit的控制台框架,用于渗透测试商用无人机,具有模块化的漏洞利用功能,支持无线攻击、SSID/密码操纵以及无人机特定的黑客技术。
 ne0nd0g/go-shellcode
一个包含Windows Shellcode运行器及支持工具的仓库。这些应用程序使用各种API调用或技术来加载和执行Shellcode。
 paboldin/meltdown-exploit
Meltdown 漏洞利用 PoC
 hausec/powerzure
用于评估 Azure 安全性的 PowerShell 框架
 blackarrowsec/redteam-research
BlackArrow红队使用的PoC和攻击技术集合
 hahwul/jwt-hack
JSON Web 令牌黑客工具包
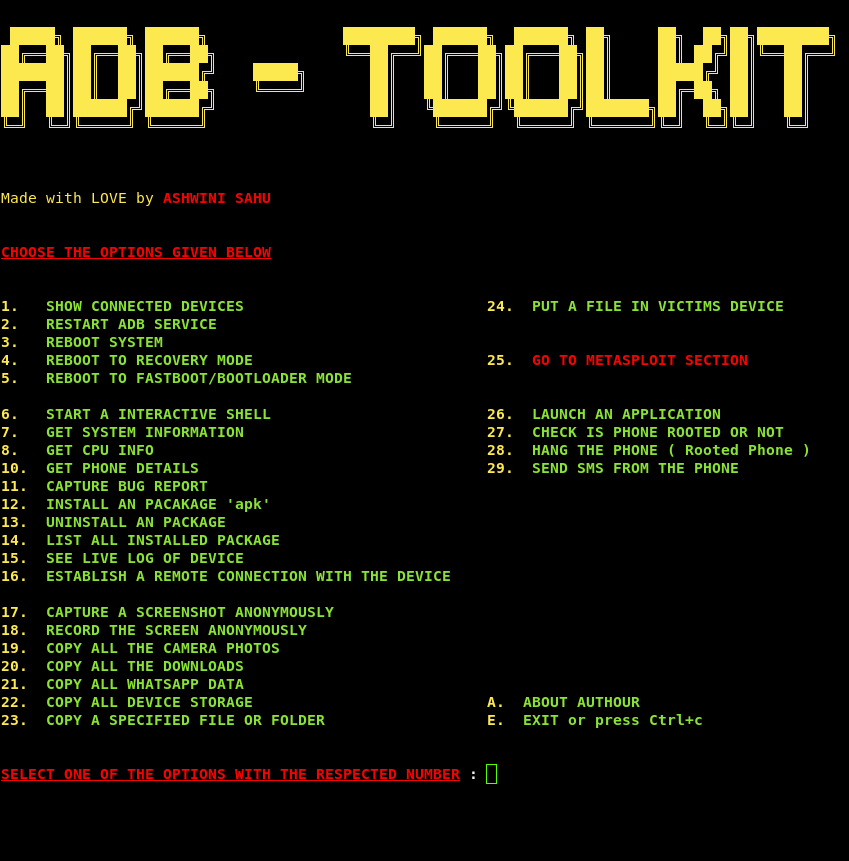 ashwin990/adb-toolkit
ADB-Toolkit V2 提供简便的 ADB 技巧,集众多功能于一体。尽情享受!
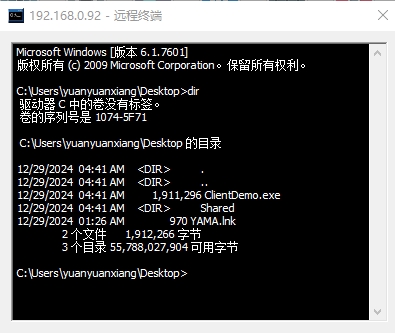 yuanyuanxiang/simpleremoter
A remote control program based on Gh0st: 实现了终端管理、进程管理、窗口管理、远程桌面、文件管理、语音管理、视频管理、服务管理、注册表管理等功能,优化全部代码及整理排版,修复内存泄漏缺陷,程序运行稳定。项目代码仅限于学习和交流用途。
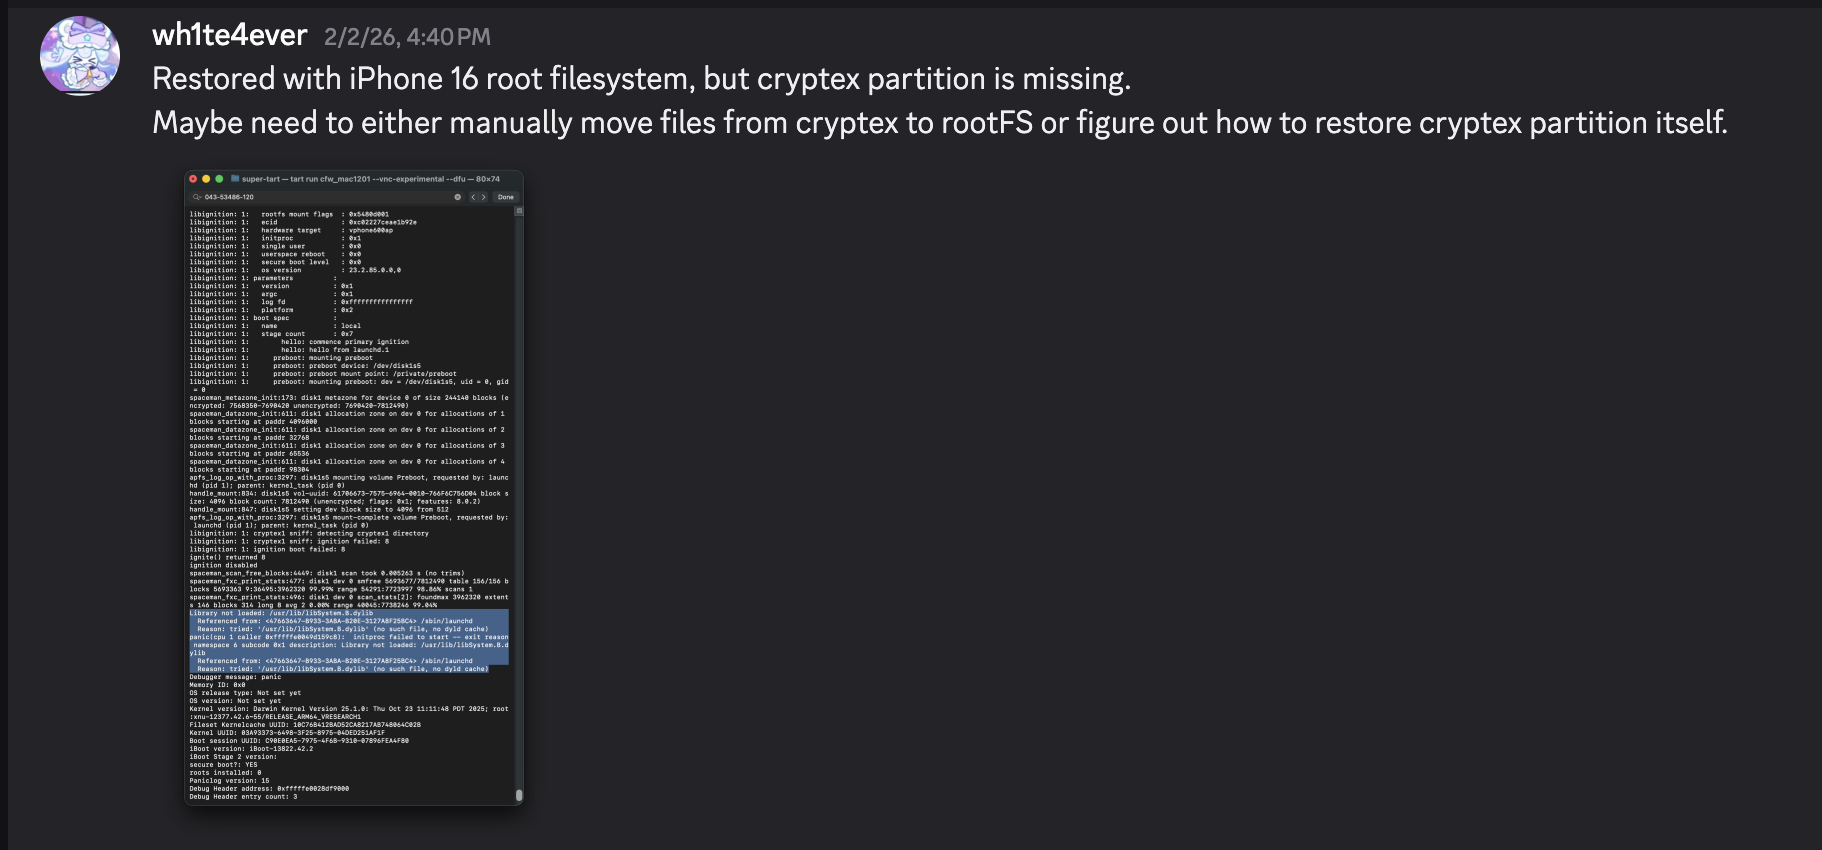 wh1te4ever/super-tart-vphone-writeup
使用 Apple PCC 固件中的 VPHONE600AP 组件构建虚拟 iPhone 的指南,涵盖固件修补、启动链修改及内核调试,用于 iOS 安全研究。
 jxy-s/herpaderping
Process Herpaderping 的概念验证、工具和技术深度分析。Process Herpaderping 通过模糊进程的意图来绕过安全产品。
 s0ld13rr/pentestcode
自主AI渗透测试智能体,可编排多智能体侦察、漏洞利用、后渗透及报告生成,并具备持久化交战状态。









