#1
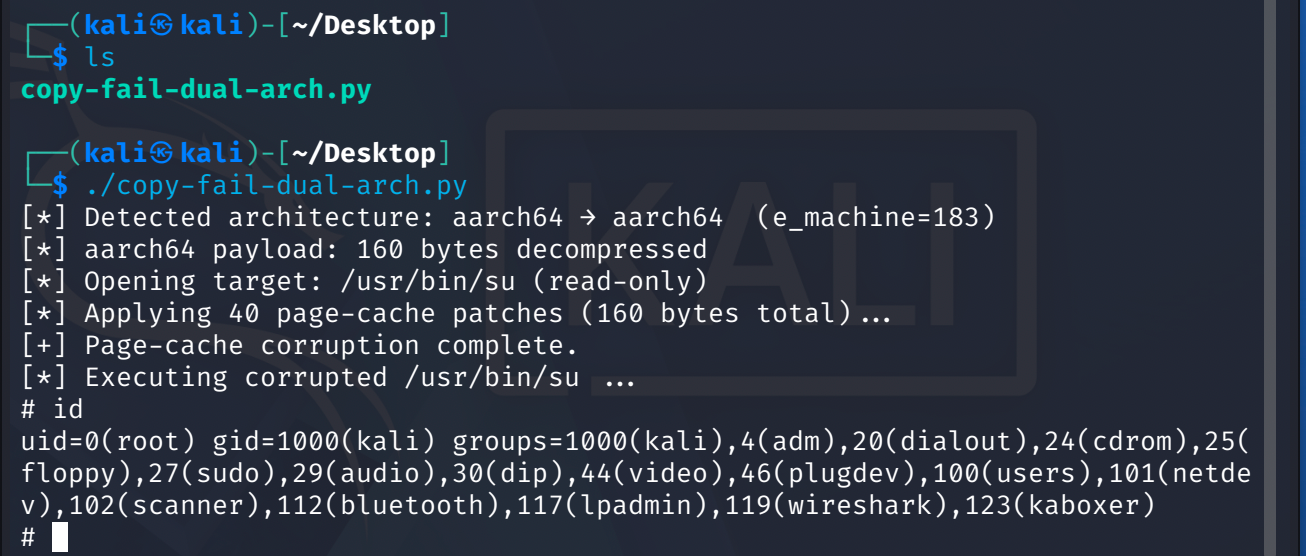
 0xer0/cve-2026-31431-copy-fail-add-arm64
针对 CVE-2026-31431 的 Python 漏洞利用程序,该漏洞通过 AF_ALG 和 splice() 写入页缓存,实现 Linux 内核本地权限提升,从而在 arm64 和 x86 架构上获取 root 权限。
 kongqbin/cve-2016-5195
针对 Linux 系统的 Dirty COW(CVE-2016-5195)权限提升漏洞的教学实现,包含竞态条件载荷以及基于 SUID 的 root shell 提权。
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 的独立漏洞利用程序,这是一个 Linux 内核本地权限提升漏洞,为安全测试提供了可直接使用的概念验证。
 0b0111100/2008
针对 CVE-2008-0600、CVE-2008-0900 和 CVE-2008-4210 的 Linux 内核漏洞利用实现,提供用于权限提升和本地攻击的概念验证代码。
 0b0111100/2006
针对 CVE-2006-2451 和 CVE-2006-3626 的 Linux 内核权限提升漏洞利用,提供概念验证代码,用于在易受攻击的系统上实现本地权限提升。
 aboubacar70/lab1-metasploitable
利用 vsftpd 2.3.4 版本 ftp 服务中的漏洞(CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
基于 C 的本地权限提升漏洞利用程序,针对 CVE-2021-3493,适用于 5.11 之前版本的 Linux 内核中的 OverlayFS。提供编译和使用说明,用于授权安全测试。
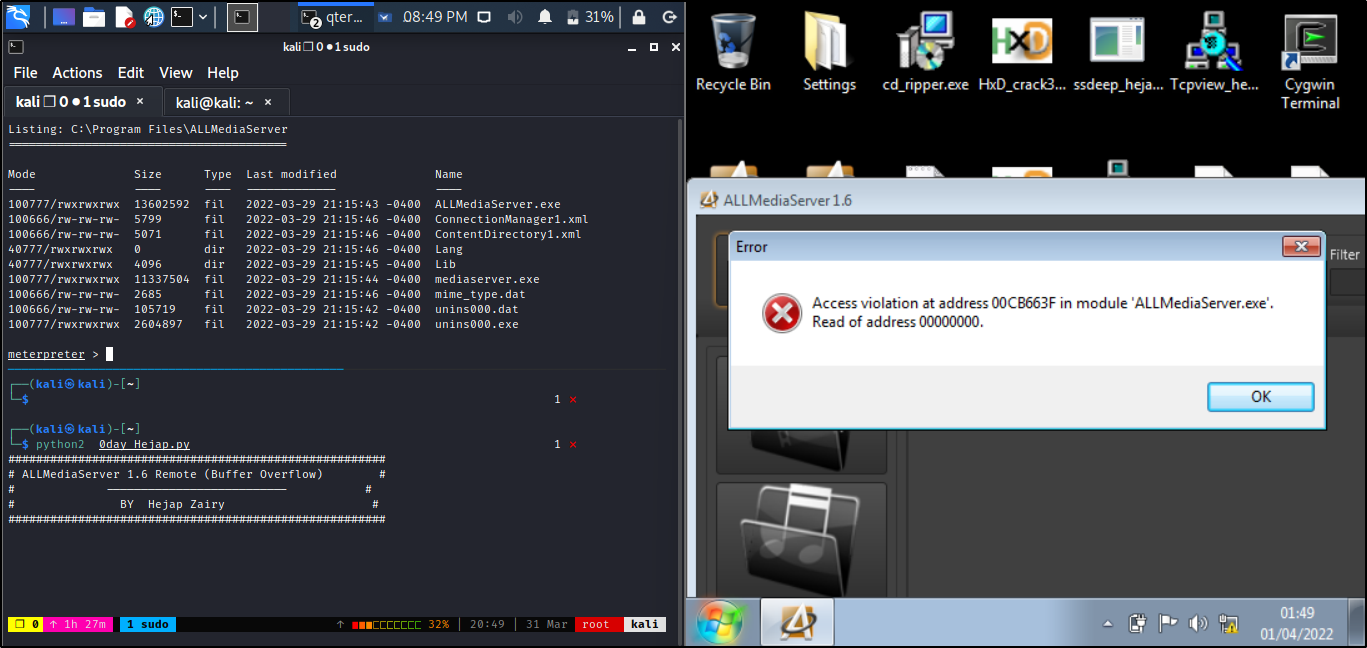 matrix07ksa/allmediaserver-1.6-buffer-overflow
针对 CVE-2022-28381 的 ALLMediaServer 1.6 远程缓冲区溢出漏洞利用(SEH 覆盖),以 Metasploit 模块形式提供。
 flags-alt/abyss-c2
全栈C2框架用于物联网利用(CVE-2020-25078),具备实时Web面板、多源目标获取、漏洞扫描、后渗透、持久化、横向移动及僵尸网络编排功能。
 0b0111100/2009
针对 CVE-2009-1185、CVE-2009-1337、CVE-2009-2692、CVE-2009-2698 和 CVE-2009-3547 的 Linux 内核漏洞利用集合,提供用于权限提升的概念验证代码。
 exploiteoom/cve-2026-31431
CVE-2026-31431 的漏洞利用程序,通过修改用户 ID 提升权限,附带验证脚本以及针对 algif_aead 漏洞的缓解措施说明。
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用的 C 语言实现,演示该漏洞并提供可编译运行的漏洞利用程序,用于安全测试。
 s1eezer/cve-2026-8069
CVE-2026-8069 的技术文章与概念验证,这是 Acer NitroSense 和 PredatorSense 服务中的本地权限提升漏洞,利用命名管道以 SYSTEM 身份执行任意代码。
 ckq7703/cve-2020-1472
CVE-2020-1472(Zerologon)的漏洞利用程序,利用 Netlogon 中的加密缺陷,在 Active Directory 环境中将权限提升至域管理员。
 callrbx/pkexec-lpe-poc
针对CVE-2021-4034的概念验证漏洞利用程序,该漏洞是pkexec中的本地权限提升漏洞,允许以root权限执行任意载荷。
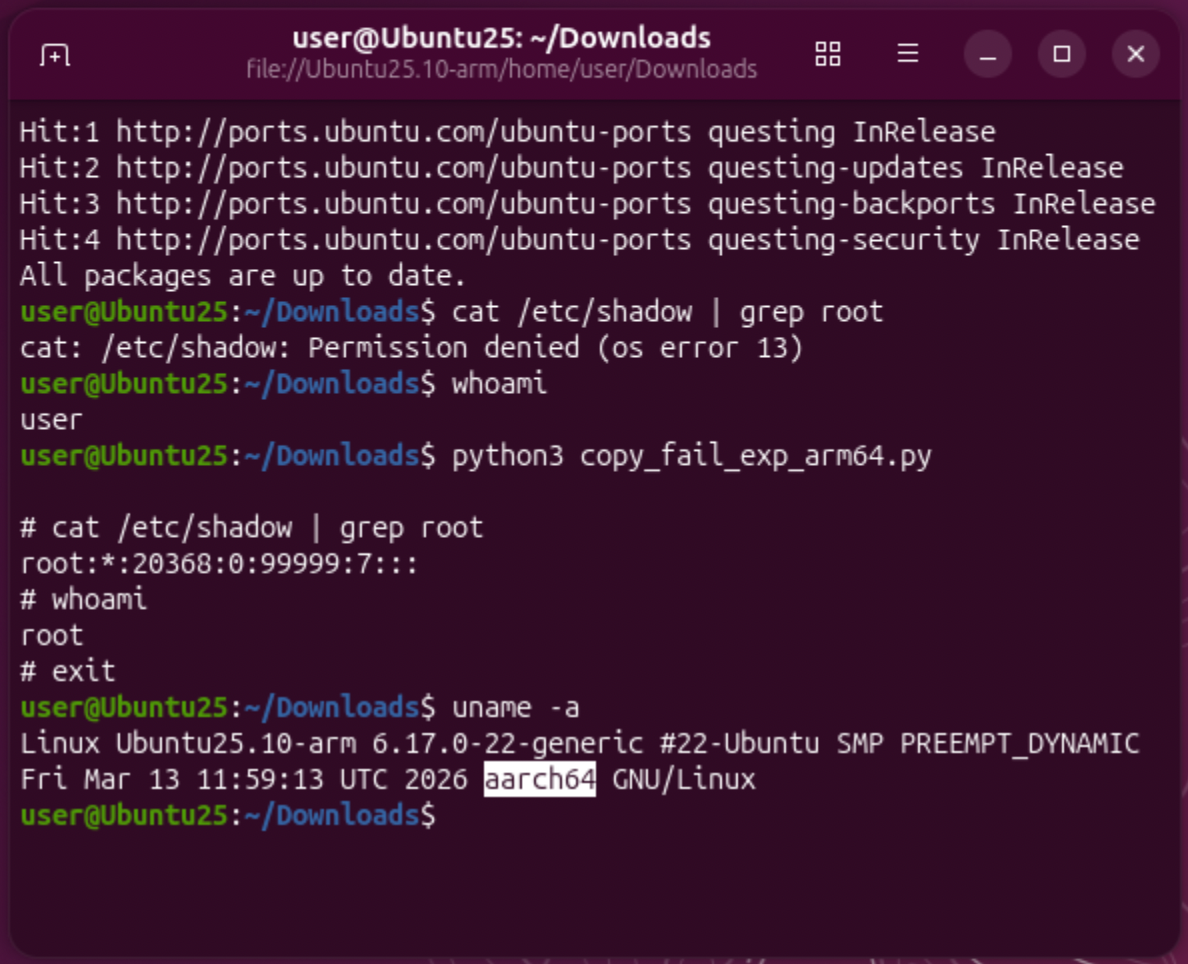 pascal-gujer/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 authencesn 逻辑缺陷实现的 Linux 本地权限提升漏洞,附带用于授权实验室验证的 ARM64 变体。
 0x00-0x00/cve-2015-3224
针对Ruby on Rails控制台RCE漏洞CVE-2015-3224的Metasploit模块修改版