
 #1
 xerxes-2/cve-2026-31431-rs
基于 Rust 的 CVE-2026-31431 概念验证,利用 AF_ALG 和 splice 覆盖 /bin/su 并生成 root shell。为 x86_64 和 aarch64 提供自包含的 no_std 二进制文件。
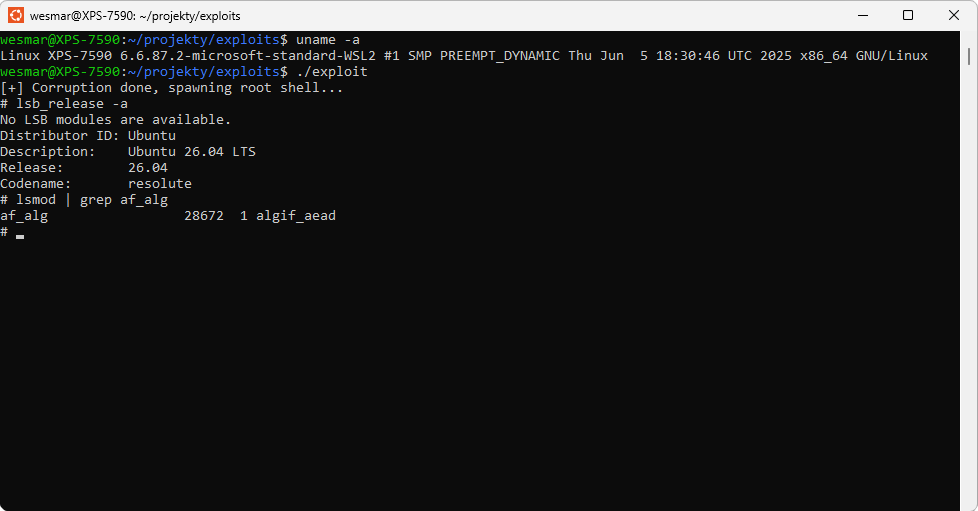 wesmar/cve-2026-31431
CVE-2026-31431 的工作概念验证漏洞利用程序,一种通过 AF_ALG AEAD 页缓存损坏实现 Linux 内核本地权限提升,从而获取 root shell 的漏洞。
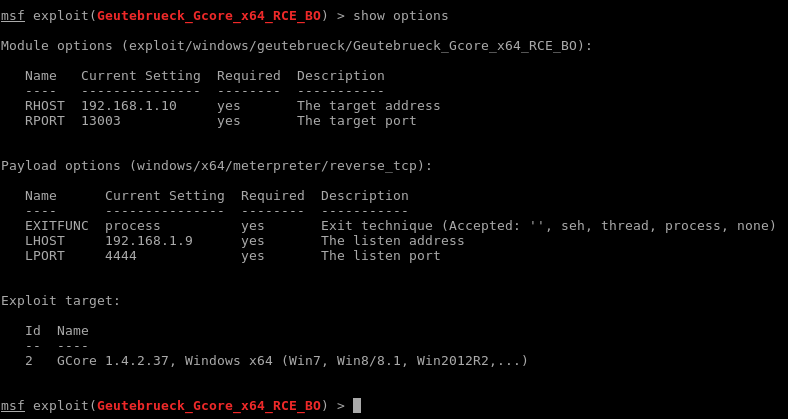 m4p0/geutebrueck_gcore_x64_rce_bo
用于 Geutebrueck GCore“视频管理”系统的 Metasploit 模块。已在 1.3.8.42 和 1.4.2.37 版本上测试。
 can/cve-2015-5374-dos-poc
针对CVE-2015-5374的拒绝服务漏洞利用,通过向端口50000发送构造的UDP数据包,攻击西门子SIPROTEC 4和Compact EN100以太网模块,包含Metasploit辅助模块。
 ben-slates/cve-2026-31431-exploit
针对 CVE-2026-31431 的概念验证漏洞利用程序,这是一个 Linux 内核页缓存损坏漏洞,可通过 algif_aead 实现本地权限提升。包含 exploit.py 和缓解措施指南。
 bkaraceylan/cve-2019-12840_poc
Webmin 软件包更新认证后远程命令执行 PoC
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 完整代码执行
 andrewtrube/cve-2021-1675
本地权限提升漏洞利用程序,针对 CVE-2021-1675(PrintNightmare),通过安装恶意 DLL 在易受攻击的 Windows 系统上获取 SYSTEM 权限。
 navisec/cve-2021-4034-pwnkit
基于 Nim 的 CVE-2021-4034(PwnKit)概念验证,该漏洞是 polkit 的 pkexec 中的本地权限提升漏洞,附带嵌入式载荷库,支持独立执行。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
精英利用工具包,针对CVE-2025-55182(React服务器组件远程代码执行)。异步多态载荷,高级WAF/CDN绕过,代理轮换,Shodan/Censys大规模扫描,自动攻陷+反向Shell,Nuclei模板,K8s实验室&C2面板。作者:Sudeepa Wanigarathna –…
 yakumwamba/poc-cve-2021-4034
CVE-2021-4034(PwnKit)的概念验证漏洞利用程序,这是 polkit 的 pkexec 中的一个本地权限提升漏洞,已在 Debian 10 和 CentOS 7 上验证。
 frostsaberx/cve-2019-0708
CVE-2019-0708 With Metasploit-Framework Exploit
 eddinos2/cve-2026-64747
针对 CVE-2026-64747 的根因分析与可达性 PoC,该漏洞为 AppleAVE2 内核扩展中的缓冲区溢出。包含逆向的 IOKit 线缆协议、溢出数学计算,以及驱动配置路径的用户态 PoC。
 g0d150ne/wp2shell
模块化 WordPress 预认证漏洞利用框架,链式组合 SQL 注入与身份验证绕过,以实现远程代码执行、交互式 Shell、后门植入和大规模漏洞扫描。
 black-army-security/blackarmy-framework
基于 Python 的模块化渗透测试框架,用于自动化安全评估、漏洞利用和红队行动。包含侦察和载荷生成模块。
 khadafigans/react2shell
React2Shell - CVE-2025-66478 RCE利用
 yanxinwu946/cve-2026-46331
CVE-2026-46331 act_pedit 页缓存损坏漏洞利用,附带 Alpine PIE 修复









