#1

 jarrettgohxz/cve-research
一个仓库,包含我为已知 CVE 制作的所有可用 PoC,以及我目前正在进行的研究的详细信息(主要是 IoT 设备)
 juguitos/copy-fail
Python 概念验证,针对 CVE-2026-31431,利用内核 AF_ALG 修改 SUID 二进制页面缓存,并在 Linux 系统上生成 root shell。
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV 远程命令注入(CVE-2019-3929)Metasploit 模块
 jarpex/cve-2023-4911-exploit-optimized
针对CVE-2023-4911 (Looney Tunables) 的纯C漏洞利用——x86_64与aarch64实现。多进程暴力破解、动态校准、集成ELF解析器。
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() 拒绝服务漏洞利用/概念验证
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT 是一种能够利用 root 漏洞进行静默安装以在设备上执行恶意任务的能力。该 AndroRAT 设计用于利用 CVE-2015-1805,这是一个于 2016 年被发现并公开的漏洞。
 rvzsec/cve-2026-31431
CVE-2026-31431 的 PoC 漏洞利用程序,通过 authencesn 页缓存写入实现 Linux 内核本地权限提升(LPE),自 2017 年以来可在大多数发行版上实现从非特权用户到 root 的权限提升。
 lightsey/cve-2015-1592
来自我在休斯顿Perl Mongers关于此漏洞的演讲中的Metasploit模块和载荷生成文件。
 sfrdevelopment/windows-smb-vulnerability-framework-cve-2025-33073
CVE-2025-33073 的研究框架,这是一个 Windows SMB 客户端权限提升漏洞。提供恶意 SMB 服务器和客户端漏洞利用实现,用于受控测试和教育用途。
 jirojo2/drupalgeddon2
MSF 利用模块,用于 Drupalgeddon 2 (CVE-2018-7600 / SA-CORE-2018-002)
 f4t1h21/cve-2021-3560-polkit-dbus
f4T1H 针对 CVE-2021-3560 Polkit D-Bus 权限提升的 PoC 脚本
 waterrr/nopac
利用 CVE-2021-42278 和 CVE-2021-42287
 34zy/githarvest3r
用python编写的简单CVE github漏洞利用收集工具。
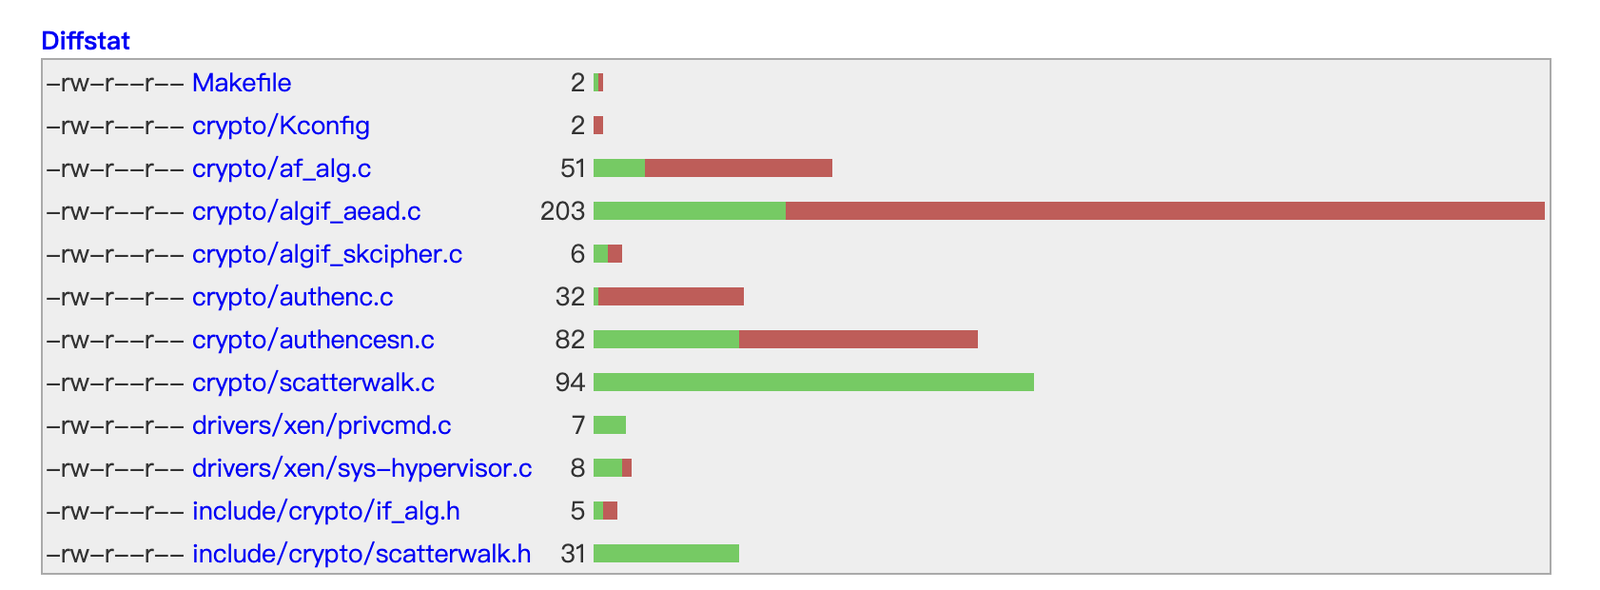 yuspring/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用,通过 AF_ALG authenc 长度检查绕过实现 Linux 内核权限提升,通过修改 /etc/passwd 获取 root 权限。
 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
Metasploit 辅助扫描器,可被动识别 NGINX Server 响应头指纹,并标记出处于 CVE-2026-42945 受影响范围内的版本,而无需发送漏洞利用流量。