
 #1

 kosmokato/bad-dicom
CVE-2019-11687 利用框架
 malwarekid/cve-2026-31431
CVE-2026-31431 的概念验证漏洞利用程序,针对 Linux 内核 AF_ALG 内存损坏漏洞。利用 splice 在页缓存中修补 /usr/bin/su,实现无需密码的 root 权限提升。
 maalfer/sudo-cve-2021-3156
CVE-2025-32463漏洞利用程序
 dntaskmehow/babef
针对 CVE-2026-44714 的研究型漏洞利用框架,该漏洞是 bitcoinj 签名验证缺陷,可导致交易伪造和支付劫持,包含 PoC、JS 载荷和 C2 测试框架。
 d3ckx1/omniscan
多引擎漏洞扫描器,内置Nuclei Lite、Afrog和XRay引擎。功能包括通过FOFA/Shodan进行资产发现、OOB交互检测、Python插件系统以及为红队行动提供实时结果管理。
 rburrito/payloadgenerator
MSFvenom 的一个封装器,可轻松生成 payloads
 shotafry/copyfail-exploits-cve-2026-31431
多语言教育性漏洞利用实现,针对 CVE-2026-31431(Linux 内核通过 algif_aead 模块实现的本地权限提升),附带安全检测器及 CTF 使用指南。
 dntaskmehow/marabuse
针对 CVE-2026-39987 的漏洞利用框架,该漏洞是 Marimo 中的一个未认证 RCE,包含反向 shell、NKAbuse 区块链僵尸网络载荷以及 Ruby C2 服务器。
 kirill89/cve-2021-4034
Docker化的Polkit权限提升漏洞利用工具(CVE-2021-4034),通过pkexec授予root访问权限,并附带一个简单的脚本用于运行和验证。
 erdemozgen/copy-fail-cve-2026-31431
Go 版 CVE-2026-31431 的 Copy Fail PoC,该漏洞为 Linux 内核 authencesn 缺陷,可通过 AF_ALG 和 splice 向页缓存写入 4 字节。包含多架构构建流水线和详细技术文档。
 cyber-defence-campus/netgear_r6700v3_circled
通过为 CVE-2022-27646(Netgear R6700v3 路由器上的栈缓冲区溢出)生成漏洞利用程序,演示 Morion 的部分功能。
 jpmcb/pwnkit-go
PwnKit 漏洞(CVE-2021-4034)的利用程序,使用 Go 编写。
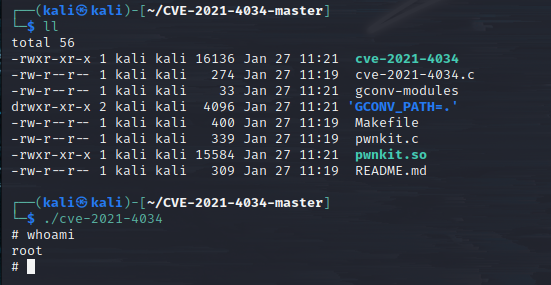 locksec/cve-2021-4034
polkit pkexec(PWNKIT)漏洞的利用 PoC
 ang3ll/cve-2025-66177
CVE-2025-66177 Metasploit 漏洞利用,针对 Hikvision NVR 固件 v4.72 和 v4.83

 vqkro/ultrasploiter
一个单一二进制文件,将端口扫描器、完整的 Exploit-DB 索引(4.7 万条条目)以及可运行的漏洞利用模块整合为一个工具。使用 Rust 编写,可在 Linux、Windows 和 macOS 上运行。
 littlebin404/cve-2017-11882
CVE-2017-11882(通杀Office 2003到2016)
 everyoneexe/root-s24-e1s
# Galaxy S24 SM-S921B S921BXXSDCZB2 仅RAM版 KernelSU Next + Root S24应用









