#1
 alihzsec/cve-2026-31431
# CVE-2026-31431 的概念验证漏洞利用程序 针对 Linux 本地权限提升漏洞 CVE-2026-31431 的概念验证漏洞利用程序,演示内核漏洞利用技术,仅供教育和授权安全测试使用。
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC 与 Metasploit 模块
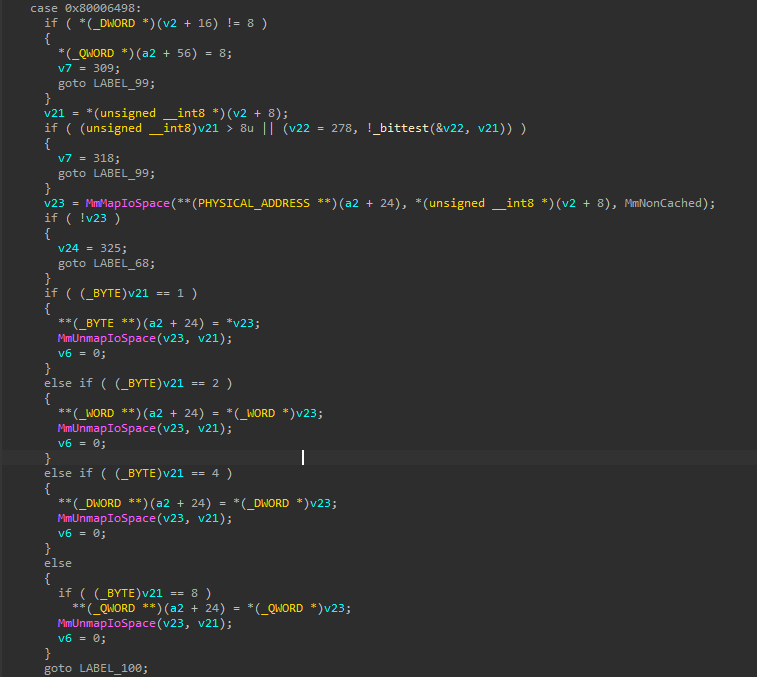 demoo1337/throttlestop
CVE-2025-7771 ThrottleStop.sys 权限提升漏洞利用 - 通过 MmMapIoSpace 对物理内存进行不受限制的 IOCTL 访问
 0dayninja/cve-2021-24155.rb
WordPress Backup Guard 认证远程代码执行漏洞利用
 otsmane-ahmed/cve-2025-29384-poc
CVE-2025-29384的概念验证漏洞利用程序,针对Tenda AC9路由器中一个严重的基于栈的缓冲区溢出漏洞。包含Python和Metasploit模块,用于对基于MIPS的固件进行未认证的远程拒绝服务(DoS)攻击及潜在的远程代码执行(RCE)。
 wilfred-wulbou/hg532d-rce-exploit
基于CVE-2017-17215漏洞的华为HG532d远程代码执行(RCE)漏洞利用程序。由exploit-db.com上的原始PoC代码修改而来。
 zeop-cybersec/apache_normalize_path
Metasploit-Framework 模块(扫描器和漏洞利用),用于 CVE-2021-41773 和 CVE-2021-42013(Apache 2.4.49/2.4.50 中的路径遍历)
 tc4dy/cve-2026-60206-poc-exploit
👾 CVE-2026-60206 - Oracle WebLogic SAML认证绕过漏洞利用框架 ⚡Bash和Python版本。功能:--detect安全检查,--exploit…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, 双重释放, 堆风水, ROP, SKF分片, Windows漏洞利用, 反调试, 混淆, API钩子, Shellcode, 反向Shell
 attackercan/wp2shell-poc2
CVE-2026-63030
 perongh/badepoll-selinux-disabler
使用 CVE-2026-43074 在 Android(Linux 6.6/6.12)上禁用 SELinux
 hluwa/cobaltstrike_swing_xss2rce
针对CVE-2022-39197的漏洞利用,这是Cobalt Strike的Swing GUI中的一个跨站脚本漏洞,可在团队服务器上实现远程代码执行。
 cracksoft900/blue-borne
BlueBorne漏洞利用及框架 此仓库包含针对BlueBorne漏洞的各种利用PoC代码。在'android'目录下可找到针对Android RCE漏洞(CVE-2017-0781)和SDP信息泄露漏洞(CVE-2017-0785)的利用。在'linux-bluez'目录下可找到针对Linux-R…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
用于发现和模糊测试 Log4J RCE CVE-2021-44228 漏洞的开源检测与扫描工具
 ruthlezs/ie11_vbscript_exploit
针对 CVE-2018-8174 与 CVE-2019-0768 的漏洞利用生成器(通过 IE11 中执行 VBScript 实现 RCE)
 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink RESTful API任意文件读取
 mhaskar/cve-2019-15029
FusionPBX v4.4.8 远程代码执行 CVE-2019-15029 的官方漏洞利用代码