#1
 xiaobailovesstirring/ghostlock-k419-adapter
适用于 4.19.152-perf+ Android 内核的 GhostLock (CVE-2026-43499) 适配器
 infobyte/ezviz_lan_rce
针对 EZVIZ 网络摄像头的 CVE-2023-34551 和 CVE-2023-34552 的 PoC 漏洞利用程序及 Docker 构建环境,并附带 DEF CON 31 Hardware Hacking Village 演讲幻灯片和视频。
 al1ex/cve-2017-7269
针对 CVE-2017-7269 的漏洞利用程序,这是 IIS 6.0 WebDAV 中的缓冲区溢出,可实现远程代码执行。设计用于渗透测试中的 Metasploit。
 sammwyy/copyfail-rs
复制失败漏洞利用(CVE-2026-31431),但用 Rust 实现。
 nafiez/metasploit-cve-2026-54121-certighost
一个 Metasploit 辅助模块,通过滥用 AD CS 注册的“chase”回退机制,从任意低权限域用户提升至完全控制域环境。该模块可胁迫 CA 向攻击者控制的基础设施进行身份验证,随后签发一个可模拟域控制器的证书。
 xorrior/apfell-chrome-extension-c2server
用于Google Chrome扩展载荷的Apfell C2服务器
 oxfemale/cve-2026-2636_poc
CVE-2026-2636 的概念验证,这是一个 Windows CLFS.sys 漏洞,通过对 CreateLogFile 句柄执行 ReadFile 导致蓝屏死机(BSoD),可实现无特权拒绝服务攻击。
 blacktechx011/react2shell
React2Shell:针对 CVE-2025-55182(Next.js/React RCE)的利用框架。
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5版本破解、去除checksum8特征、bypass BeaconEye、修复错误路径泄漏stage、增加totp双因子验证、修复CVE-2022-39197等
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 项目的专业扩展
 readmsr/msi_featuremanager_cve
CVE-2026-57851
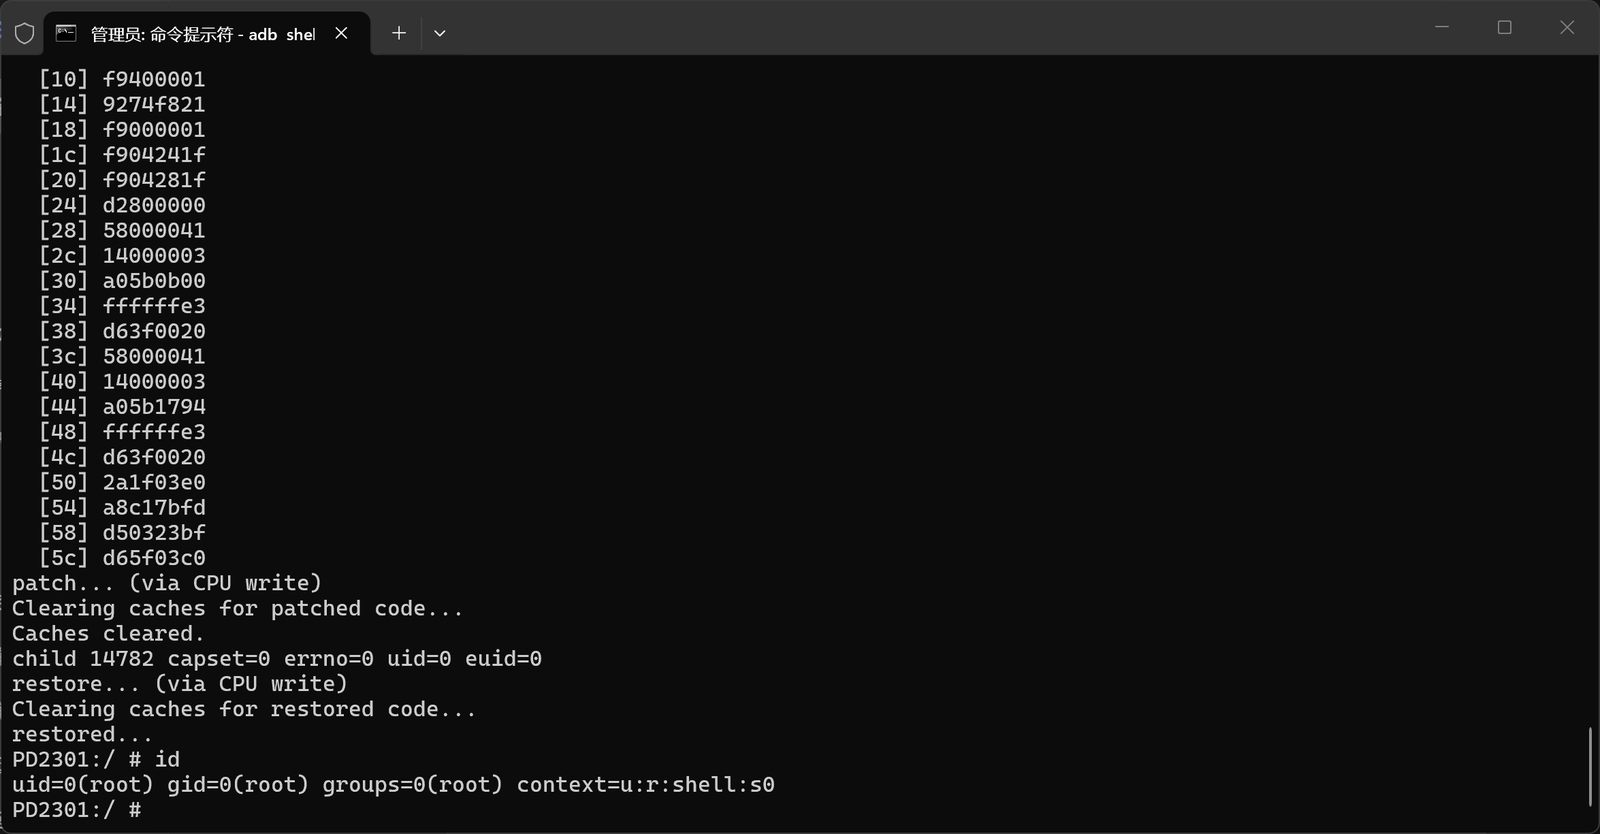 qingizi7/cve-2025-21479_iqooneo8
针对 iQOO Neo8 (SM8475) 上 CVE-2025-21479 (Adreno KGSL) 的本地 root 漏洞利用 - 物理内存读写,禁用 SELinux,生成 root shell
 j4ck3lsyn-gen2/cve-2026-39047
爱普生打印机RAW协议漏洞利用框架
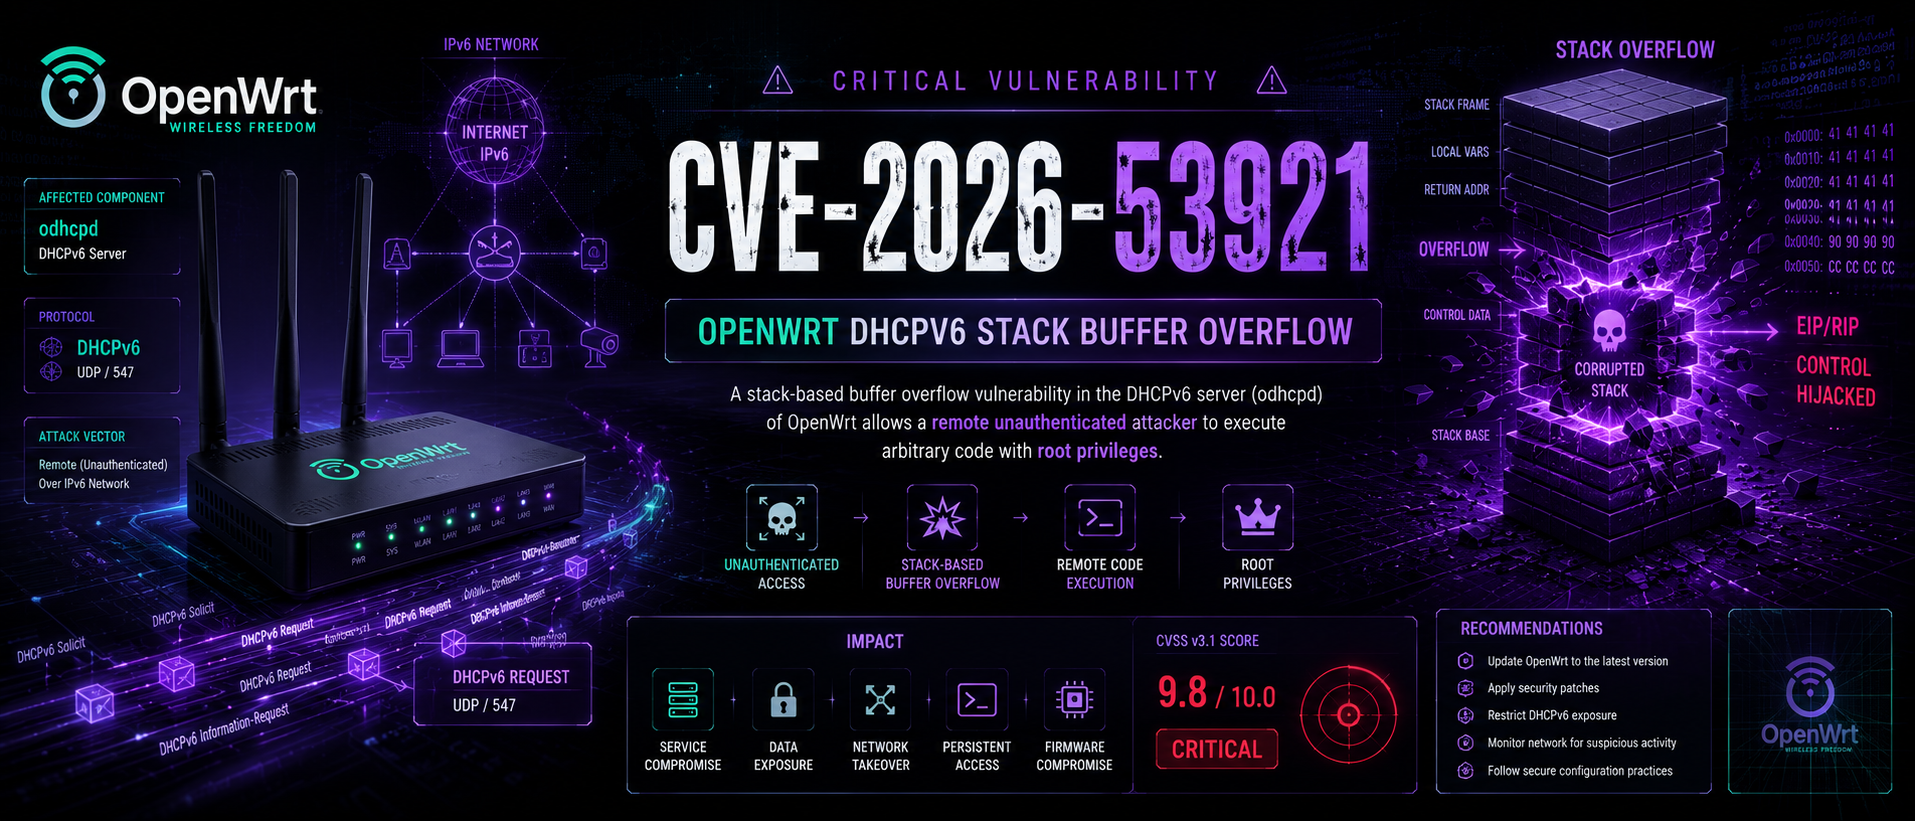 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 栈溢出(CVSS 9.8)🛡️ 漏洞详细全面的 Write-Up 及验证器与多漏洞利用,针对 OpenWrt DHCPv6 RCE。双向量(IA_NA/IA_PD)溢出,包含 MIPS/ARM shellcode、ROP 链、SOCKS5…
 shibaaa204/pack2theroot
CVE-2026-41651 的概念验证漏洞利用程序,针对 Pack2 软件中的 Linux 本地权限提升漏洞,演示了 root 访问权限和系统入侵。
 diabl0w/cve-2022-22057_sm-f926u
高通kgsl驱动程序漏洞(CVE-2022-22057)针对三星Galaxy设备,实现任意内核内存读写、绕过SELinux,并通过竞态条件获取临时root权限。
 ele7enxxh/cve-2014-7911
针对 Android 本地提权漏洞(CVE-2014-7911)的概念验证利用,针对 Nexus5,通过 ROP 链和堆喷射获取系统 uid。