#1
 oopnv70-lab/ghostlock-aak-apk
GhostLock AAK Launcher - CVE-2026-43499 Linux kernel rtmutex stack UAF local privilege escalation trigger (GPLv3)
 infobyte/faraday_templates
Faraday 安全平台的模板仓库,为自动化渗透测试工作流提供可复用的漏洞扫描与利用模板。
 zeop-cybersec/citrix_adc_netscaler_lfi
这个Metasploit-Framework模块可帮助企业检查最近的Citrix漏洞CVE-2020-8193、CVE-2020-8195和CVE-2020-8196(于2020年7月8日公开)。
 guinea-offensive-security/wazuh-rce
针对 Wazuh 8.4 的远程代码执行漏洞利用(CVE-2025-24016),包含基于 Python 的概念验证(PoC),目标是存在漏洞的 SIEM 部署。
 b5null/cve-2026-31431-c
Linux 内核 CVE-2026-31431 的本地权限提升漏洞利用程序,滥用 AF_ALG 和 splice 来修补 /usr/bin/su 并获取 root 权限。
 oxdbxkxo/ez-pwnkit
Go 实现的 PwnKit Linux 本地权限提升漏洞利用程序(CVE-2021-4034)
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
已验证的 GhostLock CVE-2026-43499 移植版,适用于 NVIDIA Shield TV Pro mdarcy 9.2.4
 fortra/cve-2024-7479
CVE-2024-7479 的 Python 概念验证漏洞利用,演示了通过 BYOVDKit 驱动滥用针对 Windows 上的 TeamViewer 实现权限提升。
 kagura-maru/cve-2021-40444-poc
尝试复现 Microsoft MSHTML 远程代码执行 (RCE) 漏洞并使用 Metasploit Framework。
 thecybergeek/cve-2019-16405.rb
Metasploit 模块 & Python 脚本用于 CVE-2019-16405
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 toolkit: Go single-binary toolchain + realme RMX5010 (A16, SM8750) target port
 blockchainguard/cve-2019-0708
CVE-2019-0708漏洞MSF批量巡检插件
 cxyofficial/k50g-pocof4gt-cve-2026-43499-poc
针对 Redmi K50G/POCO F4 GT 的本地权限提升漏洞利用,利用 CVE-2026-43499(futex UAF)获取临时 root 权限并在不解锁 bootloader 的情况下加载 KernelSU。
 sho-luv/react2shell
CVE-2025-55182 安全测试工具包:命令行扫描器 + Chrome扩展 + Nuclei模板 + Docker实验室。
 llccd/temproot-huawei
CVE-2019-2215 针对华为加固内核的 poc
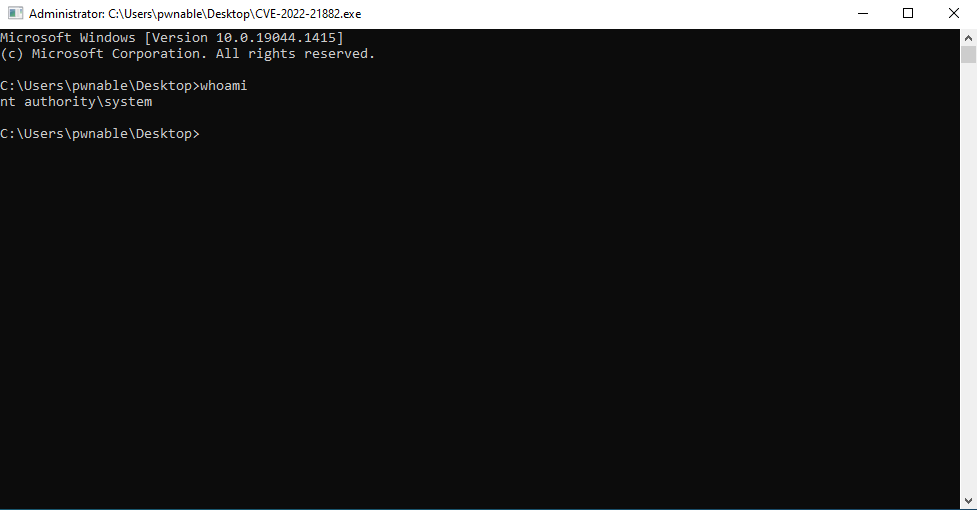 r1l4-i3pur1l4/cve-2022-21882
针对 CVE-2022-21882 的 Win32k 权限提升漏洞利用程序,提供了针对 Windows 内核漏洞的概念验证(PoC)实现。
 hackspeak/cve-2026-62735
Windows HTTP.sys 整数溢出本地权限提升漏洞利用(CVE-2026-62735),通过非分页池溢出演示崩溃及获取完整 SYSTEM shell。仅供授权测试使用。