#1
 aramosf/cve-2026-64468
非特权概念验证及针对 Linux 内核 Binder 释放后使用漏洞(CVE-2026-64468)的 x86_64 本地权限提升,附带 KASAN 实验环境及易受攻击/已修复版本的差异对比。
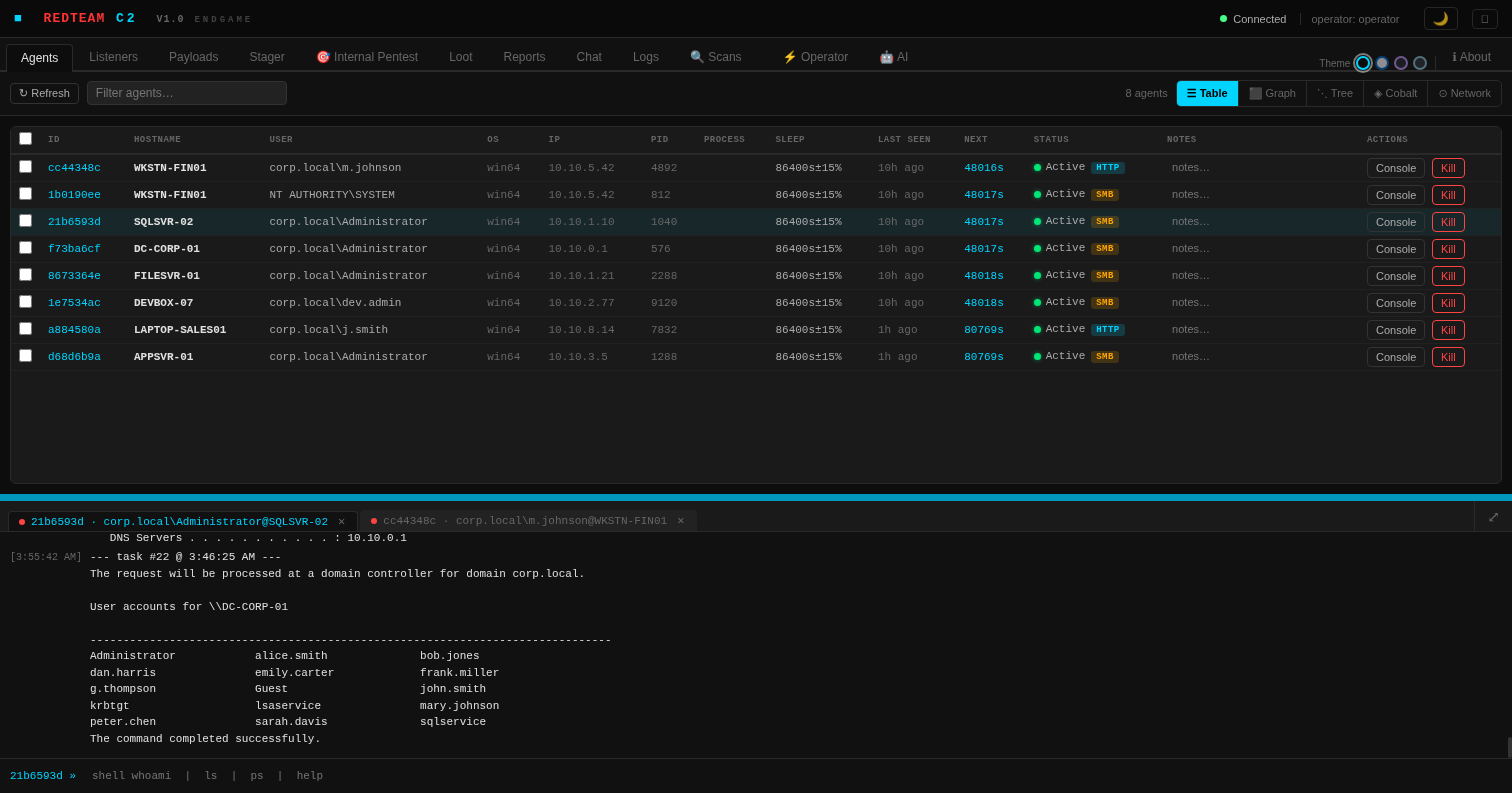 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database 的二进制漏洞利用(原位于 /sploits 目录中的内容)
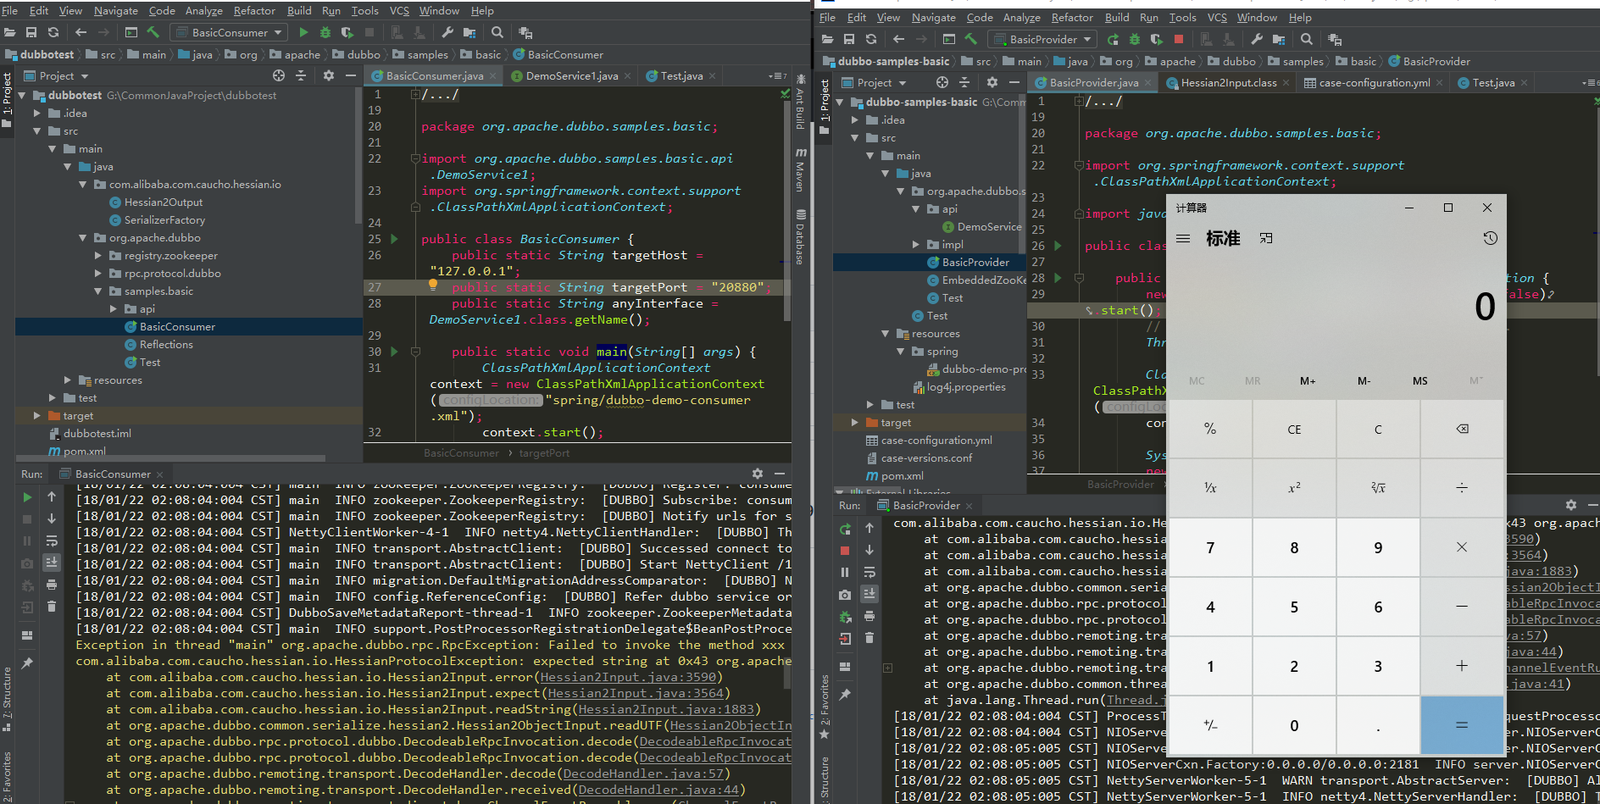 longofo/apache-dubbo-hessian2-cve-2021-43297
演示了针对 CVE-2021-43297 的概念验证漏洞利用,这是 Apache Dubbo 的 Hessian2 协议中的一个反序列化漏洞,包含提供者和消费者攻击端点。
 cogensec/gideon
用于威胁情报、漏洞研究、IOC分析和红队行动的自主安全运营代理。支持双模式操作,具有模块化技能,用于CVE研究、后渗透、载荷生成和AI驱动的防御分析。
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage 是 iOS 18.2.1 中一条零点击、基于 PNG 的 RCE 攻击链,通过利用 ImageIO(CVE-2025-43300)绕过 LockDown 模式保护,随后利用 WebKit(CVE-2025-24201)和 Core…

 nikolajschlej/hydroph0bia
Hydroph0bia 漏洞 (CVE-2025-4275) 的二进制文件、驱动程序、PoC 及其他内容
 bishopfox/cve-2021-35211
针对 Serv-U SSH 漏洞(CVE-2021-35211)的 Python 漏洞利用工具,支持多种载荷模式:stage、exec 和 download-execute,可实现 shellcode 执行与命令注入。
 owasp/redteamtoolkit
基于 WASM 的安全工具包,适用于 Web 优先范式
 skyshell20082008/cve-2019-0708-poc-hitting-path
它只会命中 termdd.sys 中的易受攻击路径!!!不是 DOS
 infobyte/cve-2016-2776
CVE-2016-2776
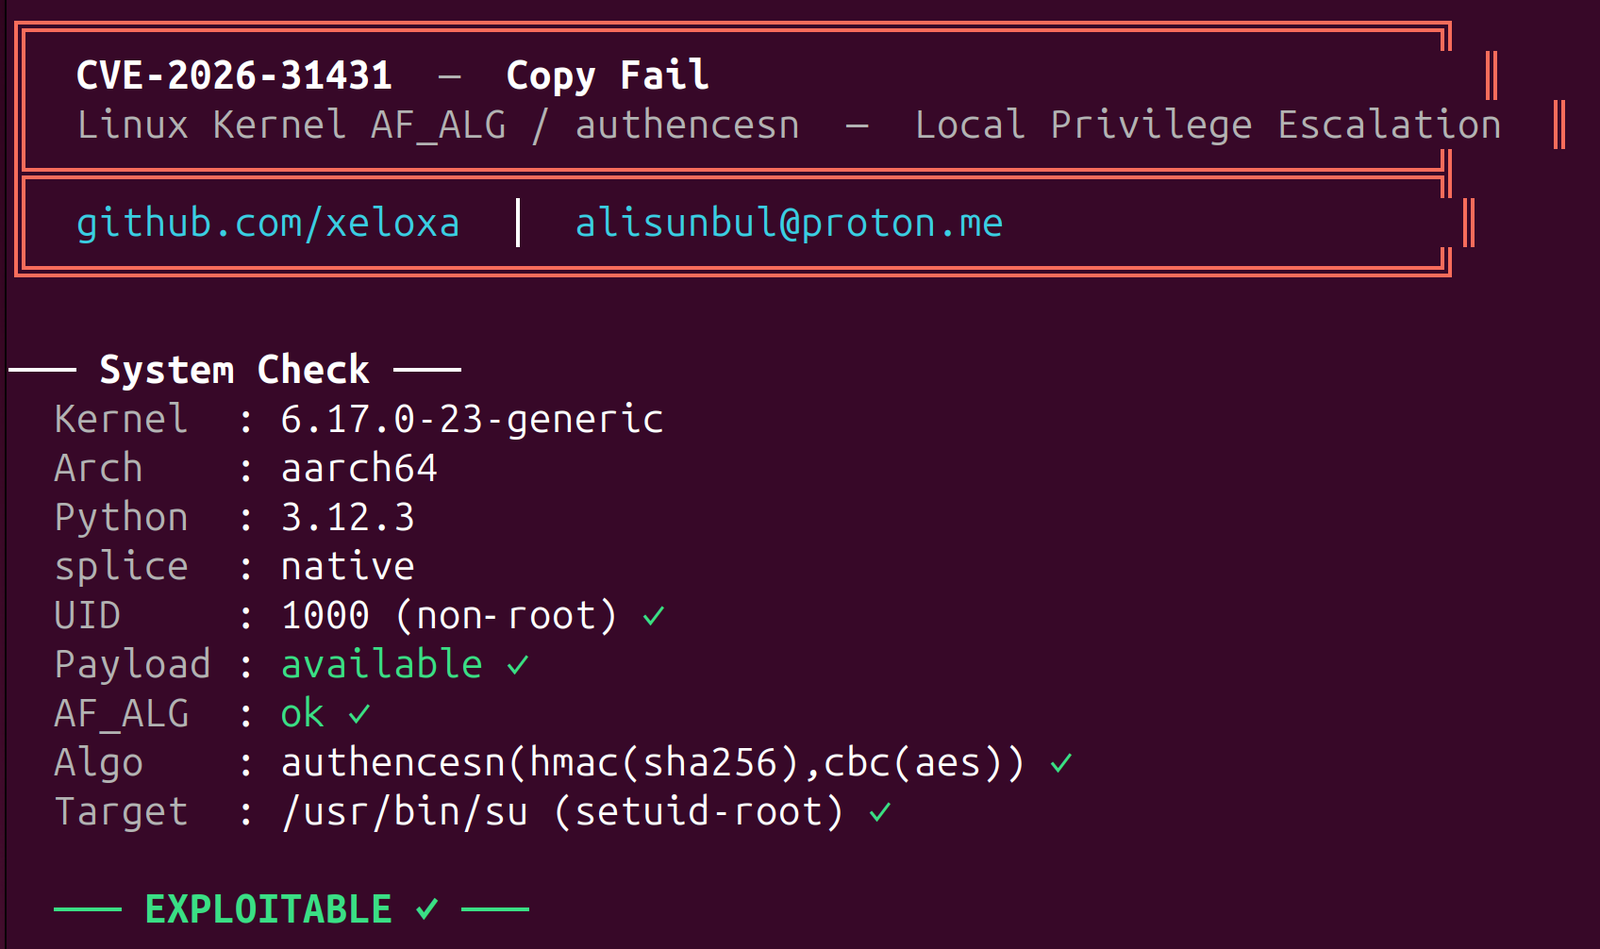 xeloxa/copyfail-exploit
复制失败(CVE-2026-31431)本地权限提升(LPE)漏洞利用程序。一个干净、多架构的 Python 重新实现,针对 Linux 内核 AF_ALG 页缓存漏洞。
 kyle41111/ai-file
一个用于 Mythic C2 框架的监听器配置文件,利用 AI 供应商的文件 API
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
CVE-2025-24203 iOS漏洞的轻微改进版利用程序,由Google Project Zero的Ian Beer开发
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal 工具官方账号
 erarnitox/malvexc2
一个使用现代C++编写的简单C2框架