#1
 elevenpaths/siemframework
模块化Python3攻击框架,用于自动化利用SIEM平台(Splunk、Graylog、OSSIM、QRadar、McAfee),通过凭证窃取、载荷部署和后渗透模块实现。
 blacksnufkin/cheshire
Adaptix C2服务插件,用于从操作员UI驱动LitterBox负载分析。
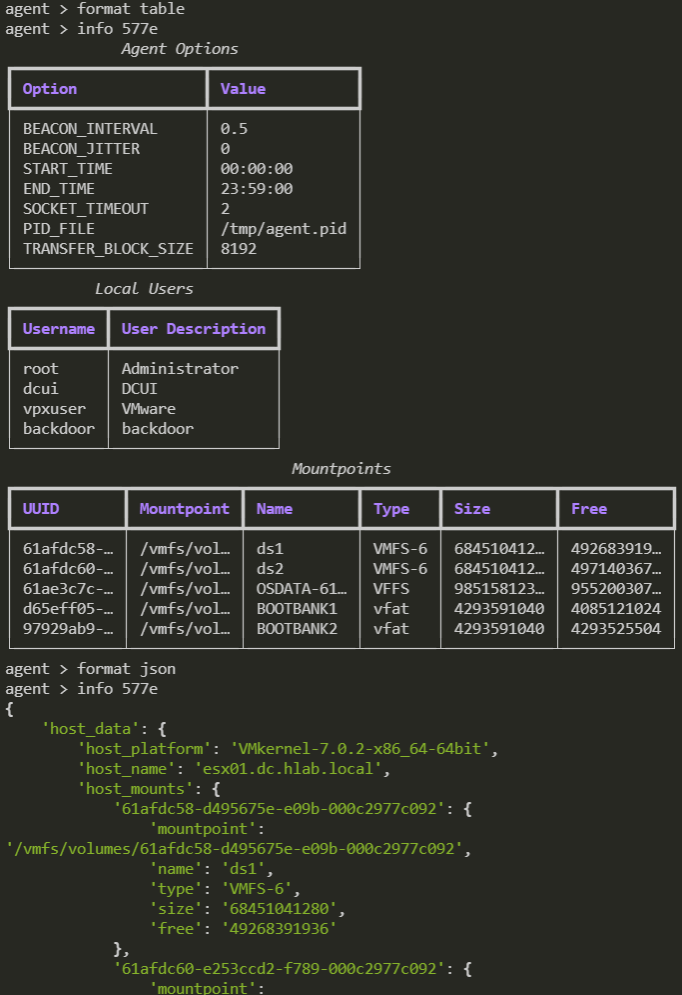 psmths/reave
WIP 专为虚拟机监控器设计的后渗透利用框架。
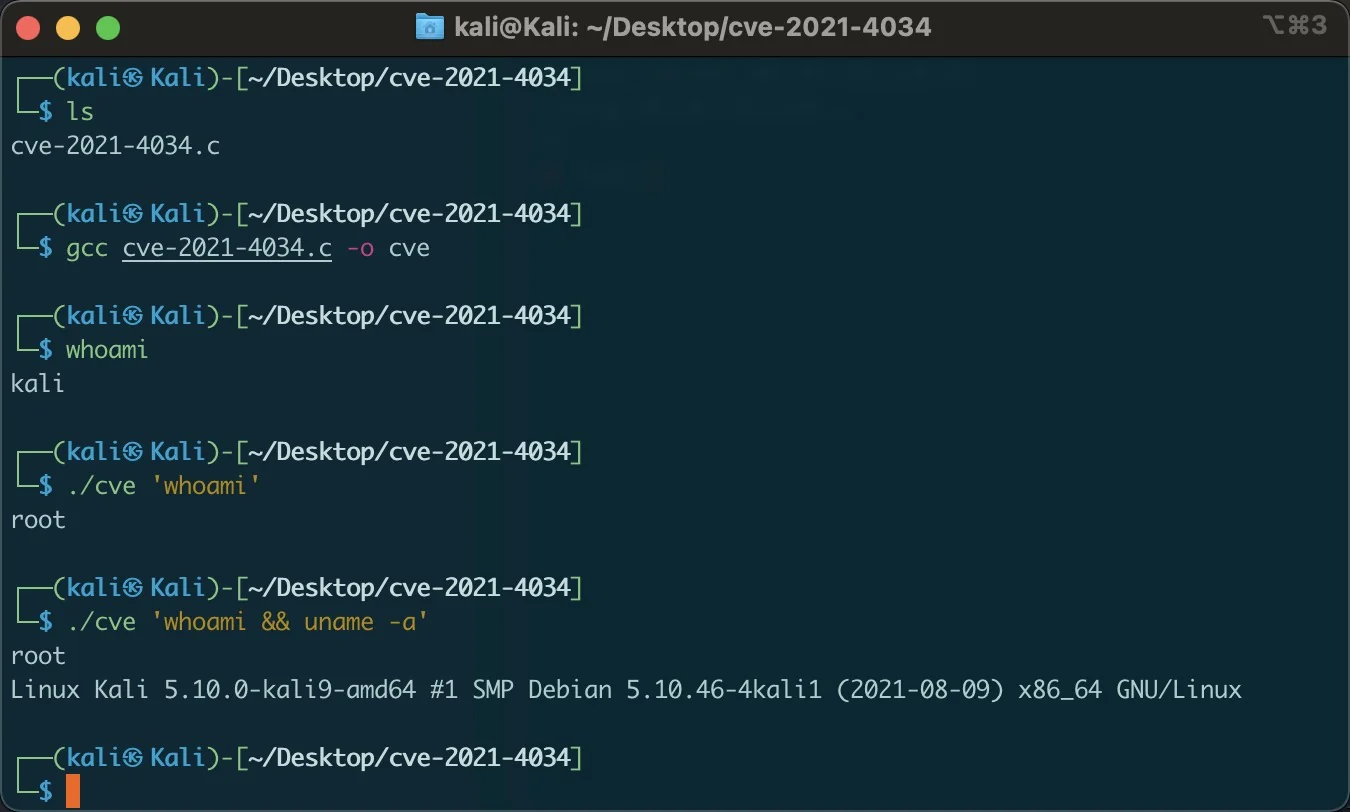 zhzyker/cve-2021-4034
polkit pkexec 本地权限提升漏洞,用于添加自定义命令
 galoryber/fawkes
Fawkes 是一个由 AI 独家编写的 Golang Mythic C2 Agent。
 quyicheng03-boop/xiaomi15-dada-cve-2026-64560
小米 15 dada OS4.0.0.8 的设备绑定 CVE-2026-64560 适配
 pentest-a2p2v/pentest-a2p2v-core
A2P2V 核心功能(基于命令行)
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - 最佳 CertiGhost AD CS 多漏洞利用框架 | 高级工具包,具备恶意 DC/LDAP 服务器、证书滥用、PKINIT 哈希提取功能。特性:安全检测检查,完整多线程利用。🛡️ CVSS 8.8 高危 - 请合乎道德地使用,保持合法。🔒
 crihexe/copy-fail-tiny-elf-cve-2026-31431
Minimal no-libc Linux x86_64 ELF PoC 构建,用于 Copy Fail(CVE-2026-31431)
 arpsyndicate/suricata-vedas
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 15k CVEs
 mateusverass/ngixshell
nginx CVE 扫描器 + RCE 漏洞利用框架 (CVE-2026-42945 及另外 16 个)
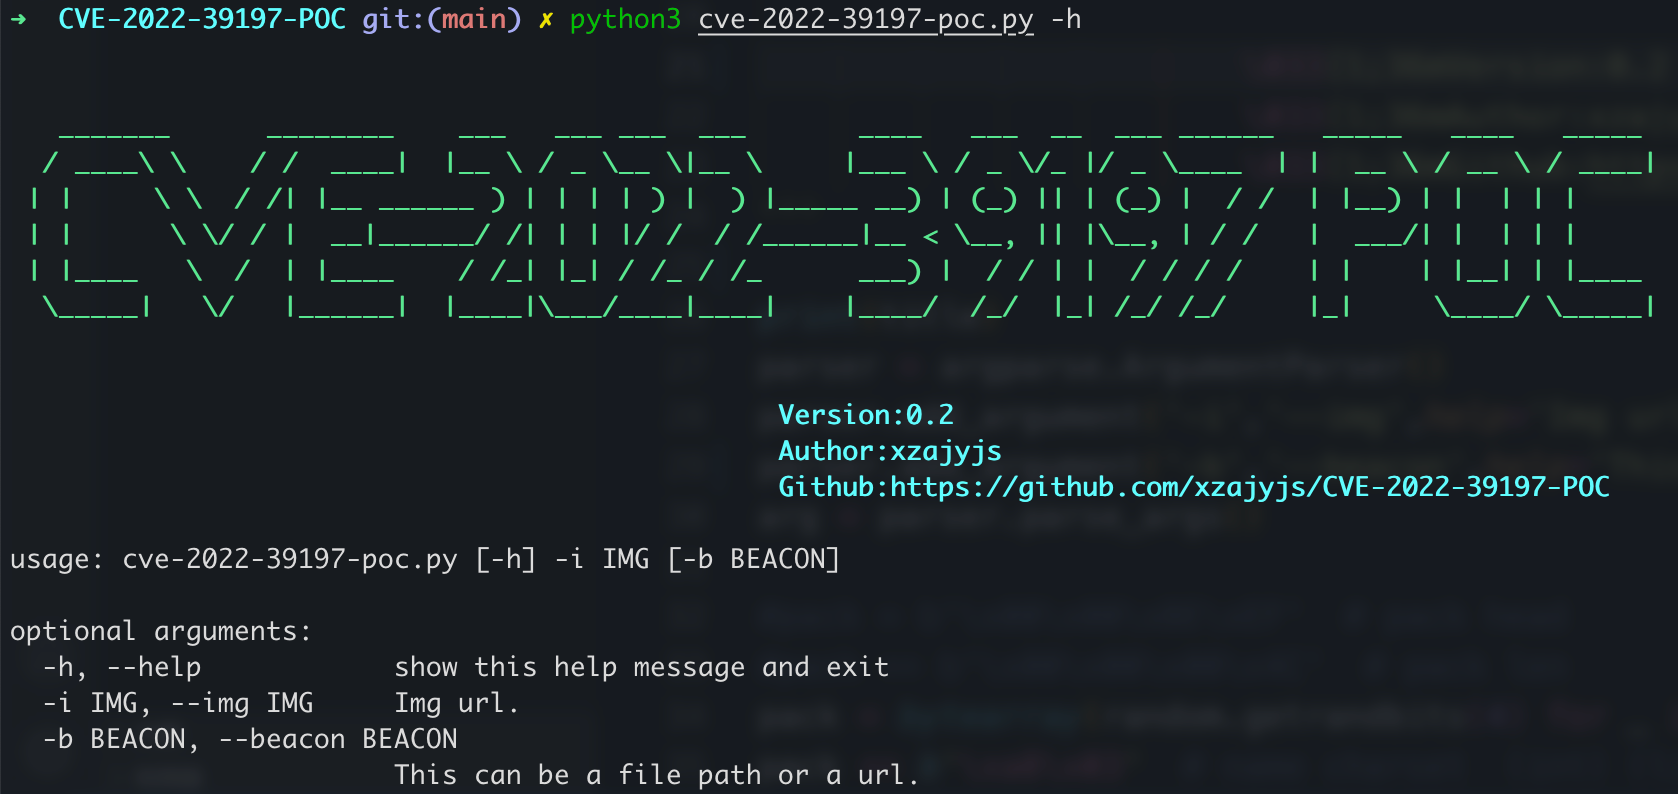 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 g13net/lockjaw
模块化 Windows C2 框架,包含 Rust teamserver、Zig 植入体、间接系统调用、AMSI 绕过、反射式/PoolParty 注入、内存中 BOF 执行以及 HTTP/DNS 传输。