#1

 uziii2208/cve-2025-33073
针对 CVE-2025-33073 的通用利用工具,目标为具有 DNSAdmins 权限且启用 WinRM 的 Windows 域控制器。
 kryptsec/oasis
开源AI安全基准测试CLI。使用MITRE ATT&CK分析和KSM评分来衡量AI模型执行攻击性安全任务的表现。
 huynambka/cve-2026-26114-poc
针对CVE-2026-26114的概念验证漏洞利用,这是Microsoft SharePoint中的一个远程代码执行漏洞,包含Python PoC和Metasploit模块,用于自动化利用和反向shell传递。
 ynwarcs/cve-2023-24871
CVE-2023-24871 的 pocs 和漏洞利用 (rce + lpe)
 estamelgg/cve-2021-4034-nogcc
针对 CVE-2021-4034(polkit pkexec)的独立利用程序,无需 gcc 或 cmake 即可运行,可在 Linux 系统上提供交互式 Shell 或单行命令执行。
 joelgmsec/thunderstorm
用于利用UPS设备的模块化框架
 kungfulon/nf-tables-lpe
Linux 内核权限提升漏洞利用程序,针对 Netfilter 的 nf_table 模块,由 Team Orca 为多个 CVE 开发。
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
关于 CVE-2022-41040 的 metasploit 脚本(POC)。Microsoft Exchange 容易受到服务器端请求伪造(SSRF)攻击。经过身份验证的攻击者可以利用该漏洞提升权限。
 degenerat3/meteor
一个跨平台的 C2/团队服务器,支持多种传输协议,使用 Go 编写。
 duck-sec/cve-2023-28252-compiled-exe
对fortra的CVE-2023-28252利用程序的一个修改版本,已编译为exe文件。
 apkc/cve-2024-26229-bof
CVE-2024-26229针对Cobalt Strike和BruteRatel的BOF实现
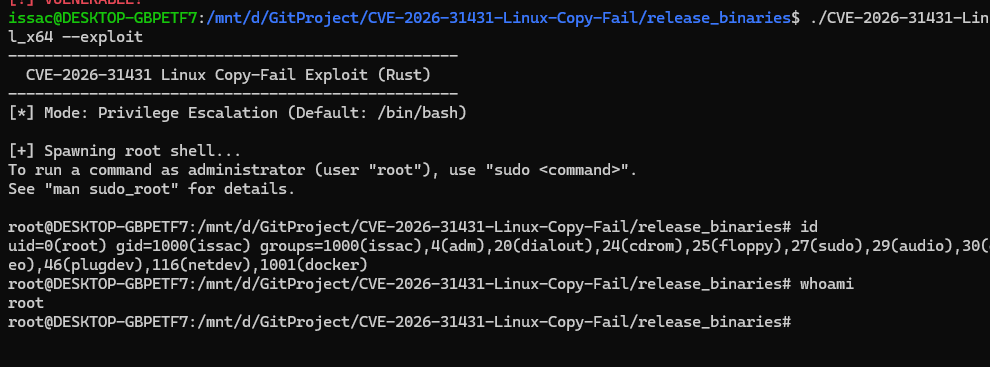 iss4cf0ng/cve-2026-31431-linux-copy-fail
基于 Rust 编写的本地权限提升漏洞利用程序,针对 CVE-2026-31431,可在 Linux 系统上执行自定义 shellcode(如 Meterpreter)。
 tayontech/scope
用于云安全紫队演练的AI智能体套件,运行于Claude Code、Gemini CLI和Codex之中。
 alexlinov/miniplasma-runner
为 C2 改写的 CVE-2020-17103,具有拆分二进制 SYSTEM 回调功能
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956 的漏洞利用程序,这是一个 Windows 内核权限提升漏洞,针对 Windows 10 1903。提供了用于本地权限提升的概念验证实现。
 elevenpaths/siemframework
模块化Python3攻击框架,用于自动化利用SIEM平台(Splunk、Graylog、OSSIM、QRadar、McAfee),通过凭证窃取、载荷部署和后渗透模块实现。