#1
 gushmazuko/winbypass
Windows UAC 绕过
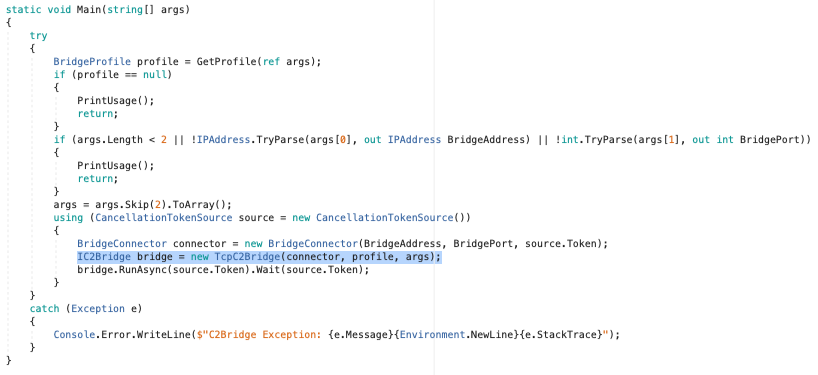 cobbr/c2bridge
C2Bridges 允许开发人员创建新的自定义通信协议,并在 Covenant 中快速使用它们。
 viralsecuritygroup/knoxout
KNOXout(CVE-2016-6584)的概念验证 - 绕过三星KNOX保护并获得三星Galaxy S6 Android设备的root权限。
 bluscreenofjeff/malleablec2profiles
可塑的 C2 配置文件,适用于 Cobalt Strike
 gdbinit/mach_race
macOS 本地权限提升漏洞利用程序(CVE-2016-1757),利用 Mach IPC 竞态条件绕过 SIP 和 SUID 保护,针对多个 OS X 版本。
 mythicagents/apfell
用于自动化的JavaScript (JXA) macOS代理
 sndav/cve-2026-31431-advanced-exploit
针对 CVE-2026-31431 的漏洞利用,该漏洞是 Linux 内核 AF_ALG AEAD 页缓存写入漏洞,允许非特权用户对可读文件进行任意 4 字节写入,从而实现本地权限提升。

 secureworks/whiskeysamlandfriends
基于Python的框架,用于生成Golden SAML令牌、Kerberos票据和Azure访问令牌,以利用联合身份系统并枚举Azure虚拟机。
 seungsoo-lee/delta
项目德尔塔:SDN安全评估框架
 01rabbit/pakuri
具有 TUI 的半自动渗透测试框架,集成 Nmap、OpenVAS、Metasploit 和 Faraday,用于简化信息收集、漏洞扫描和漏洞利用。
 jofpin/brash
通过 document.title 利用的 Chromium 浏览器拒绝服务攻击
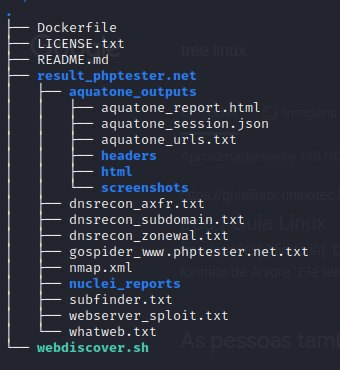 v1n1v131r4/webdiscover
此脚本旨在自动化 Web 枚举过程并搜索漏洞利用。
 offxec/pavelow
PAVELOW Exploit Toolbox 是一个 BASH 脚本,与你的 KALI 发行版配合使用,更好地帮助你进行漏洞搜寻和利用过程,并添加了一些额外的小工具来辅助你的行动。
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具