
 #1

 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
 0x09al/cve-2017-11882-metasploit
这是一个 Metasploit 模块,它使用此处发布的 POC 来利用 CVE-2017-11882 漏洞:https://embedi.com/blog/skeleton-closet-ms-office-vulnerability-you-didnt-know-about.
 y3a/cve-2023-28229
针对 Windows CNG KeyIso RPC 权限提升与沙箱逃逸的概念验证漏洞利用,演示了 CVE-2023-28229 的利用过程。
 mstxq17/cve-2021-1675_rdl_lpe
PrintNightMare LPE提权漏洞的CS 反射加载插件。开箱即用、通过内存加载、混淆加载的驱动名称来ByPass Defender/EDR。
 telefonica/uac-a-mola
模块化框架,用于Windows UAC绕过攻击和缓解,具有DLL劫持、无文件执行和实时监控功能,可检测并阻止权限提升尝试。
 licitrasimone/crystalsliver
Crystal Palace 规避工具包(适用于 Sliver)
 tremwil/ds3-nrssr-rce
CVE-2022-24125 和 CVE-2022-24126 的文档和概念验证代码。
 retme7/cve-2014-4322_poc
获取权限:system -> root,作为 https://github.com/retme7/CVE-2014-7911_poc 的一部分
 blacksnufkin/maverick
使用 Crystal Palace PIC 链接器和 PICO 模块系统的 Adaptix C2 代理
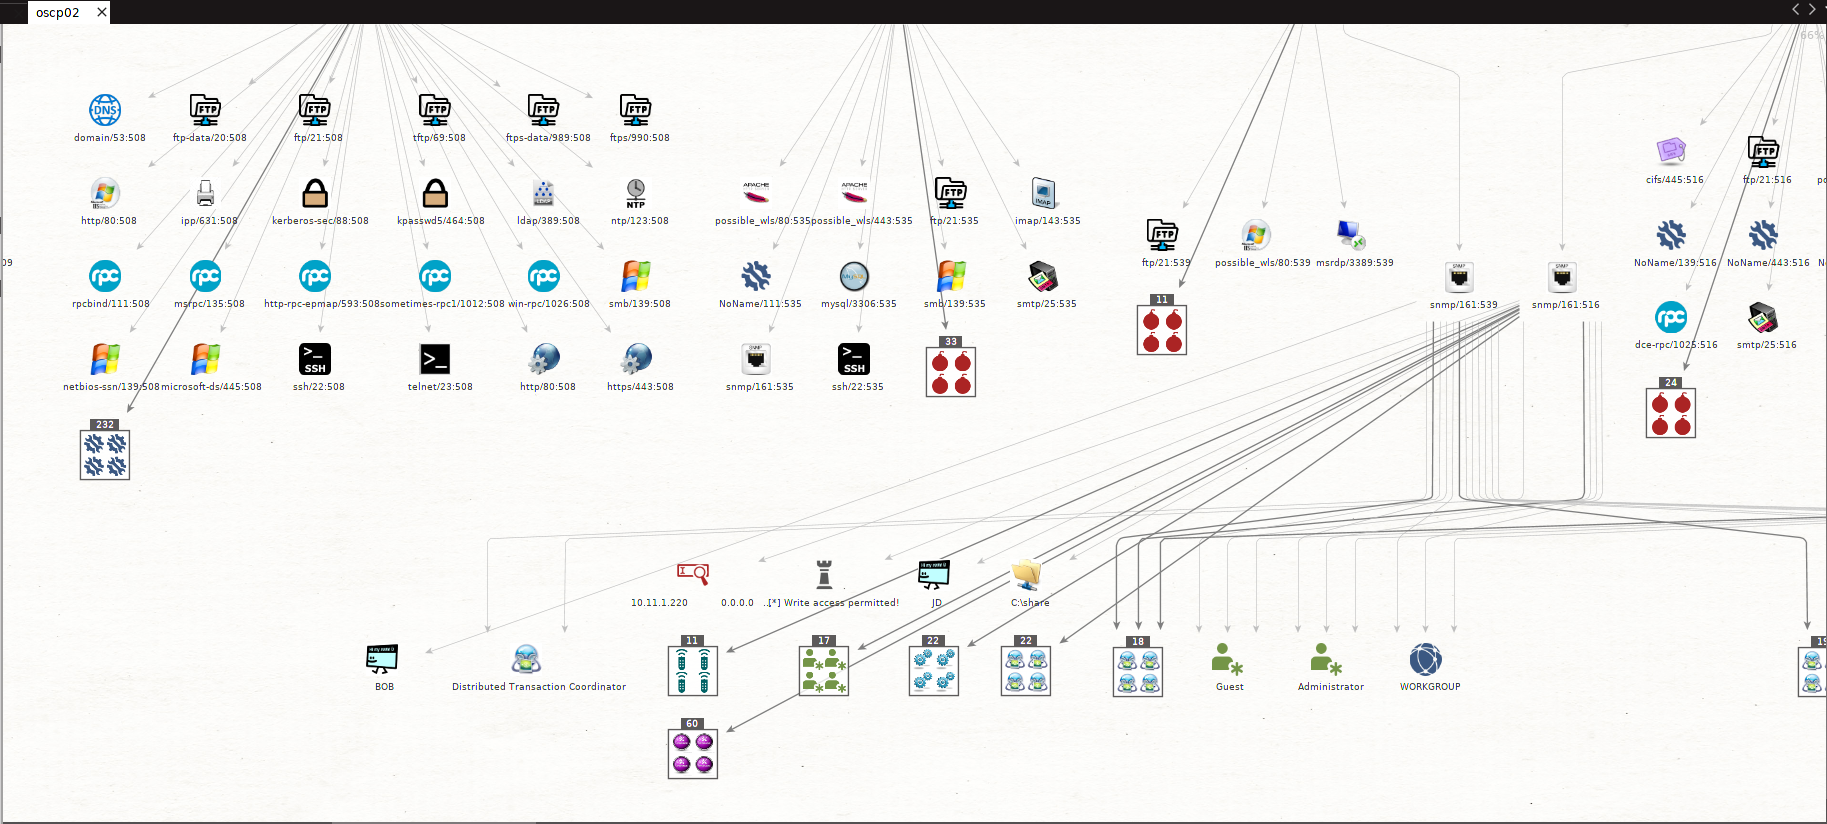 shizzz477/msploitego
面向 Maltego 的渗透测试套件,基于 Metasploit 数据库中的数据
 project-prismatica/prismatica
响应式命令与控制(C2)系统
 zcutlip/bowcaster
基于 Python 的漏洞利用开发框架,包含载荷、编码器和反向连接服务器,专注于 MIPS CPU 架构,但设计为支持模块化多架构。
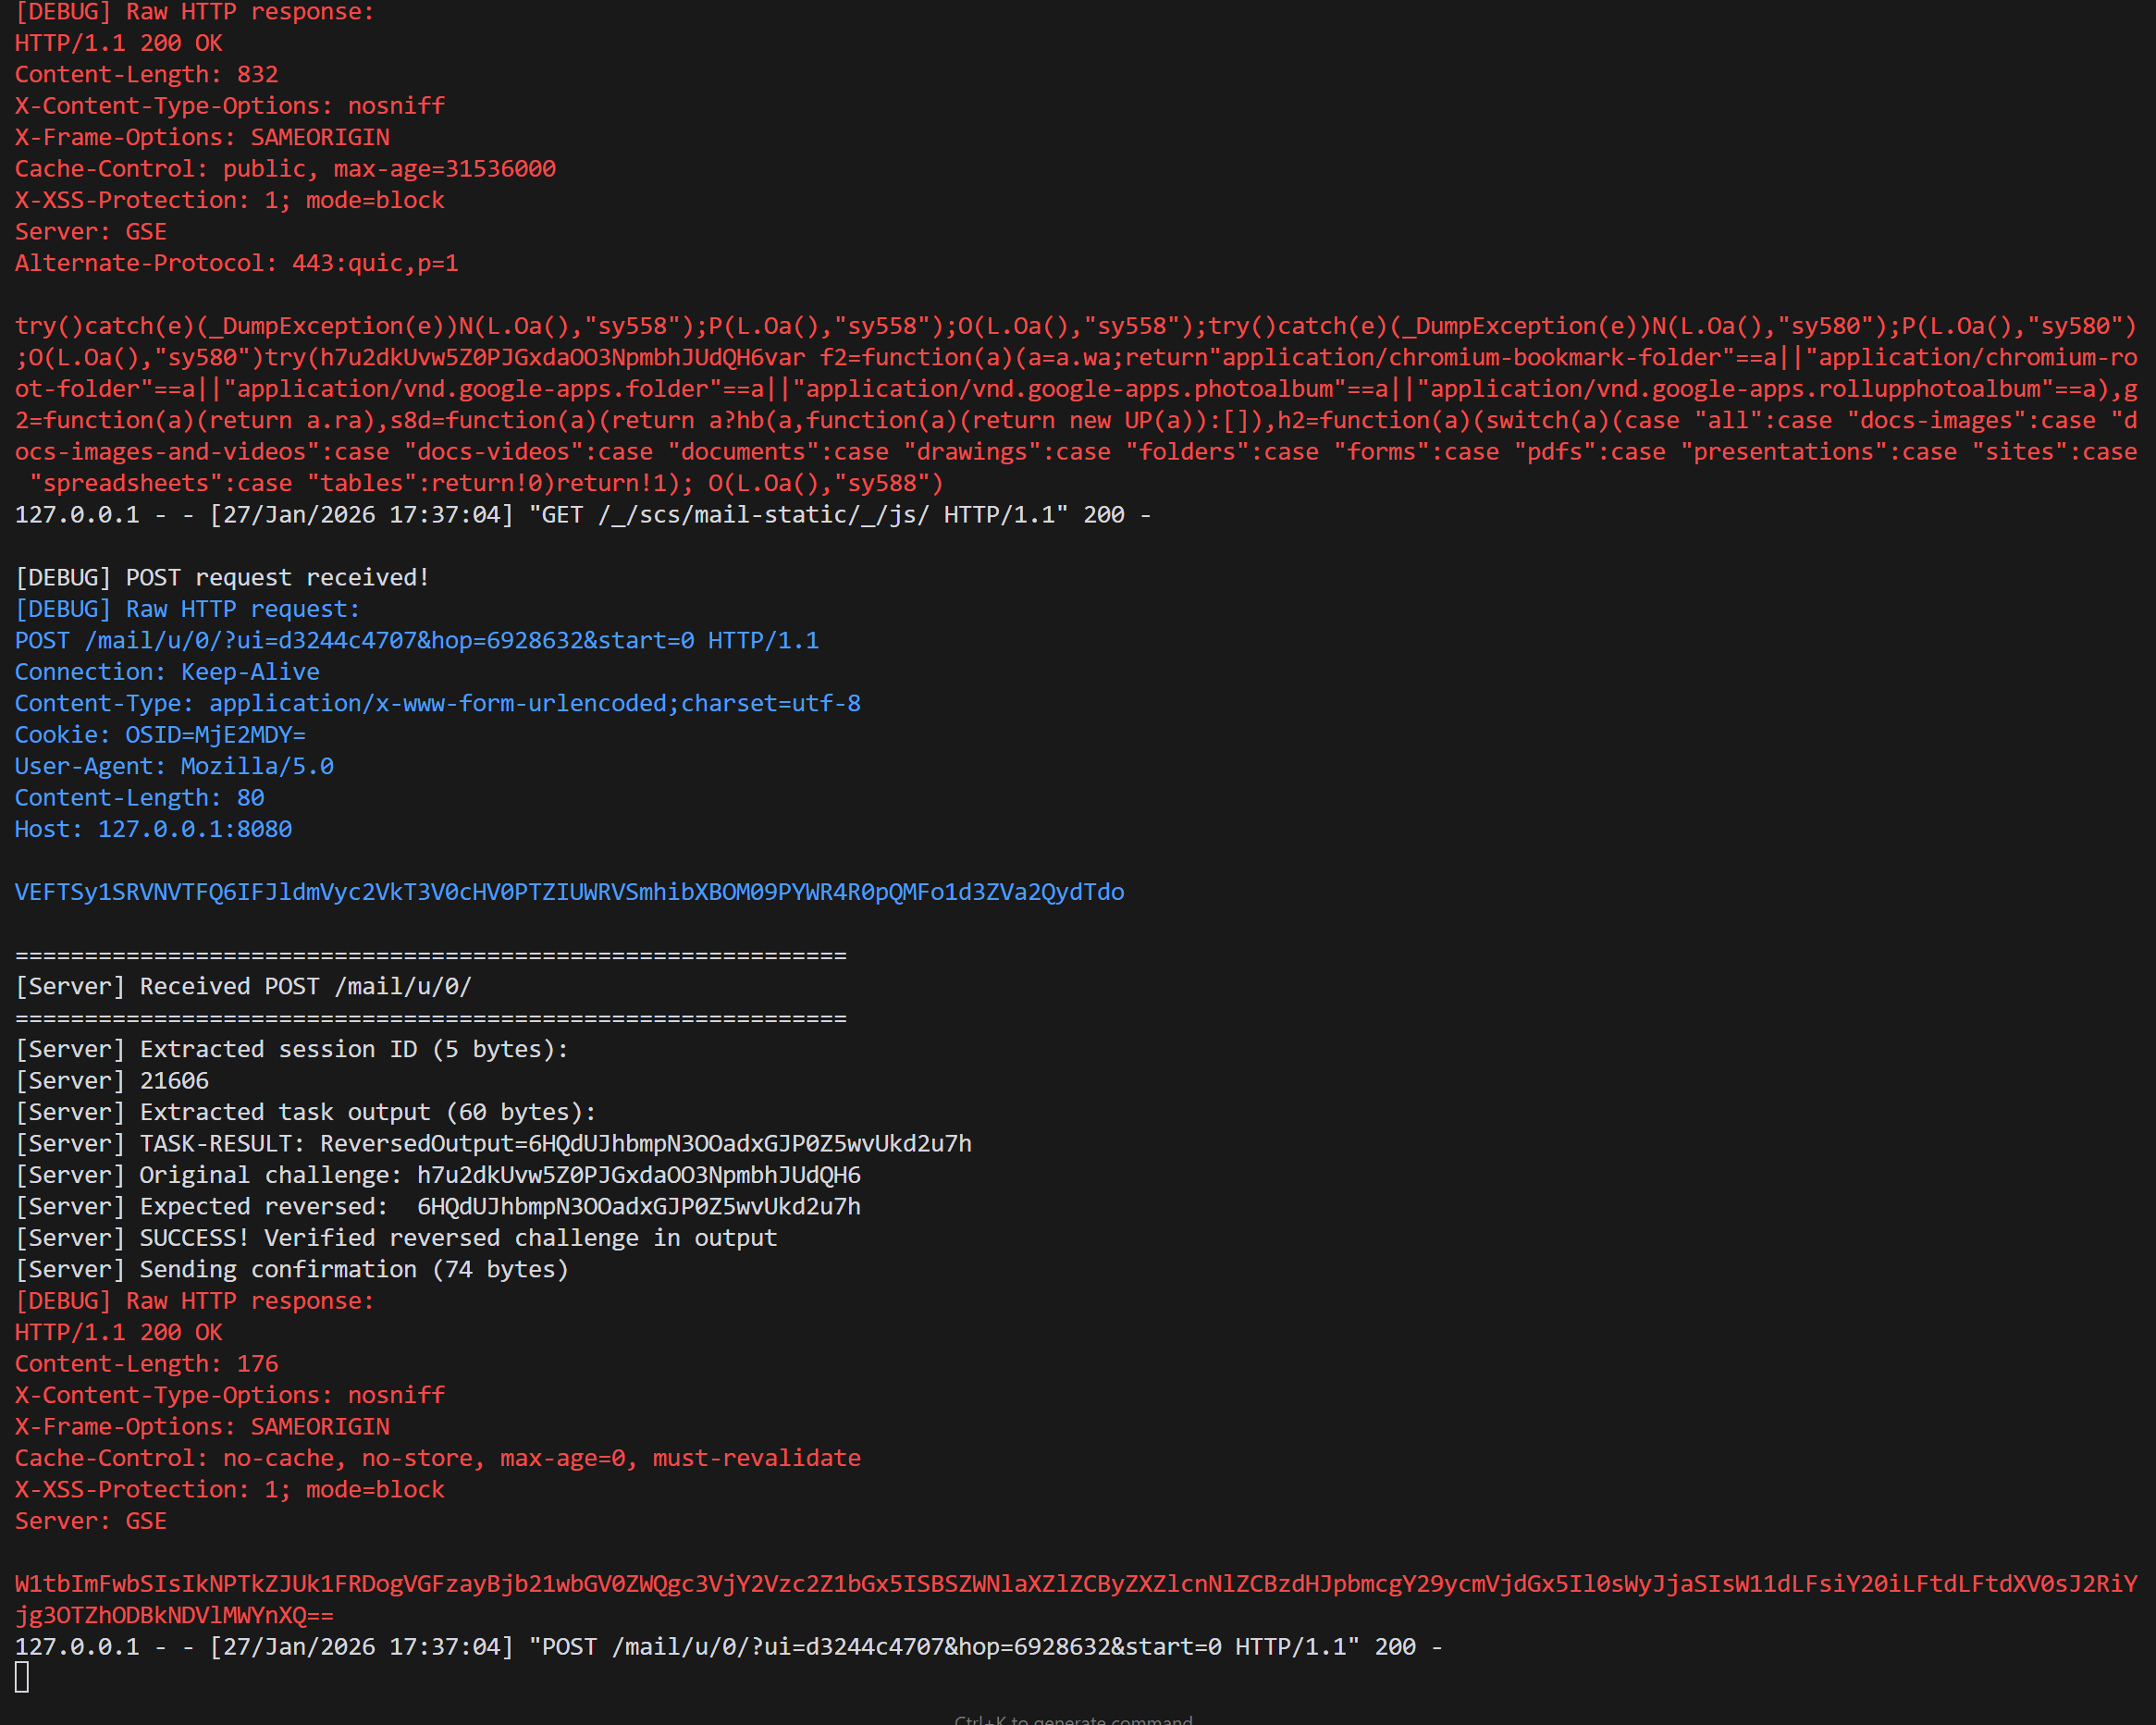 codextf2/openmalleablec2
Cobalt Strike Malleable C2 的开源实现
 samueltulach/voidmap
利用CVE-2021-40449手动映射内核模式驱动程序
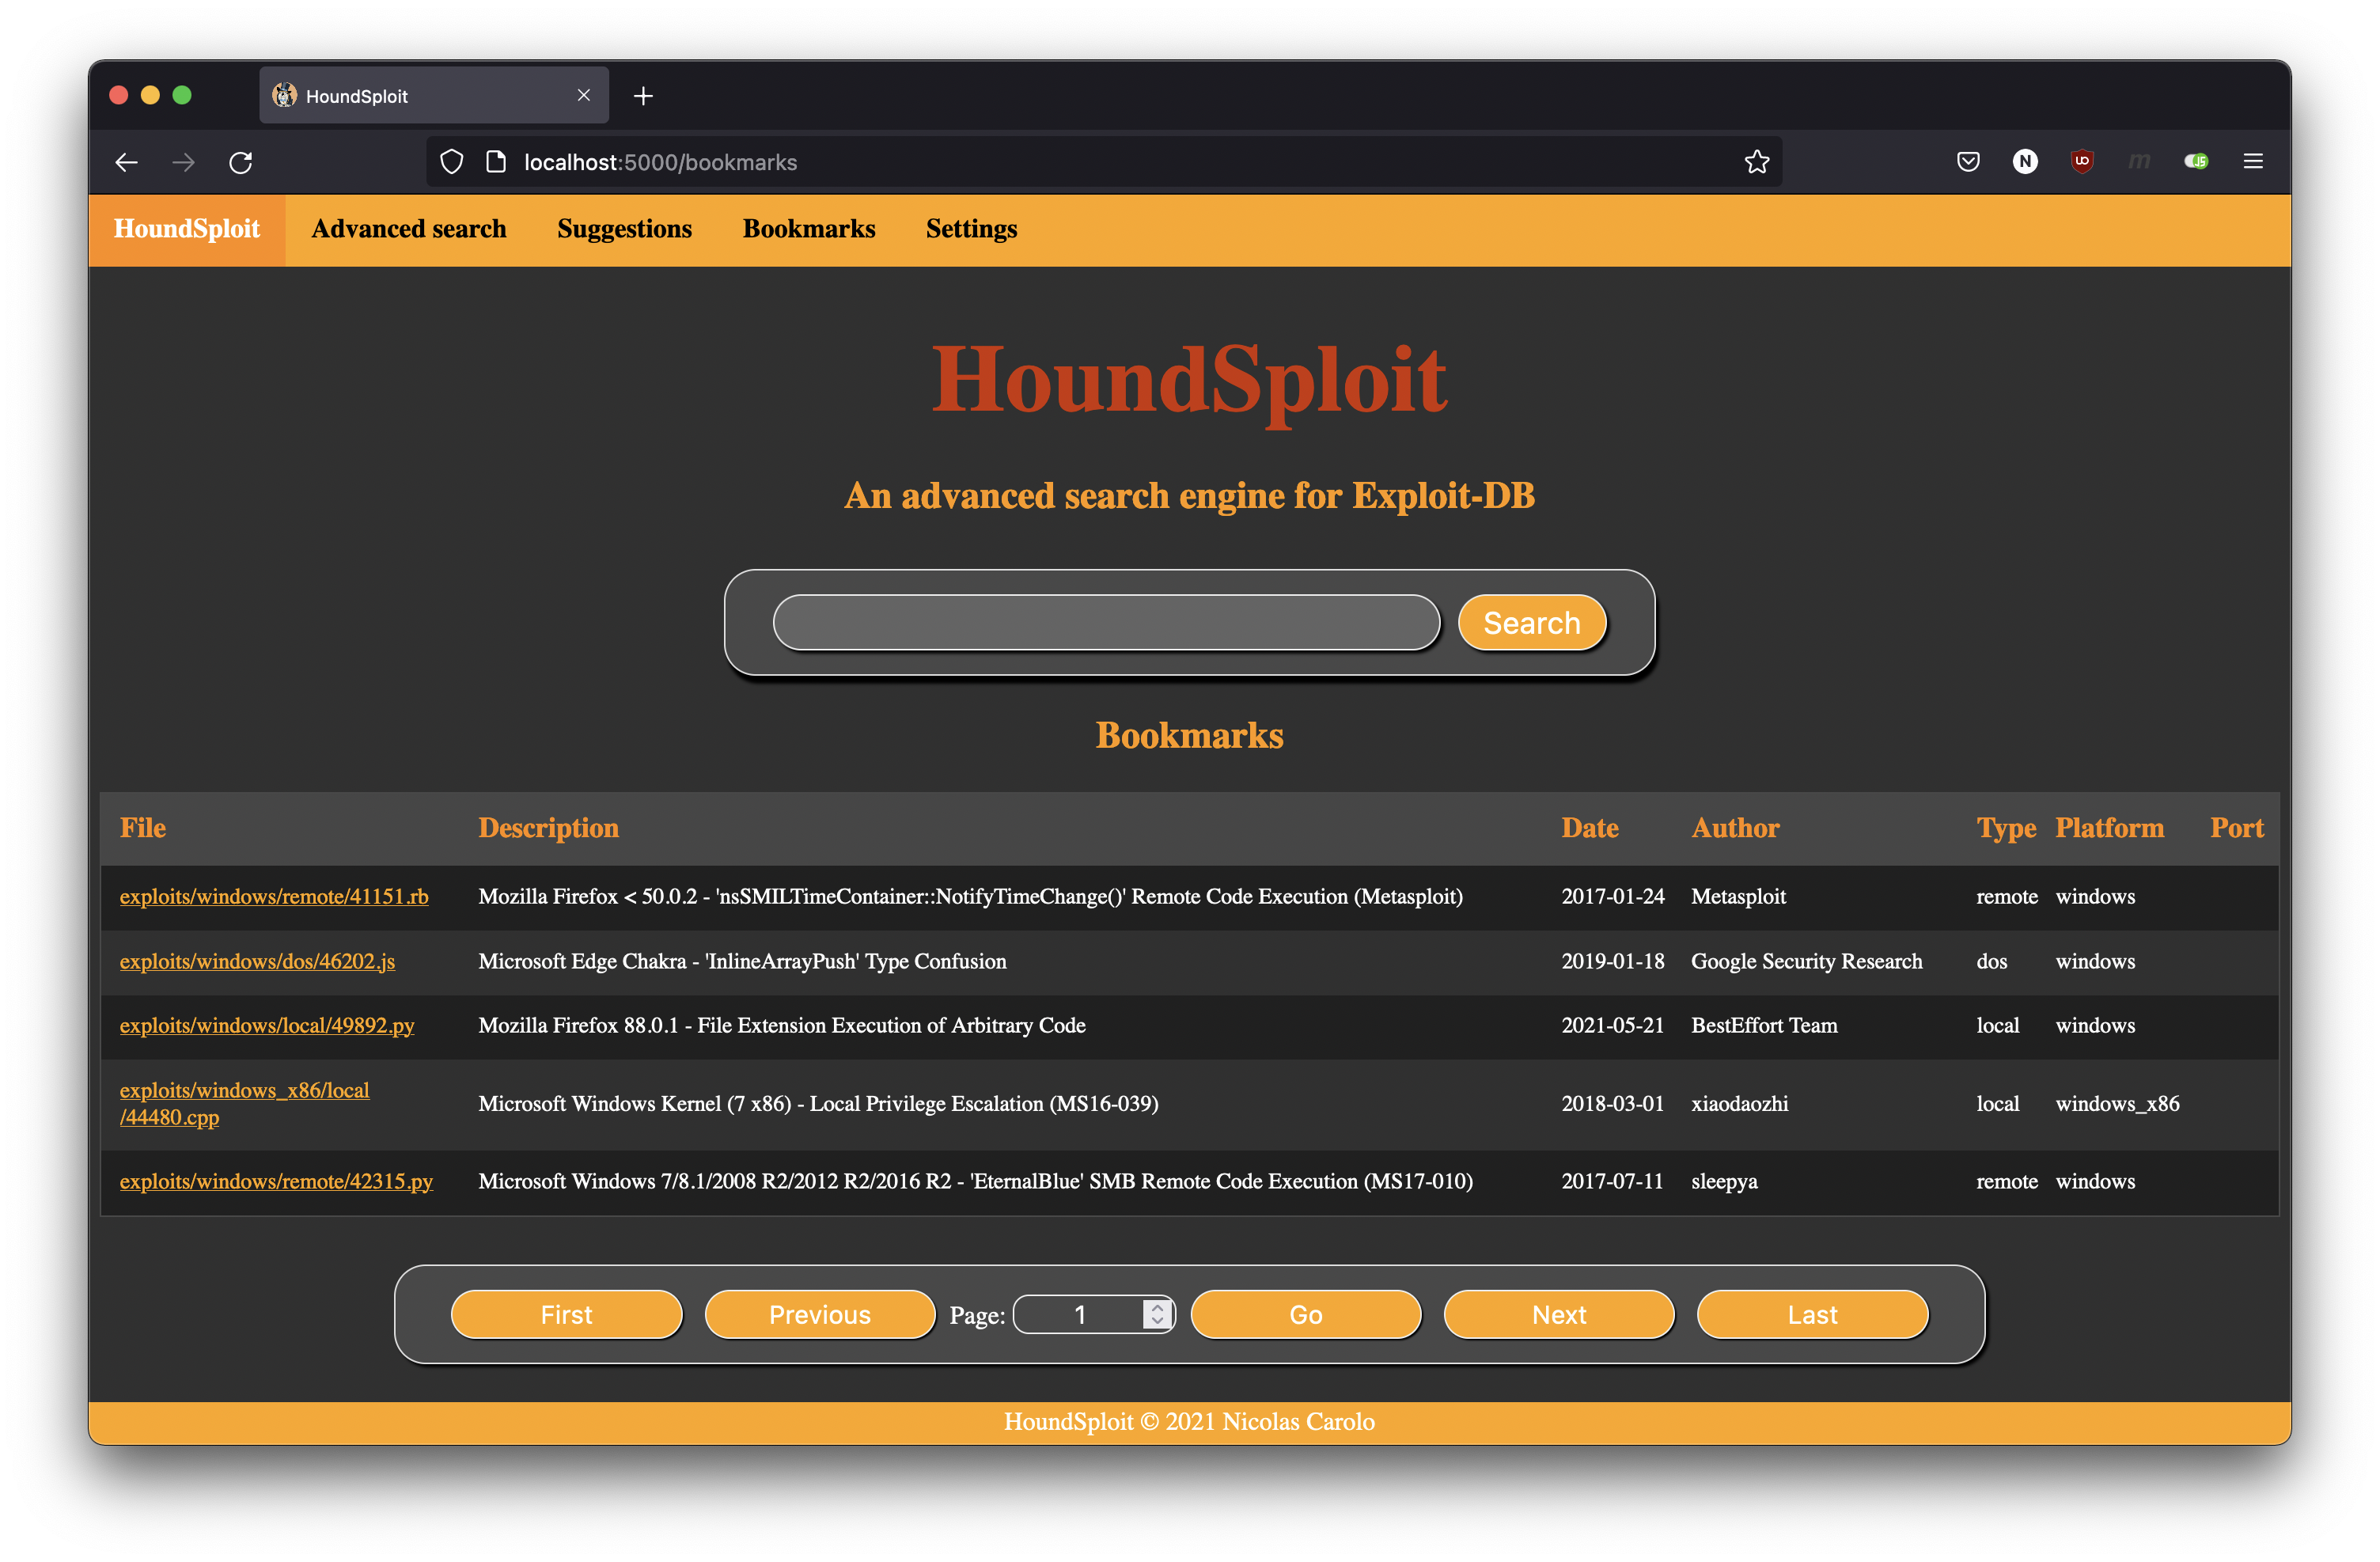 nicolas-carolo/houndsploit
一个用于Exploit-DB的高级图形化搜索引擎
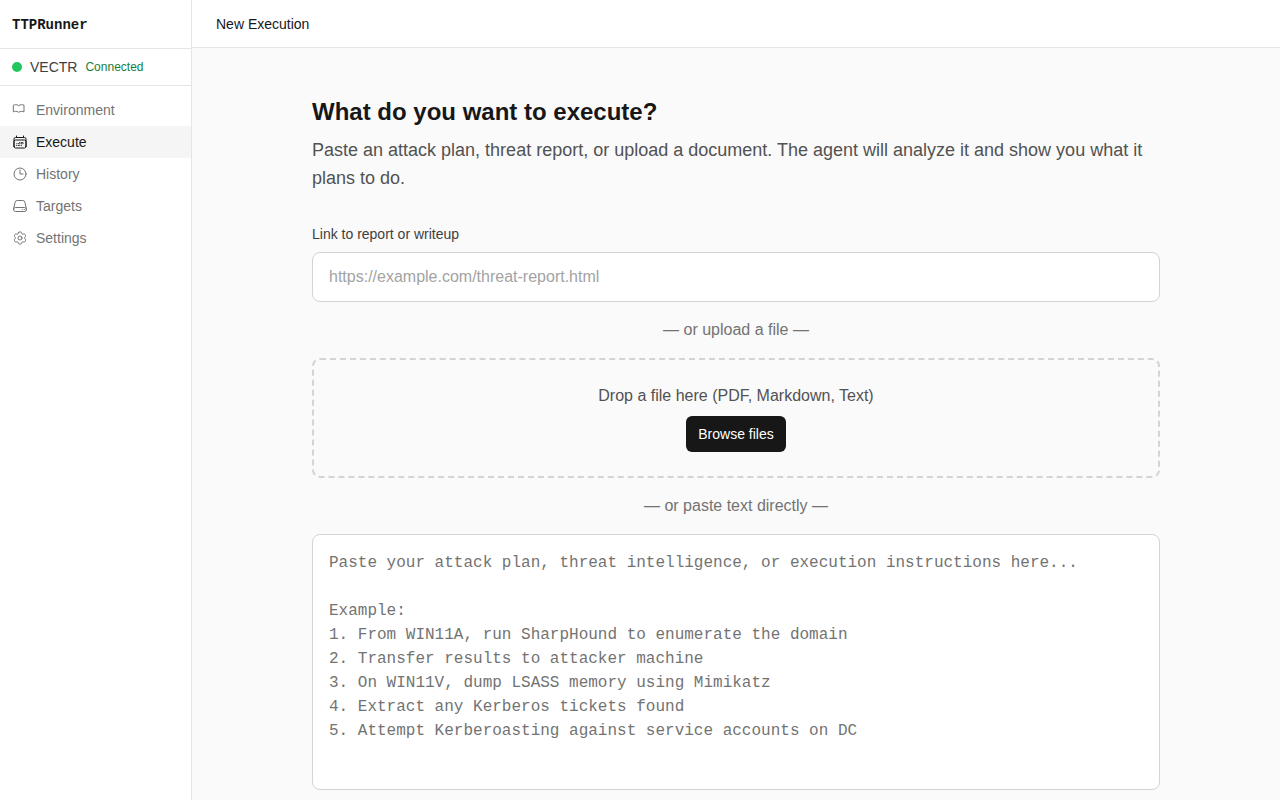 antonlovesdnb/ttprunner
使用 AI 运行 TTPs!
 rdomanski/exploits_and_advisories
收录我所[共同]发现或[共同]撰写的公开漏洞利用、漏洞和安全公告的仓库。









